Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für WOODWICK-Lakeside-Mist-453
Top-Angebote
Produkte zum Begriff WOODWICK-Lakeside-Mist-453:
-
WoodWick Vapour Trails Collection Ethereal Haze 453 g453 g Unisex Ethereal Haze aus der Serie 'Vapour Trails Collection', die von WoodWick designed wurde schnell und zuverlässig im Trusted Shops zertifizierten Shop online bestellen. Versand auch an Ihre DHL Packstation.33,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
WOODWICK Cashmere 85 gKerze Duft: holzig Die Designkerze WoodWick Cashmere mit einem unwiderstehlichen, holzigen und frischen Duft hilft Ihnen dabei, eine einzigartige Atmosphäre der Behaglichkeit und Gemütlichkeit zu schaffen. In Ihrer Wohn10,00 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie realistisch ist das Lakeside Ranch-Szenario in Sims 3?
Das Lakeside Ranch-Szenario in Sims 3 kann als realistisch angesehen werden, da es auf einer ländlichen Umgebung basiert, die viele Elemente eines typischen Bauernhofs oder einer Ranch aufweist. Es gibt verschiedene Tier- und Pflanzenarten, landwirtschaftliche Aktivitäten wie das Anpflanzen von Feldfrüchten und das Züchten von Tieren, sowie die Möglichkeit, eine Ranch zu verwalten und zu erweitern. Allerdings sollte beachtet werden, dass es sich um ein Computerspiel handelt und daher einige vereinfachte oder unrealistische Aspekte enthalten kann. **
Top-Angebote
Produkte zum Begriff WOODWICK-Lakeside-Mist-453:
-
Lakeside Mist 454gLakeside Mist – Frische Morgenluft am stillen See Lakeside Mist fängt die ruhige, klare Stimmung eines frühen Morgens am See ein. Frisch, leicht aquatisch und zugleich sanft holzig sorgt dieser Duft für eine entspannte und natürliche Atmosphäre. Zu Beginn entfaltet sich eine kühle Mischung aus Aldehyden, Orange und feinem Regennebel, die sofort für Klarheit und Frische sorgt. Im Herzen verbinden sich Eukalyptus, Jasmin und Birke zu einer ausgewogenen, leicht grünen und floralen Komposition. Die Basis aus Zedernholz, Amber und Steinflechte verleiht dem Duft eine warme, erdige Tiefe und rundet das Dufterlebnis harmonisch ab. Lakeside Mist ist ideal für Dich, wenn Du frische, aquatische Düfte mit einer sanften, natürlichen Tiefe liebst, die Dein Zuhause in eine ruhige Wohlfühloase verwandeln. Diese Duftkomponenten verwöhnen Dich: Kopfnote: Aldehyde, Orange, Regennebel Herznote: Eukalyptus, Jasmin, Birke Basisnote: Zedernholz, Amber, Steinflechte Die Duftkerzen von Woodwick sind etwas ganz Besonderes. Sie zeichnen sich nicht nur durch einen aussergewöhnlichen und intensiven Duft aus, sondern besitzen auch den patentierten Holzdocht, der beim Abbrennen an das Geräusch von knisterndem Kaminfeuer erinnert. So zaubern sie z.B. beim entspannten Schmökern eines Buches eine ganz besondere und entspannende Atmosphäre. Artikel kann in der Optik von dem abgebildeten Produkt abweichen.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WoodWick Vapour Trails Collection Ethereal Haze 453 g453 g Unisex Ethereal Haze aus der Serie 'Vapour Trails Collection', die von WoodWick designed wurde schnell und zuverlässig im Trusted Shops zertifizierten Shop online bestellen. Versand auch an Ihre DHL Packstation.33,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für WOODWICK-Lakeside-Mist-453
-
WOODWICK Cashmere 85 gKerze Duft: holzig Die Designkerze WoodWick Cashmere mit einem unwiderstehlichen, holzigen und frischen Duft hilft Ihnen dabei, eine einzigartige Atmosphäre der Behaglichkeit und Gemütlichkeit zu schaffen. In Ihrer Wohn10,00 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
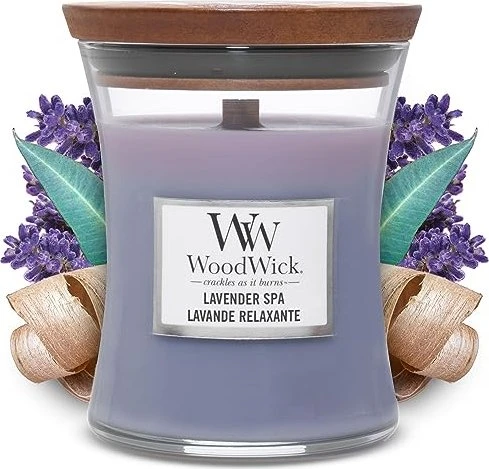
WOODWICK Lavender Spa 275 gKerze Duft: frisch und fruchtig Ein Moment der Ruhe und Entspannung ist erst dann vollkommen, wenn alle Sinne angesprochen werden. Mit der Duftkerze WOODWICK Lavender Spa genießen Sie einen wunderbaren Duft, der durch das sanfte Kni26,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie realistisch ist das Lakeside Ranch-Szenario in Sims 3?
Das Lakeside Ranch-Szenario in Sims 3 kann als realistisch angesehen werden, da es auf einer ländlichen Umgebung basiert, die viele Elemente eines typischen Bauernhofs oder einer Ranch aufweist. Es gibt verschiedene Tier- und Pflanzenarten, landwirtschaftliche Aktivitäten wie das Anpflanzen von Feldfrüchten und das Züchten von Tieren, sowie die Möglichkeit, eine Ranch zu verwalten und zu erweitern. Allerdings sollte beachtet werden, dass es sich um ein Computerspiel handelt und daher einige vereinfachte oder unrealistische Aspekte enthalten kann. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.