Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Wachter-Ruedi-Schwyzerörgeli-im
Top-Angebote
Produkte zum Begriff Wachter-Ruedi-Schwyzerörgeli-im:
-
Bibi Blocksberg - Im verhexten Winterwald,1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Ruedi Bechtler, Fachbücher von Ruedi Bechtler, Ewa Hess, Michael Hiltbrunner, Dora ImhofSeit den 1960er-Jahren erschafft Ruedi Bechtler ein künstlerisches Werk, das in seiner Breite aussergewöhnlich ist, mit überraschenden Ansätzen und auf seine Art kompromisslos. Bechtler zeigt sich als Künstler, der mit dem Ansatz von Kunst als Forschung und vielfältigen experimentellen Praktiken sehr vertraut ist. Er setzt sich mit aktuellen Fragen wie Ökologie und post-anthropozentrischem Denken ebenso auseinander wie mit der Rolle der Kunst als sozialer Komponente. Zudem engagiert er sich sowohl als Künstler wie als Förderer in Kunstinstitutionen wie dem Kunsthaus Zürich oder der F+F Schule für Kunst und Design und hat der Öffentlichkeit zahlreiche eigene und fremde Kunstwerke zur Verfügung gestellt. Dieses Buch ist die Frucht der Aufarbeitung von Ruedi Bechtlers Archiv. Die zahlreichen Abbildungen werden begleitet von einem vom Künstler selbst gemeinsam mit dem Herausgeber Michael Hiltbrunner verfassten Überblick über sein Schaffen. Eine Einführung von Ewa Hess und ein Interview mit Ruedi Bechtler von Dora Imhof und Michael Hiltbrunner runden den Band ab.48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie lautet die Abkürzung für das Schwyzerörgeli?
Die Abkürzung für das Schwyzerörgeli lautet "Örgeli". **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Wachter-Ruedi-Schwyzerörgeli-im:
-
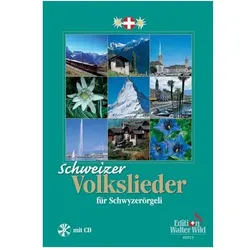
Schweizer Volkslieder für Schwyzerörgeli, Sachbücher77 der bekanntesten Lieder aus allen 4 Landesteilen A Moléson Addio la caserma Adieu a l'Engiadina Aprite le porte Aveva gli occhi neri Baselbieterlied Beresinalied Bionda, bella bionda D'Seebuebe Dei obe ef em Bergli Der alte Bernermarsch Der Köbu u der Chrigu u der Sepp Des Morgens früh Dur's Oberland uf Era un bel lunedi Es Burebüebli Es wott es Froueli z'Märit gah Fontaunas clar resunan Freut euch des Lebens Gang rüef de Bruune Gemsjäger Gentille batelière Hab oft im Kreise der Lieben Ich bin ein Schweizerknabe Il cucù Im Aargäu sind zwöi Liebi Im Frühtau zu Berge Im schönsten Wiesengrunde Jetz wemmer e bitzeli loschtig si Le ranze des vaches Le vieux chalet Lueget vo Berg und Tal Lustig ist das Zigeunerleben Mäitäli, wenn dü witt ga tanzä Min Schatz ischt ke Zocker Min Vater ischt en Appezeller Mir Senne hei's luschtig Mir verchaufed a der Tante ihres Hüsli Morge früeh, wenn d'Sunne lacht Mues allewil's ploogeti Hansli si Niene geits so schön und luschtig Notre beau Valais Nun ade, du mein lieb Heimatland O du liebs Ängeli Ond wenn's emol scho oober isch Quattro cavai che trottano Quel mazzolin di fiori Roulez, tambours Rütli-Lied 's Brienzerbürli 's isch mer alles eis Ding 's Kantönlilied 's Oberland (Wänn i nume wüsst) 's Ramseyers wei go grase 's trommt em Babeli 's Blüemli 's Gugger-Zytli 's Schwyzerländli isch nu chlii 's Vreneli ab em Guggisberg 's Vreneli am Thunersee Schatz, mein Schatz Schätzeli, was truurisch du? Schweizerpsalm Soldati Ticinesi Täär i no e bitzeli Te voici, vigneron! Vieni sulla barchetta Vo Luzern uf Wäggis zue (Walzer) Vo Luzern uf Wäggis zue (Polka) Wenn äini eppä zwänzgi isch Wie mache's de die Zimmerlüt? Wo Berge sich erheben Wo den Himmel Berge kränzen z' Basel a mim Rhi z' Luterbach Zoogä-n-am Boogä Zürcher Sechseläuten-Marsch.26,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bibi Blocksberg - Im verhexten Winterwald,1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Wachter-Ruedi-Schwyzerörgeli-im
-
Ruedi Bechtler, Fachbücher von Ruedi Bechtler, Ewa Hess, Michael Hiltbrunner, Dora ImhofSeit den 1960er-Jahren erschafft Ruedi Bechtler ein künstlerisches Werk, das in seiner Breite aussergewöhnlich ist, mit überraschenden Ansätzen und auf seine Art kompromisslos. Bechtler zeigt sich als Künstler, der mit dem Ansatz von Kunst als Forschung und vielfältigen experimentellen Praktiken sehr vertraut ist. Er setzt sich mit aktuellen Fragen wie Ökologie und post-anthropozentrischem Denken ebenso auseinander wie mit der Rolle der Kunst als sozialer Komponente. Zudem engagiert er sich sowohl als Künstler wie als Förderer in Kunstinstitutionen wie dem Kunsthaus Zürich oder der F+F Schule für Kunst und Design und hat der Öffentlichkeit zahlreiche eigene und fremde Kunstwerke zur Verfügung gestellt. Dieses Buch ist die Frucht der Aufarbeitung von Ruedi Bechtlers Archiv. Die zahlreichen Abbildungen werden begleitet von einem vom Künstler selbst gemeinsam mit dem Herausgeber Michael Hiltbrunner verfassten Überblick über sein Schaffen. Eine Einführung von Ewa Hess und ein Interview mit Ruedi Bechtler von Dora Imhof und Michael Hiltbrunner runden den Band ab.48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ruedi Baumann - Stückli Verbanis oder Das gebannte Gefühl, Fachbücher von Ruedi BaumannInformationen zum Autor Ruedi Baumann, *1946. Ausbildung unter anderem an der Schule für experimentelle Gestaltung "F+F" Zürich und KGS Zürich. Kunststipendien der Stadt Zürich, des Kantons Zürich und des Bundes. Ausstellungen in der Schweiz und in Wien. Daniele Muscionico, Germanistin, Publizistin und Kolumnistin, schreibt für verschiedene Publikationen wie "Die ZEIT", "NZZ", "Tages-Anzeiger" und "Emma". Mehr dazu können Sie in Zürich und Frankreich lesen. Konrad Tobler, freier Autor, Kulturjournalist, Kunst- und Architekturkritiker. 2006 Preisträger des ersten Kulturvermittlungspreises des Kantons Bern. Klappentext Vorbewusstes. Verschwommene Erinnerungen. Widerhall. Ruedi Baumann auf Papier gebannt, was nur gefühlt werden kann. Seine Bilder fassen alltägliche Gefühle und zugleich den Widerstand dagegen. Sie zielen übers Auge hinaus, ins Innere des Betrachters.48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Weißes Handgemenge Wachter-WieslerWachterWiesler Weißes Handgemenge Ein lebendiges WeißweinCuvée voller Charakter aus dem Burgenland Im beschaulichen Südburgenland rund um den berühmten Eisenberg beweist Christoph Wachter vom Weingut WachterWiesler Jahr für Jahr dass wahre Weingröße durch das Weglassen von Überflüssigem und das Vertrauen in die Natur entsteht. Das Weingut gilt als absoluter Pionier für herkunftsgeprägte ungeschminkte Weine die frei von modischen Trends sind. Wo schiefergeprägte Böden auf ein einzigartiges k...11,39 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie lautet die Abkürzung für das Schwyzerörgeli?
Die Abkürzung für das Schwyzerörgeli lautet "Örgeli". **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.