Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Was-Helmut-in-Deutschland
Top-Angebote
Produkte zum Begriff Was-Helmut-in-Deutschland:

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Warum konnte in Deutschland niemand mehr an Helmut Schmidt anknüpfen?
Helmut Schmidt war eine herausragende Persönlichkeit in der deutschen Politik, die für ihre Kompetenz, ihre Führungsstärke und ihre pragmatische Herangehensweise bekannt war. Seine langjährige Erfahrung als Bundeskanzler und seine Rolle in der Bewältigung der Wirtschaftskrise und anderer Herausforderungen haben ihn zu einer einzigartigen Figur gemacht. Es ist schwierig, jemanden zu finden, der diese Kombination aus Eigenschaften und Erfahrungen besitzt und in der Lage ist, ähnlich erfolgreich zu sein wie Helmut Schmidt. **

Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Was-Helmut-in-Deutschland:
-
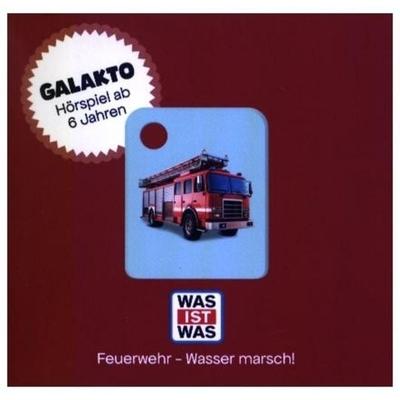
WAS IST WAS - Feuerwehr - Wasser marsch!,1 Galakto TokenEntdecken Sie Die Spannende Welt Der Feuerwehr Mit Was Ist Was - Feuerwehr - Wasser Marsch! Dieses Spielzeug Bietet Kindern Die Möglichkeit, Spielerisch Mehr Über Die Aufgaben Und Einsätze Der Feuerwehr Zu Lernen. Ideal Für Alle Kleinen...9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Was-Helmut-in-Deutschland
-
Tessloff BOOKii Starter-Set WAS IST WAS Junior Entdecke Deutschland! (Deutsch)Wie klingt der Glockenschlag des Kölner Doms? Wo grasen friedlich mähende Heidschnucken? Und wie hört es sich an, wenn auf dem Frankfurter Flughafen ein Flugzeug startet? Spannendes über ihr Heimatland Deutschland können die Kinder in diesem Buch nicht nur lesen oder auf Bildern sehen, sondern auch hören: Dank der BOOKii® Technologie. Einfach mit dem BOOKii® Hörstift Texte, Bilder, Klappen oder die Bereiche unter den Klappen antippen, und schon lernen die Kids Spannendes über Sehenswürdigkeiten, Feste, Natur und Tierwelt in Deutschland. Sie erfahren ausserdem, wie Demokratie und Gesetzgebung funktionieren und wie vielfältig Dialekte sein können. Mit über 900 Hörerlebnissen, einem interaktiven Spiel auf jeder Doppelseite und Linktipp zu kostenlosen Download-Vorlagen! Das Starterset besteht aus einem BOOKii® Hörstift mit umweltfreundlichem Papp-Etui, Dreifachanschlusskabel, Bedienungsanleitung und einem Gratis-Aufnahmestickerbogen sowie dem Buch „BOOKii® Entdecke Deutschland!“. Das Inlay der Schachtel wurde aus umweltfreundlichem Material hergestellt. BOOKii® Systemvoraussetzungen: PC oder Mac mit x86-Prozessor, Windows 8.1 (oder neuer) oder Mac OSX (ab 10.12); USB-Anschluss (USB oder USB-C); Internetverbindung (DSL empfohlen); Bildschirmauflösung mindestens 1024 x 768 Pixel; mindestens 200 MB freier Festplattenspeicher; mindestens 2 GB Arbeitsspeicher; BOOKii® Speicherkapazität: 8 GB; eingebaute Lithium-Ionen-Batterie: 3,7 V, 350mAh; Datenübertragungsanschluss: USB-C; Bluetooth: Version 4.0; 2400-2483,5 MHz ISM Frequenz, max. Reichweite ca. 10 Meter; Hinweis: der Hörstift selbst ist nicht internetfähig! Umgebungstemperatur: 5 bis 40°C; Gesamtmasse (L x B x H): 155 x 25 x 20mm; Warnhinweise / Hinweise zur Produktsicherheit: Achtung: Nicht geeignet für Kinder unter 3 Jahren. Benutzung unter Aufsicht von Erwachsenen; Kabel nicht für Kinder unter 3 Jahren geeignet. Erwürgungsgefahr durch das Kabel. Erstickungsgefahr wegen verschluckbarer Kleinteile.55,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Leben, was es nicht gibt, Fachbücher von Helen Thein, Helmut PeitschDas Buch "Leben, was es nicht gibt" widmet sich dem Leben und Werk des Autors Ronald M. Schernikau, der zwischen 1960 und 1991 lebte. Schernikau, der in der DDR geboren wurde, erlebte eine bewegte Kindheit, die ihn prägte und seine literarische Stimme formte. Sein Debütwerk "Kleinstadtnovelle" veröffentlichte er noch vor dem Abitur und sammelte bereits zu diesem Zeitpunkt Erfahrungen, die für mehrere Romane ausreichten. Die Themen Identität und Anderssein, insbesondere seine Homosexualität, sind zentrale Elemente seines Schaffens. Dieses Fachbuch dokumentiert eine Tagung, die sich mit der Relevanz und dem Einfluss Schernikaus auf die Literatur und Kultur auseinandersetzt. Es ist Teil einer Werkausgabe, die im Verbrecher Verlag erscheint und bietet Einblicke in die Perspektiven des Verlagswesens, der Literaturwissenschaft und des Journalismus. Die Schriftenreihe lfbTexte präsentiert diese wertvolle Analyse und Würdigung eines bedeutenden Autors der deutschen Literatur.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Warum konnte in Deutschland niemand mehr an Helmut Schmidt anknüpfen?
Helmut Schmidt war eine herausragende Persönlichkeit in der deutschen Politik, die für ihre Kompetenz, ihre Führungsstärke und ihre pragmatische Herangehensweise bekannt war. Seine langjährige Erfahrung als Bundeskanzler und seine Rolle in der Bewältigung der Wirtschaftskrise und anderer Herausforderungen haben ihn zu einer einzigartigen Figur gemacht. Es ist schwierig, jemanden zu finden, der diese Kombination aus Eigenschaften und Erfahrungen besitzt und in der Lage ist, ähnlich erfolgreich zu sein wie Helmut Schmidt. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.