Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Web-Sicherheit
Top-Angebote
Produkte zum Begriff Web-Sicherheit:
-
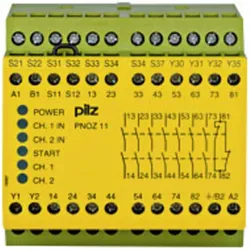
Pilz Sicherheit Relais PNOZ11, RelaisVersorgungsspannung: 24 Vac/dc Anzahl der Kanäle: 2 Hilfschalter: 1 Funktion: Sicherheitsschalter/Überwachung Sicherheitskategorie ISO 13849-1: 4 SIL: 3 PL: E Sicherheitskontakte: 7 Rückstelltaste: Automatisch, manuell, überwacht Anschlussart: Schraubmontage Breite: 90mm Sicherheitsrelais für Not-Aus-Schaltungen und mobile Schutzeinrichtungen, PNOZ 11. Einzel- oder Zweikanalverdrahtung mit Kurzschlusserkennung. Optional mit Selbstüberwachung oder automatischem Rücksetzen. Anzeige-LEDs für den Status der Kanäle 1 und 2, Eingangsleitungen, Versorgungsspannung und Rückstellung. Rückführschleife zur Überwachung externer Kontakte. 2 Halbleiterausgänge.384,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie wird ein JSON Web Token überprüft?
Ein JSON Web Token (JWT) wird überprüft, indem der Server den Token entschlüsselt und die darin enthaltenen Informationen überprüft. Dazu wird der geheime Schlüssel verwendet, der beim Erstellen des Tokens verwendet wurde. Der Server überprüft auch die Signatur des Tokens, um sicherzustellen, dass es nicht manipuliert wurde. Wenn der Token gültig ist, kann der Server die darin enthaltenen Informationen verwenden, um den Benutzer zu authentifizieren und seine Anfragen zu autorisieren. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in Webanwendungen implementiert werden, um die Sicherheit der Nutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Der Token sollte bei jeder Anfrage überprüft werden, um sicherzustellen, dass er gültig ist und nicht abgelaufen ist. Zudem sollte die Verwendung von HTTPS zur Verschlüsselung des Datenverkehrs zwischen Client und Server gewährleistet werden. **

Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie funktioniert die Token-Validierung und welche Methoden werden verwendet, um die Sicherheit von Tokens zu gewährleisten?
Die Token-Validierung überprüft die Echtheit eines Tokens, indem es mit einem geheimen Schlüssel oder einem Algorithmus verifiziert wird. Häufig verwendete Methoden zur Sicherung von Tokens sind die Verwendung von Zeitstempeln, die Begrenzung der Gültigkeitsdauer und die Verschlüsselung der Token-Inhalte. Zusätzlich können auch IP-Adressen, User-Agent-Header und andere Sicherheitsmaßnahmen eingesetzt werden, um die Integrität der Tokens zu schützen. **
Top-Angebote
Produkte zum Begriff Web-Sicherheit:
-
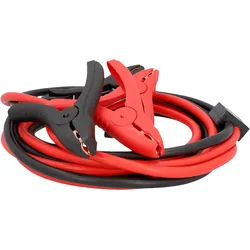
AEG Starthilfekabel Sicherheit SP25Das AEG Starthilfekabel mit StartProtect-Technologie Das AEG Starthilfekabel SP 25 "StartProtect" hat ein rotes und ein schwarzes Kabel mit vollisolierten Best-Contact-Polklemmen. Die Kabel mit Kupfer-Aluminium-Technologie entsprechen dem Leitwert eines26,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Pilz Sicherheit Relais PNOZ11, RelaisVersorgungsspannung: 24 Vac/dc Anzahl der Kanäle: 2 Hilfschalter: 1 Funktion: Sicherheitsschalter/Überwachung Sicherheitskategorie ISO 13849-1: 4 SIL: 3 PL: E Sicherheitskontakte: 7 Rückstelltaste: Automatisch, manuell, überwacht Anschlussart: Schraubmontage Breite: 90mm Sicherheitsrelais für Not-Aus-Schaltungen und mobile Schutzeinrichtungen, PNOZ 11. Einzel- oder Zweikanalverdrahtung mit Kurzschlusserkennung. Optional mit Selbstüberwachung oder automatischem Rücksetzen. Anzeige-LEDs für den Status der Kanäle 1 und 2, Eingangsleitungen, Versorgungsspannung und Rückstellung. Rückführschleife zur Überwachung externer Kontakte. 2 Halbleiterausgänge.384,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie wird ein JSON Web Token überprüft?
Ein JSON Web Token (JWT) wird überprüft, indem der Server den Token entschlüsselt und die darin enthaltenen Informationen überprüft. Dazu wird der geheime Schlüssel verwendet, der beim Erstellen des Tokens verwendet wurde. Der Server überprüft auch die Signatur des Tokens, um sicherzustellen, dass es nicht manipuliert wurde. Wenn der Token gültig ist, kann der Server die darin enthaltenen Informationen verwenden, um den Benutzer zu authentifizieren und seine Anfragen zu autorisieren. **
Ähnliche Suchbegriffe für Web-Sicherheit
-
Digitalstrom, Schnurschalter, Sicherheit Schnurtaster MDer Sicherheit Schnurtaster M von digitalSTROM ist ein vielseitiger und praktischer Schnurschalter, der sich ideal für die Nachrüstung in bestehende Steckdosen eignet. Mit seiner transparenten Oberfläche und dem eleganten Design fügt er sich nahtlos in jede Umgebung ein. Der Schnurtaster ermöglicht die Nutzung der digitalSTROM-Funktion "Panik-Taster", die bei Betätigung einen Lichtalarm auslöst. Dies erhöht die Sicherheit in Wohn- und Arbeitsbereichen, indem es eine schnelle visuelle Warnung bietet. Der Schnurschalter kann auch angeschlossene Signalleuchten über die 230 V-Leitung steuern und bietet somit zusätzliche Funktionalität. Bei Überlast oder Kurzschluss trennt der Schnurtaster die angeschlossene Last und schaltet sie nach der Störung wieder zu, was für eine erhöhte Sicherheit sorgt. Mit einer LED-Statusanzeige ist der aktuelle Betriebszustand jederzeit sichtbar, was die Handhabung erleichtert. - Bietet die Funktion eines Panik-Tasters zur Auslösung eines Lichtalarms - Steuert angeschlossene Signalleuchten über die 230 V-Leitung - Trennt bei Überlast oder Kurzschluss die angeschlossene Last - LED-Statusanzeige für einfache Überwachung des Betriebszustands - Einfache Nachrüstung in bestehende Steckdosen.105,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
FACOM Starthilfegeraet Sicherheit 12V 24AhSicherheits-Starthilfegerät 12VProduktstärken:Starthilfegerät.Betriebsspannung 12V.Sicherheitsschalter und Warnung vor Verpolung.Leistungsaufnahme 22Ah.Interne AGM Batterie, wasserbeständig.Maximale Spitzenstromstärke: 3.500AAnlaufstrom, max.: 1.300A.TCFC: 780A.Kabel aus doppelt isoliertem Kupfer, 25mm2, 1,55m.Klemmen, gerade 650A.Schutz mittels träger Sicherung 300A.Analoges Voltmeter zur Ladekontrolle.Zigarettensteckerbuchse, geschützt durch rückstellbare 16A Sicherung.Automatik-Ladegerät 2A.Technische Daten:[KG]: 11,7774,81 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in Webanwendungen implementiert werden, um die Sicherheit der Nutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Der Token sollte bei jeder Anfrage überprüft werden, um sicherzustellen, dass er gültig ist und nicht abgelaufen ist. Zudem sollte die Verwendung von HTTPS zur Verschlüsselung des Datenverkehrs zwischen Client und Server gewährleistet werden. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung und welche Methoden werden verwendet, um die Sicherheit von Tokens zu gewährleisten?
Die Token-Validierung überprüft die Echtheit eines Tokens, indem es mit einem geheimen Schlüssel oder einem Algorithmus verifiziert wird. Häufig verwendete Methoden zur Sicherung von Tokens sind die Verwendung von Zeitstempeln, die Begrenzung der Gültigkeitsdauer und die Verschlüsselung der Token-Inhalte. Zusätzlich können auch IP-Adressen, User-Agent-Header und andere Sicherheitsmaßnahmen eingesetzt werden, um die Integrität der Tokens zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.