Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Wecker
Top-Angebote
Produkte zum Begriff Wecker:
-
Technoline, Wecker, WT290 Wecker Digitaler WeckerDer Technoline WT290 ist ein digitaler Funkwecker, der durch seine Funktionalität und Benutzerfreundlichkeit überzeugt. Mit einem klaren, digitalen Display bietet er eine einfache Ablesbarkeit der Uhrzeit sowie der aktuellen Temperatur. Der Wecker ist mit einer Hintergrundbeleuchtung ausgestattet, die eine Nutzung auch bei schwachem Licht ermöglicht. Die Snooze-Funktion sorgt dafür, dass Nutzer sanft geweckt werden können, während die Möglichkeit, zwei Weckzeiten einzustellen, eine flexible Nutzung für unterschiedliche Bedürfnisse bietet. Der WT290 ist batteriebetrieben und benötigt drei AAA-Batterien, was ihn zu einer praktischen Wahl für verschiedene Einsatzorte macht, sei es im Schlafzimmer, im Büro oder auf Reisen. Das schlichte, rechteckige Design in Schwarz und Silber fügt sich harmonisch in jede Umgebung ein und macht ihn zu einem stilvollen Begleiter im Alltag. - Digitales Display mit Hintergrundbeleuchtung für optimale Ablesbarkeit - Snooze-Funktion für sanftes Wecken - Zwei einstellbare Weckzeiten für flexible Nutzung - Temperaturanzeige für aktuelle Raumtemperatur - Batteriebetrieb für einfache Handhabung ohne Kabel.27,27 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
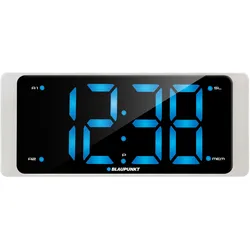
Blaupunkt, Wecker, CR16WH Wecker Digitaler WeckerDas Gerät verfügt über ein sehr grosses und extrem gut sichtbares 3-Zoll-Display sowie ein originales, modernes Design, das es perfekt für jedes Interieur macht. Die Frontplatte des Radioweckers ähnelt einem getönten Spiegel, und das Modell beinhaltet auch einen kreisförmigen Rahmen, der den einzigartigen Charakter des Geräts unterstreicht. Aufgrund der grossen Grösse der Display-Ziffern wurde eine entsprechende Helligkeitsanpassung implementiert, um optimalen Komfort an die aktuellen Lichtverhältnisse und persönlichen Vorlieben anzupassen. Es gibt einen hohen Modus, der perfekt in hellen Räumen funktioniert, und einen niedrigen Modus mit sanft einstellbaren Stufen, der ideal für variable Lichtverhältnisse ist. Bei der niedrigsten Einstellung verbessert es den Benutzerkomfort während der Nacht oder in sehr dunklen Räumen. Das Gerät verfügt zudem über einen integrierten FM-Tuner mit digitaler PLL-Synthese und die Möglichkeit, 10 Lieblingsradiosender zu programmieren.38,46 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Wecker:
-
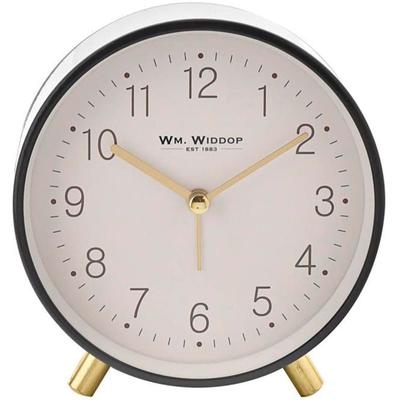
Wecker, schwarz, Wecker, WeckerNie mehr die Uhr umstellen – denn dieser analoge Quarz-Wecker geht immer auf die Sekunde genau! Mit großem Zifferblatt, farbigem Zeiger zur Anzeige der eingestellten Weck-Zeit und fluoreszierenden Stunden-Zeigern – für ein einfaches Zeitablesen auch...9,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Wecker
-
Technoline, Wecker, WT290 Wecker Digitaler WeckerDer Technoline WT290 ist ein digitaler Funkwecker, der durch seine Funktionalität und Benutzerfreundlichkeit überzeugt. Mit einem klaren, digitalen Display bietet er eine einfache Ablesbarkeit der Uhrzeit sowie der aktuellen Temperatur. Der Wecker ist mit einer Hintergrundbeleuchtung ausgestattet, die eine Nutzung auch bei schwachem Licht ermöglicht. Die Snooze-Funktion sorgt dafür, dass Nutzer sanft geweckt werden können, während die Möglichkeit, zwei Weckzeiten einzustellen, eine flexible Nutzung für unterschiedliche Bedürfnisse bietet. Der WT290 ist batteriebetrieben und benötigt drei AAA-Batterien, was ihn zu einer praktischen Wahl für verschiedene Einsatzorte macht, sei es im Schlafzimmer, im Büro oder auf Reisen. Das schlichte, rechteckige Design in Schwarz und Silber fügt sich harmonisch in jede Umgebung ein und macht ihn zu einem stilvollen Begleiter im Alltag. - Digitales Display mit Hintergrundbeleuchtung für optimale Ablesbarkeit - Snooze-Funktion für sanftes Wecken - Zwei einstellbare Weckzeiten für flexible Nutzung - Temperaturanzeige für aktuelle Raumtemperatur - Batteriebetrieb für einfache Handhabung ohne Kabel.27,27 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Blaupunkt, Wecker, CR16WH Wecker Digitaler WeckerDas Gerät verfügt über ein sehr grosses und extrem gut sichtbares 3-Zoll-Display sowie ein originales, modernes Design, das es perfekt für jedes Interieur macht. Die Frontplatte des Radioweckers ähnelt einem getönten Spiegel, und das Modell beinhaltet auch einen kreisförmigen Rahmen, der den einzigartigen Charakter des Geräts unterstreicht. Aufgrund der grossen Grösse der Display-Ziffern wurde eine entsprechende Helligkeitsanpassung implementiert, um optimalen Komfort an die aktuellen Lichtverhältnisse und persönlichen Vorlieben anzupassen. Es gibt einen hohen Modus, der perfekt in hellen Räumen funktioniert, und einen niedrigen Modus mit sanft einstellbaren Stufen, der ideal für variable Lichtverhältnisse ist. Bei der niedrigsten Einstellung verbessert es den Benutzerkomfort während der Nacht oder in sehr dunklen Räumen. Das Gerät verfügt zudem über einen integrierten FM-Tuner mit digitaler PLL-Synthese und die Möglichkeit, 10 Lieblingsradiosender zu programmieren.38,46 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Blaupunkt, Wecker, CR85BK Wecker Digitaler WeckerBlaupunkt CR85BK Charge Wecker-Radio – der perfekte Start in Ihren Tag. Der CR85BK Charge ist ein modernes Wecker-Radio, ausgestattet mit einem FM-Tuner (20 Sender), Doppelweckern und einer Schlummerfunktion (5-60 Minuten). Sie können mit den Klängen Ihres Lieblingsradiosenders oder einem klassischen Piepton aufwachen, und die Alarmmodi (täglich, Wochentage, Wochenenden) passen sich Ihrem täglichen Rhythmus an. Das Gerät ermöglicht sowohl das kabelgebundene als auch das kabellose Laden von Smartphones (Qi-Technologie), und das grosse blaue LED-Display zeigt die Uhrzeit, die Innen- und Aussentemperaturen (dank eines Fenstersensors) sowie aktive Alarme an. Die Dimmfunktion sorgt für Komfort in der Nacht. Das CR85BK Charge Wecker-Radio bietet Bequemlichkeit, Funktionalität und ist bestens gerüstet für einen neuen Tag.83,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wecker, Annik: Anniks göttlichste KuchenAnniks göttlichste Kuchen , klassisch - außergewöhnlich - lecker , Sonstige > Autoteile & Zubehör , Erscheinungsjahr: 20190927, Produktform: Leinen, Autoren: Wecker, Annik, Seitenzahl/Blattzahl: 192, Abbildungen: Mit über 70 farbigen Fotos, Keyword: Annik Wecker; Anniks Kuchen; Anniks göttliche Desserts; Anniks göttliche Kuchen; Backbuch; Backideen; Backrezepte; Cheesecake; Cupcakes; Grundteig; Hefeteig; Käsekuchen; Muffins; Plätzchen; Rezepte backen; Tartes; Torten; Wie backe ich; backen; besondere Kuchen; besonders Backen; einfach backen; gelingsicher backen; göttliche Kuchen, Fachschema: Kochen / Dessert, Süßspeise, Konfitüre, Konfekt~Kochen / Schnelle Küche~Kochen / Prominente kochen, TV-Küche~Backen / Kuchen~Kuchen~Schokolade, Fachkategorie: Kochen und Rezepte allgemein~TV-, Starkoch-Kochbücher~Schnelle Küche~Kochen für und mit Kindern~Kochen / Essen nach Zutaten: Schokolade~Kochen: Desserts, Warengruppe: HC/Backen, Fachkategorie: Kuchen & Torten: Dekoration, Glasuren & Zuckerkunst, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Dorling Kindersley Verlag, Verlag: Dorling Kindersley Verlag, Verlag: Dorling Kindersley Verlag, Verlag: DK Verlag Dorling Kindersley, Länge: 256, Breite: 197, Höhe: 19, Gewicht: 780, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: CHINA, VOLKSREPUBLIK (CN), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0014, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.