Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Weyer-Anselm-Architekturführer-Köln
Top-Angebote
Produkte zum Begriff Weyer-Anselm-Architekturführer-Köln:
-
Graz. Architekturführer, Fachbücher von Sophia Walk, Anselm WagnerGraz gilt als Österreichs Hauptstadt der Architektur. Die zweitgrösste Stadt der Alpenrepublik wartet sowohl mit dem UNESCO-Weltkulturerbe ihrer Altstadt als auch mit den experimentellen Bauten der Grazer Schule des späten 20. Jahrhunderts auf. Seit 2011 UNESCO City of Design besticht Graz durch herausragende Beispiele historischer und zeitgenössischer Architektur, wie etwa das Renaissanceschloss Eggenberg oder das Kunsthaus, das auch friendly alien genannt wird. Die aktualisierte und um 60 Bauwerke erweiterte zweite Auflage des Architekturführers Graz behandelt alle relevanten Gebäude vom 12. bis zum 21. Jahrhundert. Zwölf Touren führen zu über 300 Bauten, Strassenzügen und Plätzen. Vertiefende Schwerpunkttexte geben Einblicke in die Hintergründe des Baugeschehens und betten sie in einen kunst- und kulturgeschichtlichen Kontext ein.48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Weyer, Anselm: Architekturführer KölnArchitekturführer Köln , Keine andere deutsche Großstadt blickt auf eine solch reiche Architekturgeschichte zurück wie Köln. Entstanden ist am Rhein ein faszinierendes Stadtbild, das Resultat von Auseinandersetzungen zwischen Traditionen und immer neuen Modeströmungen ist. Der opulent bebilderte "Architekturführer Köln" erkundet nicht nur die Gestaltung und Geschichte von herausragenden Bauten, wie dem Kölner Dom, romanischen Kirchen oder diversen Ikonen der Moderne. Auch anhand oftmals vernachlässigter und übersehener Bautypen erläutert er exemplarisch die verschiedenen Phasen der Stadtentwicklung und Architekturhistorie, von den römischen Spuren des Oppidum Ubiorum über die mittelalterlichen Baudenkmäler der freien Reichsstadt bis hin zur Stadterweiterung der Gründerzeit und den Entwicklungen der Gegenwart. , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 202012, Produktform: Kartoniert, Titel der Reihe: Architekturführer / Architectural Guide##, Autoren: Weyer, Anselm, Seitenzahl/Blattzahl: 400, Keyword: Architektur; Cologne; Deutschland; Köln, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur, Thema: Entdecken, Warengruppe: HC/Architektur, Fachkategorie: Architektur, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: DOM Publishers, Verlag: DOM Publishers, Verlag: Meuser, Philipp, Prof. Dr., Länge: 246, Breite: 134, Höhe: 30, Gewicht: 694, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: HONG KONG (HK), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
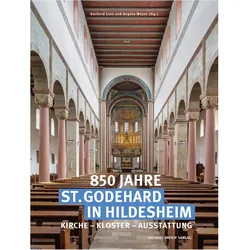
Angela Weyer, Fachbücher von Gerhard Lutz, Angela WeyerDas Fachbuch "850 Jahre St. Godehard in Hildesheim" bietet eine umfassende Analyse eines der bedeutendsten Sakralbauten des 12. Jahrhunderts. Die Autor*innen, bestehend aus Expert*innen der Kunstgeschichte, Geschichte, Architektur und Denkmalpflege, beleuchten die Entwicklung der Kirche und des Klosters über fünf zentrale Epochen. Beginnend mit der Gründung und dem Bau im 12. Jahrhundert, werden die Umgestaltungen im 15. Jahrhundert, die Barockisierung, die historistische Neugestaltung im 19. Jahrhundert sowie die Veränderungen nach dem Zweiten Weltkrieg detailliert behandelt. Das reich bebilderte Werk vermittelt nicht nur architektonische und historische Informationen, sondern auch die kulturhistorische Bedeutung des Bauwerks für die Region und darüber hinaus.49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Welches Buch von Anselm Grün ist besonders empfehlenswert?
Ein besonders empfehlenswertes Buch von Anselm Grün ist "Der kleine Mönch", in dem er auf einfache und verständliche Weise spirituelle Themen behandelt und praktische Ratschläge für den Alltag gibt. Es ist ein inspirierendes Buch, das zum Nachdenken anregt und dabei hilft, innere Ruhe und Gelassenheit zu finden. **
Top-Angebote
Produkte zum Begriff Weyer-Anselm-Architekturführer-Köln:
-
Architekturführer Köln, Fachbücher von Anselm WeyerDer Architekturführer Köln bietet eine umfassende Erkundung der beeindruckenden Architekturgeschichte der Stadt Köln. Mit einem besonderen Fokus auf die Wechselwirkungen zwischen traditionellen und modernen Baustilen beleuchtet das Buch sowohl ikonische Bauwerke wie den Kölner Dom und romanische Kirchen als auch oft übersehene Bautypen. Der opulent bebilderte Führer führt durch die verschiedenen Epochen der Stadtentwicklung, beginnend mit den römischen Wurzeln des Oppidum Ubiorum bis hin zu den architektonischen Entwicklungen der Gegenwart. Die detaillierte Analyse und die reichhaltigen Illustrationen machen dieses Werk zu einem unverzichtbaren Begleiter für Architekturinteressierte und Stadtliebhaber.38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Graz. Architekturführer, Fachbücher von Sophia Walk, Anselm WagnerGraz gilt als Österreichs Hauptstadt der Architektur. Die zweitgrösste Stadt der Alpenrepublik wartet sowohl mit dem UNESCO-Weltkulturerbe ihrer Altstadt als auch mit den experimentellen Bauten der Grazer Schule des späten 20. Jahrhunderts auf. Seit 2011 UNESCO City of Design besticht Graz durch herausragende Beispiele historischer und zeitgenössischer Architektur, wie etwa das Renaissanceschloss Eggenberg oder das Kunsthaus, das auch friendly alien genannt wird. Die aktualisierte und um 60 Bauwerke erweiterte zweite Auflage des Architekturführers Graz behandelt alle relevanten Gebäude vom 12. bis zum 21. Jahrhundert. Zwölf Touren führen zu über 300 Bauten, Strassenzügen und Plätzen. Vertiefende Schwerpunkttexte geben Einblicke in die Hintergründe des Baugeschehens und betten sie in einen kunst- und kulturgeschichtlichen Kontext ein.48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Weyer, Anselm: Architekturführer KölnArchitekturführer Köln , Keine andere deutsche Großstadt blickt auf eine solch reiche Architekturgeschichte zurück wie Köln. Entstanden ist am Rhein ein faszinierendes Stadtbild, das Resultat von Auseinandersetzungen zwischen Traditionen und immer neuen Modeströmungen ist. Der opulent bebilderte "Architekturführer Köln" erkundet nicht nur die Gestaltung und Geschichte von herausragenden Bauten, wie dem Kölner Dom, romanischen Kirchen oder diversen Ikonen der Moderne. Auch anhand oftmals vernachlässigter und übersehener Bautypen erläutert er exemplarisch die verschiedenen Phasen der Stadtentwicklung und Architekturhistorie, von den römischen Spuren des Oppidum Ubiorum über die mittelalterlichen Baudenkmäler der freien Reichsstadt bis hin zur Stadterweiterung der Gründerzeit und den Entwicklungen der Gegenwart. , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 202012, Produktform: Kartoniert, Titel der Reihe: Architekturführer / Architectural Guide##, Autoren: Weyer, Anselm, Seitenzahl/Blattzahl: 400, Keyword: Architektur; Cologne; Deutschland; Köln, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur, Thema: Entdecken, Warengruppe: HC/Architektur, Fachkategorie: Architektur, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: DOM Publishers, Verlag: DOM Publishers, Verlag: Meuser, Philipp, Prof. Dr., Länge: 246, Breite: 134, Höhe: 30, Gewicht: 694, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: HONG KONG (HK), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Weyer-Anselm-Architekturführer-Köln
-
Angela Weyer, Fachbücher von Gerhard Lutz, Angela WeyerDas Fachbuch "850 Jahre St. Godehard in Hildesheim" bietet eine umfassende Analyse eines der bedeutendsten Sakralbauten des 12. Jahrhunderts. Die Autor*innen, bestehend aus Expert*innen der Kunstgeschichte, Geschichte, Architektur und Denkmalpflege, beleuchten die Entwicklung der Kirche und des Klosters über fünf zentrale Epochen. Beginnend mit der Gründung und dem Bau im 12. Jahrhundert, werden die Umgestaltungen im 15. Jahrhundert, die Barockisierung, die historistische Neugestaltung im 19. Jahrhundert sowie die Veränderungen nach dem Zweiten Weltkrieg detailliert behandelt. Das reich bebilderte Werk vermittelt nicht nur architektonische und historische Informationen, sondern auch die kulturhistorische Bedeutung des Bauwerks für die Region und darüber hinaus.49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Weyer 8091 WindabweiserProduktreihe: FALCON Premium; Anzahl Teile [tlg.]: 2; Gehäusematerial: Metall; Material: Textil; Einbauposition: Verdeckkasten; Befestigungsart: aufsteckbar; chem. Eigenschaft: UV-beständig; Ergänzungsartikel / Ergänzende Info 2: mit Aufbewahrungstasche; Zertifikat: TÜV Nord; Herstellereinschränkung: Not for Parktronic226,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Architekturführer KÖLN. 110 Zeitgenössische und Moderne Bauten und Quartiere, Taschenbuch von , König, Walther, 978-3-7533-0553-0Architekturführer Köln. 110 Zeitgenössische Und Moderne Bauten Und Quartiere, Taschenbuch Von, König, Walther, 978-3-7533-0553-0, Seitenanzahl: 30024,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Welches Buch von Anselm Grün ist besonders empfehlenswert?
Ein besonders empfehlenswertes Buch von Anselm Grün ist "Der kleine Mönch", in dem er auf einfache und verständliche Weise spirituelle Themen behandelt und praktische Ratschläge für den Alltag gibt. Es ist ein inspirierendes Buch, das zum Nachdenken anregt und dabei hilft, innere Ruhe und Gelassenheit zu finden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.