Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
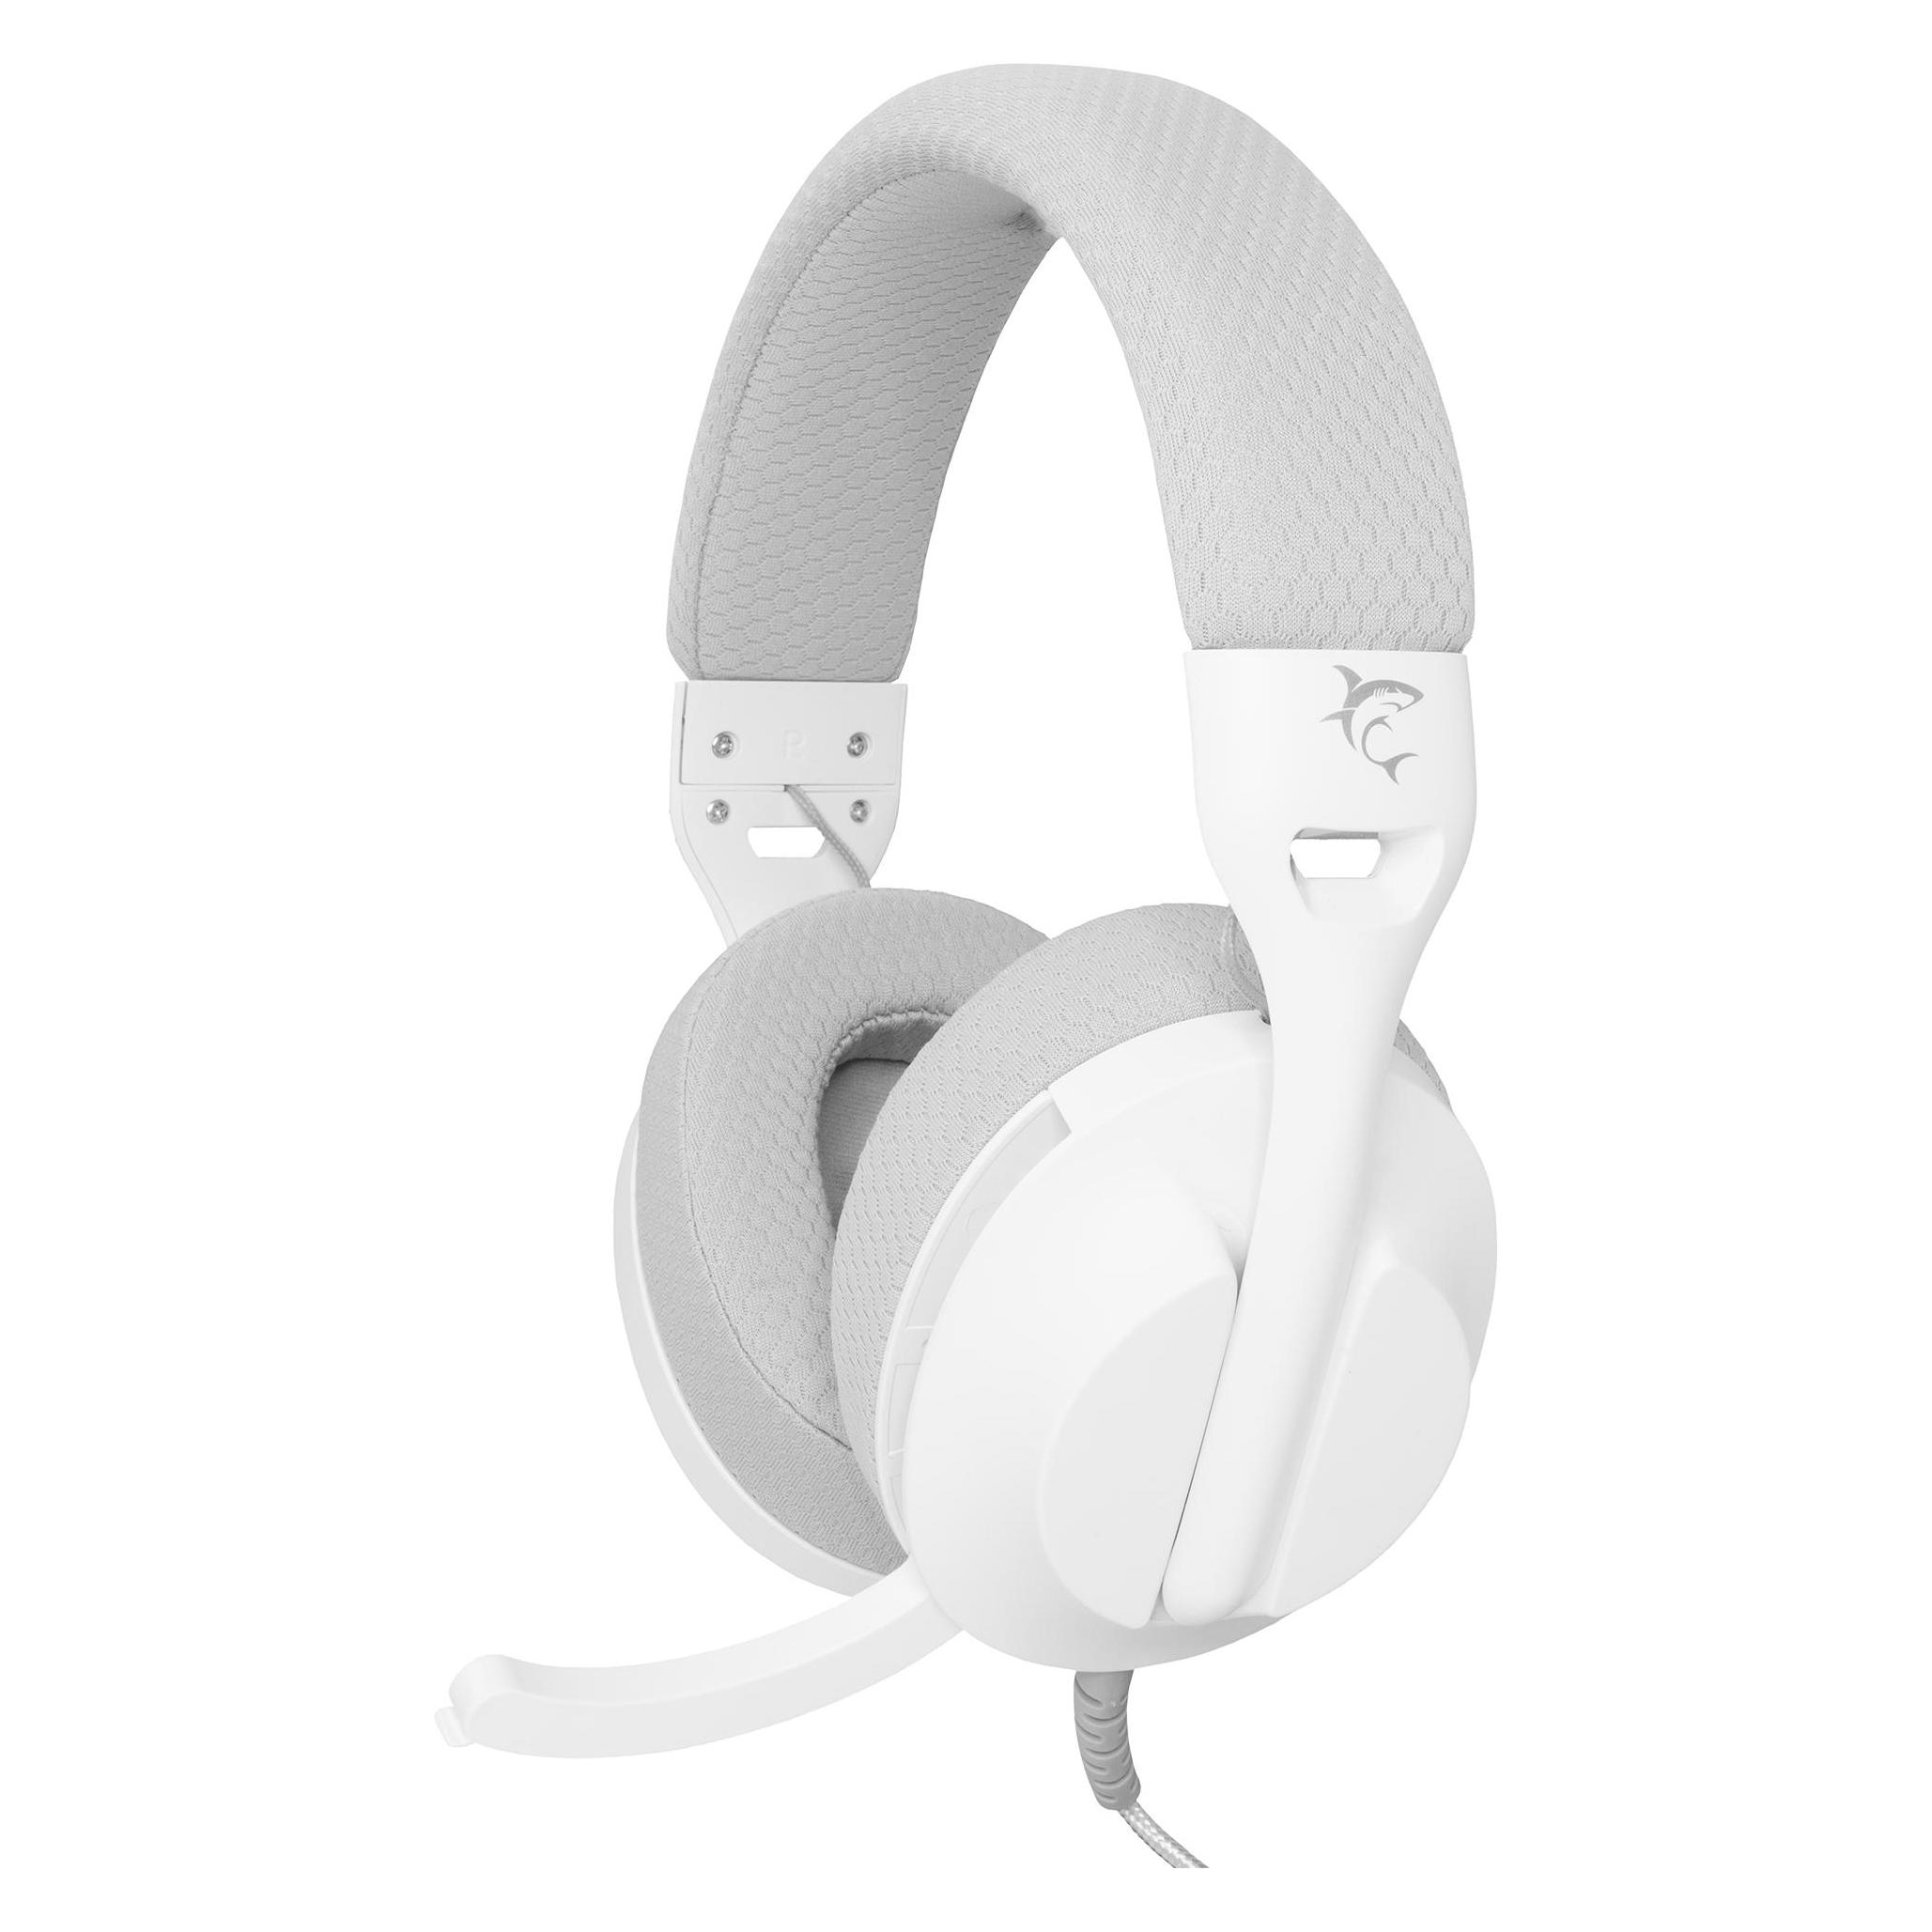
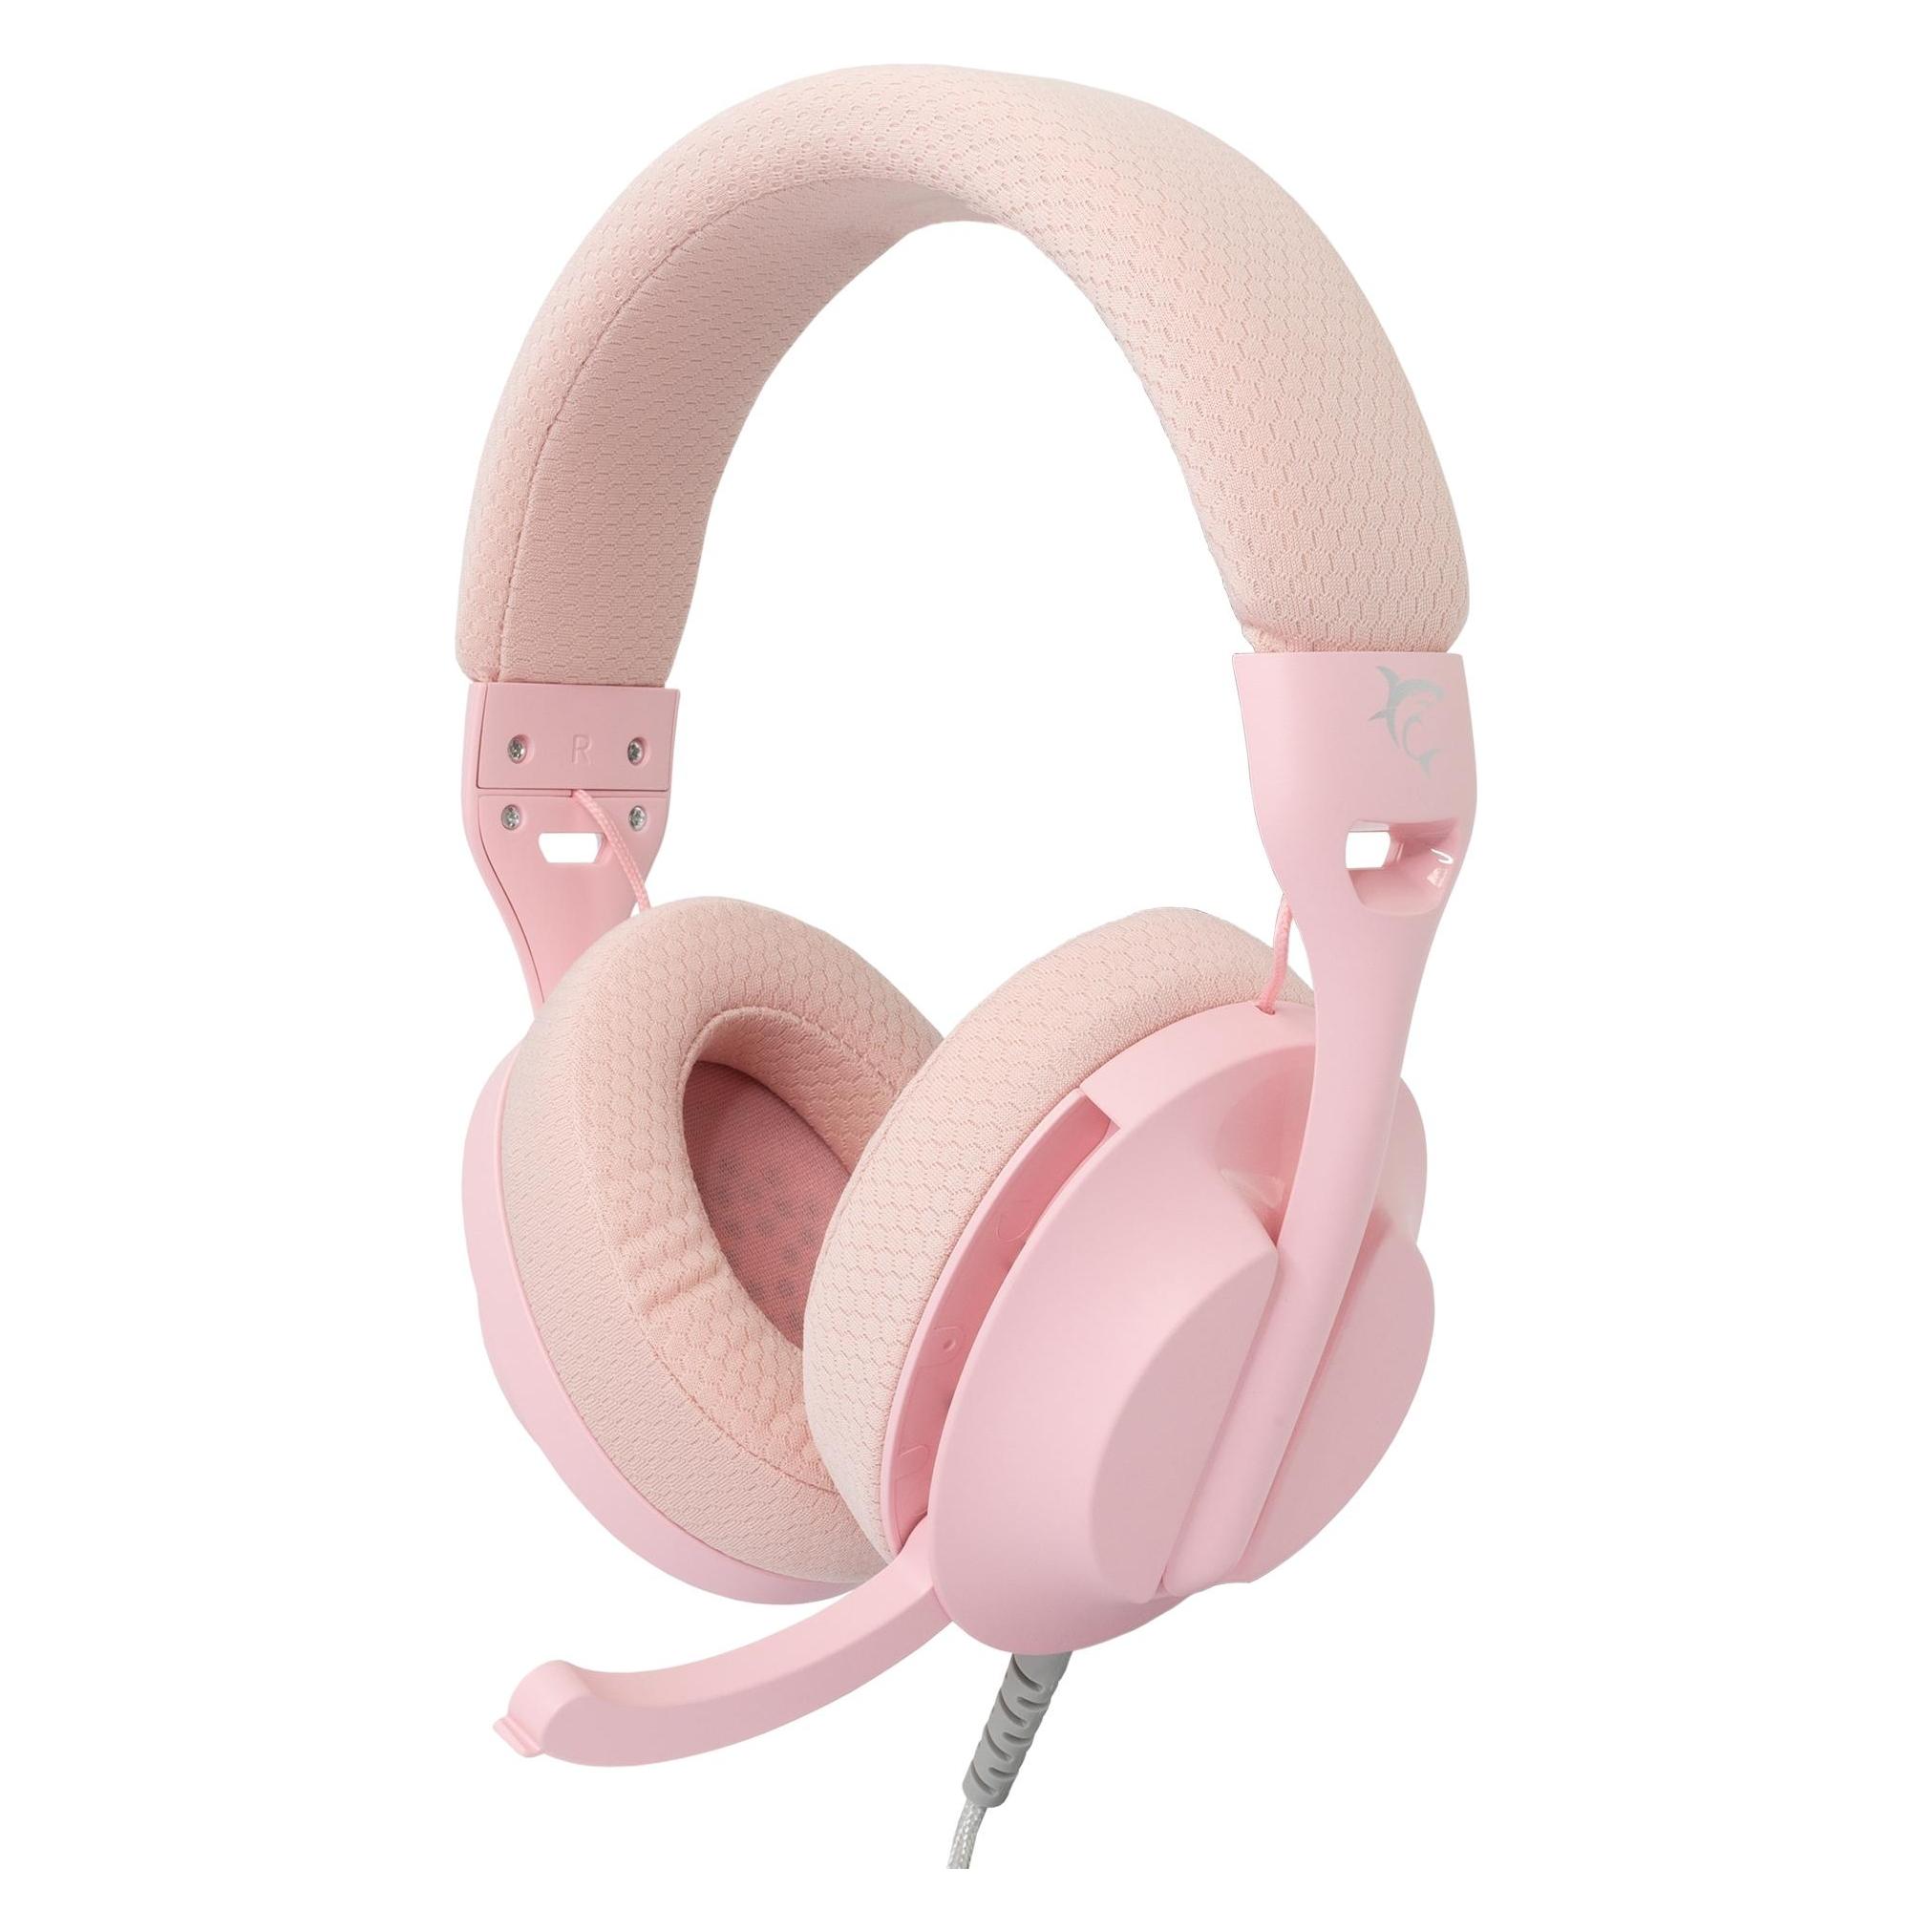
Ähnliche Suchbegriffe für White-Shark-PARROT-Wired
Top-Angebote
Produkte zum Begriff White-Shark-PARROT-Wired:
-
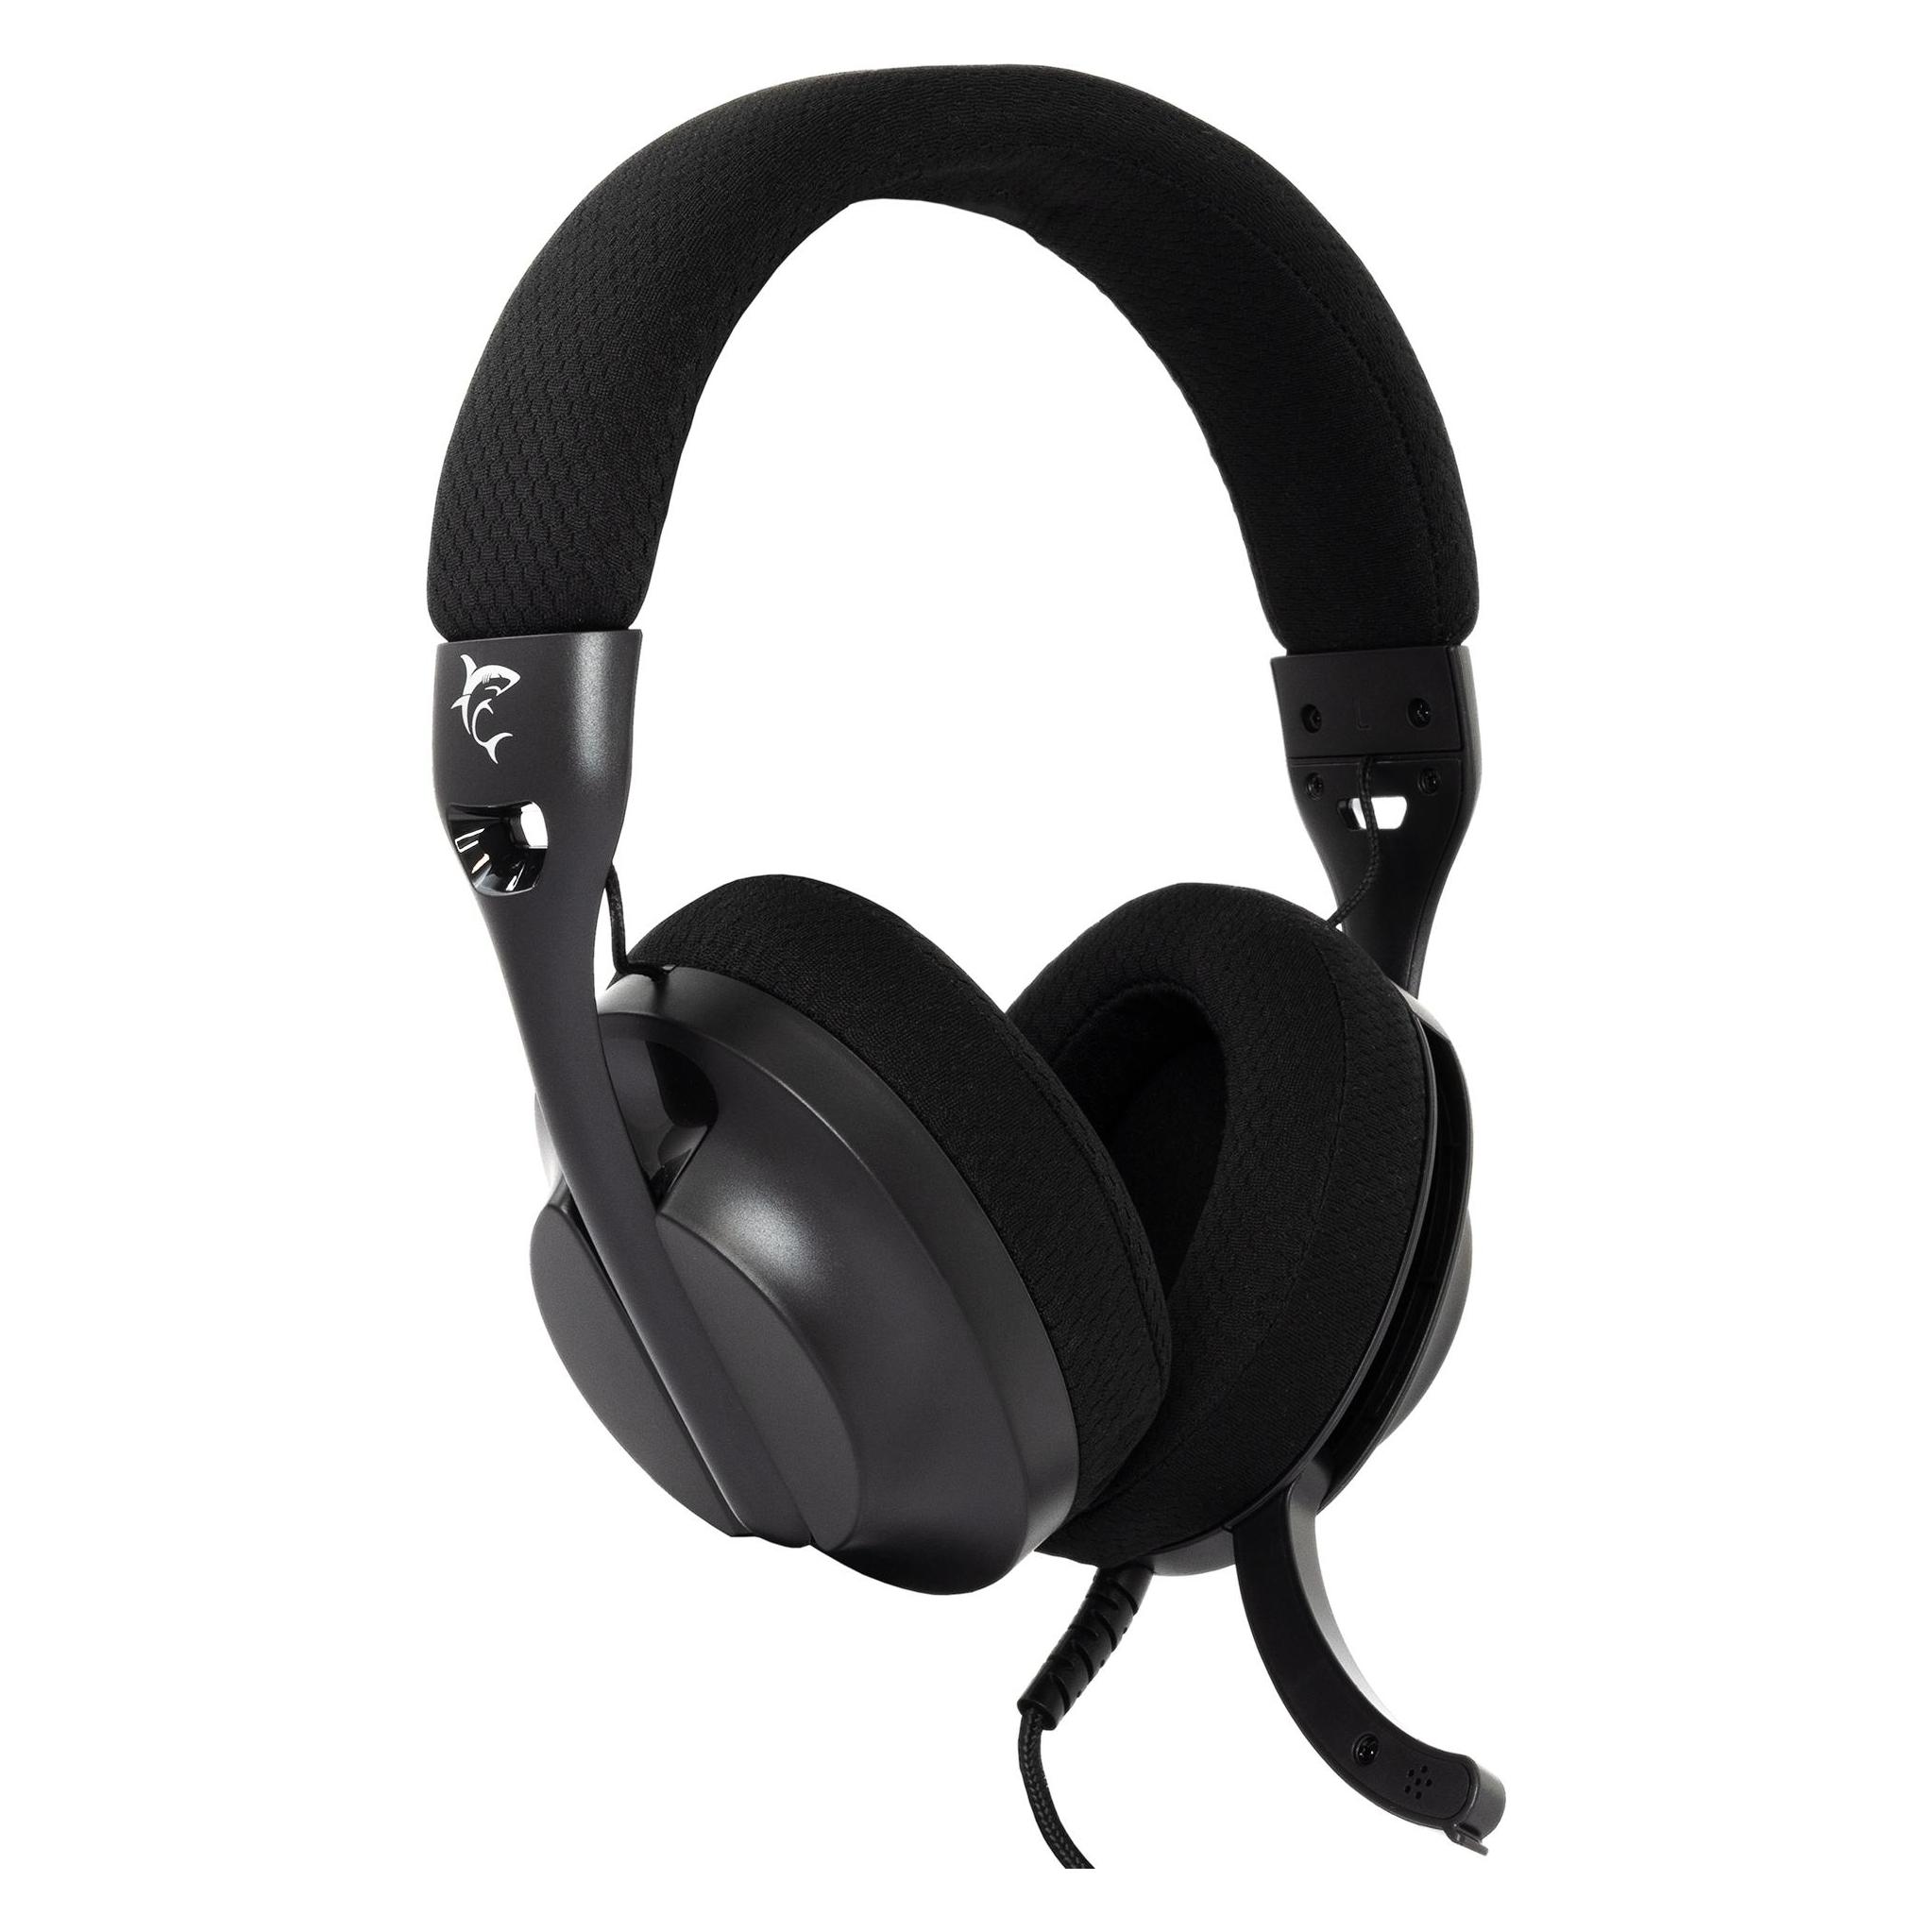
White Shark Shark GH-2440 Parrot Black (Kabelgebunden), Gaming Headset, SchwarzDas Shark GH-2440 Parrot Black Gaming Headset von White Shark bietet eine hochwertige Audioerfahrung für Gamer. Mit einem Stereo 2.0 Design und einer Impedanz von 30 Ohm sorgt es für klaren Klang und präzise Audioübertragung. Die 40 mm Treiber liefern einen Frequenzbereich von 20 Hz bis 20 kHz, was eine breite Klangpalette für verschiedene Spielgenres ermöglicht. Das Headset ist mit einem omnidirektionalen Mikrofon ausgestattet, das eine klare Sprachübertragung gewährleistet, während die Lautstärkeregelung direkt am Headset für eine einfache Anpassung sorgt. Der geflochtene Kabelanschluss mit einer Länge von 1,8 m bietet Flexibilität und Bewegungsfreiheit während des Spielens. Das leichte Design mit einem Gewicht von nur 165 g und die On-Ear Konstruktion sorgen für einen angenehmen Tragekomfort, auch bei längeren Gaming-Sessions. Das Shark GH-2440 ist mit verschiedenen Plattformen wie PC, PS4/5, Xbox und Mac kompatibel, was es zu einer vielseitigen Wahl für Gamer macht. - Omnidirektionales Mikrofon für klare Sprachübertragung - Faltbares Design für einfache Aufbewahrung - Geflochtenes Kabel für erhöhte Haltbarkeit - Lautstärkeregelung direkt am Headset - Kompatibel mit PC, PS4/5, Xbox und Mac.25,50 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
White Shark MARROK Wired - Gaming Maus (Schwarz)Diese 9D-Maus verfügt über 9 programmierbare Tasten, einen Sunplus 6662 Chipsatz und einen hochpräzisen optischen Sensor mit bis zu 12000 DPI. Mit der Software können Sie die RGB-Beleuchtung mit 16,8 Millionen Farben anpassen und die Polling-Rate bis zu 1000 Hz einstellen. Die matte Oberflächenveredelung und das geflochtene Kabel verleihen dieser Maus ein schlankes und robustes Aussehen. Das ergonomische Design passt perfekt in Ihre Hand und reduziert Ermüdung während langer Gaming-Sessions. Die MARROK Gaming-Maus hat eine Lebensdauer von 10 Millionen Klicks. Egal ob Sie FPS, MOBA, MMO oder jedes andere Genre spielen, die MARROK Gaming-Maus verschafft Ihnen den Vorteil, um das Spiel zu dominieren.29,53 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Was ist Parrot OS?
Parrot OS ist ein Betriebssystem, das auf Debian basiert und speziell für Sicherheitsexperten, Penetrationstester und Forensiker entwickelt wurde. Es enthält eine Vielzahl von Werkzeugen für die Durchführung von Sicherheitstests, digitale Forensik und Anonymität im Internet. Parrot OS wird häufig für das Testen von Netzwerksicherheit, das Aufspüren von Schwachstellen und das Durchführen von Ethical Hacking verwendet. Es zeichnet sich durch seine Benutzerfreundlichkeit, Stabilität und Sicherheit aus. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff White-Shark-PARROT-Wired:
-
White Shark Shark GH-2440 Parrot Black (Kabelgebunden), Gaming Headset, SchwarzDas Shark GH-2440 Parrot Black Gaming Headset von White Shark bietet eine hochwertige Audioerfahrung für Gamer. Mit einem Stereo 2.0 Design und einer Impedanz von 30 Ohm sorgt es für klaren Klang und präzise Audioübertragung. Die 40 mm Treiber liefern einen Frequenzbereich von 20 Hz bis 20 kHz, was eine breite Klangpalette für verschiedene Spielgenres ermöglicht. Das Headset ist mit einem omnidirektionalen Mikrofon ausgestattet, das eine klare Sprachübertragung gewährleistet, während die Lautstärkeregelung direkt am Headset für eine einfache Anpassung sorgt. Der geflochtene Kabelanschluss mit einer Länge von 1,8 m bietet Flexibilität und Bewegungsfreiheit während des Spielens. Das leichte Design mit einem Gewicht von nur 165 g und die On-Ear Konstruktion sorgen für einen angenehmen Tragekomfort, auch bei längeren Gaming-Sessions. Das Shark GH-2440 ist mit verschiedenen Plattformen wie PC, PS4/5, Xbox und Mac kompatibel, was es zu einer vielseitigen Wahl für Gamer macht. - Omnidirektionales Mikrofon für klare Sprachübertragung - Faltbares Design für einfache Aufbewahrung - Geflochtenes Kabel für erhöhte Haltbarkeit - Lautstärkeregelung direkt am Headset - Kompatibel mit PC, PS4/5, Xbox und Mac.25,50 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für White-Shark-PARROT-Wired
-
White Shark MARROK Wired - Gaming Maus (Schwarz)Diese 9D-Maus verfügt über 9 programmierbare Tasten, einen Sunplus 6662 Chipsatz und einen hochpräzisen optischen Sensor mit bis zu 12000 DPI. Mit der Software können Sie die RGB-Beleuchtung mit 16,8 Millionen Farben anpassen und die Polling-Rate bis zu 1000 Hz einstellen. Die matte Oberflächenveredelung und das geflochtene Kabel verleihen dieser Maus ein schlankes und robustes Aussehen. Das ergonomische Design passt perfekt in Ihre Hand und reduziert Ermüdung während langer Gaming-Sessions. Die MARROK Gaming-Maus hat eine Lebensdauer von 10 Millionen Klicks. Egal ob Sie FPS, MOBA, MMO oder jedes andere Genre spielen, die MARROK Gaming-Maus verschafft Ihnen den Vorteil, um das Spiel zu dominieren.29,53 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
White Shark GRAPHENE Wired - Gaming Maus (Schwarz)Lerne die GRAPHENE kennen - ein Leichtgewichts-Wunder mit nur 47g, das mühelose Agilität verspricht. Mit 6 Tasten und einem Pixart 3327 Chipsatz bietet diese 6D-Maus Präzision an deinen Fingerspitzen. Passe dein Erlebnis mit softwaregestützten 12,400 DPI an. Die Huano-Switches garantieren 20M Betätigungen und damit anhaltende Zuverlässigkeit. Schwarze, weiße, rote, beige oder pinke Farbe, matte Oberfläche, Paracord-Kabel und UPE-Gleitpads an der Unterseite machen sie zugleich elegant und langlebig. Entfalte dein Gaming-Potenzial mit dieser ergonomischen Hochleistungsmaus, entwickelt für Windows 7/8/10/11 und MacOS.35,60 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Habeck, Emily: Shark HeartShark Heart , Eine Liebesgeschichte | Magischer Realismus | Einzigartiger Roman über Liebe, Verlust und die Frage nach der Menschlichkeit | Suche nach Freude inmitten von Trauer , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20250527, Produktform: Leinen, Autoren: Habeck, Emily, Übersetzung: Beleites, Edith, Seitenzahl/Blattzahl: 448, Themenüberschrift: FICTION / Magical Realism, Keyword: Beziehung; Debüt; Ehe; Fiction; Frauen; Frauenunterhaltung; Gegenwartsliteratur; Geschenk; Liebesgeschichte; Liebeskummer; Love; Magischer Realismus; Mutter; Muttertag; Tochter; Verwandlung; contemporary; couple-goals; experimentell; gehobene Unterhaltung; literary fiction; magical-realism; weibliche Autorin; weißer Hai, Fachschema: Surrealismus, Fachkategorie: Magischer Realismus~Zeitgenössische Liebesromane~Liebesroman (Wholesome Romance)~Familienleben~Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen~Belletristik: Themen, Stoffe, Motive: Umwelt~Belletristik: Themen, Stoffe, Motive: Tod, Trauer, Verlust~Belletristik: Themen, Stoffe, Motive: Psychologisches Innenleben, Region: Vereinigte Staaten von Amerika, USA, Zeitraum: 21. Jahrhundert (2000 bis 2100 n. Chr.), Style: Surrealismus, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: HarperCollins Hardcover, Verlag: HarperCollins Hardcover, Produktverfügbarkeit: 02, Länge: 209, Breite: 128, Höhe: 37, Gewicht: 442, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist Parrot OS?
Parrot OS ist ein Betriebssystem, das auf Debian basiert und speziell für Sicherheitsexperten, Penetrationstester und Forensiker entwickelt wurde. Es enthält eine Vielzahl von Werkzeugen für die Durchführung von Sicherheitstests, digitale Forensik und Anonymität im Internet. Parrot OS wird häufig für das Testen von Netzwerksicherheit, das Aufspüren von Schwachstellen und das Durchführen von Ethical Hacking verwendet. Es zeichnet sich durch seine Benutzerfreundlichkeit, Stabilität und Sicherheit aus. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.