Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Wärmemelder
Top-Angebote
Produkte zum Begriff Wärmemelder:
-
Plokhy, Serhii: Der AngriffDer Angriff , Welche Folgen hat Russlands Angriff in den kommenden Jahrzehnten für den Westen und die Welt? Dieses hochaktuelle, dringende Buch gibt Antworten auf entscheidende Fragen unserer Zeit. In seinem neuen Buch gibt der renommierte Historiker und Ost-Europa-Experte Serhii Plokhy Antworten darauf, wie Russlands Krieg die Weltordnung der nächsten Jahrzehnte verändern wird. Er erzählt von einem ukrainischen Volk, das als Frontstaat im jetzt anbrechenden neuen Kalten Krieg endlich seine Identität gefunden hat. Und er skizziert eine globale Außenpolitik, die sich wieder weg von ökonomischer Kooperation, hin zu Dominanz, Vasallenstaaten und militärischer Stärke entwickelt - mit gravierenden Folgen für uns alle. Nur wenn der Westen sich dieser Realität stellt, wird er in Zukunft seine Freiheit behaupten können. , Sonstige > Motorkühlung , Erscheinungsjahr: 20230504, Produktform: Leinen, Autoren: Plokhy, Serhii, Übersetzung: Jendricke, Bernhard~Robert, Peter, Seitenzahl/Blattzahl: 496, Themenüberschrift: HISTORY / Europe / Eastern, Keyword: Ukraine Krieg; Russland; Osteuropa; Kiew; Moskau; Putin; Selenskyj; Politik; NATO; Weltlage; Außenpolitik; Kalter Krieg; Angriffskrieg; Europäische Union; Inflation; Wirtschaftswachstum; Klimaschutz, Fachschema: Russland / Politik, Staat, Recht~Ukraine~Internationale Zusammenarbeit~Krieg - Kriegsopfer~Geschichtsschreibung~Historiographie~Europa / Geschichte, Kulturgeschichte~Kalter Krieg~Krieg / Kalter Krieg, Fachkategorie: Internationale Beziehungen~Krieg und Verteidigung~Europäische Geschichte~Sozial- und Kulturgeschichte~Kalter Krieg, Region: Russland~Ukraine, Zeitraum: 2020 bis 2029 n. Chr., Thema: Auseinandersetzen, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Geschichtsschreibung, Historiographie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag GmbH, Länge: 216, Breite: 150, Höhe: 40, Gewicht: 650, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783455015898, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0200, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 281167926,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Siemens HI722 Wärmemelder (statisch) S54310F3A1Geignet in Räumen, in denen kurzzeitig hohe Temperaturschwankungen auftreten. Misst die Betriebstemperatur, bei Überschreitung der Maximaltemperatur sendet er ein Gefahrensignal an die Zentrale. Der Sockel muss separat bestellt werden. Lieferumfang Melder und Staubschutzkappe94,80 €*Versand: 7,10 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Wärmemelder:
-
Indexa Wärmemelder BA10WMWirkprinzip=thermomaximalOptische Meldung=jaAkustische Meldung=neinAnsprechtemperatur=55 °CMit Orientierungslicht=neinMontageart=AufbauSelbstklebend=neinSeparater Sockel notwendig=neinGeeignet für Kanalbefestigung=neinKabeleinführung=von unten und seitlichStandalone=neinVernetzbar über Kabel=neinVernetzbar über Funk (standardmäßig)=neinVernetzbar über Funk (optional)=neinPrimärstromversorgung=NetzbetriebSpannungsart der Versorgungsspannung=DCVersorgungsspannung bei DC=18..30 VMit Spannungsanzeige=jaMit Backup-Batterie=neinSpannungsart der Betriebsspannung=DCBetriebsspannung bei DC=9..24 VFarbe=weißRAL-Nummer (ähnlich)=9010Explosionsgeprüfte Ausführung=neinMit Q-Label=neinKompatibel mit Apple HomeKit=neinKompatibel mit Google Assistant=neinKompatibel mit Amazon Alexa=neinIFTTT-Unterstützung verfügbar=neinHöhe/Tiefe=42 mmDurchmesser=110 mm...29,48 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
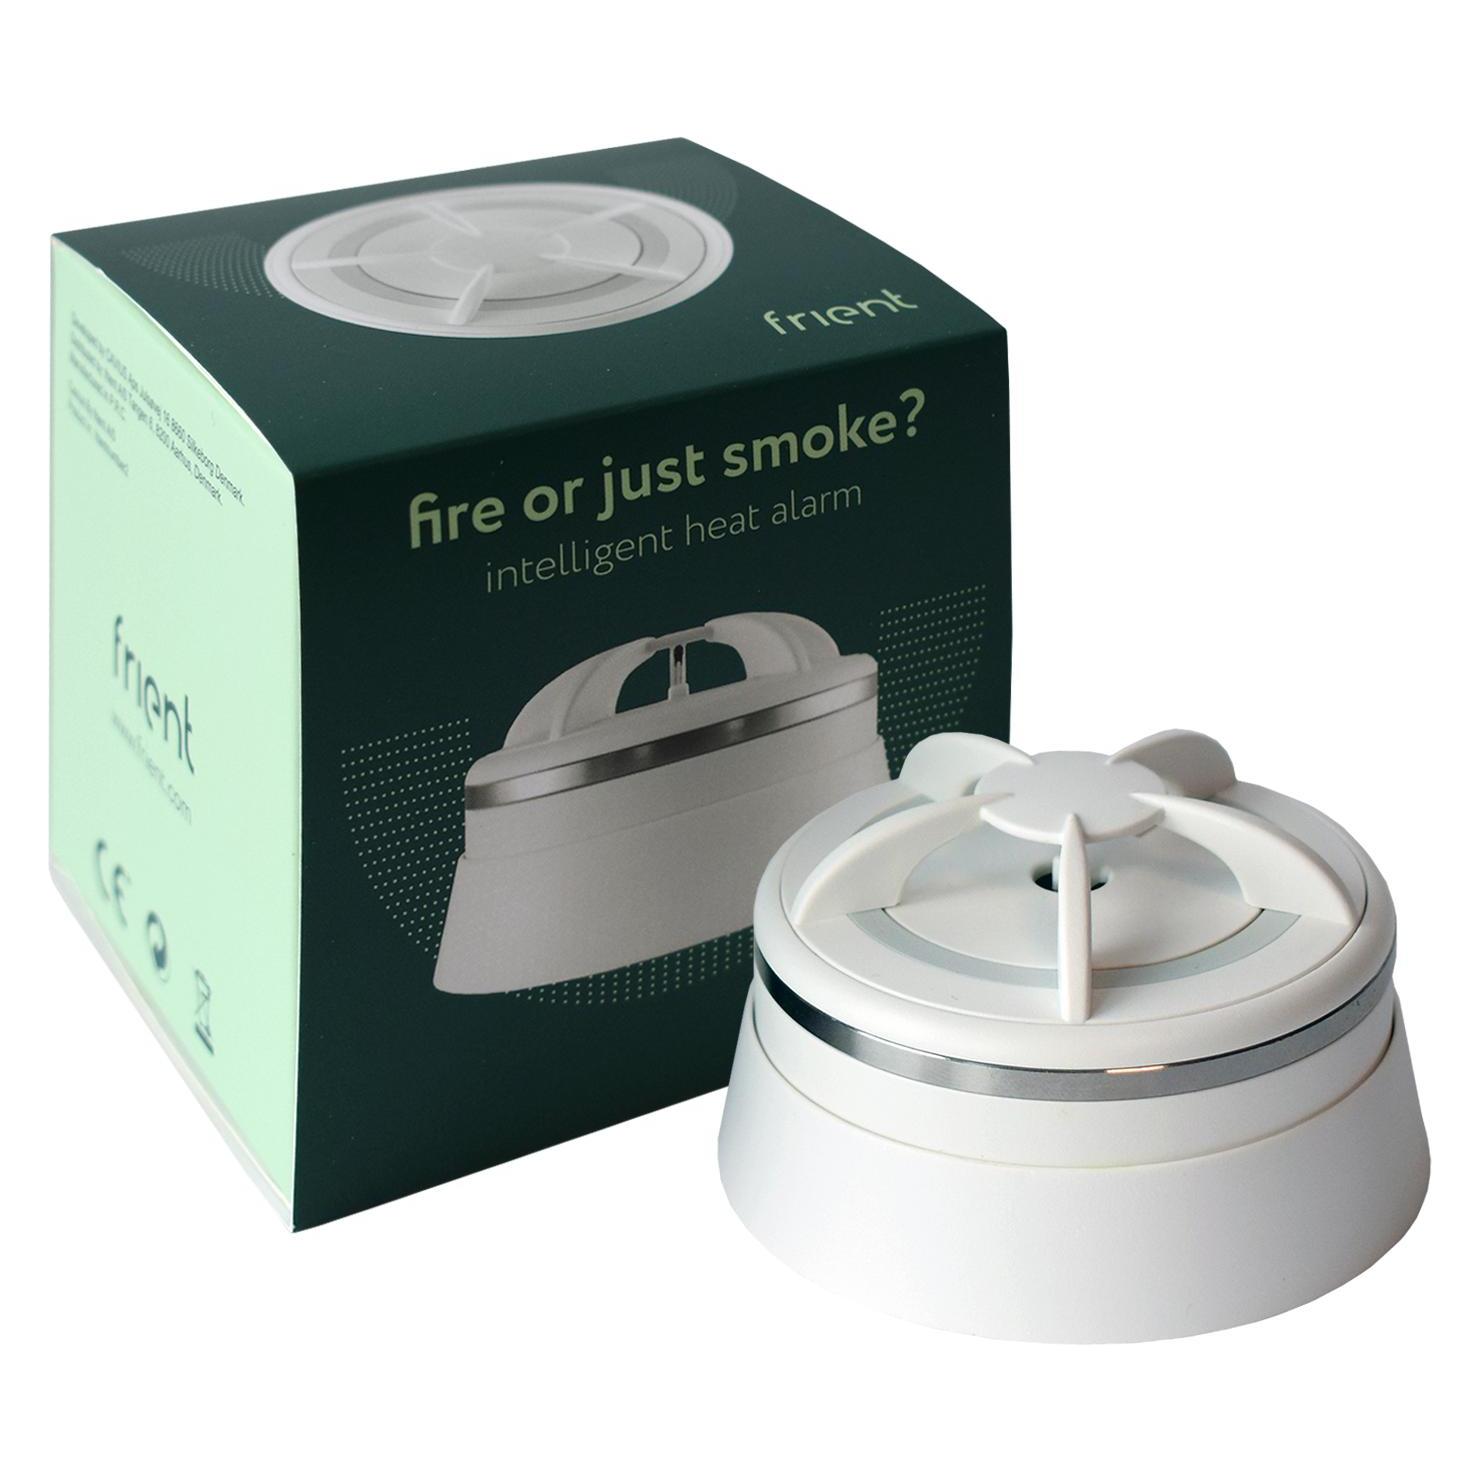
Frient, Gefahrenmelder, Intelligenter WärmemelderFeuer oder doch nur Rauch? Stellen Sie sich vor, Sie haben immer einen Freund, der Sie vor Feuer schützt. Jemand, der Ihr Zuhause und Ihre Lieben bewacht. Ein Freund, der dafür sorgt, dass Sie im Falle eines Brandes sofort über eine App alarmiert werden. Vermeiden Sie Fehlalarme. Haben Sie einen Kamin im Wohnzimmer oder einen staubigen Lagerraum, und Ihr Rauchmelder geht fälschlicherweise immer wieder los? Verzweifeln Sie nicht, Ihr Freund hilft Ihnen. Der intelligente Hitzewarnmelder erkennt Wärme statt Rauch und vermeidet so falsche Rauchalarme. Das bedeutet, Sie werden nur dann alarmiert, wenn wirklich ein Feuer in Ihrer Wohnung ausgebrochen ist. Künftig können Sie also den Abend vor dem Kamin geniessen - ohne lästige Pieptöne. Lassen Sie sich in der Küche nicht stören. Sind Sie ein Meisterkoch, der ein köstliches Essen für seine Familie zubereitet? Sie bereiten mehrere Gerichte gleichzeitig vor, haben Essen im Ofen sowie auf dem Herd und alles ist unter Kontrolle. Plötzlich hören Sie das unangenehme Alarmgeräusch Ihres Rauchmelders, der den Rauch Ihres Meistergerichts fälschlicherweise als Feuer identifiziert. Ihr Hitzewarnmelder hilft Ihnen, genau dieses Problem zu vermeiden. Abmessungen: Ø 65 x 40 mm. Stromversorgung: Batterie 1 x CR123A, austauschbar. Batterielebensdauer: 5 Jahre, Berichterstattung alle 5 Minuten. Batteriestand und Warnung bei niedrigem Batteriestand können gesendet werden. Funkempfindlichkeit: -98 dBm. Funktausgangsleistung: +8 dBm. IP-Klasse: IP20. Betriebstemperatur: 0 bis +50°C. Relative Luftfeuchtigkeit: bis zu 95% nicht kondensierend Wärmebasierte Feuererkennung (57°C). Sirenen-Ausgang: 85 dB/3m. Bereich der Temperatursensoren: 0 bis +50°C. Temperaturauflösung: 0,1°C (Genauigkeit ± 0,5°C). Zigbee 3.0. Entspricht den CE-, RoHS- und REACH-Richtlinien. DIN EN 14604 und DIN 14676 zertifiziert.54,93 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Plokhy, Serhii: Der AngriffDer Angriff , Welche Folgen hat Russlands Angriff in den kommenden Jahrzehnten für den Westen und die Welt? Dieses hochaktuelle, dringende Buch gibt Antworten auf entscheidende Fragen unserer Zeit. In seinem neuen Buch gibt der renommierte Historiker und Ost-Europa-Experte Serhii Plokhy Antworten darauf, wie Russlands Krieg die Weltordnung der nächsten Jahrzehnte verändern wird. Er erzählt von einem ukrainischen Volk, das als Frontstaat im jetzt anbrechenden neuen Kalten Krieg endlich seine Identität gefunden hat. Und er skizziert eine globale Außenpolitik, die sich wieder weg von ökonomischer Kooperation, hin zu Dominanz, Vasallenstaaten und militärischer Stärke entwickelt - mit gravierenden Folgen für uns alle. Nur wenn der Westen sich dieser Realität stellt, wird er in Zukunft seine Freiheit behaupten können. , Sonstige > Motorkühlung , Erscheinungsjahr: 20230504, Produktform: Leinen, Autoren: Plokhy, Serhii, Übersetzung: Jendricke, Bernhard~Robert, Peter, Seitenzahl/Blattzahl: 496, Themenüberschrift: HISTORY / Europe / Eastern, Keyword: Ukraine Krieg; Russland; Osteuropa; Kiew; Moskau; Putin; Selenskyj; Politik; NATO; Weltlage; Außenpolitik; Kalter Krieg; Angriffskrieg; Europäische Union; Inflation; Wirtschaftswachstum; Klimaschutz, Fachschema: Russland / Politik, Staat, Recht~Ukraine~Internationale Zusammenarbeit~Krieg - Kriegsopfer~Geschichtsschreibung~Historiographie~Europa / Geschichte, Kulturgeschichte~Kalter Krieg~Krieg / Kalter Krieg, Fachkategorie: Internationale Beziehungen~Krieg und Verteidigung~Europäische Geschichte~Sozial- und Kulturgeschichte~Kalter Krieg, Region: Russland~Ukraine, Zeitraum: 2020 bis 2029 n. Chr., Thema: Auseinandersetzen, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Geschichtsschreibung, Historiographie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag GmbH, Länge: 216, Breite: 150, Höhe: 40, Gewicht: 650, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783455015898, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0200, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 281167926,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Wärmemelder
-
Siemens HI722 Wärmemelder (statisch) S54310F3A1Geignet in Räumen, in denen kurzzeitig hohe Temperaturschwankungen auftreten. Misst die Betriebstemperatur, bei Überschreitung der Maximaltemperatur sendet er ein Gefahrensignal an die Zentrale. Der Sockel muss separat bestellt werden. Lieferumfang Melder und Staubschutzkappe94,80 €*Versand: 7,10 €Sichere Weiterleitung zum Anbieter
-
Siemens, Zubehör Gebäudesicherheit, Wärmemelder (statisch + diff.)Geeignet in Räumen, wo hohe Staub- oder Schmutzentwicklungen oder grosse Feuchtigkeit die Wirkungsweise von herkömmlichen Meldern beeinträchtigen können. Wählbare Parametersätze für Anstiegsgeschwindigkeit und feste Temperatur. Der Sockel muss separat bestellt werden.73,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.