Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für YALE-Smart-Opener-Garage
Top-Angebote
Produkte zum Begriff YALE-Smart-Opener-Garage:
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Funktioniert das als Opener?
Das hängt von der Situation und dem Kontext ab. Ein guter Opener sollte das Interesse der Zuhörer wecken und eine Verbindung herstellen. Es könnte funktionieren, wenn es zu dem Thema oder der Veranstaltung passt und eine interessante Frage oder Aussage enthält. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff YALE-Smart-Opener-Garage:
-
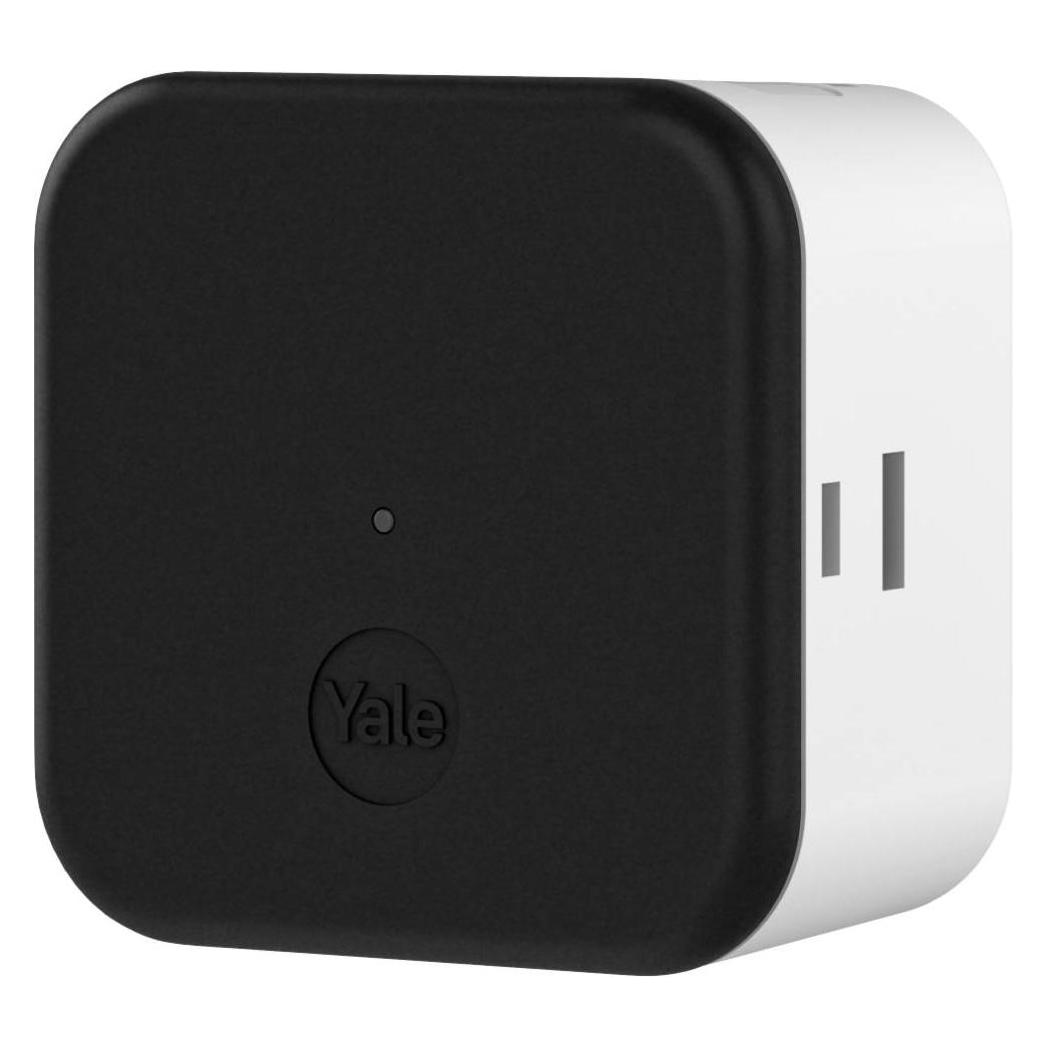
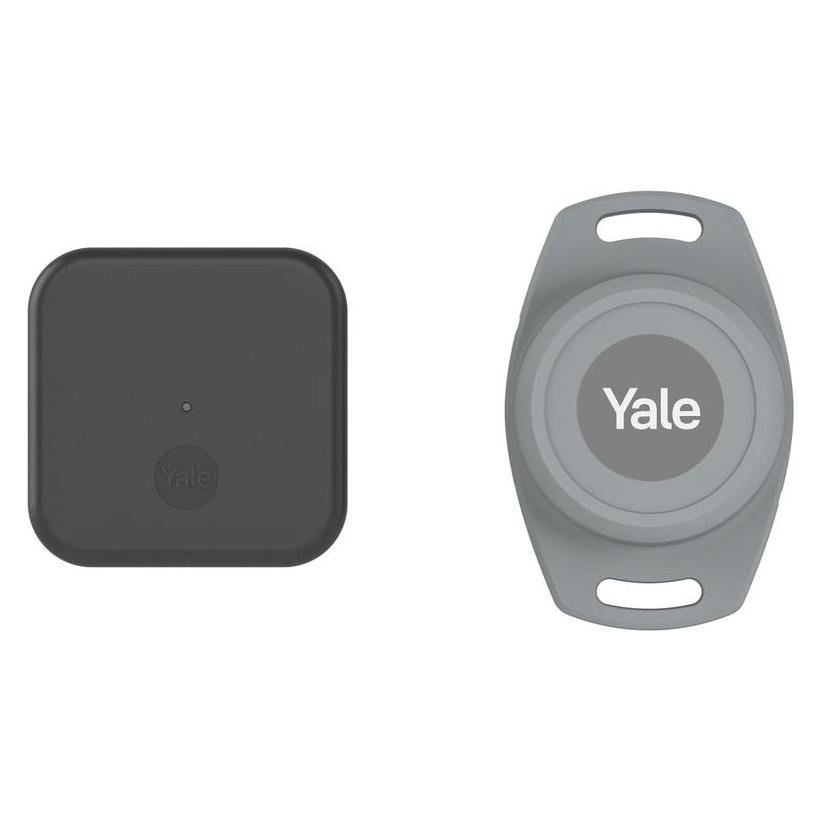
Yale, Türöffner + Türschliesser, Smart Opener Garage (Outdoor)Der Yale Smart Opener Garage ist eine innovative Lösung für den einfachen und sicheren Zugang zu Garagen und Toren. Mit der Yale Home-App können Nutzer von überall auf der Welt auf ihre Garagentüren zugreifen. Die Installation ist unkompliziert und kann an bereits vorhandenen Automatisierungsgeräten erfolgen. Der smarte Öffner erkennt, wenn sich Nutzer nähern, und öffnet das Tor automatisch, ohne dass eine Fernbedienung erforderlich ist. Darüber hinaus bietet das System Status-Updates und sofortige Benachrichtigungen, sodass Nutzer immer informiert sind. Die Möglichkeit, Schlüssel einfach an Familie und Freunde weiterzugeben, sowie die Sicherheitsfunktionen, die unbefugte Zugriffe melden, machen den Yale Smart Opener Garage zu einer praktischen und sicheren Wahl für moderne Haushalte. - Einfache Installation an bestehenden Automatisierungsgeräten - Zugriff von überall über die Yale Home-App - Status-Updates und Benachrichtigungen in Echtzeit - Einfache Schlüsselweitergabe an vertrauenswürdige Personen - Sicherheitsbenachrichtigungen bei unbefugtem Zugriff.202,07 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für YALE-Smart-Opener-Garage
-
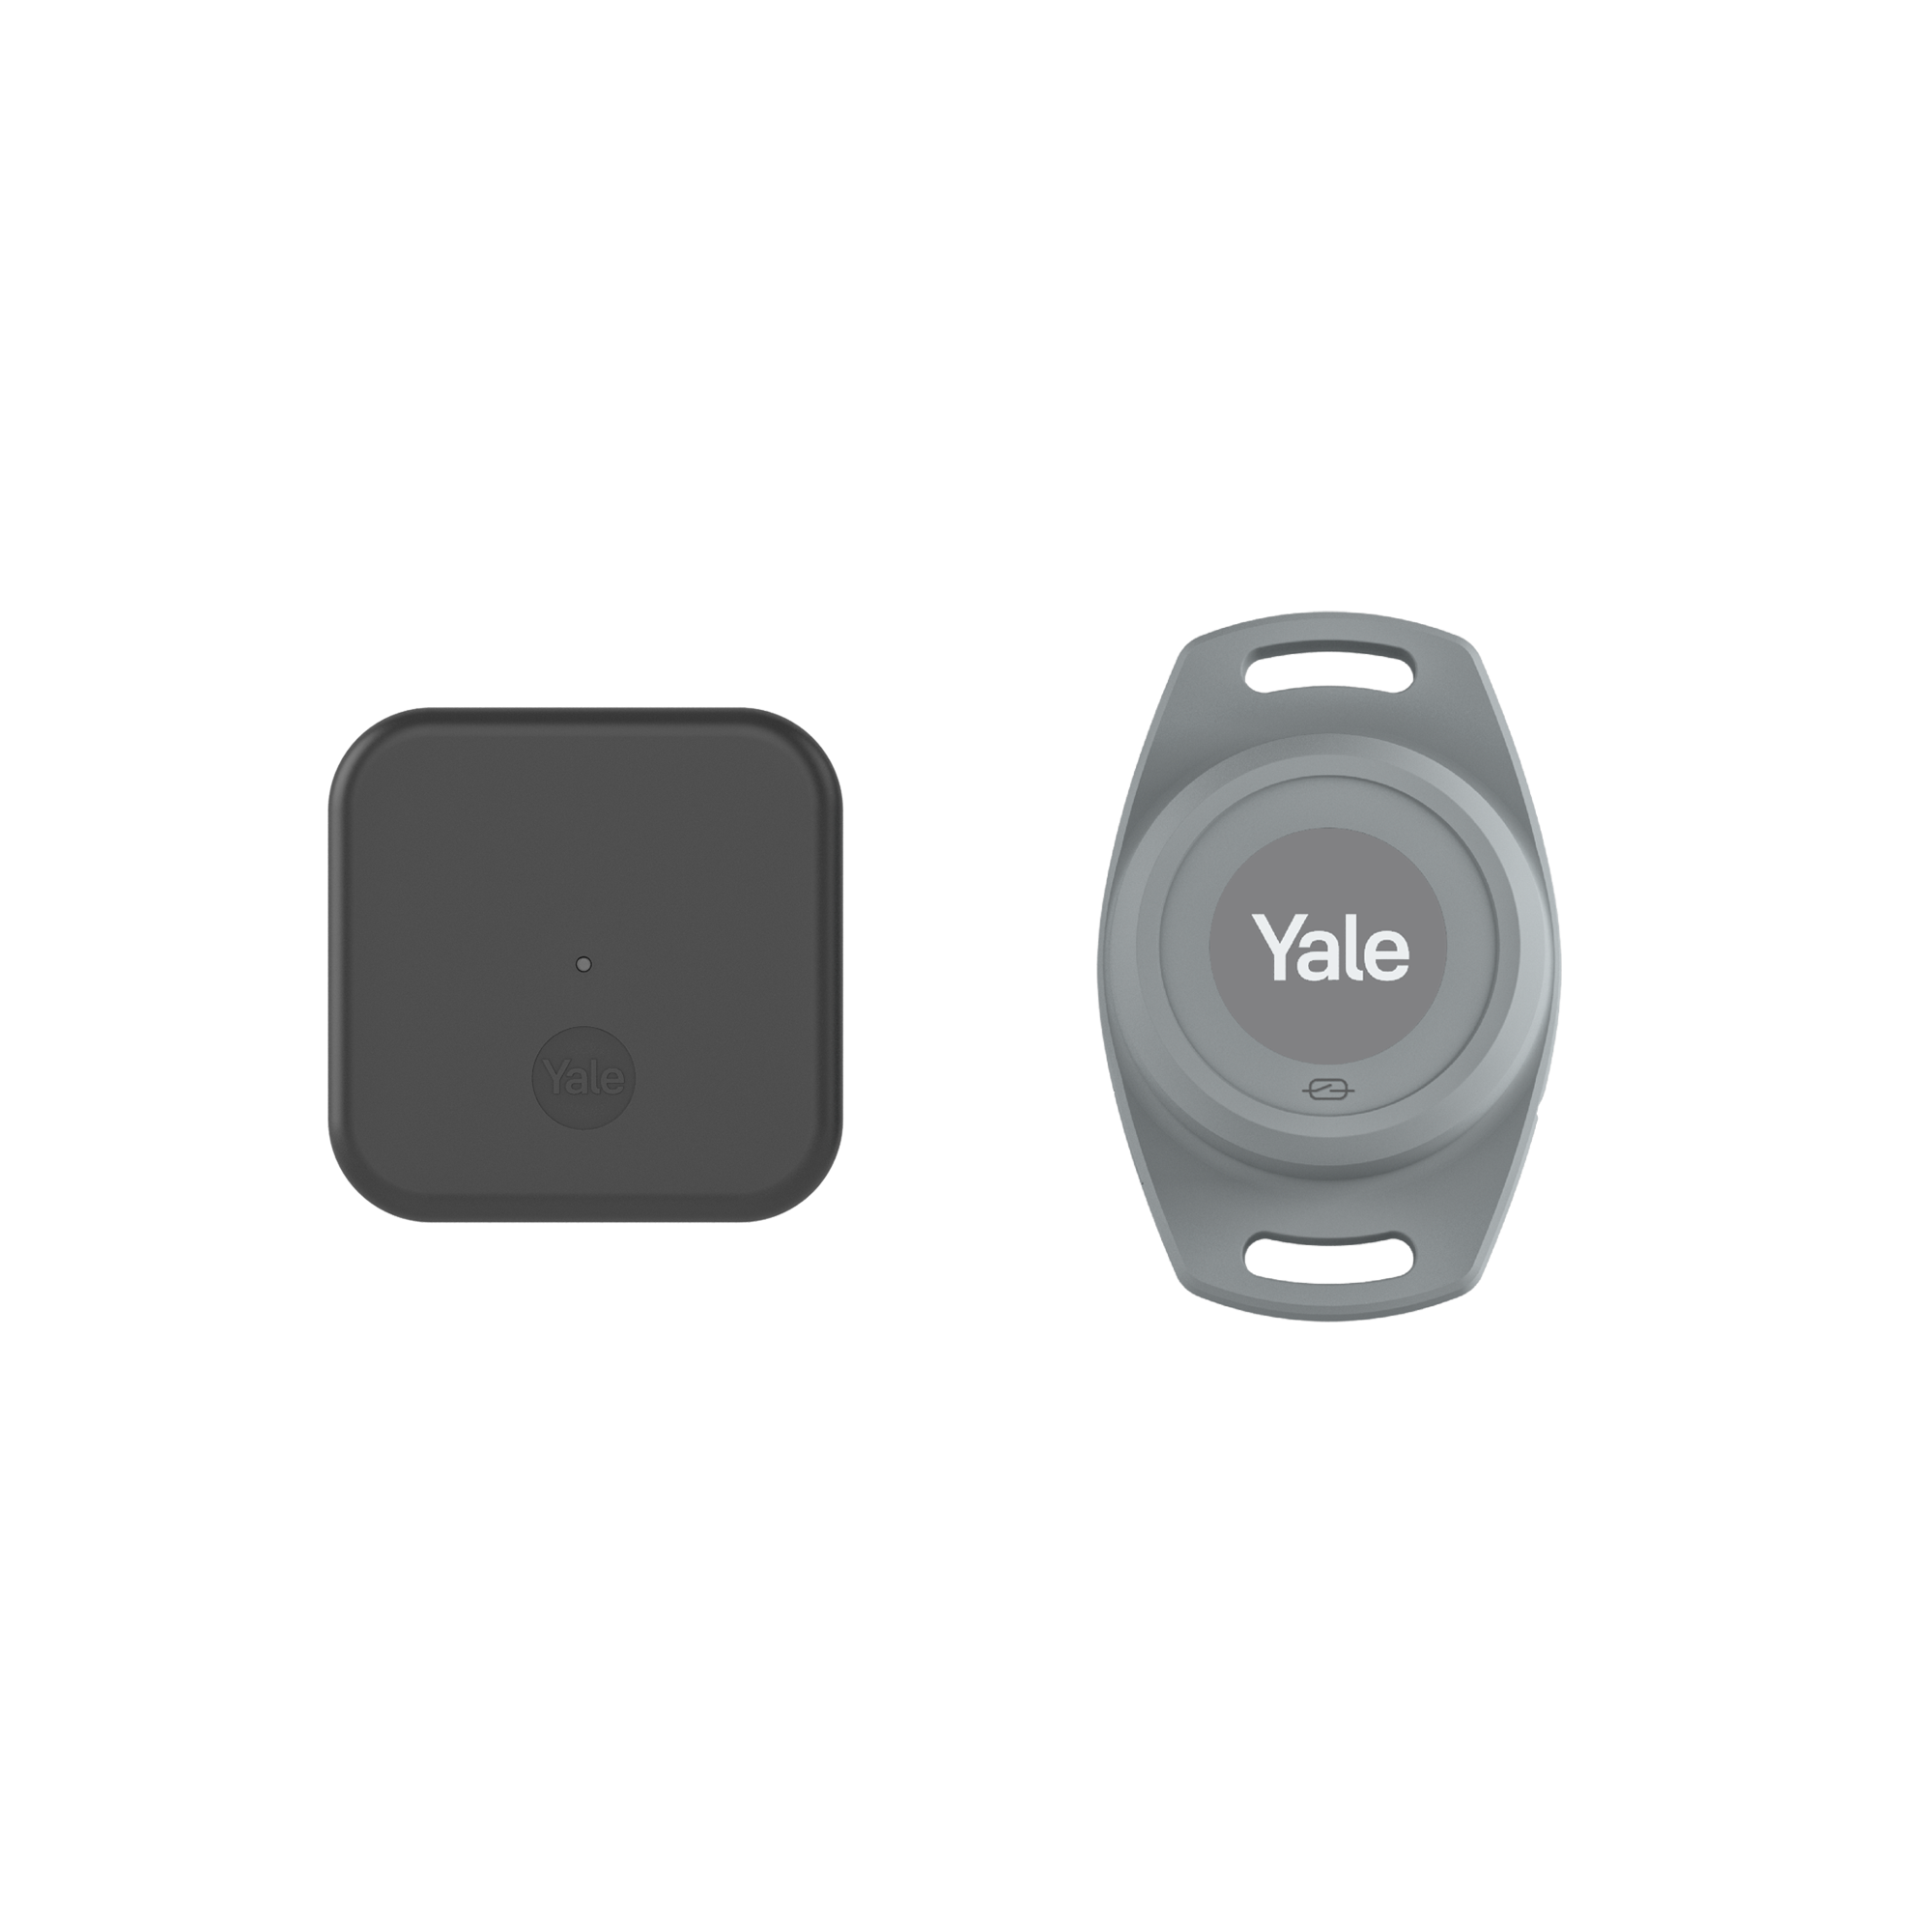
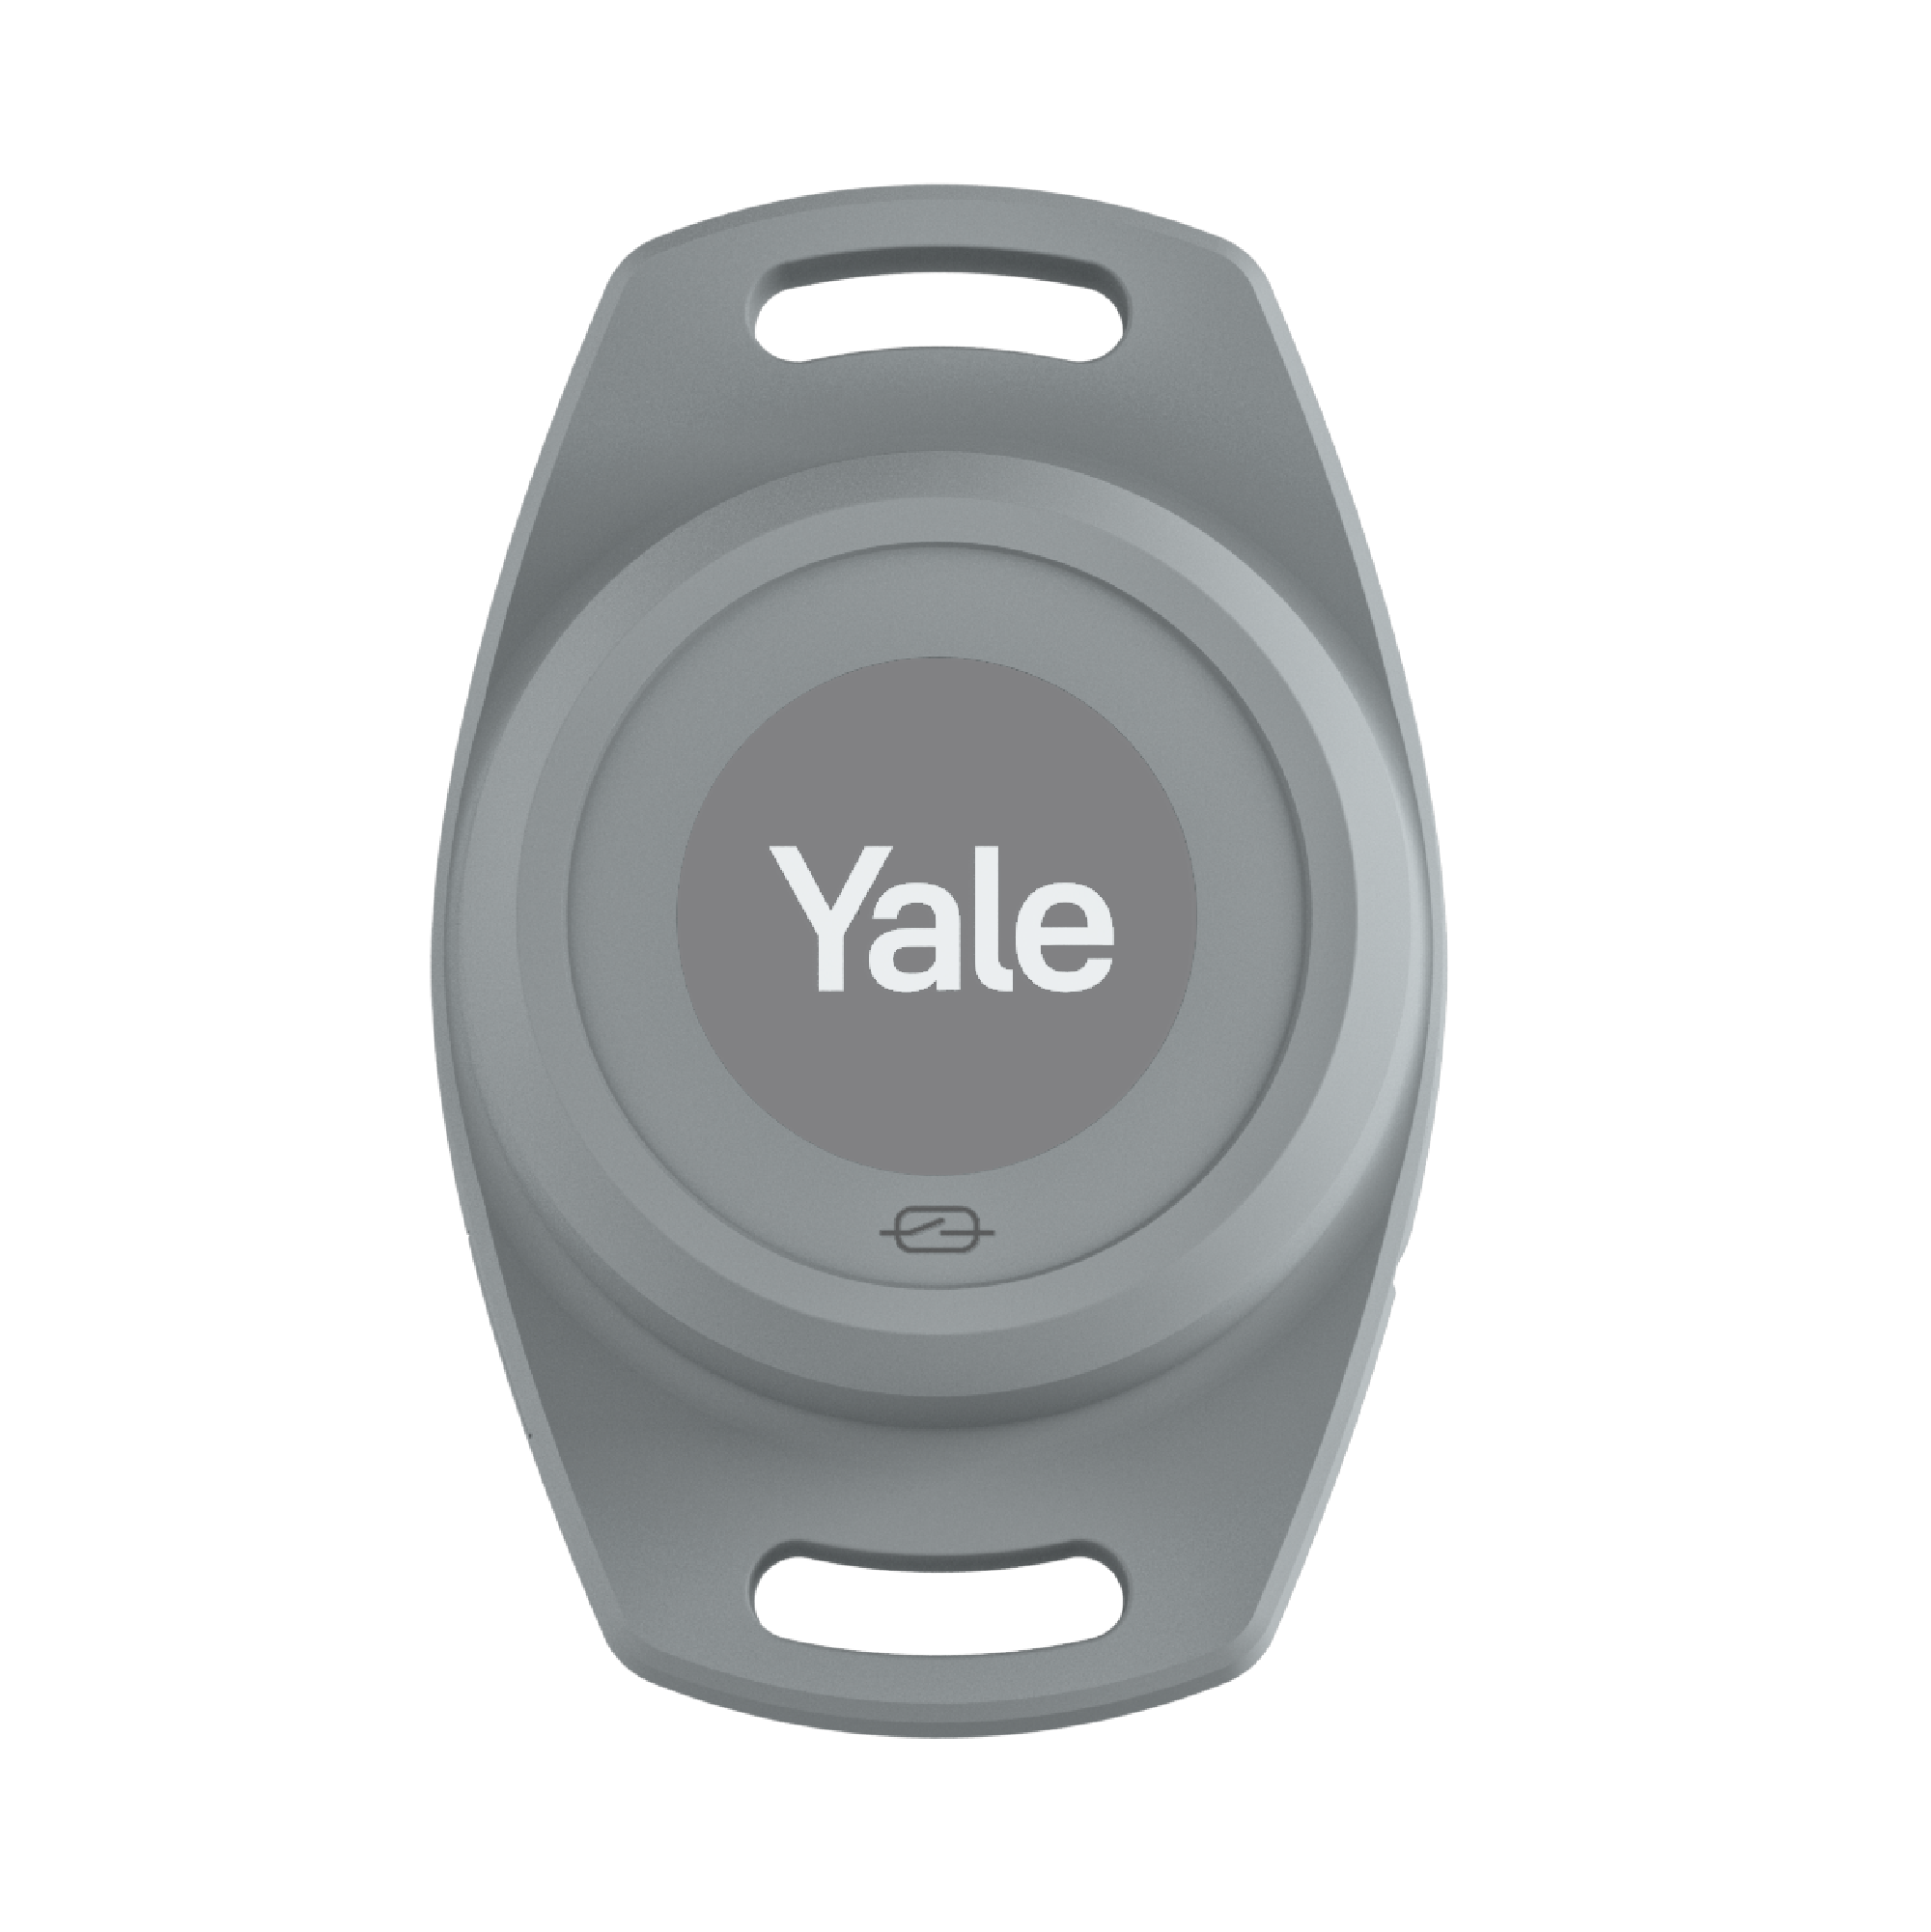
Yale, Einbruchschutz + Alarmanlage, Positionssensor Magnet for Garage OpenerDer Yale Torpositionssensor und der Magnet sind einfach zu installieren und kompakt. Sie funktionieren mit dem Yale Smart Opener und ermöglichen einen nahtlosen Zugang zu Toren und Garagen, sodass du sie öffnen und schliessen kannst, wenn du dich näherst oder sie verlässt, ohne eine Fernbedienung benutzen zu müssen. Dieser Ersatzsensor und -magnet ist ideal für den Einsatz an Toren und ermöglicht es dir, den Status deines Tors über die App zu überprüfen. Hinweis: Der Yale Magnet ist auch für die Verwendung an Roll-, Schwenk- und Seitensektionaltoren erforderlich. Die Installation kann je nach Öffnungsart deines Tors und deiner Garage variieren. Weitere Informationen findest du im Support-Bereich. Zubehör für den Yale Smart Opener - Ideal für den Einsatz an Toren. Mit dem Ersatzsensor und dem Magneten kannst du über die Yale Home App überprüfen, ob das Tor offen oder geschlossen ist. Einfache Installation - Der Einbau kann je nach Öffnungsart deines Tors variieren. Weitere Informationen findest du im Support-Bereich. Der Yale Magnet ist auch für die Verwendung an Roll-, Schwenk- und Seitensektionaltoren erforderlich. Batteriebetrieb (nur Door Position Sensor) - Eine 3V Lithium CR2477 Batterie ist im Lieferumfang enthalten. 3 Jahre Batterielebensdauer, abhängig von der täglichen Nutzung. Technische Daten - Produktabmessungen: Yale Door Position Sensor: 70 mm x 46 mm x 21 mm (B x L x H) Yale Magnet: 40 mm x 20 mm x 3 mm (B x L x H) Kommunikationsfrequenz zwischen dem Smart Opener und dem Door Position Sensor: Bluetooth – 2,4 GHz 1 x Yale Door Position Sensor 1 x Batterie 1 x Magnet.46,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Moebius: Moebius Collection: Arzach / Die hermetische GarageMoebius Collection: Arzach / Die hermetische Garage , Was gibt es über Moebius zu sagen, was nicht bereits gesagt wurde? Zahllos sind die Monographien und Biographien, Analysen und Anamnesen, Vorworte und Nachrufe, die sich am Genie dieses Mannes abarbeiten, dessen künstlerisches Werk nicht nur einen, sondern gleich drei Namen zu Weltruhm brachte. Ein Werk, das bis heute ein nicht versiegender Quell der Inspiration ist. Die 'Moebius Collection' macht Meilensteine aus Moebius' Arbeiten für 'Schwermetall' endlich wieder verfügbar - in bestmöglicher Ausstattung und der Qualität, für die Splitter steht. Beinhaltet die Stories um 'Arzach' sowie 'Die hermetische Garage' sowie ein Nachwort des Moebius-Experten Daniel Pizzoli. , Differentiallager > Differentiale & Teile , Erscheinungsjahr: 20211215, Produktform: Leinen, Autoren: Moebius, Illustrator: Moebius, Seitenzahl/Blattzahl: 160, Abbildungen: farbige und s/w Illustrationen, Keyword: Comickunst; Gesamtausgabe; Jean Giraud; Klassiker; Moebius; Schwermetall; Science-Fiction; visionär, Fachschema: Comic, Altersempfehlung / Lesealter: 18, ab Alter: 16, Warengruppe: HC/Belletristik/Humor/Cartoons/Comics, Fachkategorie: Europäische Comics: Allgemeines, Klassiker, alle Altersstufen, Thema: Lachen, Text Sprache: ger, Originalsprache: fre, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Splitter Verlag, Verlag: Splitter Verlag, Verlag: Splitter-Verlag, Länge: 320, Breite: 229, Höhe: 19, Gewicht: 1158, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0050, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Funktioniert das als Opener?
Das hängt von der Situation und dem Kontext ab. Ein guter Opener sollte das Interesse der Zuhörer wecken und eine Verbindung herstellen. Es könnte funktionieren, wenn es zu dem Thema oder der Veranstaltung passt und eine interessante Frage oder Aussage enthält. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.