Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Yonan-Joe-Mastering-the
Top-Angebote
Produkte zum Begriff Yonan-Joe-Mastering-the:
-
Mastering the Supply Chain, Fachbücher von Ed Weenk"Mastering the Supply Chain" ist ein umfassendes Fachbuch, das eine Einführung in das Supply Chain Management bietet. Es verbindet theoretische Konzepte mit praktischen Anwendungen und fördert ein interdisziplinäres Denken bei Studierenden und Fachleuten. Das Buch bietet einen breiten Überblick über relevante Supply Chain Konzepte und beleuchtet die Herausforderungen, die es zu bewältigen gilt, um diese Konzepte in realen Unternehmenssituationen erfolgreich umzusetzen. Die Leser werden dazu angeregt, aktiv über ihre Entscheidungen nachzudenken und die vielfältigen Herausforderungen zu erleben, die mit einem effektiven Supply Chain Management verbunden sind. Durch eine innovative Lernmethode wird der Leser in eine realitätsnahe Situation versetzt, in der die Auswirkungen jeder Entscheidung nicht nur im eigenen Bereich, sondern unternehmensweit spürbar sind. Kapitel 6 bietet eine interaktive Demonstration des Online-Business-Simulationsspiels "The Fresh Connection", das im Buch enthalten ist und den Lesern hilft, das Gelernte in der Praxis zu verankern. Dieses Buch ist ein unverzichtbarer Text für Studierende der Betriebswirtschaftslehre mit Schwerpunkt Supply Chain Management und dient als wertvolle Ergänzung für die Teilnahme an der vollständigen Version des Simulationsspiels.50,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Joe Satriani - The Extremist, Fachbücher von Joe SatrianiDas Buch "Joe Satriani - The Extremist" ist ein umfassendes Musikbuch, das sich mit den bemerkenswerten Kompositionen des renommierten Gitarristen Joe Satriani beschäftigt. Veröffentlicht im Jahr 1992, bietet es eine detaillierte Analyse und Notation von mehreren seiner bekanntesten Stücke, darunter "Friends", "War", "Cryin" und "Summer Song". Die Sammlung richtet sich an Musikliebhaber und angehende Musiker, die die Techniken und Stile Satrianis erlernen und verstehen möchten. Das Taschenbuch ist in englischer Sprache verfasst und umfasst eine Vielzahl von musikalischen Themen, die sich mit Kunst, Musik und Design befassen. Mit einer Breite von 228 mm und einer Höhe von 9 mm ist es handlich und leicht zu transportieren. Joe Satriani, als Autor, bringt seine Expertise und Leidenschaft für die Musik in jede Seite ein, was das Buch zu einer wertvollen Ressource für alle macht, die sich für seine Musik und die Kunst des Gitarrenspiels interessieren.37,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Yonan-Joe-Mastering-the:
-
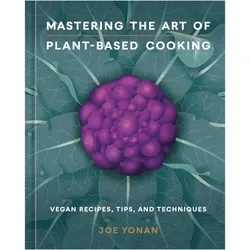
Mastering the Art of Plant-Based Cooking, Ratgeber von Joe YonanEntdecken Sie die Vielfalt der globalen veganen Küche mit diesem praktischen Leitfaden für pflanzenbasiertes Kochen, der über 300 köstliche Rezepte für geschmackvolle Grundnahrungsmittel, Abendessen unter der Woche und festliche Feiern von einem mit dem James Beard Award ausgezeichneten Food-Autor bietet. Vollgepackt mit lebendigen, einfallsreichen Rezepten, die Sie nicht wissen lassen, was Sie zuerst ausprobieren sollen, hat sich die pflanzenbasierte Ernährung über Jahrhunderte entwickelt und eine geschichtsträchtige Basis geliebter Rezepte geschaffen, die weltweit geschätzt werden. "Die Kunst des pflanzenbasierten Kochens" ist das erste Buch, das diese Gerichte und Weisheiten in einem einzigen Band zusammenfasst und vegane Ernährung als eigene Küche behandelt, die es wert ist, gemeistert zu werden. Als preisgekrönter Food-Redakteur und -Autor hat Joe Yonan jahrelang über pflanzenbasierte Lebensmittel berichtet und diese zubereitet. Mit einem Gespür für diese ständig wachsende Küche hat er Rezepte und Essays von prominenten Food-Autoren im Bereich der pflanzenbasierten Ernährung gesammelt und ein Buch geschaffen, das die wahre Fülle veganer Lebensmittel weltweit zeigt und für jeden etwas bietet. Das Buch beginnt mit einem ausführlichen Vorratskammerabschnitt, der zeigt, wie man hausgemachte Versionen von grundlegenden Zutaten wie Milch, Butter, Brühen, Dressings und Gewürzmischungen herstellt. Die folgenden Kapitel bauen auf diesen Elementen auf und bieten Rezepte für Mahlzeiten über den Tag verteilt, darunter: - Rauchiger Auberginen-Harissa-Dip - Chile-glasierte Süsskartoffel- und Tempeh-Hash - Zitrus- und Mangosalat mit frischem Kurkuma und Gurken - Bibimbap mit würzigen Tofu-Bröseln - Weisse Pizza mit knusprigem Blumenkohl und Shiitake-Pilzen - Enchiladas auf fünf Arten - Schwarzer Tahini-Schokoladenkuchen Mit zahlreichen Variationen zu Grundrezepten, einem umfangreichen Dessertbereich, Hunderte von veganen Mahlzeiten und atemberaubender Fotografie wird "Die Kunst des pflanzenbasierten Kochens" zu einem festen Bestandteil Ihrer Küche und liefert über Jahre hinweg neue Ideen.38,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mastering the Supply Chain, Fachbücher von Ed Weenk"Mastering the Supply Chain" ist ein umfassendes Fachbuch, das eine Einführung in das Supply Chain Management bietet. Es verbindet theoretische Konzepte mit praktischen Anwendungen und fördert ein interdisziplinäres Denken bei Studierenden und Fachleuten. Das Buch bietet einen breiten Überblick über relevante Supply Chain Konzepte und beleuchtet die Herausforderungen, die es zu bewältigen gilt, um diese Konzepte in realen Unternehmenssituationen erfolgreich umzusetzen. Die Leser werden dazu angeregt, aktiv über ihre Entscheidungen nachzudenken und die vielfältigen Herausforderungen zu erleben, die mit einem effektiven Supply Chain Management verbunden sind. Durch eine innovative Lernmethode wird der Leser in eine realitätsnahe Situation versetzt, in der die Auswirkungen jeder Entscheidung nicht nur im eigenen Bereich, sondern unternehmensweit spürbar sind. Kapitel 6 bietet eine interaktive Demonstration des Online-Business-Simulationsspiels "The Fresh Connection", das im Buch enthalten ist und den Lesern hilft, das Gelernte in der Praxis zu verankern. Dieses Buch ist ein unverzichtbarer Text für Studierende der Betriebswirtschaftslehre mit Schwerpunkt Supply Chain Management und dient als wertvolle Ergänzung für die Teilnahme an der vollständigen Version des Simulationsspiels.50,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Yonan-Joe-Mastering-the
-
Joe Satriani - The Extremist, Fachbücher von Joe SatrianiDas Buch "Joe Satriani - The Extremist" ist ein umfassendes Musikbuch, das sich mit den bemerkenswerten Kompositionen des renommierten Gitarristen Joe Satriani beschäftigt. Veröffentlicht im Jahr 1992, bietet es eine detaillierte Analyse und Notation von mehreren seiner bekanntesten Stücke, darunter "Friends", "War", "Cryin" und "Summer Song". Die Sammlung richtet sich an Musikliebhaber und angehende Musiker, die die Techniken und Stile Satrianis erlernen und verstehen möchten. Das Taschenbuch ist in englischer Sprache verfasst und umfasst eine Vielzahl von musikalischen Themen, die sich mit Kunst, Musik und Design befassen. Mit einer Breite von 228 mm und einer Höhe von 9 mm ist es handlich und leicht zu transportieren. Joe Satriani, als Autor, bringt seine Expertise und Leidenschaft für die Musik in jede Seite ein, was das Buch zu einer wertvollen Ressource für alle macht, die sich für seine Musik und die Kunst des Gitarrenspiels interessieren.37,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.