Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Zahnseide
Top-Angebote
Produkte zum Begriff Zahnseide:
-
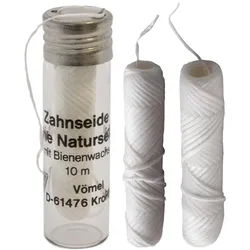
Yaweco ZahnseideDas Rohmaterial der Zahnseide ist reine Seide. Sie ist weicher als konventionelle Zahnseiden, die in der Regel aus Nylon gemacht sind. Die Seide ist ein natürliches Material, weich und an der Oberfläche offenporiger als andere Materialien.Daher reinigt die Seide gründlicher als andere Produkte, was sichtbar und spürbar ist. Die yaweco-Zahnseide ist mit Bienenwachs gewachst, das erleichtert die Anwendung. Spuren des Wachses können beim Durchfädeln am Zahn hängen bleiben und damit im Mund verbleiben. Auch deshalb ist es gut zu wissen, dass das Wachs nicht synthetischen, sondern natürlichen Ursprungs ist. Die Spenderdose enthält einen Zusatz, der die Zersetzung in einer organischen Umgebung innerhalb weniger Jahre bewirkt.5,29 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
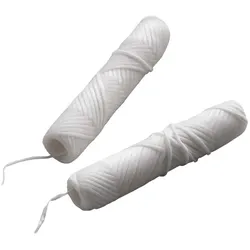
Zahnseide - NachfüllpackNachfüllpack mit 2 Rollen à 10 m Zahnseide. Für die gründliche, natürliche Reinigung der Zahnzwischenräume. 100% plastikfrei. Diese Nachfüllpackung erlaubt Dir das Wiederbefüllen eines bestehenden Glasflakons. Durch das Nachfüllen kannst Du die regelmäßige Neuproduktion eines Hartkunststoffspenders und dessen Kunststoffverpackung einsparen.4,70 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Zahnseide:
-
Yaweco ZahnseideDas Rohmaterial der Zahnseide ist reine Seide. Sie ist weicher als konventionelle Zahnseiden, die in der Regel aus Nylon gemacht sind. Die Seide ist ein natürliches Material, weich und an der Oberfläche offenporiger als andere Materialien.Daher reinigt die Seide gründlicher als andere Produkte, was sichtbar und spürbar ist. Die yaweco-Zahnseide ist mit Bienenwachs gewachst, das erleichtert die Anwendung. Spuren des Wachses können beim Durchfädeln am Zahn hängen bleiben und damit im Mund verbleiben. Auch deshalb ist es gut zu wissen, dass das Wachs nicht synthetischen, sondern natürlichen Ursprungs ist. Die Spenderdose enthält einen Zusatz, der die Zersetzung in einer organischen Umgebung innerhalb weniger Jahre bewirkt.5,29 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Zahnseide
-
Zahnseide - NachfüllpackNachfüllpack mit 2 Rollen à 10 m Zahnseide. Für die gründliche, natürliche Reinigung der Zahnzwischenräume. 100% plastikfrei. Diese Nachfüllpackung erlaubt Dir das Wiederbefüllen eines bestehenden Glasflakons. Durch das Nachfüllen kannst Du die regelmäßige Neuproduktion eines Hartkunststoffspenders und dessen Kunststoffverpackung einsparen.4,70 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
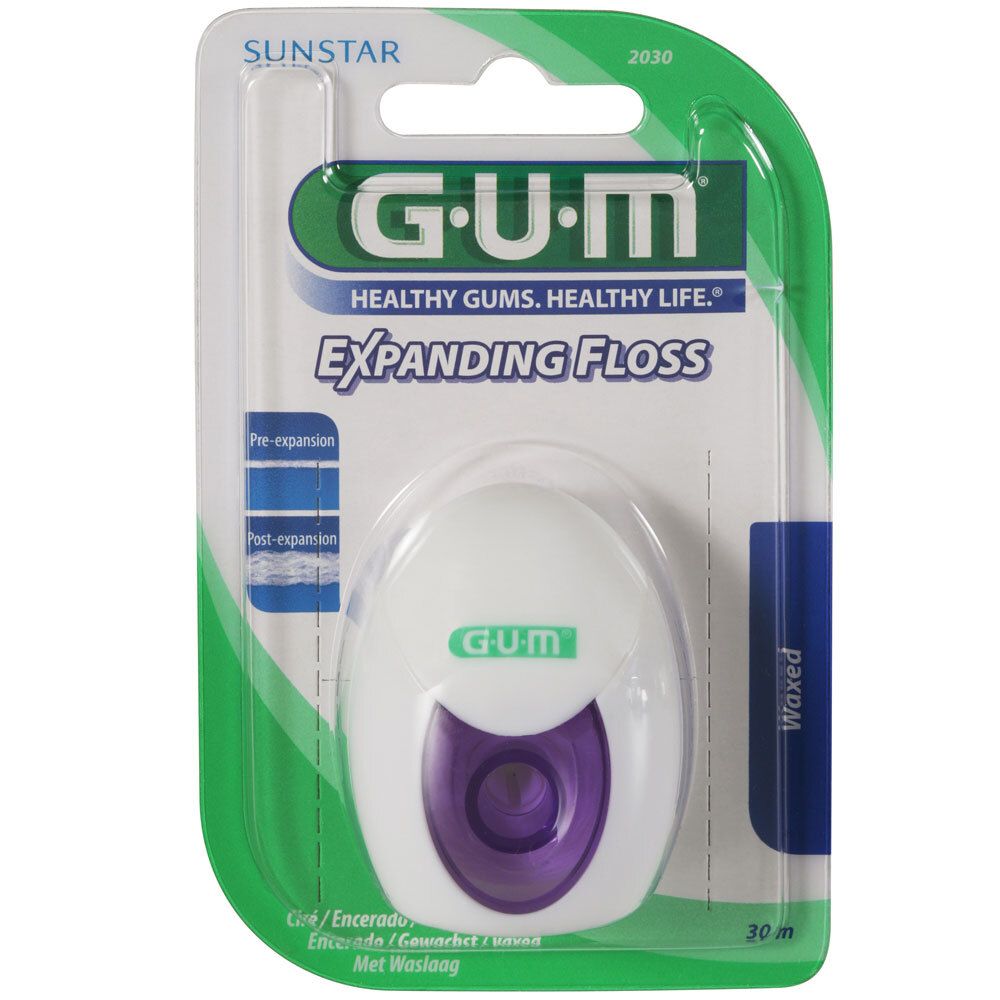
GUM Expanding Floss Flausch-Zahnseide 30 m ZahnseideFür sensible Zähne und empfindliches Zahnfleisch Vor der Anwendung ist GUM Expanding Floss dünn und schmal, so dass die Zahnseide mühelos und sanft auch durch engste Interdentalräume gleitet. Während der Anwendung flauscht sich die GUM Expanding Zahnseide ähnlich wie ein Wattebausch auf. Auf diese Weise reinigt GUM Expanding Floss schonend, aber gründlich Zahnzwischenräume jeglicher Art. Gründliche Plaque-Entfernung aus den Zahnzwischenräumen, da durch die aufgeflauschte Zahnseide eine größere Fläche und dadurch auch eine bessere Reinigungswirkung erreicht wird als bei herkömmlicher Zahnseide. Durch die netzartig miteinander verwobenen Mikrofasern wird ein Ausfasern oder Reißen der Zahnseide verhindert. Karies in den Interdentalräumen wird wirksam vorgebeugt. Durch seine wattebauschähnliche Struktur ist GUM Expanding Floss besonders geeignet bei schmerzempfindlichen Zähnen zur sanften Reinigung an den freiliegenden Zahnhälsen und zur Vorbeugung von Zahnhalskaries.3,19 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
INF Smart Sensor Zahnseide Spender - Wiederaufladbare Typ-C Elektrische Zahnseide Box mit 100 Zahnseide Picks DunkelgrauDer Smart Sensor Zahnseide Spender bietet berührungslose Abgabe, Typ-C-Aufladung und fasst 50 Zahnseide-Picks. Genießen Sie hygienische und bequeme Mundpflege mit automatischem Zahnseide-Schieben und -Zurückziehen. Enthält 100 Zahnseide-Picks für ein saubereres, gesünderes Lächeln. Berührungslose Zahnseide-Abgabe: Erleben Sie ultimative Hygiene mit unserem intelligenten Zahnseidespender. Die Infrarotsensortechnologie ermöglicht eine berührungslose Abgabe, wodurch die Ausbreitung von Keimen und Bakterien minimiert wird. Bewegen Sie einfach Ihre Hand, und das Gerät schiebt automatisch einen einzelnen Zahnseide-Pick heraus und zieht ihn wieder ein, um eine saubere und bequeme Mundhygiene zu gewährleisten. Diese Funktion ist besonders vorteilhaft für Familien und Einzelpersonen, denen die Aufrechterhaltung einer hygienischen Umgebung in ihren Badezimmern am Herzen liegt. Der automatische Mechanismus sorgt jedes Mal für eine konsistente und zuverlässige Zahnseideabgabe und ist somit eine bessere Wahl als manuelle Zahnseidespender. Genießen Sie mit diesem innovativen Gerät ein saubereres, gesünderes und effizienteres Zahnseideerlebnis. Ideal für den Einsatz zu Hause oder im Büro. Wiederaufladbar & Tragbar: Dieser elektrische Zahnseidespender verfügt über einen eingebauten 1200mAh Akku und einen Typ-C-Ladeanschluss, der außergewöhnlichen Komfort und Portabilität bietet. Verabschieden Sie sich von Einwegbatterien und genießen Sie eine lange Lebensdauer mit einer einzigen Ladung. Das kompakte Design erleichtert das Tragen in Ihrer Reisetasche, sodass Sie Ihre Mundhygiene auch unterwegs aufrechterhalten können. Das Typ-C-Laden sorgt für schnelles und effizientes Laden, kompatibel mit den meisten modernen Geräten. Ob zu Hause, im Büro oder auf Reisen, dieser wiederaufladbare Zahnseidespender bietet eine zuverlässige und umweltfreundliche Lösung für Ihre Zahnseidebedürfnisse. Der langlebige Akku sorgt dafür, dass Sie sich keine Sorgen um häufiges Aufladen machen müssen, was ihn zu einem perfekten Begleiter für Ihren Alltag macht. Kompatibel mit verschiedenen Zahnseide-Marken. Große Kapazität & Nachfüllbar: Dieser intelligente Zahnseidespender wurde für den längeren Gebrauch entwickelt und kann bis zu 50 Zahnseide-Picks gleichzeitig aufnehmen, wodurch die Häufigkeit des Nachfüllens reduziert wird. Der praktische Nachfüllmechanismus erleichtert das Auffüllen Ihres Zahnseidevorrats und stellt sicher, dass Sie immer Zugriff auf saubere Zahnseide haben. Die automatische staubdichte Abdeckung schützt die Zahnseide vor Verunreinigungen und sorgt für optimale Hygiene. Die große Kapazität ist ideal für Familien oder Einzelpersonen, die regelmäßig Zahnseide verwenden, und bietet eine problemlose und effiziente Mundpflegelösung. Das einfach zu bedienende Nachfüllsystem ermöglicht einen schnellen und einfachen Zahnseideaustausch, wodurch Sie Zeit und Mühe sparen. Genießen Sie eine kontinuierliche Versorgung mit sauberer Zahnseide mit diesem hochkapazitiven und einfach...31,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.