Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
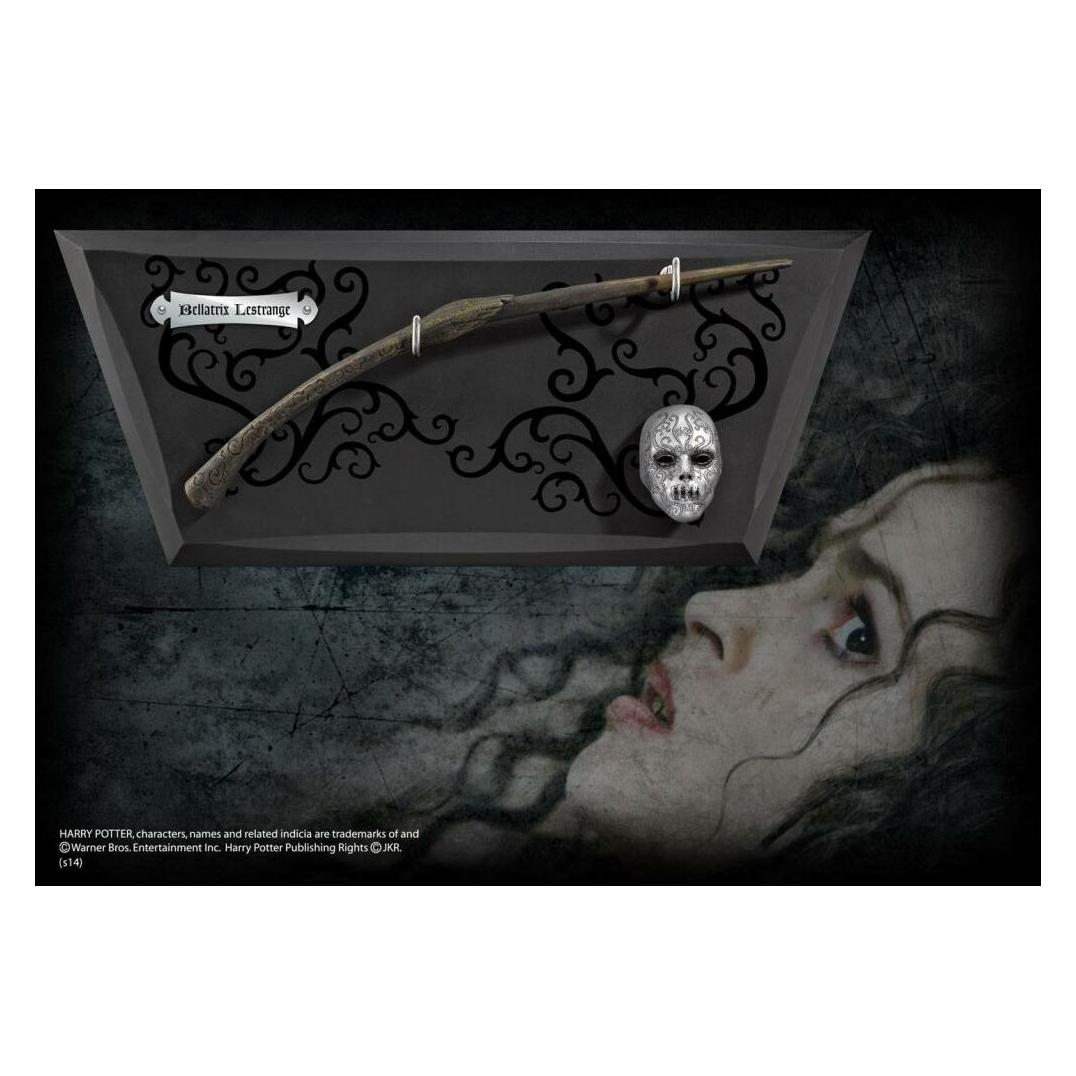
Warum wollte Hermine als Bellatrix in Gringotts nicht den Zauberstab von Bellatrix zeigen?
Hermine wollte nicht den Zauberstab von Bellatrix zeigen, weil sie befürchtete, dass die Goblins in Gringotts den Unterschied zwischen ihrem Zauberstab und dem echten Zauberstab von Bellatrix erkennen könnten. Da sie den Plan hatte, sich als Bellatrix auszugeben, wollte sie keine Aufmerksamkeit auf sich ziehen und riskieren, enttarnt zu werden. **
Wo kann ich den ersten Zauberstab von Bellatrix Lestrange kaufen?
Es gibt keine offiziellen Verkaufsstellen für Zauberstäbe aus der Harry-Potter-Welt. Allerdings gibt es verschiedene Online-Shops und Fanseiten, auf denen handgefertigte Nachbildungen von Zauberstäben angeboten werden. Eine Suche in einer Suchmaschine könnte dir helfen, einen solchen Shop zu finden. **
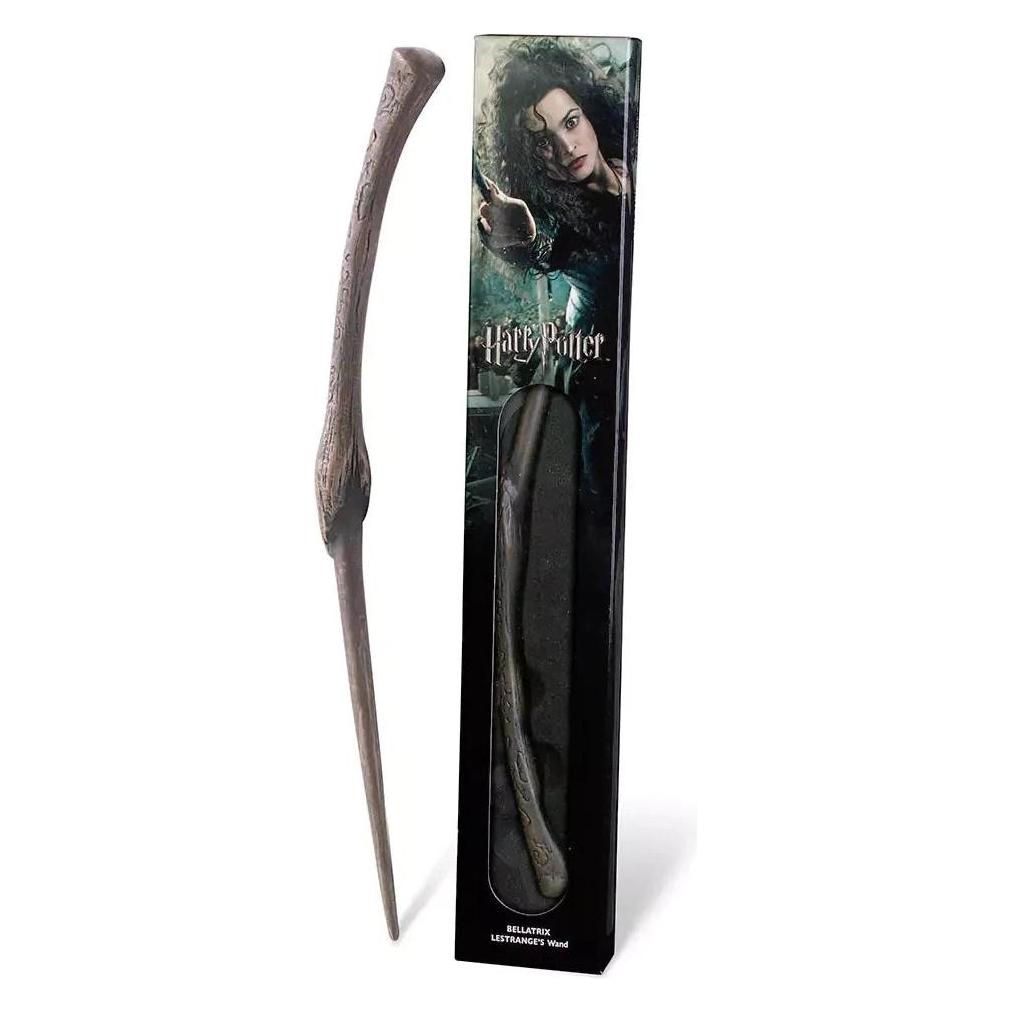
Ähnliche Suchbegriffe für Zauberstab-Bellatrix-NC
Top-Angebote
Produkte zum Begriff Zauberstab-Bellatrix-NC:
-
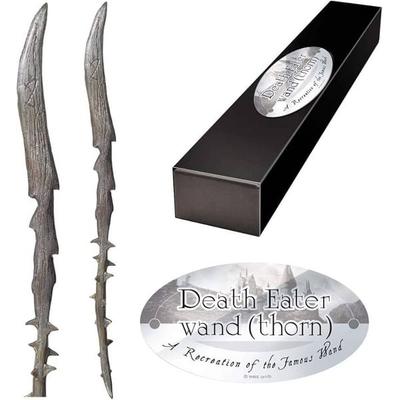
Zauberstab Todesser & 6 NCDer Zauberstab Todesser Ist Ein Faszinierendes Spielzeug Für Fans Von Magie Und Abenteuer. Ideal Für Fantasievolle Rollenspiele Und Zum Eintauchen In Eine Welt Voller Zauber Und Geheimnisse. Ein Must-have Für Alle, Die Ihre Sammlung An Magischen...33,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **


Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Zauberstab-Bellatrix-NC:
-
Zauberstab Ron W. NCDer Zauberstab Inspiriert Von Ron W. Ist Ein Tolles Spielzeug Für Alle Fans Von Magie Und Abenteuern. Ideal Für Fantasievolle Rollenspiele Und Kreative Geschichten. Ein Muss Für Sammler Und Junge Zauberer, Die In Die Welt Der Magie Eintauchen...35,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zauberstab Todesser & 6 NCDer Zauberstab Todesser Ist Ein Faszinierendes Spielzeug Für Fans Von Magie Und Abenteuer. Ideal Für Fantasievolle Rollenspiele Und Zum Eintauchen In Eine Welt Voller Zauber Und Geheimnisse. Ein Must-have Für Alle, Die Ihre Sammlung An Magischen...33,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum wollte Hermine als Bellatrix in Gringotts nicht den Zauberstab von Bellatrix zeigen?
Hermine wollte nicht den Zauberstab von Bellatrix zeigen, weil sie befürchtete, dass die Goblins in Gringotts den Unterschied zwischen ihrem Zauberstab und dem echten Zauberstab von Bellatrix erkennen könnten. Da sie den Plan hatte, sich als Bellatrix auszugeben, wollte sie keine Aufmerksamkeit auf sich ziehen und riskieren, enttarnt zu werden. **
-
Wo kann ich den ersten Zauberstab von Bellatrix Lestrange kaufen?
Es gibt keine offiziellen Verkaufsstellen für Zauberstäbe aus der Harry-Potter-Welt. Allerdings gibt es verschiedene Online-Shops und Fanseiten, auf denen handgefertigte Nachbildungen von Zauberstäben angeboten werden. Eine Suche in einer Suchmaschine könnte dir helfen, einen solchen Shop zu finden. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Zauberstab-Bellatrix-NC
-
Tinti ZauberstabWasser an - jetzt wird gezaubert! Gefüllt mit einer Bade Murmel oder Badefarbe-Tablette, hinterlässt der Zauberstab im Wasser ein buntes Farbspektakel. Alternativ lässt sich der Zauberstab auch mit Knisterkristallen befüllen. Das Entdecken von Farben und Geräuschen und das Spielen in der Wanne macht das Baden zum Erlebnis. Rezeptur vegan, mit Lebensmittelfarben. Zum Spielen in der Wanne Zaubert ein buntes Farbspektakel ins Wasser Inhalt: 1 Zauberstab, 3 Bade Murmeln (2x Türkis, 1x Gelb) Zauberstab wiederverwendbar, z.B. mit Badefarbe Tabletten Färbt weder Haut noch Wanne Für Kinder ab 3 Jahren6,49 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
ESGE-Zauberstab Stabmixer ESGE-Zauberstab Set, 120,00 W<p>Der <strong>ESGE-Zauberstab E120 Select</strong> ist der ideale <strong>Stabmixer</strong> für alle, die ihre Kochkünste auf ein neues Level heben möchten. Mit einer Leistung von <strong>120 Watt</strong> bietet dieser effiziente Mixerstab die perfekte Unterstützung für deine kulinarischen Abenteuer. Ob du eine cremige Kürbissuppe zubereiten oder einen fruchtigen Smoothie mixen möchtest, der Zauberstab macht es dir leicht und sorgt für ein schnelles und gleichmäßiges Ergebnis.</p><p>Das durchdachte Design des ESGE-Zauberstabs umfasst einen <strong>zweistufigen Soft-Touch-Membranschalter</strong>, der eine einfache Handhabung ermöglicht. Das <strong>160 Zentimeter lange Kabel</strong> bietet dir dabei die nötige Bewegungsfreiheit in deiner Küche. In den klassischen Farben <strong>creme</strong> und <strong>anthrazit</strong> fügt sich der Zauberstab harmonisch in jedes Kücheninventar ein und wird schnell zum unverzichtbaren Küchenhelfer.</p><p>Zusätzlich erhältst du ein umfangreiches Zubehör-Set, das dir hilft, jedes Rezept mühelos umzusetzen. Ob Sahne schlagen oder pürieren – mit dem ESGE-Zauberstab gelingt dir alles im Handumdrehen. Genieße die Vorteile eines hochwertigen Stabmixers und entdecke die Freude am Kochen neu. Mit einer <strong>5-jährigen Herstellergarantie</strong> kannst du dich auf die Langlebigkeit und Qualität dieses Produkts verlassen.</p>129,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.