Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Benecos-Wunderbaumsamenöl
Top-Angebote
Produkte zum Begriff Benecos-Wunderbaumsamenöl:
-
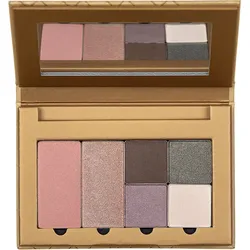
benecos natural beauty ID Palette New York - mehrfarbigDie benecos natural beauty ID Palette New York fängt das pulsierende Lebensgefühl der Metropole in einer Make-up-Palette ein. Sie vereint sechs aufeinander abgestimmte Puder-Nuancen für ein komplettes und ausdrucksstarkes Augen-Make-up. Enthält vier Lidschatten, einen Highlighter sowie ein Konturpuder Nachhaltige Verpackung aus Papier mit integriertem Spiegel Individuell anpassbar durch austauschbare Refill-Steine Pudrige Konsistenz für ein leichtes Auftragen und Verblenden Inspiriert von den Lichtern des Broadways und dem geschäftigen Treiben am Times Square, bietet diese Palette alles, was für vielseitige Looks benötigt wird. Die sorgfältig ausgewählten Farben ermöglichen sowohl dezente Tages-Make-ups als auch glamouröse Abend-Styles. Dank des cleveren Refill-Systems lässt sich die Palette immer wieder neu bestücken. Einzelne Farbtiegel können nach Belieben ausgetauscht werden, sobald sie leer sind oder sich der persönliche Stil ändert. So entsteht eine ganz persönliche Beauty-ID, die sich jeder Jahreszeit und jedem Anlass anpasst. Die kompakte Gestaltung macht die Palette zudem zu einem nützlichen Begleiter für unterwegs.12,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Benecos-Wunderbaumsamenöl:
-
Körperöl - Wunderbaumsamenöl 100mlDas wertvolle, kaltgepresste benecosBIO-Wunderbaumsamenöl, auch Rizinusöl genannt, schützt die Haut und verbessert deren Spannkraft. Zudem ist es reich an antioxidativem Vitamin E und wird durch seine entzündungshemmenden und antibakteriellen Eigenschaften auch bei Unreinheiten eingesetzt. Da das Öl den Aufbau einer natürlichen Schutzschicht unterstützt, hilft es bei juckender Kopfhaut und gegen Schuppen. Die Haare versorgt es mit ausreichend Feuchtigkeit und Elastizität. Anwendung: Auf die noch leicht feuchte Haut auftragen und sanft einmassieren. Auch für die Gesichtshaut geeignet. Vor Sonne geschützt aufbewahren.4,74 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
benecos natural beauty ID Palette Marrakesch - mehrfarbigDie benecos natural beauty ID Palette Marrakesch vereint Rouge, Highlighter und vier Lidschatten in einer nachfüllbaren Papierpalette, inspiriert von den Farben Marokkos. Sie ermöglicht die Gestaltung individueller Make-up-Looks mit orientalischem Flair. Sechs aufeinander abgestimmte Puder-Nuancen für Augen und Teint Nachhaltiges Refill-System zum einfachen Austauschen der einzelnen Farbtöne Individuell gestaltbare Palette für persönliche Make-up-Vorlieben Integrierter Spiegel für eine unkomplizierte Anwendung Verpackung aus Papier als ressourcenschonende Alternative Mit dieser Palette lässt sich die Atmosphäre der pulsierenden Medina und der exotischen Souks einfangen. Die Komposition aus einem Rouge, einem Highlighter und vier Lidschatten bietet vielfältige Kombinationsmöglichkeiten. Die pudrige Konsistenz der Farben erleichtert das Auftragen und Verblenden. Das innovative Refill-Konzept erlaubt es, die Palette immer wieder neu zu bestücken. Einzelne Farbtöne können nach Belieben ausgetauscht werden, sei es, weil ein Lieblingston aufgebraucht ist oder ein neuer Look gewünscht wird. So entsteht eine ganz persönliche Beauty-ID, die sich jederzeit anpassen lässt.12,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
benecos natural beauty ID Palette New York - mehrfarbigDie benecos natural beauty ID Palette New York fängt das pulsierende Lebensgefühl der Metropole in einer Make-up-Palette ein. Sie vereint sechs aufeinander abgestimmte Puder-Nuancen für ein komplettes und ausdrucksstarkes Augen-Make-up. Enthält vier Lidschatten, einen Highlighter sowie ein Konturpuder Nachhaltige Verpackung aus Papier mit integriertem Spiegel Individuell anpassbar durch austauschbare Refill-Steine Pudrige Konsistenz für ein leichtes Auftragen und Verblenden Inspiriert von den Lichtern des Broadways und dem geschäftigen Treiben am Times Square, bietet diese Palette alles, was für vielseitige Looks benötigt wird. Die sorgfältig ausgewählten Farben ermöglichen sowohl dezente Tages-Make-ups als auch glamouröse Abend-Styles. Dank des cleveren Refill-Systems lässt sich die Palette immer wieder neu bestücken. Einzelne Farbtiegel können nach Belieben ausgetauscht werden, sobald sie leer sind oder sich der persönliche Stil ändert. So entsteht eine ganz persönliche Beauty-ID, die sich jeder Jahreszeit und jedem Anlass anpasst. Die kompakte Gestaltung macht die Palette zudem zu einem nützlichen Begleiter für unterwegs.12,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Benecos-Wunderbaumsamenöl
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.