Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Dennree-Früchtetee-lose-bio
Top-Angebote
Produkte zum Begriff Dennree-Früchtetee-lose-bio:
-
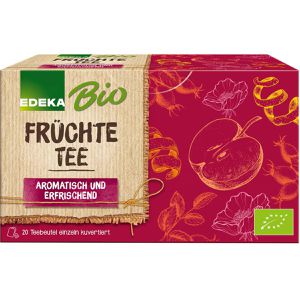
Edeka Tee Früchtetee, BIO, Früchtetee, 40 g, 20 BeutelFrüchteteemischung aus Hibiskus, Äpfel, Hagebutten, Orangenschalen und Zitronenschalen Fruchtig-frischer Teegenuss ganz ohne Aromen in Bio-Qualität Einzeln verpackte Aufgussbeutel mit hochwertiger Aromaschutzumhüllung 5-8 Minuten Ziehzeit Merkmale: Teesorte: Früchtetee Darreichungsform: Beutel Verpackungsart: Schachtel Aufgussart: heiß Zertifizierung: Bio Verpackung: Kleinpackung Lebensmittelinformationen: Besonderheit: Bio Inhalt: 40g, Zutaten: Hibiskus*, Äpfel*, Hagebutten*, Orangenschalen*, Zitronenschalen*. *aus kontrolliert ökologischer Landwirtschaft Aufbewahrungshinweise: Vor Wärme geschützt und trocken lagern. Lebensmittelunternehmer, in dessen Namen das Produkt vermarktet wird: Edeka Zentrale Stiftung & Co.KG D-22297 Hamburg3,92 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Cupper Früchtetee Erdbeere & Vanille BioSüße Harmonie aus Erdbeere und Vanille Süß, fruchtig und überraschend leicht: Erdbeere und Vanille treffen hier in perfekter Balance aufeinander. Die dezente Süße stammt ausschließlich aus den Zutaten selbst, ganz ohne zugesetzten Zucker. Als warmer Seelentröster oder kühler Sommerdrink – dieser Tee ist Genuss in jeder Jahreszeit.10,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Cupper Früchtetee Mango & Citrus BioErfrischend anders: Mango küsst Zitrone Ein Früchtetee wie ein kleiner Kurzurlaub – exotisch, lebendig und sonnig im Geschmack. Reife Mango trifft auf spritzige Zitrusnoten, abgerundet durch feine Kräuter und Fruchtstücke. Diese ausgewogene Komposition vereint natürliche Süße mit frischer Leichtigkeit und lädt dazu ein, jede Tasse bewusst zu genießen – warm oder als Eistee ein Genussmoment mit Sommerflair.3,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Verursacht Früchtetee Blähungen?
Früchtetee kann bei manchen Menschen Blähungen verursachen, da er oft natürliche Fruchtsäuren enthält, die die Verdauung beeinflussen können. Es hängt jedoch von der individuellen Verträglichkeit ab, ob jemand Blähungen bekommt oder nicht. Es kann hilfreich sein, den Konsum von Früchtetee zu reduzieren oder auf andere Teesorten umzusteigen, wenn Blähungen auftreten. **
Top-Angebote
Produkte zum Begriff Dennree-Früchtetee-lose-bio:
-
Edeka Tee Früchtetee, BIO, Früchtetee, 40 g, 20 BeutelFrüchteteemischung aus Hibiskus, Äpfel, Hagebutten, Orangenschalen und Zitronenschalen Fruchtig-frischer Teegenuss ganz ohne Aromen in Bio-Qualität Einzeln verpackte Aufgussbeutel mit hochwertiger Aromaschutzumhüllung 5-8 Minuten Ziehzeit Merkmale: Teesorte: Früchtetee Darreichungsform: Beutel Verpackungsart: Schachtel Aufgussart: heiß Zertifizierung: Bio Verpackung: Kleinpackung Lebensmittelinformationen: Besonderheit: Bio Inhalt: 40g, Zutaten: Hibiskus*, Äpfel*, Hagebutten*, Orangenschalen*, Zitronenschalen*. *aus kontrolliert ökologischer Landwirtschaft Aufbewahrungshinweise: Vor Wärme geschützt und trocken lagern. Lebensmittelunternehmer, in dessen Namen das Produkt vermarktet wird: Edeka Zentrale Stiftung & Co.KG D-22297 Hamburg3,92 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Dennree-Früchtetee-lose-bio
-
Cupper Früchtetee Erdbeere & Vanille BioSüße Harmonie aus Erdbeere und Vanille Süß, fruchtig und überraschend leicht: Erdbeere und Vanille treffen hier in perfekter Balance aufeinander. Die dezente Süße stammt ausschließlich aus den Zutaten selbst, ganz ohne zugesetzten Zucker. Als warmer Seelentröster oder kühler Sommerdrink – dieser Tee ist Genuss in jeder Jahreszeit.10,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Cupper Früchtetee Mango & Citrus BioErfrischend anders: Mango küsst Zitrone Ein Früchtetee wie ein kleiner Kurzurlaub – exotisch, lebendig und sonnig im Geschmack. Reife Mango trifft auf spritzige Zitrusnoten, abgerundet durch feine Kräuter und Fruchtstücke. Diese ausgewogene Komposition vereint natürliche Süße mit frischer Leichtigkeit und lädt dazu ein, jede Tasse bewusst zu genießen – warm oder als Eistee ein Genussmoment mit Sommerflair.3,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sanddorn Früchtetee Bio Salus 100 GProdukteigenschaften: Bezeichnung: Lebensmittel, Früchtetee Verwendung/Anwendung/Verzehrempfehlung: Circa 2 gehäufte Teelöffel losen Tee mit 200 ml sprudelnd kochendem Wasser übergießen und 10 - 12 Minuten ziehen lassen. Anschließend abseihen. Empfehlung: Mindestens 3 Tassen pro Tag trinken. Nährwertdeklaration: Enthält nur geringfügige Mengen an Energie, Fett, gesättigten Fettsäuren, Kohlenhydraten, Zucker, Eiweiß und Salz. Nährstoffe pro 100 ml %NRV* pro Tasse %NRV* Vitamin C 3,0 mg 4% 13,5 17% * Referenzmenge für die tägliche Zufuhr gemäß EU-Verordnung 1169/2011. ** Keine Angaben vorhanden. Zutaten Hagebuttenschalen*, Apfelfrüchte*, Sanddorn* (17%), Hibiskusblüten*, Orangenschalen süß*, Holunderbeeren*, Rote Bete*. * aus ökologischem Landbau Allergene: keine Nettofüllmenge: 100 g Aufbewahrungsbedingungen: Trocken, kühl und dunkel aufbewahren. Ursprungsland des Lebensmittels: Deutschland Anschrift des Herstellers: Salus Gruppe Bahnhofstraße 24 83052 Bruckmühl Weitere Hinweise: Von Natur aus glutenfrei. Achten Sie auf eine abwechslungsreiche, ausgewogene Ernährung und gesunde Lebensweise. Quelle: www.salus.de Stand: 11/20234,41 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Alves, Katja: Warte, luege, lose, laufe!Warte, luege, lose, laufe! , Sicher unterwegs mit Max , Armaturenbretter & Handschuhfächer > Innenausstattung , Erscheinungsjahr: 20220413, Produktform: Leinen, Autoren: Alves, Katja, Illustrator: Beer, Hans de, Seitenzahl/Blattzahl: 32, Abbildungen: Durchgehend farbig illustriert, Keyword: Kindergarten; Leuchtband; Strassenverkehr; Verkehrserziehung; Weg, Fachschema: Fahrzeug / Bilderbuch, Sachbilderbuch~Verkehr / Kindersachbuch, Jugendsachbuch~Bilderbuch, Fachkategorie: Bilderbücher mit Erzähltexten~Frühe Kindheit / Frühkindliche Bildung, Bildungszweck: für die Vorschule~für den Primarbereich, Interesse Alter: empfohlenes Alter: ab 4 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 4, Warengruppe: HC/Kinder- und Jugendbücher/Sachbilderbücher, Fachkategorie: Bilderbücher: Menschen, Figuren, Charaktere, Text Sprache: ger gsw, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: NordSüd Verlag AG, Verlag: NordSüd Verlag AG, Verlag: NordSd Verlag AG, Länge: 283, Breite: 220, Höhe: 8, Gewicht: 365, Produktform: Gebunden, Genre: Kinder- und Jugendbücher, Genre: Kinder- und Jugendbücher, Vorgänger EAN: 9783314017582, Herkunftsland: LETTLAND (LV), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 267996325,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Verursacht Früchtetee Blähungen?
Früchtetee kann bei manchen Menschen Blähungen verursachen, da er oft natürliche Fruchtsäuren enthält, die die Verdauung beeinflussen können. Es hängt jedoch von der individuellen Verträglichkeit ab, ob jemand Blähungen bekommt oder nicht. Es kann hilfreich sein, den Konsum von Früchtetee zu reduzieren oder auf andere Teesorten umzusteigen, wenn Blähungen auftreten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.