Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Eurokraft-basic-Notfallset-KI4G
Top-Angebote
Produkte zum Begriff Eurokraft-basic-Notfallset-KI4G:
-
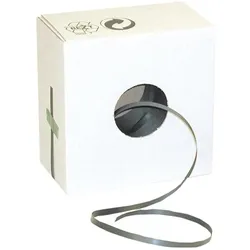
eurokraft basic, Verpackungsmaterial, Umreifungs-SetGurtset bestehend aus Kraftgurt, Metallklammern und einem Verpackungsmesser. Die Gurte haben eine Breite von 13 mm und eine Länge von 250 m. Dieses Polyester-Kraftgurtband ist für den gelegentlichen Gebrauch ausgelegt. Das Set enthält ein Polyester-Kraftband, geklebte Metallklammern (100 Stück à 13 mm oder 80 Stück à 16 mm) und ein Verpackungsmesser. Das Polyester-Kraftband zeichnet sich durch eine sehr hohe Bruchfestigkeit, geringe Gurtdehnung und Verschlusstypen aus Metallverschlüssen oder -hülsen aus. Es ist weich, elastisch und wetterbeständig. Anwendung: Transportsicherung aller Art, einschliesslich Paletten, schweren und sperrigen Gütern.48,31 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
eurokraft basic, Zubehör Lagereinrichtung, PE-FasstrichterPE-Trommelfunnel mit Sieb und Deckel, gelb. Dieser Trichter verfügt über einen hohen Rand und einen profilierten Boden für ein sicheres, spritzfreies Befüllen von Flüssigkeiten in 200-Liter-Trommeln. Er beinhaltet ein integriertes Sieb und einen Deckel zum Schutz vor Verunreinigungen. Dosen, Filter und andere Gegenstände können im Trichter zum Abtropfen platziert werden. Der Trommelfunnel und der Deckel bestehen aus hochresistentem, langlebigem gelbem Polyethylen. Sie sind beständig gegen Öle, Säuren, Laugen und viele aggressive Flüssigkeiten und Chemikalien. Darüber hinaus gibt es einen integrierten Schmutzfilter im Auslauf, der ihn für 200-Liter-Standardtrommeln geeignet macht.144,72 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Eurokraft-basic-Notfallset-KI4G:
-
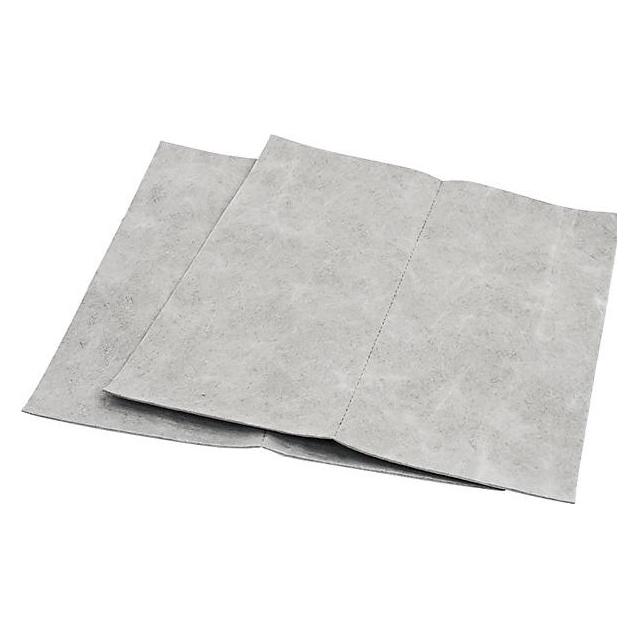
eurokraft basic, Zubehör Lagereinrichtung, NotfallsetDas Notfallset von eurokraft basic ist eine umfassende Lösung zur schnellen und effektiven Eindämmung von ausgelaufenen oder verschütteten Gefahrstoffen. Es wird in einem praktischen, rollbaren Kunststoffkoffer geliefert, der eine Kapazität von bis zu 75 Litern bietet. Dieses Set ist ideal für den Einsatz in verschiedenen Umgebungen, in denen Gefahrstoffe auftreten können, und ermöglicht eine schnelle Reaktion auf Leckagen. Die enthaltenen hochabsorbierenden Bindevliese sind speziell für die Aufnahme von Flüssigkeiten wie Ölen, Chemikalien und anderen gefährlichen Stoffen konzipiert. Mit einem durchdachten Design und einer flexiblen Mobilität ist dieses Notfallset ein unverzichtbares Zubehör für Lagereinrichtungen und industrielle Anwendungen. - Praktischer Rollkoffer mit 4 Rädern für einfache Mobilität - Enthält hochabsorbierende Bindevliese für verschiedene Flüssigkeiten - Geeignet für Öle, Chemikalien und andere Gefahrstoffe - Umfassendes Zubehör, einschliesslich Saugschläuche und Handschuhe - Hergestellt aus robustem Polypropylen für Langlebigkeit.239,97 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
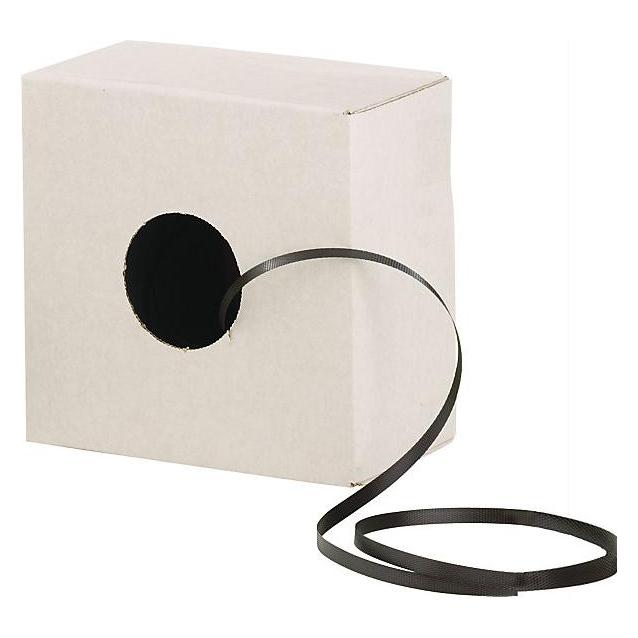
eurokraft basic, Verpackungsmaterial, Kunststoff-UmreifungsbandPP-Umreifung in Spenderbox, Bandbreite 13 mm. Geeignet für automatische und manuelle Umreifungsarbeiten. Elastizität 25 %, elastische Kontraktion 6 %. Rollen mit Pappkern. Umreifung in Spenderbox, 12,7 oder 16 mm, Länge 1000 m, Zugfestigkeit 135 oder 170 kg. PP-Umreifung (Polypropylen) ist die klassische Umreifung mit niedriger Reissfestigkeit und hoher Banddehnung. Sie kann mit oder ohne Verschlüsse geschlossen werden und ist flexibel, biegsam und wetterbeständig, wodurch keine Verletzungsgefahr besteht. Anwendung: Ideal für leichte, instabile Produkte und Paletten, wie das Verschliessen von Kartons, Bündeln und kurzfristige Lagerung. Nicht geeignet für schwere, scharfkantige und hochwertige Produkte.42,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
eurokraft basic, Verpackungsmaterial, Umreifungs-SetGurtset bestehend aus Kraftgurt, Metallklammern und einem Verpackungsmesser. Die Gurte haben eine Breite von 13 mm und eine Länge von 250 m. Dieses Polyester-Kraftgurtband ist für den gelegentlichen Gebrauch ausgelegt. Das Set enthält ein Polyester-Kraftband, geklebte Metallklammern (100 Stück à 13 mm oder 80 Stück à 16 mm) und ein Verpackungsmesser. Das Polyester-Kraftband zeichnet sich durch eine sehr hohe Bruchfestigkeit, geringe Gurtdehnung und Verschlusstypen aus Metallverschlüssen oder -hülsen aus. Es ist weich, elastisch und wetterbeständig. Anwendung: Transportsicherung aller Art, einschliesslich Paletten, schweren und sperrigen Gütern.48,31 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Eurokraft-basic-Notfallset-KI4G
-
eurokraft basic, Zubehör Lagereinrichtung, PE-FasstrichterPE-Trommelfunnel mit Sieb und Deckel, gelb. Dieser Trichter verfügt über einen hohen Rand und einen profilierten Boden für ein sicheres, spritzfreies Befüllen von Flüssigkeiten in 200-Liter-Trommeln. Er beinhaltet ein integriertes Sieb und einen Deckel zum Schutz vor Verunreinigungen. Dosen, Filter und andere Gegenstände können im Trichter zum Abtropfen platziert werden. Der Trommelfunnel und der Deckel bestehen aus hochresistentem, langlebigem gelbem Polyethylen. Sie sind beständig gegen Öle, Säuren, Laugen und viele aggressive Flüssigkeiten und Chemikalien. Darüber hinaus gibt es einen integrierten Schmutzfilter im Auslauf, der ihn für 200-Liter-Standardtrommeln geeignet macht.144,72 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.