Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Warum heißt es "Über sieben Brücken musst du gehen" so?
Der Titel "Über sieben Brücken musst du gehen" stammt aus einem Lied der Band Karat aus den 1970er Jahren. Der Text des Liedes beschreibt eine metaphorische Reise, bei der man sieben Brücken überqueren muss, um ans Ziel zu gelangen. Die Brücken stehen symbolisch für Hindernisse und Herausforderungen, die im Leben überwunden werden müssen. **
Wie lauten die Blockflötennoten für "Über sieben Brücken musst du gehen"?
Die Blockflötennoten für "Über sieben Brücken musst du gehen" hängen von der gewählten Tonart ab. In der Originalversion von Karat ist das Stück in A-Dur, sodass die Noten für die Blockflöte entsprechend angepasst werden müssen. Es gibt verschiedene Online-Ressourcen, die die Noten für dieses Lied in verschiedenen Tonarten anbieten. **

Ähnliche Suchbegriffe für Über-30-Brücken-musst
Top-Angebote
Produkte zum Begriff Über-30-Brücken-musst:
-
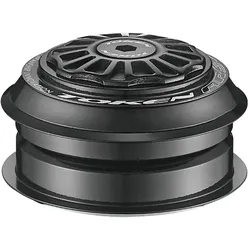
TOKEN Steuersatz Feather Weight Zenith | S.H.I.S. ZS44/28,6 | ZS44/30TOKEN Steuersatz Feather Weight Zenith | S.H.I.S. ZS44/28,6 | ZS44/30 Dieser leichte Steuersatz mit seiner wunderschönen Top Cap von Token wird ein Blickfang an Deinem Bike sein. Die filigran und sauber verarbeiteten Lagerschalen aus Aluminium passen sich jedem Rahmen perfekt an. Durch die geringe Bauhöhe und die Materialauswahl wurde einiges an Gewicht gespart. Aber auch die inneren Werte können überzogen. Die Premium-Kugellager aus Edelstahl stehen für Langlebigkeit und Leichtgängigkeit. Die Kugeln wurden in einem besonderen Verfahren gehärtet und mit einer speziellen Schutzschicht überzogen. Gemeinsam mit der doppelten Dichtung sind sie damit hervorragend vor äußeren Einflüssen geschützt. Besonders stolz ist Token auf die CNC gefräste Aheadkappe. Sie ist zwar nur ein kleines Teil, aber immer im Blickfeld. Daher wurde sie nach dem Fräsen sandgestrahlt und anschließend poliert. Somit sollte dieser Steuersatz technisch wie optisch immer in Deine engere Auswahl fallen. technische Daten: Material: Aluminium 7075, Edelstahl Bauart: semi-integriert (ZS) Gabelschaft: 1 1/8" S.H.I.S. Oberteil: ZS44/28.6 S.H.I.S. Unterteil: ZS44/30 Einpressmaß oben Ø: 44 mm Einpresstiefe oben: 5 mm Einpressmaß unten Ø: 44 mm Einpresstiefe unten: 5 mm Außendurchmesser oben: 50 mm Außendurchmesser unten: 50 mm Bauhöhe oben: 11 mm (inkl. Aheadkappe) Bauhöhe unten: 3 mm Lagerung: Edelstahl Industrie-Kugellager, doppelt gedichtet Farbe: schwarz Gewicht laut Hersteller: 59,8g Gewicht selbst gewogen: 73g Lieferumfang: 1x Oberteil inkl. Lager ZS44/28,6 1x Unterteil inkl. Lager und Gabelkonus ZS44/30 1x inkl. Arsenal Top Cap, Schraube und Kralle77,50 €*Versand: 4,75 €Sichere Weiterleitung zum Anbieter

-
Wie kann man das Lied "Über sieben Brücken musst du gehen" umschreiben?
Man könnte das Lied "Über sieben Brücken musst du gehen" umschreiben, indem man den Text an die persönliche Situation oder Erfahrungen anpasst. Zum Beispiel könnte man die Brücken durch andere Hindernisse oder Herausforderungen ersetzen, die man im Leben überwinden muss. Man könnte auch die Botschaft des Liedes ändern und anstelle von Trennung und Abschied eine positive Botschaft von Zusammenhalt und Unterstützung vermitteln. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff Über-30-Brücken-musst:
-
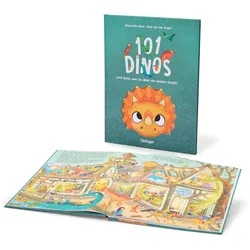
Tchibo - Buch »101 Dinos und alles, was du über sie wissen musst!«"Bilderbuch im Wimmelbuch-Stil voller verblüffender Dino-Fakten","Für kleine Dino-Fans, zum Vorlesen und Entdecken","Von Bestseller-Autorin Ruby van der Bogen, liebevoll illustriert von Alexandra Helm","Exklusive Hardcover-Sonderausgabe mit ausgestanztem Cover und 32 Seiten","Ein Buch vom Oetinger Verlag"9,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
TOKEN Steuersatz Feather Weight Zenith | S.H.I.S. ZS44/28,6 | ZS44/30TOKEN Steuersatz Feather Weight Zenith | S.H.I.S. ZS44/28,6 | ZS44/30 Dieser leichte Steuersatz mit seiner wunderschönen Top Cap von Token wird ein Blickfang an Deinem Bike sein. Die filigran und sauber verarbeiteten Lagerschalen aus Aluminium passen sich jedem Rahmen perfekt an. Durch die geringe Bauhöhe und die Materialauswahl wurde einiges an Gewicht gespart. Aber auch die inneren Werte können überzogen. Die Premium-Kugellager aus Edelstahl stehen für Langlebigkeit und Leichtgängigkeit. Die Kugeln wurden in einem besonderen Verfahren gehärtet und mit einer speziellen Schutzschicht überzogen. Gemeinsam mit der doppelten Dichtung sind sie damit hervorragend vor äußeren Einflüssen geschützt. Besonders stolz ist Token auf die CNC gefräste Aheadkappe. Sie ist zwar nur ein kleines Teil, aber immer im Blickfeld. Daher wurde sie nach dem Fräsen sandgestrahlt und anschließend poliert. Somit sollte dieser Steuersatz technisch wie optisch immer in Deine engere Auswahl fallen. technische Daten: Material: Aluminium 7075, Edelstahl Bauart: semi-integriert (ZS) Gabelschaft: 1 1/8" S.H.I.S. Oberteil: ZS44/28.6 S.H.I.S. Unterteil: ZS44/30 Einpressmaß oben Ø: 44 mm Einpresstiefe oben: 5 mm Einpressmaß unten Ø: 44 mm Einpresstiefe unten: 5 mm Außendurchmesser oben: 50 mm Außendurchmesser unten: 50 mm Bauhöhe oben: 11 mm (inkl. Aheadkappe) Bauhöhe unten: 3 mm Lagerung: Edelstahl Industrie-Kugellager, doppelt gedichtet Farbe: schwarz Gewicht laut Hersteller: 59,8g Gewicht selbst gewogen: 73g Lieferumfang: 1x Oberteil inkl. Lager ZS44/28,6 1x Unterteil inkl. Lager und Gabelkonus ZS44/30 1x inkl. Arsenal Top Cap, Schraube und Kralle77,50 €*Versand: 4,75 €Sichere Weiterleitung zum Anbieter
-
Warum heißt es "Über sieben Brücken musst du gehen" so?
Der Titel "Über sieben Brücken musst du gehen" stammt aus einem Lied der Band Karat aus den 1970er Jahren. Der Text des Liedes beschreibt eine metaphorische Reise, bei der man sieben Brücken überqueren muss, um ans Ziel zu gelangen. Die Brücken stehen symbolisch für Hindernisse und Herausforderungen, die im Leben überwunden werden müssen. **
-
Wie lauten die Blockflötennoten für "Über sieben Brücken musst du gehen"?
Die Blockflötennoten für "Über sieben Brücken musst du gehen" hängen von der gewählten Tonart ab. In der Originalversion von Karat ist das Stück in A-Dur, sodass die Noten für die Blockflöte entsprechend angepasst werden müssen. Es gibt verschiedene Online-Ressourcen, die die Noten für dieses Lied in verschiedenen Tonarten anbieten. **
-
Wie kann man das Lied "Über sieben Brücken musst du gehen" umschreiben?
Man könnte das Lied "Über sieben Brücken musst du gehen" umschreiben, indem man den Text an die persönliche Situation oder Erfahrungen anpasst. Zum Beispiel könnte man die Brücken durch andere Hindernisse oder Herausforderungen ersetzen, die man im Leben überwinden muss. Man könnte auch die Botschaft des Liedes ändern und anstelle von Trennung und Abschied eine positive Botschaft von Zusammenhalt und Unterstützung vermitteln. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Über-30-Brücken-musst
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.