Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Übungskarten-Kleine-Spiele-für
Top-Angebote
Produkte zum Begriff Übungskarten-Kleine-Spiele-für:
-
Ravensburger Meine ersten Spiele - Tempo, kleine Schnecke!Warnhinweise Achtung: Erstickungsgefahr wegen verschluckbarer Kleinteile! Achtung: Nicht geeignet für Kinder unter 36 Monaten! Altersempfehlung: von 36 Monaten bis 7 Jahren Auf die Plätze – Schnecken – los! Wer hat beim Rennen zu den grünen Salatköpfen die Fühler vorn? Der Spieler, der an der Reihe ist, würfelt mit beiden Farbwürfeln und zieht die passenden Schnecken jeweils ein Feld vor. Jetzt die Würfel an den nächsten Spieler geben, und schon geht der Wettlauf weiter. Das Spiel ist zu Ende, wenn eine Schnecke bei den Salatköpfen ankommt. Diese Schnecke hat gewonnen und darf sich satt fressen. Der beliebte Klassiker mit 6 hochwertigen Holzschnecken! Auf einen Blick Minimale Anzahl an Spielern2 Maximale Anzahl an Spielern6 Empfohlene AltersgruppeKind Vorgeschlagenes GeschlechtUnisex Empfohlenes Alter in Jahren (mind.)3 Jahr(e) GenreRennen Produktbeschreibung Die Reihe „Meine ersten Spiele“ ist mit besonders dickem und griffigem Material ausgestattet und geht gezielt auf die Bedürfn...20,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
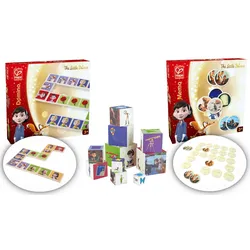
Der kleine Prinz - Spiele 3er Set (Memo, Domino, Stapelwürfel)Der kleine Prinz - Spiele 3er Set Das Set besteht aus 3 Spielen mit Bildern und Motiven aus "Der kleine Prinz" Der kleine Prinz - Memo Dieses klassische Memo beinhaltet 16 der beliebtesten Szenen aus dem Film Der kleine Prinz. Es fördert das Gedächtnis und regt die Fantasie der Kinder an. 32 Teil...14,99 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind lustige Spiele für eine kleine Runde?
Ein lustiges Spiel für eine kleine Runde könnte "Wer bin ich?" sein, bei dem jeder Spieler eine Person oder Figur auf einen Zettel schreibt und ihn einem anderen Spieler auf die Stirn klebt. Durch Ja- oder Nein-Fragen müssen die Spieler herausfinden, wer sie sind. Ein weiteres lustiges Spiel ist "Stille Post", bei dem ein Satz oder eine Phrase von Spieler zu Spieler geflüstert wird und am Ende herauskommt, wie sich die Botschaft verändert hat. "Montagsmaler" ist auch ein Klassiker, bei dem ein Spieler einen Begriff zeichnet und die anderen Spieler raten müssen, was es ist. **
Top-Angebote
Produkte zum Begriff Übungskarten-Kleine-Spiele-für:
-
Schmidt Spiele - Große kleine Edelsteine, KinderspielBei dem Kinderspiel „Große kleine Edelsteine“ begeben sich die Spielenden auf eine aufregende Suche nach wertvollen Juwelen für die Königskrone. Das Spiel ist für Kinder ab 5 Jahren geeignet und wurde für die Auszeichnung „Kinderspiel des Jahres 2024“ nominiert. für 2 bis 4 Personen geeignet kurze Spieldauer von circa 15 Minuten einfache Regeln ermöglichen einen schnellen Einstieg alle Mitspielenden sind gleichzeitig am Zug fördert die Beobachtungsgabe und Konzentration Im Reich der Kobolde herrscht große Aufregung, denn an der prachtvollen Königskrone fehlen einige Edelsteine. Die Aufgabe der Spielenden ist es, die richtigen Steine zu finden. Die Herausforderung dabei ist, dass sich die Juwelen in Form und vor allem in der Größe nur minimal voneinander unterscheiden. In jeder der sechs Runden gilt es, genau hinzusehen und die passenden Edelsteine aus dem verdeckten Haufen auszuwählen. Wer am Ende die meisten Siegpunkte in Form von Sternen gesammelt hat, gewinnt das Spiel und erhält die Königskrone.14,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Übungskarten-Kleine-Spiele-für
-
Ravensburger Meine ersten Spiele - Tempo, kleine Schnecke!Warnhinweise Achtung: Erstickungsgefahr wegen verschluckbarer Kleinteile! Achtung: Nicht geeignet für Kinder unter 36 Monaten! Altersempfehlung: von 36 Monaten bis 7 Jahren Auf die Plätze – Schnecken – los! Wer hat beim Rennen zu den grünen Salatköpfen die Fühler vorn? Der Spieler, der an der Reihe ist, würfelt mit beiden Farbwürfeln und zieht die passenden Schnecken jeweils ein Feld vor. Jetzt die Würfel an den nächsten Spieler geben, und schon geht der Wettlauf weiter. Das Spiel ist zu Ende, wenn eine Schnecke bei den Salatköpfen ankommt. Diese Schnecke hat gewonnen und darf sich satt fressen. Der beliebte Klassiker mit 6 hochwertigen Holzschnecken! Auf einen Blick Minimale Anzahl an Spielern2 Maximale Anzahl an Spielern6 Empfohlene AltersgruppeKind Vorgeschlagenes GeschlechtUnisex Empfohlenes Alter in Jahren (mind.)3 Jahr(e) GenreRennen Produktbeschreibung Die Reihe „Meine ersten Spiele“ ist mit besonders dickem und griffigem Material ausgestattet und geht gezielt auf die Bedürfn...20,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Der kleine Prinz - Spiele 3er Set (Memo, Domino, Stapelwürfel)Der kleine Prinz - Spiele 3er Set Das Set besteht aus 3 Spielen mit Bildern und Motiven aus "Der kleine Prinz" Der kleine Prinz - Memo Dieses klassische Memo beinhaltet 16 der beliebtesten Szenen aus dem Film Der kleine Prinz. Es fördert das Gedächtnis und regt die Fantasie der Kinder an. 32 Teil...14,99 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
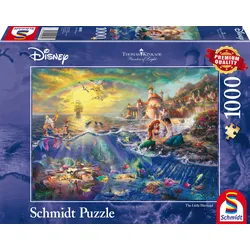
Schmidt Spiele - Erwachsenenpuzzle - Thomas Kinkade: Disney Kleine Meerjungfrau Arielle, 1000 TeileDas Erwachsenenpuzzle "Disney Kleine Meerjungfrau Arielle" von Schmidt Spiele zeigt eine zauberhafte Szene aus der Welt von Disney, interpretiert vom Künstler Thomas Kinkade. Es ist für alle ab 12 Jahren geeignet und bietet eine unterhaltsame Herausforderung. fertige Größe von ca. 69,3 x 49,3 cm besteht aus 1000 Teilen zeigt ein Motiv mit Arielle und Prinz Erik gefertigt aus Karton und Papier Dieses Puzzle fängt die romantische Atmosphäre des Disney-Klassikers in dem unverkennbaren Stil des "Painter of Light", Thomas Kinkade, ein. Die detailreiche Gestaltung lädt dazu ein, Stück für Stück in die farbenfrohe Unterwasserwelt und die Geschichte der kleinen Meerjungfrau einzutauchen. Die hohe Qualität der Puzzleteile sorgt für ein angenehmes Legegefühl und ein stimmiges Gesamtbild nach der Fertigstellung.13,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind lustige Spiele für eine kleine Runde?
Ein lustiges Spiel für eine kleine Runde könnte "Wer bin ich?" sein, bei dem jeder Spieler eine Person oder Figur auf einen Zettel schreibt und ihn einem anderen Spieler auf die Stirn klebt. Durch Ja- oder Nein-Fragen müssen die Spieler herausfinden, wer sie sind. Ein weiteres lustiges Spiel ist "Stille Post", bei dem ein Satz oder eine Phrase von Spieler zu Spieler geflüstert wird und am Ende herauskommt, wie sich die Botschaft verändert hat. "Montagsmaler" ist auch ein Klassiker, bei dem ein Spieler einen Begriff zeichnet und die anderen Spieler raten müssen, was es ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.