Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für 100-Jazz-Lessons-Fachbücher
Top-Angebote
Produkte zum Begriff 100-Jazz-Lessons-Fachbücher:
-
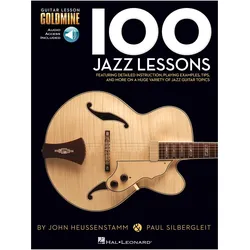
Hal Leonard Goldmine: 100 Jazz LessonsHal Leonard Goldmine 100 Jazz Lessons: 100 Übungen für das Jazz-Spiel auf der Gitarre, von John Heussenstamm und Paul Silbergleit, in Notation und Tabulatur, ISBN 9781423498803, HL00696454, 23 x 30,5 cm, 208 Seiten, inkl. Download zu Demoaufnahmen, in englischer Sprache31,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
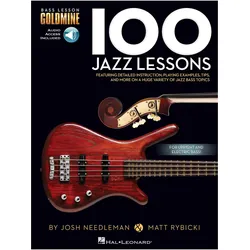
Hal Leonard 100 Jazz Lessons BassHal Leonard Goldmine 100 Jazz Lessons Bass: 100 Übungen für Jazz-Bass, von Josh Needleman und Matt Rybicki, in Standardnotation und Tabulatur, ISBN 9781480398443, HL00131462, 23 x 30,5 cm, 203 Seiten, inkl. Download mit Demo- und Play-Along-Versionen, in englischer Sprache34,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die Lessons Learned aus der Masterarbeit?
Die Lessons Learned aus einer Masterarbeit können je nach Thema und Forschungsfrage unterschiedlich sein. Es könnte beispielsweise sein, dass bestimmte Methoden oder Ansätze effektiver waren als andere, dass bestimmte Datenquellen oder Literaturquellen besonders hilfreich waren oder dass bestimmte Herausforderungen oder Hindernisse während des Forschungsprozesses bewältigt werden mussten. Es ist wichtig, diese Lessons Learned zu reflektieren und in zukünftigen Forschungsprojekten oder Arbeiten zu berücksichtigen. **
Top-Angebote
Produkte zum Begriff 100-Jazz-Lessons-Fachbücher:
-
100 Jazz Lessons, Fachbücher von John Heussenstamm, Paul SilbergleitDas Buch "100 Jazz Lessons" aus der Guitar Lesson Goldmine Serie bietet eine umfassende Sammlung von 100 Lektionen, die speziell für Gitarristinnen und Gitarristen entwickelt wurden, die ihr Wissen im Bereich Jazz erweitern möchten. Jede Lektion ist sorgfältig strukturiert und enthält detaillierte Anleitungen sowie praktische Spielbeispiele, die sowohl in standardisierter Notation als auch in Tabulatur präsentiert werden. Diese Kombination ermöglicht es Lernenden, die Konzepte sowohl visuell als auch praktisch zu erfassen. Das Buch ist in englischer Sprache verfasst und richtet sich an alle, die ihre Fähigkeiten im Jazzspiel vertiefen möchten, unabhängig von ihrem aktuellen Kenntnisstand. Die Lektionen decken ein breites Spektrum an Themen ab, sodass sowohl Anfängerinnen und Anfänger als auch Fortgeschrittene profitieren können. Zusätzlich zum Buch erhalten die Leserinnen und Leser Zugang zu Online-Audioinhalten, die das Lernen unterstützen und das Verständnis der Lektionen vertiefen.31,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hal Leonard Goldmine: 100 Jazz LessonsHal Leonard Goldmine 100 Jazz Lessons: 100 Übungen für das Jazz-Spiel auf der Gitarre, von John Heussenstamm und Paul Silbergleit, in Notation und Tabulatur, ISBN 9781423498803, HL00696454, 23 x 30,5 cm, 208 Seiten, inkl. Download zu Demoaufnahmen, in englischer Sprache31,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hal Leonard 100 Jazz Lessons BassHal Leonard Goldmine 100 Jazz Lessons Bass: 100 Übungen für Jazz-Bass, von Josh Needleman und Matt Rybicki, in Standardnotation und Tabulatur, ISBN 9781480398443, HL00131462, 23 x 30,5 cm, 203 Seiten, inkl. Download mit Demo- und Play-Along-Versionen, in englischer Sprache34,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für 100-Jazz-Lessons-Fachbücher
-
Bündchen, Gisele: LessonsLessons , My Path to a Meaningful Life , > , Erscheinungsjahr: 20181002, Produktform: Leinen, Autoren: Bündchen, Gisele, Seitenzahl/Blattzahl: 232, Abbildungen: 75 4C PHOTOGRAPHS, Themenüberschrift: BIOGRAPHY & AUTOBIOGRAPHY / Personal Memoirs, Keyword: memoir;self development books;anxiety and depression;personal growth;resilience book;resilience;model;anxiety books;marriage counseling books;motivational;celebrity memoir;biographies of famous people;biographies and memoirs;self help books for women;inspirational books;motivational books;self help books;spirituality;empowerment;gisele book;women's biographies;panic attacks;happiness;tom brady;biography;anxiety;self care;celebrity;inspirational;gisele bundchen book;gisele bundchen;lessons, Fachschema: Englische Bücher / Biografie, Erinnerung~Erinnerung / Theater, Film, Tanz, Zirkus~Model - Fotomodell~Hilfe / Lebenshilfe~Lebenshilfe~Beruf / Karriere~Karriere~Bekleidung / Mode~Entwurf / Mode~Mode, Fachkategorie: Memoiren, Berichte/Erinnerungen~Ratgeber: Karriere und Erfolg~Mode und Bekleidung~Biografien: Kunst und Unterhaltung, Imprint-Titels: Avery, Warengruppe: HC/Belletristik/Biographien, Erinnerungen, Fachkategorie: Durchsetzungsvermögen, Motivation und Selbstwertgefühl, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Penguin LLC US, Verlag: Penguin LLC US, Länge: 236, Breite: 164, Höhe: 25, Gewicht: 497, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: VEREINIGTE STAATEN VON AMERIKA (US), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 243038723,64 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die Lessons Learned aus der Masterarbeit?
Die Lessons Learned aus einer Masterarbeit können je nach Thema und Forschungsfrage unterschiedlich sein. Es könnte beispielsweise sein, dass bestimmte Methoden oder Ansätze effektiver waren als andere, dass bestimmte Datenquellen oder Literaturquellen besonders hilfreich waren oder dass bestimmte Herausforderungen oder Hindernisse während des Forschungsprozesses bewältigt werden mussten. Es ist wichtig, diese Lessons Learned zu reflektieren und in zukünftigen Forschungsprojekten oder Arbeiten zu berücksichtigen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.