Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für 10313-LEGO-Botanicals-Wildblumenstrauß
Top-Angebote
Produkte zum Begriff 10313-LEGO-Botanicals-Wildblumenstrauß:
-
LEGO Botanicals 6588551Entspanne dich beim Bauen der Deko Kunstpflanze aus 5 sehr detailreichen Magnolienzweigen. Diese Büro Deko ist eines der wenigen LEGO Botanicals Sets mit Zweigen. Um besonders natürlich zu wirken, sind die Blütenblätter der Magnolien in zwei Farbtönen dargestellt. Entdecke viele faszinierende Details. Cupcake-Teile stellen Fruchtblätter dar, braune Frösche sind die Astknoten, Eier-Teile dienen als Knospen und die eingerollten Knospenspitzen waren ursprünglich Eisspiralen. Die fertigen LEGO Zweige sind eine prächtige Tischdeko, die sich mit anderen separaten LEGO Botanicals Sets zu größeren und ganz individuellen Arrangements kombinieren lässt. Dieses 3D Puzzle ist eine tolle Aufmerksamkeit, über die sich erwachsene Blumenfans zu besonderen Anlässen wie dem Valentinstag, dem Muttertag oder einer Einweihungsfeier freuen werden. Die Bauanleitung zu dem Set ist auch in der LEGO Builder App verfügbar. Die App lässt Baufans den Modellbau drehen und zeigt ihnen, wie weit sie mit ihrem Modell schon sind. Das Set besteht aus 435 Teilen.35,49 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff 10313-LEGO-Botanicals-Wildblumenstrauß:
-
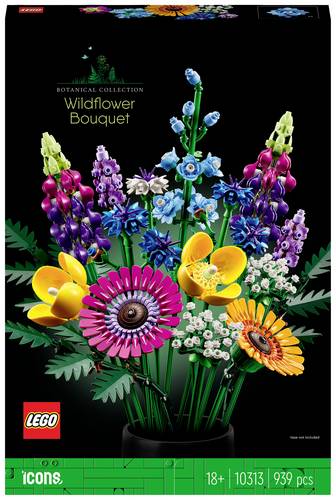
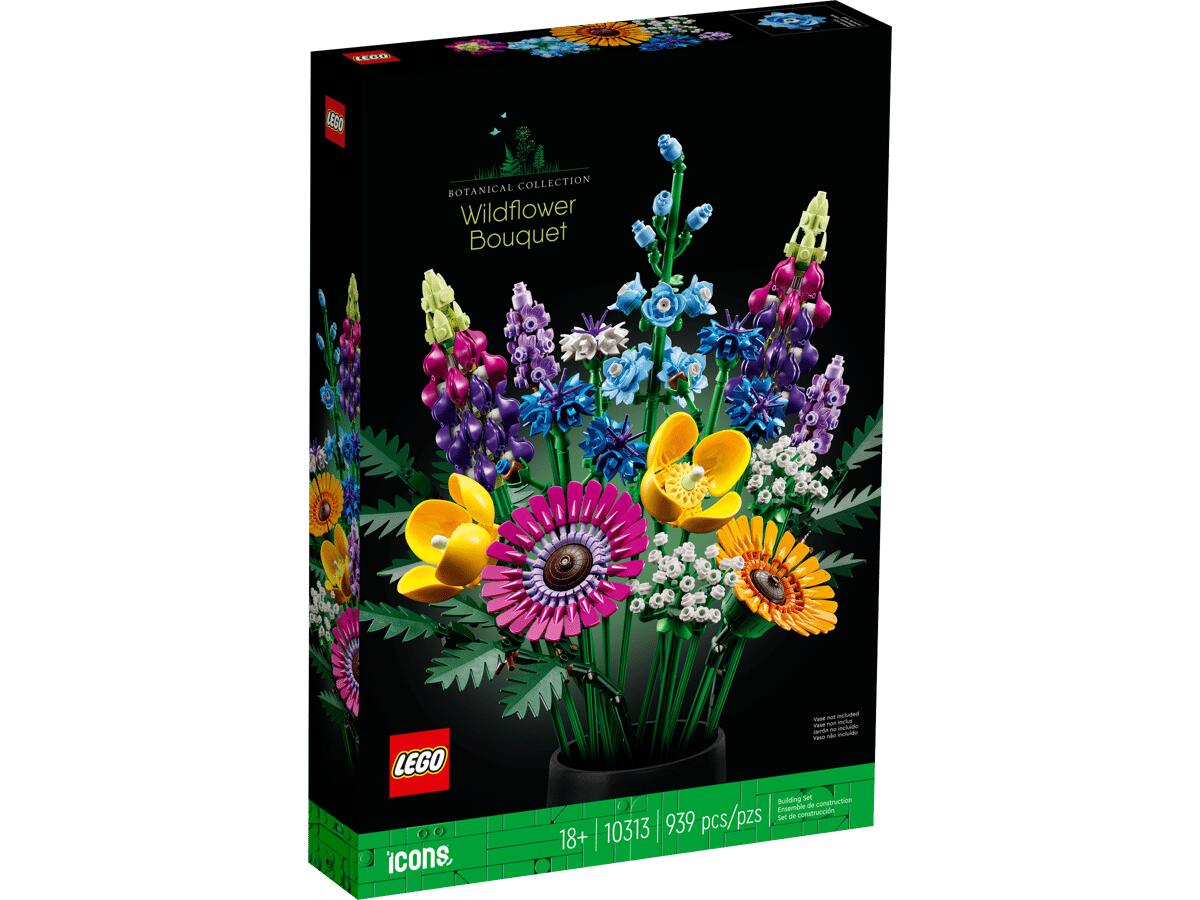
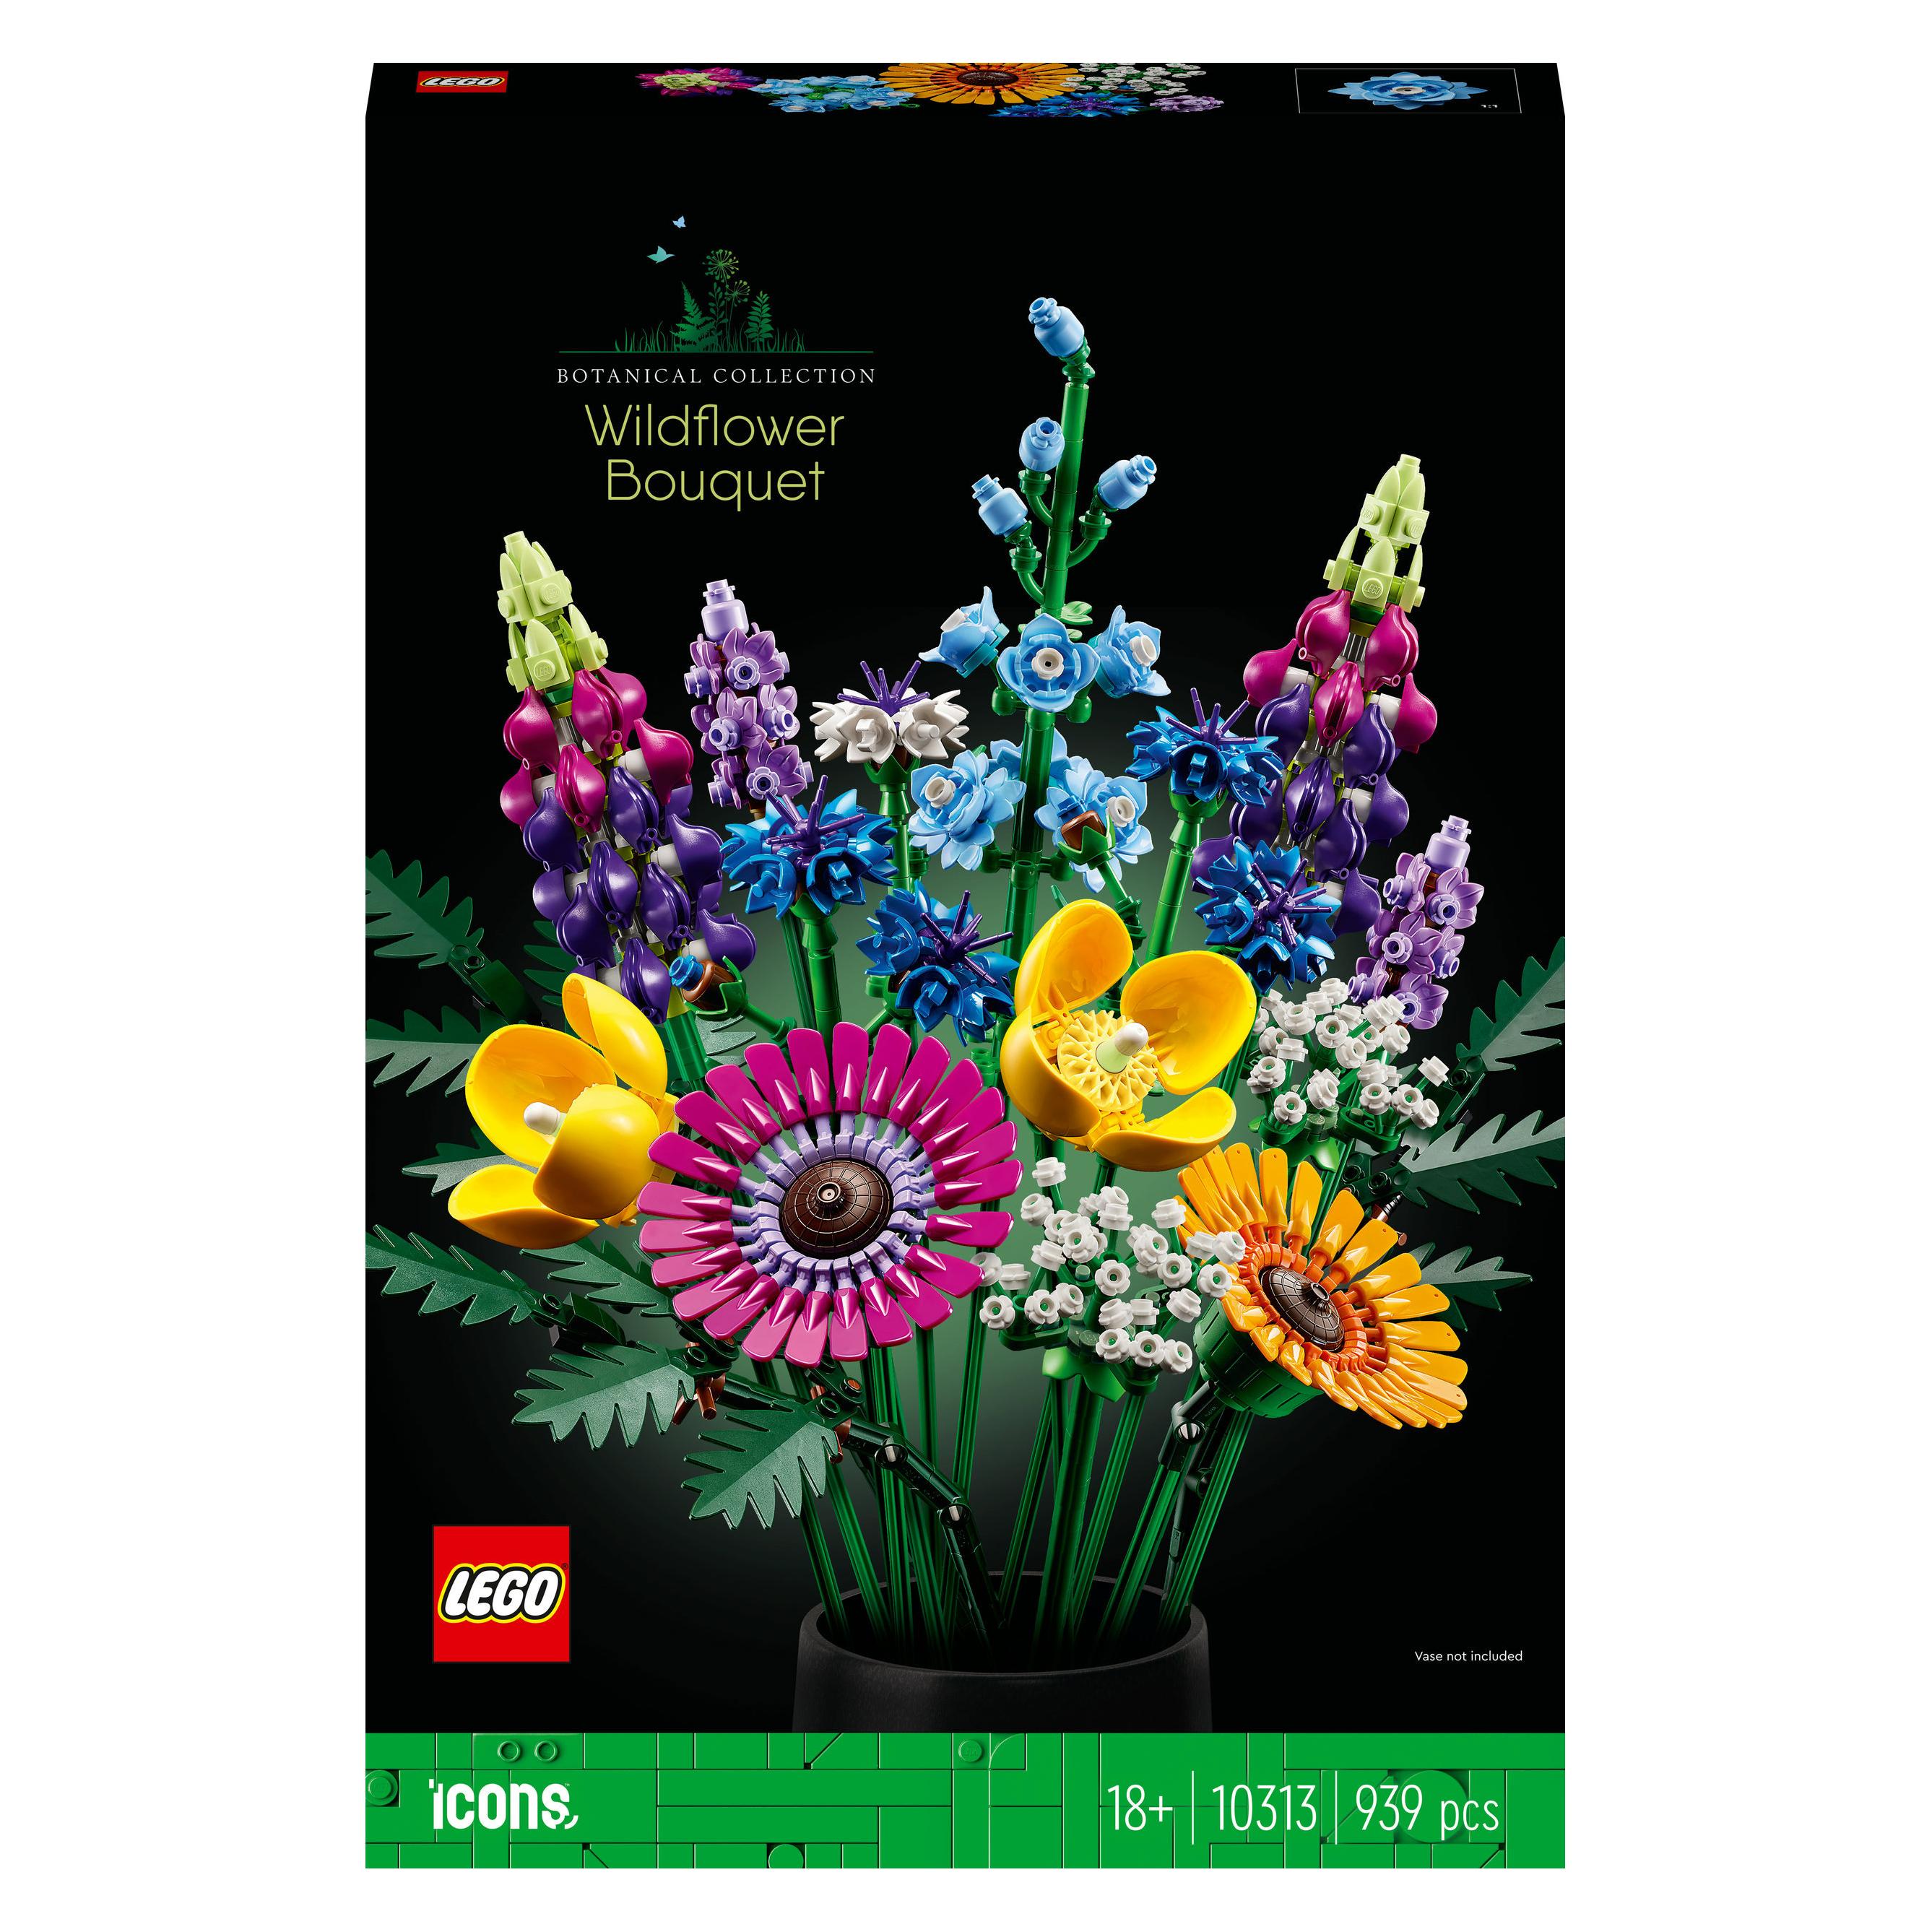
10313 LEGO Botanicals WildblumenstraußDas LEGO Icons Wildblumenstrauß-Set (10313) aus der Botanical Collection gibt dir die Möglichkeit, deiner Kreativität freien Lauf zu lassen. Mit 8 verschiedenen Blumensorten, die alle sorgfältig aus LEGO Teilen zusammengebaut werden, wird dieser Strauß sicher beeindrucken. Du kannst ihn ganz nach deinem Geschmack gestalten - kombiniere Farben, Formen und Größen für einen einzigartigen Look.Der Wildblumenstrauß ist ein stilvoll gestaltetes Kunstwerk, das komplett aus LEGO Steinen besteht. Sein farbenfrohes Design zeigt 8 verschiedene Arten von Wildblumen auf verstellbaren Stielen, die Kornblumen, Lavendel, Klatschmohn, Kuhsilie, Lederfarn, Gerbera, Rittersporn und Lupinen zum Leben erwecken. Das praktische Bauerlebnis in Kombination mit der Möglichkeit, jede Blume im Set zu identifizieren, macht es zu einer spannenden Aktivität für angehende Floristen und Blumenliebhaber.Dieses einzigartige LEGO Set für Erwachsene ist die perfekte Möglichkeit, deine innere Kreativität zu entfalten. Egal, ob du ein Blumenliebhaber bist oder einfach nur schöne Heimdeko magst, dieses Blumen Geschenk zum Basteln für Erwachsene wird sicherlich viel Freude bereiten.Der 'Rittersporn' mit seinem geraden Stiel ist über 47 cm hoch.Enthält 939 Teile.43,78 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für 10313-LEGO-Botanicals-Wildblumenstrauß
-
LEGO Botanicals 6588551Entspanne dich beim Bauen der Deko Kunstpflanze aus 5 sehr detailreichen Magnolienzweigen. Diese Büro Deko ist eines der wenigen LEGO Botanicals Sets mit Zweigen. Um besonders natürlich zu wirken, sind die Blütenblätter der Magnolien in zwei Farbtönen dargestellt. Entdecke viele faszinierende Details. Cupcake-Teile stellen Fruchtblätter dar, braune Frösche sind die Astknoten, Eier-Teile dienen als Knospen und die eingerollten Knospenspitzen waren ursprünglich Eisspiralen. Die fertigen LEGO Zweige sind eine prächtige Tischdeko, die sich mit anderen separaten LEGO Botanicals Sets zu größeren und ganz individuellen Arrangements kombinieren lässt. Dieses 3D Puzzle ist eine tolle Aufmerksamkeit, über die sich erwachsene Blumenfans zu besonderen Anlässen wie dem Valentinstag, dem Muttertag oder einer Einweihungsfeier freuen werden. Die Bauanleitung zu dem Set ist auch in der LEGO Builder App verfügbar. Die App lässt Baufans den Modellbau drehen und zeigt ihnen, wie weit sie mit ihrem Modell schon sind. Das Set besteht aus 435 Teilen.35,49 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
LEGO Botanicals 11514Die zauberhaften LEGO Botanicals Kosmeen (11514) lassen Kinder ab 9 Jahren ihre Liebe zur Natur ausleben. Dieses Set aus 3 detailgetreuen Kosmeen und 2 flauschigen roten Federborstengras-Blütenähren ist der Natur nachempfunden. Leuchtkraft und Ruhe halten sich die Waage. Die Kosmeen haben weiße, violette und rosa Blüten. Wenn du genau hinschaust, entdeckst du einen kleinen Käfer. Wenn die LEGO Blüten fertig sind, können Kinder ihren grünen Daumen zeigen, um ein hübsches Blumensträußchen zu arrangieren und in ihrem Zimmer auszustellen. Du kannst die LEGO Blumen auch mit anderen separat erhältlichen LEGO Botanicals Sets zu noch größeren und spektakuläreren Arrangements kombinieren. Dieses Set ist ein tolles Geburtstags- oder Weihnachtsgeschenk für Kinder und Naturfans. Der Modus "Gemeinsam bauen" in der LEGO Builder App bietet Kindern und anderen Baufans ein fantastisches Gemeinschaftserlebnis mit diesem Set. BAUBARE BLUMEN: Die LEGO Botanicals Kosmeen (11514) lassen Kinder ab 9 Jahren besonders fantasievoll bauen BLUMENSTRÄUSSCHEN ZUM AUSSTELLEN: Kinder und Naturfans können 3 detailgetreue Kosmeen und 2 flauschige rote Federborstengras-Blütenähren erschaffen und ganz individuell arrangieren HÜBSCHE DETAILS: Die Kosmeen sind weiß, rosa und violett. Und ein kleiner Käfer verleiht dem Sträußchen eine niedliche Note BLUMENDEKO: Wenn Kinder mit dem Blumensträußchen fertig sind, können sie es auf dem Schreib- oder Nachttisch ausstellen GESCHENKIDEE FÜR BLUMENFA10,09 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
LEGO Botanicals 40524Sonnenblumen sorgen sofort für Heiterkeit und strahlen Optimismus aus. Das LEGO Bauset "Sonnenblumen" (40524) lässt dich jetzt ein strahlendes Modell dieser beliebten Blumen bauen. Erschaffe einen spektakulären Sonnenblumenstrauß zum Ausstellen, den du mit den separat erhältlichen LEGO Sets "Rosen" (40460), "Tulpen" (40461) oder "Blumenstrauß" (10280) noch bunter gestalten kannst. Diese Sonnenblumen sind auch ein tolles Geschenk zum Muttertag oder für einen anderen Schatz.10,09 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.