Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für 2x-Sebastian-Conditioner-Professional
Top-Angebote
Produkte zum Begriff 2x-Sebastian-Conditioner-Professional:
-
Sebastian, Conditioner, Professional Dark Oil Conditioner Detangler 200mlDer Sebastian Professional Dark Oil Conditioner Detangler ist ein 200 ml Haarpflegeprodukt, das intensive Pflege und Entwirrung bietet. Dieses professionelle Conditioner-Modell enthält eine pflegende Formel mit Dark-Oil-Komplex, die das Haar befeuchtet, stärkt und Bruch beim Styling reduziert. Es eignet sich für verschiedene Haartypen, besonders bei erhöhtem Feuchtigkeitsbedarf und für bessere Handhabbarkeit. Das Produkt glättet die Haarstruktur effektiv, minimiert Frizz und verleiht Glanz, ohne das Haar zu beschweren. Anwendung nach dem Shampoonieren: Eine kleine Menge auf feuchtes Haar von den mittleren Längen bis zu den Spitzen auftragen, 1-2 Minuten einwirken lassen und gründlich ausspülen. Die kompakte 200 ml Flasche ist praktisch für Salon und private Nutzung und bietet eine zuverlässige Lösung für gesundes, gut handhabbares Haar. Der Fokus liegt auf konsistenter Leistung und vorhersehbaren Ergebnissen als vertrauenswürdige Option in der professionellen Haarpflege.29,50 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff 2x-Sebastian-Conditioner-Professional:
-
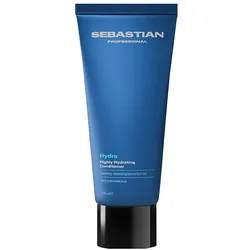
2x Sebastian, Conditioner, Professional Hydre Intensely Hydrating Conditioner 200ml (200 ml)Der Professional Hydre Intensely Hydrating Conditioner von Sebastian ist ein hochwirksamer Leave-In Conditioner, der speziell entwickelt wurde, um trockenem, krausem und chemisch behandeltem Haar intensive Feuchtigkeit zu spenden. Dieser Conditioner ist ideal für alle Haartypen und bietet eine tiefenwirksame Pflege, die das Haar entwirrt und ihm eine seidig weiche Textur verleiht. Die wasseraktivierenden Inhaltsstoffe sorgen dafür, dass das Haar optimal mit Feuchtigkeit versorgt wird, wodurch es gesünder und glänzender aussieht. Der Conditioner schützt zudem die Haarfarbe, sodass die Freude an lebendigen Farbtönen länger anhält. Mit seiner Fähigkeit, das Haar zu revitalisieren und ihm mehr Volumen zu verleihen, ist dieser Conditioner eine wertvolle Ergänzung für jede Haarpflegeroutine. - Intensive Feuchtigkeitsversorgung für trockenes und krauses Haar - Wasseraktivierende Inhaltsstoffe für optimale Pflege - Entwirrt das Haar und sorgt für eine seidig weiche Textur - Farbschutz für langanhaltende Farbbrillanz - Geeignet für alle Haartypen, insbesondere für chemisch behandeltes Haar.70,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
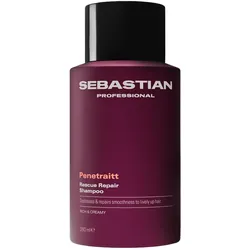
2x Sebastian, Conditioner, Professional Penetraitt Rescue Repair Conditioner 200ml (200 ml)Der Professional Penetraitt Rescue Repair Conditioner von Sebastian ist ein Leave-In-Conditioner, der speziell für strapaziertes und geschädigtes Haar entwickelt wurde. Diese intensive Pflegeformel zielt darauf ab, die Haarstruktur zu stärken und vor weiteren Schäden zu schützen, die durch chemische Behandlungen, Colorationen und alltägliche Umwelteinflüsse entstehen können. Der Conditioner dringt tief in das Haar ein und bietet eine gezielte Regeneration, die für mehr Glanz, Fülle und Kraft sorgt. Die Anwendung führt zu seidenweichem, geschmeidigem Haar, das sich leicht frisieren lässt. Der angenehme Duft rundet das Pflegeerlebnis ab und macht die Anwendung zu einem verwöhnenden Ritual. Ideal für alle, die ihrem Haar eine intensive Pflege gönnen möchten, um es revitalisiert und gesund aussehen zu lassen. - Intensive Regeneration für geschädigtes Haar - Schutz vor weiteren Schädigungen durch chemische Behandlungen - Verbesserung von Glanz und Fülle - Seidenweiche Geschmeidigkeit für ein luftiges Haargefühl - Angenehmer Duft für ein verwöhnendes Pflegeerlebnis.70,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sebastian, Conditioner, Professional Dark Oil Conditioner Detangler 200mlDer Sebastian Professional Dark Oil Conditioner Detangler ist ein 200 ml Haarpflegeprodukt, das intensive Pflege und Entwirrung bietet. Dieses professionelle Conditioner-Modell enthält eine pflegende Formel mit Dark-Oil-Komplex, die das Haar befeuchtet, stärkt und Bruch beim Styling reduziert. Es eignet sich für verschiedene Haartypen, besonders bei erhöhtem Feuchtigkeitsbedarf und für bessere Handhabbarkeit. Das Produkt glättet die Haarstruktur effektiv, minimiert Frizz und verleiht Glanz, ohne das Haar zu beschweren. Anwendung nach dem Shampoonieren: Eine kleine Menge auf feuchtes Haar von den mittleren Längen bis zu den Spitzen auftragen, 1-2 Minuten einwirken lassen und gründlich ausspülen. Die kompakte 200 ml Flasche ist praktisch für Salon und private Nutzung und bietet eine zuverlässige Lösung für gesundes, gut handhabbares Haar. Der Fokus liegt auf konsistenter Leistung und vorhersehbaren Ergebnissen als vertrauenswürdige Option in der professionellen Haarpflege.29,50 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für 2x-Sebastian-Conditioner-Professional
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.