Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für 35g-Reuzel-Beard-Balm
Top-Angebote
Produkte zum Begriff 35g-Reuzel-Beard-Balm:
-
Beard, Mary: SPQRSPQR , Die tausendjährige Geschichte Roms , Multimeter & Messgeräte > Diagnosegeräte , Auflage: 2. Auflage, Erscheinungsjahr: 20230927, Produktform: Kartoniert, Autoren: Beard, Mary, Übersetzung: Bischoff, Ulrike, Auflage: 23002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 672, Abbildungen: Mit 16-seitigem Tafelteil 4-farbig (21 Abbildungen), Keyword: Antike; Augustus; Brutus; Caligula; Cato; Cicero; Cäsar; Fischer Forum; Forum Romanum; Gladiatoren; Imperator; Jupiter; Kaiserzeit; Kleopatra; Livia; Nero; Ovid; Pantheon; Pompeji; Romulus und Remus; Senat; Seneca; Sklaven; Tacitus; Trajan; Vespasian; Virgil; Ägypten, Fachschema: Altertum~Antike~Antike (griechisch-römisch) / Rom (Staat, Reich)~Römer~Römisches Reich~Rom (Staat, Reich)~Archäologie - Archäologe~Philosophie / Antike~Antike (griechisch-römisch) / Mythologie, Götterwelt~Antike (griechisch-römisch) / Religion, Kulte, Fachkategorie: Antike~Sozial- und Kulturgeschichte~Archäologie einer Periode / Region~Antike Philosophie~Römische Religion und Mythologie, Warengruppe: TB/Geschichte/Altertum, Fachkategorie: Europäische Geschichte: Römer, Thema: Verstehen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: FISCHER Taschenbuch, Verlag: FISCHER Taschenbuch, Verlag: FISCHER Taschenbuch, Länge: 216, Breite: 142, Höhe: 46, Gewicht: 760, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Alternatives Format EAN: 9783100022301, eBook EAN: 9783104031446, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Was kostet ein Brief 35g?
"Was kostet ein Brief 35g?" ist eine häufig gestellte Frage, wenn es um den Versand von Briefen geht. Die Kosten für den Versand eines Briefes hängen von verschiedenen Faktoren ab, wie dem Gewicht des Briefes, der Größe und dem Zielort. In Deutschland kostet ein Standardbrief bis 20g 0,80€, jeder zusätzliche 10g kostet 0,15€ extra. Somit würde ein Brief mit einem Gewicht von 35g 1,10€ kosten. Es ist wichtig, die aktuellen Portopreise zu überprüfen, da sie sich je nach Land und Anbieter unterscheiden können. **
Ist The Balm Tierversuchsfrei?
Ja, The Balm ist tierversuchsfrei. Das Unternehmen hat bestätigt, dass sie keine Tierversuche durchführen oder in Auftrag geben, weder für ihre Inhaltsstoffe noch für ihre fertigen Produkte. The Balm ist zertifiziert durch Organisationen wie PETA und Leaping Bunny, die Tierversuche ablehnen und Unternehmen auszeichnen, die sich für tierversuchsfreie Praktiken engagieren. Kunden können also beruhigt sein, dass sie Produkte von The Balm ohne schlechtes Gewissen verwenden können. Es ist wichtig, sich für tierversuchsfreie Marken zu entscheiden, um das Leiden von Tieren zu verhindern und ein Zeichen gegen diese grausame Praxis zu setzen. **
Top-Angebote
Produkte zum Begriff 35g-Reuzel-Beard-Balm:
-
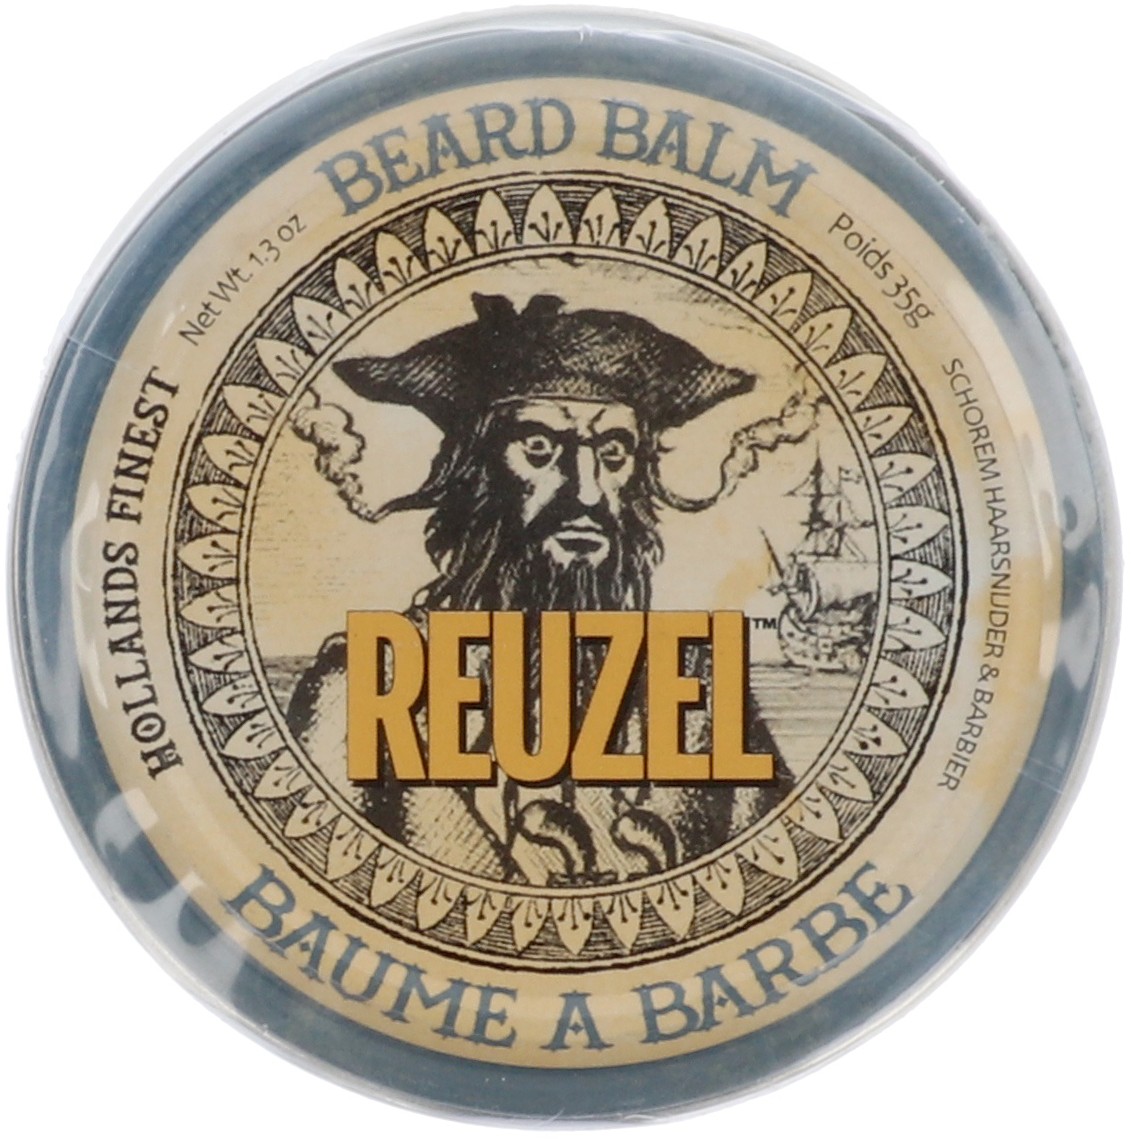
35g Reuzel Beard BalmGesunde Barthaare mit frischem Zitrusduft! Der hochwertige Balm mit Sheabutter und Arganöl sorgt für leichten bis mittleren Haltegrad. Verleiht einen maskulinen, hölzernen Duft. Speziell entwickelt für den Bart und die Gesichtshaut, um Jucken und Krause zu minimieren, widerspenstige Haare zu zähmen. Der Balm fördert dickere Haare, repariert Spliss und macht das Haar weicher. Der Bart wirkt dichter und hydratisierter. Leicht einzuarbeiten - spendet dem Bart und Schnurrbart Fülle, Geschmeidigkeit und gesundes Aussehen. spendet Feuchtigkeit und schützt die Barthaareverleiht dem Bart einen gesunden Glanz und leichte Frisierbarkeitwiderspenstige und dicke Haare werden weicherfördert den Bartwuchs ohne Juckreizpflegt und hilft dem gesunden Wuchseliminiert die BartkrauseAnwendung: Einfach den Balm in den Handinnenflächen verreiben und in die Baarthaare einarbeiten.9,91 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Beard, Mary: SPQRSPQR , Die tausendjährige Geschichte Roms , Multimeter & Messgeräte > Diagnosegeräte , Auflage: 2. Auflage, Erscheinungsjahr: 20230927, Produktform: Kartoniert, Autoren: Beard, Mary, Übersetzung: Bischoff, Ulrike, Auflage: 23002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 672, Abbildungen: Mit 16-seitigem Tafelteil 4-farbig (21 Abbildungen), Keyword: Antike; Augustus; Brutus; Caligula; Cato; Cicero; Cäsar; Fischer Forum; Forum Romanum; Gladiatoren; Imperator; Jupiter; Kaiserzeit; Kleopatra; Livia; Nero; Ovid; Pantheon; Pompeji; Romulus und Remus; Senat; Seneca; Sklaven; Tacitus; Trajan; Vespasian; Virgil; Ägypten, Fachschema: Altertum~Antike~Antike (griechisch-römisch) / Rom (Staat, Reich)~Römer~Römisches Reich~Rom (Staat, Reich)~Archäologie - Archäologe~Philosophie / Antike~Antike (griechisch-römisch) / Mythologie, Götterwelt~Antike (griechisch-römisch) / Religion, Kulte, Fachkategorie: Antike~Sozial- und Kulturgeschichte~Archäologie einer Periode / Region~Antike Philosophie~Römische Religion und Mythologie, Warengruppe: TB/Geschichte/Altertum, Fachkategorie: Europäische Geschichte: Römer, Thema: Verstehen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: FISCHER Taschenbuch, Verlag: FISCHER Taschenbuch, Verlag: FISCHER Taschenbuch, Länge: 216, Breite: 142, Höhe: 46, Gewicht: 760, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Alternatives Format EAN: 9783100022301, eBook EAN: 9783104031446, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für 35g-Reuzel-Beard-Balm
-
70ml Reuzel Beard FoamDer revolutionäre, patentierte Leave-In Bart-Conditioner pflegt den Bart vom Ansatz bis zu den Spitzen und verleiht ihm zugleich einen wunderbar frischen Duft. Die wertvollen Inhaltsstoffe machen den Bart weich und geschmeidig. Speziell entwickelt für den Bart und die Gesichtshaut, um Jucken und Krause zu minimieren, widerspenstige Haare zu zähmen. Der Schaum fördert dickere Haare, epariert Spliss, macht das Haar weicher und zieht schnell ein. Der Bart wirkt dichter und hydratisierter. Leicht einzuarbeiten - spendet dem Bart und Schnurrbart Fülle, Geschmeidigkeit und gesundes Aussehen. parfümiert den Bartverleiht dem Bart einen gesunden Glanz und leichte Frisierbarkeitwiderspenstige und dicke Haare werden weicherfördert den Bartwuchs ohne Juckreizpflegt und hilft dem gesunden Wuchseliminiert die BartkrauseAnwendung: Einfach eine kleine Menge Schaum in den Handinnenflächen verreiben und in den Bart und die Haut einarbeiten.10,40 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was kostet ein Brief 35g?
"Was kostet ein Brief 35g?" ist eine häufig gestellte Frage, wenn es um den Versand von Briefen geht. Die Kosten für den Versand eines Briefes hängen von verschiedenen Faktoren ab, wie dem Gewicht des Briefes, der Größe und dem Zielort. In Deutschland kostet ein Standardbrief bis 20g 0,80€, jeder zusätzliche 10g kostet 0,15€ extra. Somit würde ein Brief mit einem Gewicht von 35g 1,10€ kosten. Es ist wichtig, die aktuellen Portopreise zu überprüfen, da sie sich je nach Land und Anbieter unterscheiden können. **
-
Ist The Balm Tierversuchsfrei?
Ja, The Balm ist tierversuchsfrei. Das Unternehmen hat bestätigt, dass sie keine Tierversuche durchführen oder in Auftrag geben, weder für ihre Inhaltsstoffe noch für ihre fertigen Produkte. The Balm ist zertifiziert durch Organisationen wie PETA und Leaping Bunny, die Tierversuche ablehnen und Unternehmen auszeichnen, die sich für tierversuchsfreie Praktiken engagieren. Kunden können also beruhigt sein, dass sie Produkte von The Balm ohne schlechtes Gewissen verwenden können. Es ist wichtig, sich für tierversuchsfreie Marken zu entscheiden, um das Leiden von Tieren zu verhindern und ein Zeichen gegen diese grausame Praxis zu setzen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.