Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für A-Short-History-of
Top-Angebote
Produkte zum Begriff A-Short-History-of:
-
A Short History of British Architecture, Sachbücher von Simon JenkinsDie Architektur Britanniens ist eine Kunstgalerie, die uns umgibt. Von unseren Strassen zu Plätzen, durch unsere Städte, Vororte und Dörfer sind wir von prächtigen Gebäuden in eklektischen Stilen umgeben. Eine kurze Geschichte der britischen Architektur erzählt die fesselnde und unerzählte Geschichte, warum Grossbritannien so aussieht, wie es aussieht, von dem prähistorischen Stonehenge bis zu den hohen Türmen von heute. Der Bestseller-Autor und Historiker Simon Jenkins verfolgt die unermüdlichen Kämpfe um die europäischen Traditionen des Klassizismus und der Gotik. Er führt uns von den gotischen Kathedralen in Lincoln, Ely und Wells zu den 'Wunderkind'-Häusern der Tudor-Renaissance und besucht die grossen Anwesen des georgianischen Londons, die Docks von Liverpool, die Mühlen von Yorkshire und die Kapellen im Süden von Wales. Die Ankunft des Modernismus im zwanzigsten Jahrhundert politisierte den öffentlichen Geschmack, erschütterte Gemeinschaften und strebte danach, ganze Städte neu zu gestalten. Sie brachte die Kathedrale von Coventry und Lloyd's of London hervor, aber auch die brutalistischen Monolithen von Sheffields Park Hill, Glasgow's Cumbernauld und Londons South Bank. Erst in den 1970er Jahren gab die Öffentlichkeit endlich der Stimme Ausdruck, die zur Konservierungsrevolution wurde - eine Bewegung, in der Jenkins eine führende Rolle spielte, sowohl als stellvertretender Vorsitzender von English Heritage als auch als Vorsitzender des National Trust, und bei der Rettung ikonischer Gebäude wie St Pancras International und Covent Garden. Jenkins zeigt, dass jeder ein Konsument von Architektur ist, und plädiert für die Bedeutung, dass jeder lernt, ihre Sprache zu sprechen. Eine kurze Geschichte der britischen Architektur ist eine Feier unserer nationalen Schätze, ein Klagelied über unsere Misserfolge und ein Aufruf zum Handeln.25,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was ist dein Lieblings-Epic-Rap-Battle-of-History?
Mein Lieblings-Epic-Rap-Battle-of-History ist das Duell zwischen Albert Einstein und Stephen Hawking. Ich finde es faszinierend, wie die beiden berühmten Wissenschaftler auf humorvolle Weise gegeneinander antreten und dabei auch noch interessante Fakten über ihre Leben und Arbeit präsentieren. Die Kombination aus witzigen Reimen und cleveren Anspielungen macht dieses Battle für mich besonders unterhaltsam und informativ. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Warum ist die "History of Middle-earth" nicht auf Deutsch erschienen?
Die "History of Middle-earth" ist eine umfangreiche Sammlung von Texten und Notizen, die von J.R.R. Tolkien selbst verfasst wurden. Die Übersetzung und Veröffentlichung solch einer umfangreichen Sammlung wäre eine enorme Aufgabe und erforderte wahrscheinlich viel Zeit und Ressourcen. Es ist möglich, dass es bisher nicht genügend Nachfrage oder Interesse auf dem deutschen Buchmarkt gab, um eine deutsche Übersetzung zu rechtfertigen. **

Wann verwendet man "a lot of" und wann "a lots of"?
Man verwendet "a lot of" als unbestimmten Artikel für zählbare und unzählbare Substantive im Singular und Plural. Zum Beispiel: "There are a lot of books on the shelf." "A lots of" ist grammatikalisch nicht korrekt und wird nicht verwendet. Man sollte immer "a lot of" verwenden, unabhängig von Singular oder Plural. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff A-Short-History-of:
-
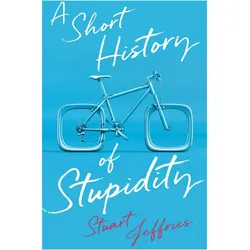
A Short History of Stupidity, Sachbücher von Stuart Jeffries"A short history of stupidity" von Stuart Jeffries bietet eine tiefgreifende Analyse der gegenwärtigen gesellschaftlichen Verhältnisse, in denen Ignoranz und Dummheit oft als erstrebenswerte Eigenschaften erscheinen. Jeffries untersucht die Wurzeln dieser Entwicklung und reflektiert über die Rolle von Politikern, sozialen Medien und der Gesellschaft im Allgemeinen. Durch die Linse historischer Denker wie Sokrates und Voltaire wird die Natur der Dummheit beleuchtet, während der Autor kritisch hinterfragt, ob die Bemühungen, Dummheit durch verschiedene gesellschaftliche Massnahmen zu bekämpfen, nicht selbst oft von Dummheit geprägt sind. Das Buch erstreckt sich über Jahrhunderte und thematisiert die Herausforderungen, die mit dem Verständnis und der Bekämpfung von Dummheit verbunden sind, und bietet dabei sowohl historische als auch zeitgenössische Perspektiven.29,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
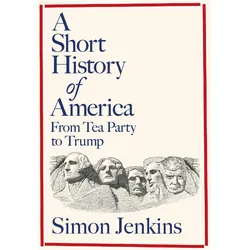
A Short History of America, Sachbücher von Simon Jenkins"A short history of America" von Simon Jenkins bietet einen prägnanten Überblick über die Entwicklung der Vereinigten Staaten von den Anfängen bis zur Gegenwart. Das Buch behandelt zentrale Ereignisse und Wendepunkte in der amerikanischen Geschichte, angefangen bei der Boston Tea Party bis hin zu den politischen Veränderungen unter der Präsidentschaft von Donald Trump. Mit 336 Seiten im festen Einband ist dieses Sachbuch sowohl informativ als auch ansprechend gestaltet. Es richtet sich an Leserinnen und Leser, die ein tieferes Verständnis für die historischen Zusammenhänge und die evolutionären Prozesse der amerikanischen Gesellschaft gewinnen möchten. Verfasst in englischer Sprache, ist das Werk eine wertvolle Ressource für Studierende, Geschichtsinteressierte und alle, die sich mit der Geschichte der USA auseinandersetzen möchten. Die klare Struktur und die fundierte Analyse machen es zu einem unverzichtbaren Begleiter für alle, die die komplexe Geschichte Amerikas nachvollziehen wollen. Dieses Buch ist ein bedeutender Beitrag zur Geschichtsliteratur und bietet einen umfassenden Einblick in die kulturellen und politischen Entwicklungen des Landes.26,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
A Short History of British Architecture, Sachbücher von Simon JenkinsDie Architektur Britanniens ist eine Kunstgalerie, die uns umgibt. Von unseren Strassen zu Plätzen, durch unsere Städte, Vororte und Dörfer sind wir von prächtigen Gebäuden in eklektischen Stilen umgeben. Eine kurze Geschichte der britischen Architektur erzählt die fesselnde und unerzählte Geschichte, warum Grossbritannien so aussieht, wie es aussieht, von dem prähistorischen Stonehenge bis zu den hohen Türmen von heute. Der Bestseller-Autor und Historiker Simon Jenkins verfolgt die unermüdlichen Kämpfe um die europäischen Traditionen des Klassizismus und der Gotik. Er führt uns von den gotischen Kathedralen in Lincoln, Ely und Wells zu den 'Wunderkind'-Häusern der Tudor-Renaissance und besucht die grossen Anwesen des georgianischen Londons, die Docks von Liverpool, die Mühlen von Yorkshire und die Kapellen im Süden von Wales. Die Ankunft des Modernismus im zwanzigsten Jahrhundert politisierte den öffentlichen Geschmack, erschütterte Gemeinschaften und strebte danach, ganze Städte neu zu gestalten. Sie brachte die Kathedrale von Coventry und Lloyd's of London hervor, aber auch die brutalistischen Monolithen von Sheffields Park Hill, Glasgow's Cumbernauld und Londons South Bank. Erst in den 1970er Jahren gab die Öffentlichkeit endlich der Stimme Ausdruck, die zur Konservierungsrevolution wurde - eine Bewegung, in der Jenkins eine führende Rolle spielte, sowohl als stellvertretender Vorsitzender von English Heritage als auch als Vorsitzender des National Trust, und bei der Rettung ikonischer Gebäude wie St Pancras International und Covent Garden. Jenkins zeigt, dass jeder ein Konsument von Architektur ist, und plädiert für die Bedeutung, dass jeder lernt, ihre Sprache zu sprechen. Eine kurze Geschichte der britischen Architektur ist eine Feier unserer nationalen Schätze, ein Klagelied über unsere Misserfolge und ein Aufruf zum Handeln.25,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was ist dein Lieblings-Epic-Rap-Battle-of-History?
Mein Lieblings-Epic-Rap-Battle-of-History ist das Duell zwischen Albert Einstein und Stephen Hawking. Ich finde es faszinierend, wie die beiden berühmten Wissenschaftler auf humorvolle Weise gegeneinander antreten und dabei auch noch interessante Fakten über ihre Leben und Arbeit präsentieren. Die Kombination aus witzigen Reimen und cleveren Anspielungen macht dieses Battle für mich besonders unterhaltsam und informativ. **
Ähnliche Suchbegriffe für A-Short-History-of
-
A Short History of Spaghetti with Tomato Sauce - Massimo Montanari, Audio, 9781787705234A Short History Of Spaghetti With Tomato Sauce Von Massimo Montanari, Europa Compass, 978-1-78770-523-4, Sprecher: Noah Michael Levine, Sprache: Englisch19,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Warum ist die "History of Middle-earth" nicht auf Deutsch erschienen?
Die "History of Middle-earth" ist eine umfangreiche Sammlung von Texten und Notizen, die von J.R.R. Tolkien selbst verfasst wurden. Die Übersetzung und Veröffentlichung solch einer umfangreichen Sammlung wäre eine enorme Aufgabe und erforderte wahrscheinlich viel Zeit und Ressourcen. Es ist möglich, dass es bisher nicht genügend Nachfrage oder Interesse auf dem deutschen Buchmarkt gab, um eine deutsche Übersetzung zu rechtfertigen. **
-
Wann verwendet man "a lot of" und wann "a lots of"?
Man verwendet "a lot of" als unbestimmten Artikel für zählbare und unzählbare Substantive im Singular und Plural. Zum Beispiel: "There are a lot of books on the shelf." "A lots of" ist grammatikalisch nicht korrekt und wird nicht verwendet. Man sollte immer "a lot of" verwenden, unabhängig von Singular oder Plural. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.