Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für A-Textual-Commentary-on
Top-Angebote
Produkte zum Begriff A-Textual-Commentary-on:
-
The UN Genocide Convention ( A Commentary ), Fachbücher von Paola GaetaDas Buch "The UN Genocide Convention (A Commentary)" von Paola Gaeta bietet eine umfassende Analyse der Konvention zur Verhütung und Bestrafung des Verbrechens des Völkermords, die am 9. Dezember 1948 von der Generalversammlung der Vereinten Nationen angenommen wurde. Diese Konvention stellt einen bedeutenden Meilenstein im internationalen Recht dar und wurde als Reaktion auf die Gräueltaten des Zweiten Weltkriegs und die Nürnberger Prozesse entwickelt. Gaeta interpretiert die Konvention thematisch und beleuchtet deren historische und rechtliche Bedeutung. Sie zeigt auf, wie die Konvention die Verantwortung von Individuen für Völkermord festlegt und die Grundlage für die Schaffung des Internationalen Strafgerichtshofs legte. Mit 616 Seiten bietet das Buch eine detaillierte und fundierte Betrachtung eines der gravierendsten Verbrechen gegen die Menschlichkeit und ist somit ein unverzichtbares Werk für Studierende und Fachleute im Bereich des Strafrechts und der internationalen Beziehungen.243,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann ich den Syntaxfehler "on token else" in Java beheben?
Der Syntaxfehler "on token else" tritt normalerweise auf, wenn das Schlüsselwort "else" an einer Stelle im Code verwendet wird, an der es nicht erwartet wird. Überprüfen Sie Ihren Code sorgfältig und stellen Sie sicher, dass das "else" korrekt in einer if-Anweisung oder einer switch-Anweisung verwendet wird. Stellen Sie sicher, dass alle öffnenden und schließenden Klammern korrekt platziert sind. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Ist "A Nightmare on Elm Street" empfehlenswert?
Ja, "A Nightmare on Elm Street" ist definitiv empfehlenswert für Horrorfilm-Fans. Der Film hat einen ikonischen Charakter, Freddy Krueger, der zu den bekanntesten Bösewichten des Genres gehört. Die Handlung ist spannend und bietet eine interessante Mischung aus Horror und Fantasy. Zudem hat der Film eine große kulturelle Bedeutung und hat das Horrorgenre maßgeblich beeinflusst. **
Top-Angebote
Produkte zum Begriff A-Textual-Commentary-on:
-
A Textual Commentary on the Greek New Testament, 2nd ed, Fachbücher von Bruce M. MetzgerDas Buch "A Textual Commentary on the Greek New Testament, 2nd ed" von Bruce M. Metzger bietet eine umfassende Analyse der bedeutendsten Textprobleme des griechischen Neuen Testaments. Es dient als wertvoller Begleitband zum Greek New Testament und richtet sich an Studierende, Theologen und Interessierte, die ein tieferes Verständnis der biblischen Texte anstreben. Die zweite Auflage des Kommentars ist in englischer Sprache verfasst und bietet prägnante Erklärungen sowie kritische Anmerkungen zu den verschiedenen Lesarten und Textvarianten. Die sorgfältige Analyse der Textstellen ermöglicht es den Leserinnen und Lesern, die Herausforderungen und Entscheidungen, die bei der Textüberlieferung des Neuen Testaments aufgetreten sind, besser nachzuvollziehen. Dieses Fachbuch ist ein unverzichtbares Werkzeug für alle, die sich mit der Textkritik und der Interpretation des Neuen Testaments auseinandersetzen.30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
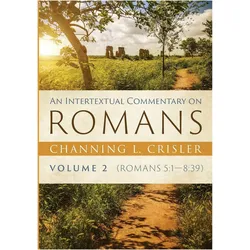
An Intertextual Commentary on Romans, Volume 2, Sachbücher von Channing L. Crisler"An intertextual commentary on Romans, Volume 2" bietet eine umfassende Analyse der zahlreichen Zitate, Anspielungen und Echoelemente des Alten Testaments, die in Paulus' berühmtem Brief an die Römer eingebettet sind. Diese vierbändige Kommentierung zielt darauf ab, die Wechselwirkungen zwischen dem Römerbrief und den Schriften des Alten Testaments zu beleuchten, um die rhetorischen Argumente des Apostels zu verstehen. Insbesondere untersucht dieser zweite Band die Schriftstellen in Römer 5:1–8:39, die zwar nur ein vollständiges Zitat enthält, jedoch reich an Anspielungen ist, die für das Verständnis von Paulus' Argumentation entscheidend sind. Channing L. Crisler analysiert die tiefen Verbindungen zwischen den biblischen Texten und der Botschaft an die Christen in Rom und bietet damit eine wertvolle Ressource für Wissenschaftler, Interpreten und Studierende.41,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
The UN Genocide Convention ( A Commentary ), Fachbücher von Paola GaetaDas Buch "The UN Genocide Convention (A Commentary)" von Paola Gaeta bietet eine umfassende Analyse der Konvention zur Verhütung und Bestrafung des Verbrechens des Völkermords, die am 9. Dezember 1948 von der Generalversammlung der Vereinten Nationen angenommen wurde. Diese Konvention stellt einen bedeutenden Meilenstein im internationalen Recht dar und wurde als Reaktion auf die Gräueltaten des Zweiten Weltkriegs und die Nürnberger Prozesse entwickelt. Gaeta interpretiert die Konvention thematisch und beleuchtet deren historische und rechtliche Bedeutung. Sie zeigt auf, wie die Konvention die Verantwortung von Individuen für Völkermord festlegt und die Grundlage für die Schaffung des Internationalen Strafgerichtshofs legte. Mit 616 Seiten bietet das Buch eine detaillierte und fundierte Betrachtung eines der gravierendsten Verbrechen gegen die Menschlichkeit und ist somit ein unverzichtbares Werk für Studierende und Fachleute im Bereich des Strafrechts und der internationalen Beziehungen.243,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für A-Textual-Commentary-on
-
Wie kann ich den Syntaxfehler "on token else" in Java beheben?
Der Syntaxfehler "on token else" tritt normalerweise auf, wenn das Schlüsselwort "else" an einer Stelle im Code verwendet wird, an der es nicht erwartet wird. Überprüfen Sie Ihren Code sorgfältig und stellen Sie sicher, dass das "else" korrekt in einer if-Anweisung oder einer switch-Anweisung verwendet wird. Stellen Sie sicher, dass alle öffnenden und schließenden Klammern korrekt platziert sind. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Ist "A Nightmare on Elm Street" empfehlenswert?
Ja, "A Nightmare on Elm Street" ist definitiv empfehlenswert für Horrorfilm-Fans. Der Film hat einen ikonischen Charakter, Freddy Krueger, der zu den bekanntesten Bösewichten des Genres gehört. Die Handlung ist spannend und bietet eine interessante Mischung aus Horror und Fantasy. Zudem hat der Film eine große kulturelle Bedeutung und hat das Horrorgenre maßgeblich beeinflusst. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.