Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

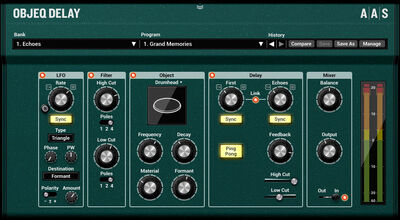
Ähnliche Suchbegriffe für AAS-Objeq-Delay-2
Top-Angebote
Produkte zum Begriff AAS-Objeq-Delay-2:
-
AAS Objeq Delay 2 UpgradeAAS Objeq Delay 2 Upgrade von Version 1 (ESD); Delay-Plugin; Upgrade von AAS Objeq Delay 1 auf Objeq Delay 2; Achtung - Upgradeversion! Setzt eine registrierte Lizenz AAS Objeq Delay 1 voraus!; Delay mit vielseitiger Modulation und akustischem Resonanz-Filter; Dual-Modulator-System mit LFOs, dynamischer Anschlagssteuerung und Pitch-Tracking; morphbarer akustischer Filter (Plate, Beam, Drumhead, String) erzeugt einzigartige resonante Klangcharaktere; vier Delay-Topologien von einfachem Single-Tap bis Vier-Tap-Modus mit psychoakustischem Panning; zusätzlicher High- und Low-Cut-Filter44,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
AAS Strum GS-2AAS - Applied Acoustics Systems Strum GS-2 (ESD); virtuelle Akustik- und E-Gitarre; basierend auf Physical-Modeling mit zahlreichen Editiermöglichkeiten; natürliches, ausdrucksstarkes Strumming und Picking; umfangreiche Akkord-Bibliothek; MIDI-Loop-Library; DAW Drag & Drop für MIDI-Loops; übersichtliches Benutzerinterface; über 200 spielfertige Presets; integrierter Limiter; zahlreiche Effekte wie Kompressor, EQ, Delay, Distortion, Chorus, Flanger, Wah-Wah, Hall etc.; Downloadgröße nur 34 MB179,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Fressen Ameisen Aas?
Ja, Ameisen können Aas fressen. Obwohl sie hauptsächlich Pflanzenmaterial und Insekten bevorzugen, sind Ameisen auch opportunistische Fresser und können sich von toten Tieren ernähren, insbesondere wenn sie auf Nahrungssuche sind. **
Wer frisst Aas?
Aas wird von sogenannten Aasfressern oder auch Aasfressenden Tieren gefressen. Dazu gehören beispielsweise Geier, Raben, Krähen, Schakale, Hyänen und Aasgeier. Diese Tiere spielen eine wichtige Rolle im Ökosystem, da sie dabei helfen, Kadaver zu beseitigen und so die Verbreitung von Krankheiten zu verhindern. Aasfresser haben spezielle Anpassungen, um mit den potenziellen Gefahren des Verzehrs von Aas umzugehen, wie zum Beispiel ein starkes Immunsystem, das sie vor Krankheitserregern schützt. In einigen Fällen können Aasfresser auch als Zeiger für Umweltverschmutzung dienen, da sie durch den Verzehr von kontaminiertem Aas Schadstoffe aufnehmen können. **
Top-Angebote
Produkte zum Begriff AAS-Objeq-Delay-2:
-
AAS Objeq Delay 2AAS Objeq Delay 2 (ESD); Delay-Plugin; Delay mit vielseitiger Modulation und akustischem Resonanz-Filter; Dual-Modulator-System mit LFOs, dynamischer Anschlagssteuerung und Pitch-Tracking; morphbarer akustischer Filter (Plate, Beam, Drumhead, String) erzeugt einzigartige resonante Klangcharaktere; vier Delay-Topologien von einfachem Single-Tap bis Vier-Tap-Modus mit psychoakustischem Panning; zusätzlicher High- und Low-Cut-Filter89,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
AAS Objeq DelayAAS - Applied Acoustics Systems Objeq Delay (ESD); Filter-Delay-Plugin; Kreativeffekt mit Resonator auf Basis von Physical Modelling, Filter- und Delaysektion; Resonator mit Plate-, Beam-, Drumhead- und String-Objekten; LFO zur Modulation; Filtersektion mit 1,2 und 4-pol Hoch- und Tiefpassfiltern; Host-Tempo-Synchronisation109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
AAS Objeq Delay 2 UpgradeAAS Objeq Delay 2 Upgrade von Version 1 (ESD); Delay-Plugin; Upgrade von AAS Objeq Delay 1 auf Objeq Delay 2; Achtung - Upgradeversion! Setzt eine registrierte Lizenz AAS Objeq Delay 1 voraus!; Delay mit vielseitiger Modulation und akustischem Resonanz-Filter; Dual-Modulator-System mit LFOs, dynamischer Anschlagssteuerung und Pitch-Tracking; morphbarer akustischer Filter (Plate, Beam, Drumhead, String) erzeugt einzigartige resonante Klangcharaktere; vier Delay-Topologien von einfachem Single-Tap bis Vier-Tap-Modus mit psychoakustischem Panning; zusätzlicher High- und Low-Cut-Filter44,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
AAS Strum GS-2AAS - Applied Acoustics Systems Strum GS-2 (ESD); virtuelle Akustik- und E-Gitarre; basierend auf Physical-Modeling mit zahlreichen Editiermöglichkeiten; natürliches, ausdrucksstarkes Strumming und Picking; umfangreiche Akkord-Bibliothek; MIDI-Loop-Library; DAW Drag & Drop für MIDI-Loops; übersichtliches Benutzerinterface; über 200 spielfertige Presets; integrierter Limiter; zahlreiche Effekte wie Kompressor, EQ, Delay, Distortion, Chorus, Flanger, Wah-Wah, Hall etc.; Downloadgröße nur 34 MB179,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für AAS-Objeq-Delay-2
-
Red Panda Raster 2 DelayFeatures 1600 ms stereo delay time in three ranges 3200 ms forward delay available via editor Micro pitch shifting and detuning Tuned pitch shifting, +/- 12 semitones Phase and frequency shifting Repeats shifted once or continuously Reverse delay 7 modulation waveforms, envelope, and reverse envelope Modulation can be assigned to delay, pitch, or amplitude Most parameters have left/right controls for stereo delay Parallel, series, or ping pong structure Tone control Stereo input/output (TRS) Soft touch bypass switch with selectable momentary, latching, or mute output Shift footswitch momentary, latching, or assignable to tap tempo Assignable expression pedal, remote switch, remote tap, or MIDI port Full MIDI implementation with additional parameters (USB or TRS) MIDI clock synchronization Presets (4 on front, 127 via MIDI) Web-based editor for editing presets and accessing hidden parameters ~ Made in Detroit, USA. Requires a 9V 100 mA center negative power supply (not included). Das Raster vereinigt eine weite Palette von Sounds in einem Gerät, von Delay über phaseninvertierte Wiederholungen, Arpeggios bis zu chaotischer Selbstoszillation und sich ständig selbst modulierenden Tonlandschaften. Der Kern des Raster ist ein cleanes Delay mit bis zu 1600 Millisekunden Verzögerung. Setzt man alle diese Möglichkeiten gleichzeitig ein und dreht die Regler auf, dann befindet man sich in Ringmodulator Gefilden. The Raster delivers a wide range of sounds including harmonizing delays, phase-shifted repeats, arpeggios, alien textures, chaotic self-oscillation, and continuously evolving soundscapes. The core of the Raster is a clean delay with up to 1600 milliseconds delay time. It can be pushed to extremes for ring modulation and inharmonic shifted delays that distort and break apart. Specs Deutsch: Experimentales Digital Delay mit 20-1600 ms Verzögerung, Micro Pitch Shifting, Tuned Pitch Shifting, Phase Shifting, Reverse Delay, Regler: Shift, Feedback, Delay, Blend, zwei 3-fach Kippschalter zur Auswahl von Waveform & Wiederholung, On/Off Fußschalter, Shift Fußschalter, 24 bit A/D und D/A Wandler, True Bypass, In/Output: 6.3 mm Monoklinke, stirnseitig montiert, Expression pedal /CV Input: 6.3 mm Monoklinke, stirnseitig montiert, Pulverbeschichtetes Metallgehäuse mit dreifarbigem Siebdruck, Abmessungen (L x B x H): 106 mm x 80 mm x 47 mm, Stromversorgung: Optionales 9V DC Netzteil min. 100 mA, 2,1 mm x 5,5 mm Hohlstecker, (-) Innen, Made in USA The Raster is a digital delay with a pitch shifter integrated into the feedback loop. It delivers a wide range of sounds including harmonized delays, reverse delays, chorus, arpeggios, infinite descents, chaotic self-oscillation, and continuously evolving soundscapes. The core of the Raster is a clean delay with up to 750 milliseconds delay time. The low end of the delay control allows you to precisely dial in resonant feedback sounds. The feedback control covers a wide range from slapback delay to noisy, textured infinite feedback loops. Knob responses are carefully tuned for exploration of self-oscillation and feedback on the verge of blowing up. Three pitch shifting algorithms are integrated into the feedback loop. Repeats can be pitch shifted up or down by an octave in semitone steps. The detuning mode gives smooth pitch changes from a fourth down to a minor third up. Slight detuning creates chorused delay sounds, while wider intervals with feedback create strange organ-like textures. Repeats can continuously shift up or down, or shift once and remain at that pitch. Two reverse delay modes can be used for reverse solos or with pitch shifting for crystal echoes. Beyond pitch shifting, a phase shifter creates subtle evolving repeats, dissonant harmonies, and barber pole flanging. It can be pushed to extremes for ring modulation and inharmonic shifted delays that distort and break apart. Capable of extreme sonic mayhem, it can also be used with restraint to add unique character to your sound.349,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Fressen Ameisen Aas?
Ja, Ameisen können Aas fressen. Obwohl sie hauptsächlich Pflanzenmaterial und Insekten bevorzugen, sind Ameisen auch opportunistische Fresser und können sich von toten Tieren ernähren, insbesondere wenn sie auf Nahrungssuche sind. **
-
Wer frisst Aas?
Aas wird von sogenannten Aasfressern oder auch Aasfressenden Tieren gefressen. Dazu gehören beispielsweise Geier, Raben, Krähen, Schakale, Hyänen und Aasgeier. Diese Tiere spielen eine wichtige Rolle im Ökosystem, da sie dabei helfen, Kadaver zu beseitigen und so die Verbreitung von Krankheiten zu verhindern. Aasfresser haben spezielle Anpassungen, um mit den potenziellen Gefahren des Verzehrs von Aas umzugehen, wie zum Beispiel ein starkes Immunsystem, das sie vor Krankheitserregern schützt. In einigen Fällen können Aasfresser auch als Zeiger für Umweltverschmutzung dienen, da sie durch den Verzehr von kontaminiertem Aas Schadstoffe aufnehmen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.