Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für ABC-Hungry-Fish
Top-Angebote
Produkte zum Begriff ABC-Hungry-Fish:
-
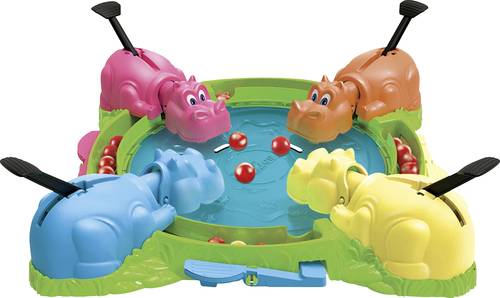
Hasbro Hungry Hungry Hippos RefreshJump into the jungle and join the feeding frenzy! In the Hungry Hungry Hippos kids board game, players try to make their hippo chomp the most marbles to win. First, everyone releases their marbles into the center-and the chomping begins! The faster a player presses their hippo's tail, the faster it will gobble the marbles. When the chomping madness is over, each player counts their marbles. (The golden marble is worth two!) Ready for a new game? The marbles instantly reload for nonstop action! And when it's time to put the game away, store them in their convenient storage case. Then push up the back levers of each hippo, and the game fits neatly in its box. This fun and easy to learn preschool game for ages 4 and up is one of the best family games for game night, and it's a laugh-out-loud indoor game for kids playdates. Looking for fun gifts for kids? Preschool board games for families make great gifts for girls and boys any time of the year! Hungry Hungry Hippos and Hasbro and all related properties are trademarks of Hasbro.27,38 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was bedeutet "young and hungry", Dikka?
"young and hungry" ist eine Redewendung, die oft verwendet wird, um jemanden zu beschreiben, der jung und ehrgeizig ist und nach Erfolg strebt. Es bezieht sich auf eine Person, die motiviert und bereit ist, hart zu arbeiten, um ihre Ziele zu erreichen. **
Top-Angebote
Produkte zum Begriff ABC-Hungry-Fish:
-
ABC Hungry FishBadeset Hungry FishABC enthält einen Fisch, der sein Maul öffnen kann, um zwei schwimmende Seesterne aufzunehmen, mit einer Länge von 15 cm und empfohlen ab 12 Monaten. Dieses Set wurde für das Spielen in der Badezeit entwickelt und umfasst ein Fischspielzeug sowie zwei schwimmende Seesterne, die aufgenommen werden können - für einfachen, fesselnden Wasserspaß. Fisch öffnet sein Maul Nimmt 2 schwimmende Seesterne auf Länge: 15 cm Empfohlen ab 12 Monaten Leicht zu greifende Teile machen die Badezeit spielerischer und interaktiver.10,70 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
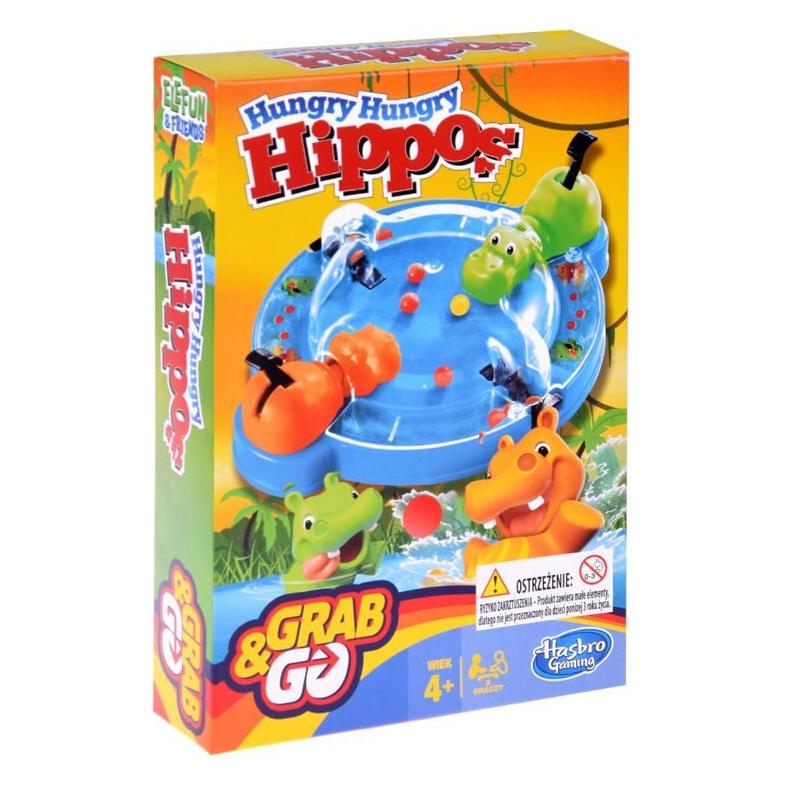
Hungry Hungry HipposGesellschaftsspiel - Für Kinder, für 2 bis 4 Spieler, Erscheinungsjahr: 2025, geeignet ab 4 Jahren Entfesseln Sie den Wettlauf der hungrigen Hippos um die meisten KugelnDas Gesellschaftsspiel Hungry Hungry Hippos von Hasbro ist für 2-4 Spieler gedacht, die versuchen, mit ihren Hippos möglichst viel30,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Hasbro Hungry Hungry Hippos RefreshJump into the jungle and join the feeding frenzy! In the Hungry Hungry Hippos kids board game, players try to make their hippo chomp the most marbles to win. First, everyone releases their marbles into the center-and the chomping begins! The faster a player presses their hippo's tail, the faster it will gobble the marbles. When the chomping madness is over, each player counts their marbles. (The golden marble is worth two!) Ready for a new game? The marbles instantly reload for nonstop action! And when it's time to put the game away, store them in their convenient storage case. Then push up the back levers of each hippo, and the game fits neatly in its box. This fun and easy to learn preschool game for ages 4 and up is one of the best family games for game night, and it's a laugh-out-loud indoor game for kids playdates. Looking for fun gifts for kids? Preschool board games for families make great gifts for girls and boys any time of the year! Hungry Hungry Hippos and Hasbro and all related properties are trademarks of Hasbro.27,38 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für ABC-Hungry-Fish
-
Fish & Fish ServierschaleDas Lachen der Gäste, das Klirren der Gläser und köstliche Snacks auf dem Tisch – gibt es etwas Schöneres? Um diese Momente perfekt abzurunden, betritt die Servierplatte Fish & Fish anmutig die Bühne, ein Produkt der außergewöhnlichen Fantasie der Designerin Paola Navone. Vorteile: Hergestellt aus hochwertigem Glas, das den Inhalt wunderschön zur Geltung bringt und das Licht effektiv reflektiert, wodurch jede Anordnung zum Funkeln gebracht wird. Die verspielte Fischform, inspiriert vom Ostseehering, bringt ein Element der Überraschung und lässigen Eleganz auf den Tisch. Perfekte Abmessungen (23 cm Länge) machen sie zu einer hervorragenden Platte für Vorspeisen, Tapas, Oliven oder kleine Häppchen. Das geprägte Muster, das Fischschuppen imitiert, auf dem Boden der Schale verleiht einen einzigartigen Charakter und Dreidimensionalität. Vielseitig einsetzbar – sie eignet sich perfekt zum Servieren von Meeresfrüchten, aber auch von Käse, Dips oder Süßigkeiten. Entworfen von einer weltbekannten Designerin für die Marke Serax, garantiert sie unvergleichlichen Stil und Handwerkskunst. Lassen Sie die Servierplatte Fish & Fish in Ihre Partys schwimmen und verleihen Sie ihnen einen Hauch maritimer Fantasie. Ihre Gäste werden begeistert sein, und die Snacks... nun ja, sie werden wahrscheinlich noch schneller verschwinden als sonst.17,02 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Flaschenverschluss Fish & Fish, rotManchmal reicht ein kleines Detail, um Ihren Gästen ein Lächeln ins Gesicht zu zaubern und ein Gespräch in Gang zu bringen. Genau das schafft der Fish & Fish Flaschenverschluss, entworfen von Paola Navone für Serax – er bringt eine ordentliche Portion Humor auf den Tisch. Vorteile: Verspieltes und einzigartiges Design – der Verschluss in Form eines Goldfischschwanzes ist ein humorvoller Akzent, der zweifellos zum Gesprächsthema am Esstisch wird. Entworfen von Paola Navone – die Handschrift einer renommierten Designerin bürgt für erstklassiges Design und Originalität. Perfekte Ergänzung zur Fish&Fish Flasche – als Ergänzung zur ikonischen Flasche von Serax geschaffen, erzeugt er die spielerische Illusion, dass ein Fisch den anderen verschluckt. Aus flexiblem Gummi gefertigt – das Material sorgt für hervorragende Luftdichtheit, schützt die Frische Ihres Getränks und ist zudem langlebig und pflegeleicht. Gut zu wissen: Das Produkt ist nicht für die Mikrowelle geeignet. Bringen Sie mit dem Fish & Fish Verschluss einen Hauch von surrealem Humor auf Ihren Tisch. Wir garantieren, dass dieser kleine Fisch nicht nur Ihr Getränk schützt, sondern auch effektiv das Eis bei jeder Dinnerparty bricht.9,73 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was bedeutet "young and hungry", Dikka?
"young and hungry" ist eine Redewendung, die oft verwendet wird, um jemanden zu beschreiben, der jung und ehrgeizig ist und nach Erfolg strebt. Es bezieht sich auf eine Person, die motiviert und bereit ist, hart zu arbeiten, um ihre Ziele zu erreichen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.