Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

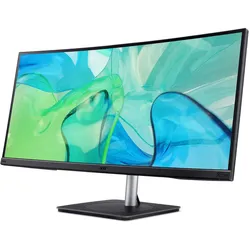
Ähnliche Suchbegriffe für ACER-Vero-CB343CUR-86
Top-Angebote
Produkte zum Begriff ACER-Vero-CB343CUR-86:
-
Acer Vero Dock M32Dockingstation - Laptop-Stromnetzanschluss: USB-C, schnelle Power Delivery: 90 W, Eingangsports: 1× USB-C 4, 3× USB-C 3.2 Gen 1, 1× USB-A 2.0, 1× HDMI 2.0, 1× DisplayPort 1.4, Audio: Jack 3,5mm, Material: Plastik, Abmessungen: 2,48 × 8,2 × 18 cm (H×B×T), Gewicht: 0,232 kg Die wichtigsten Merkmale der Dockingstation Acer Vero Dock M32Acer Vero MST Dock M32 DockingstationPXE-BootMAC Address Pass-ThroughWOL (MS, S3, S4, S5) Host-Schnittstelle USB-CNetzteil 90 W ACPower De74490,00 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wer ist Vero Cuoio Schuhe?
Vero Cuoio ist keine Person, sondern ein Qualitätssiegel für hochwertige Lederschuhe. Das Siegel "Vero Cuoio" bedeutet auf Italienisch "echtes Leder" und wird verwendet, um zu bestätigen, dass die Schuhe aus echtem Leder hergestellt wurden. Vero Cuoio Schuhe sind bekannt für ihre Langlebigkeit und ihre handwerkliche Verarbeitung. **
Top-Angebote
Produkte zum Begriff ACER-Vero-CB343CUR-86:
-
ACER Vero CB343CUR 86,4cm (34")ACER Vero CB343CUR 86,4cm (34") Spezifikationen Energieeffizienzklasse (SDR): G (A - G) Energieverbrauch pro 1000 Stunden (SDR): 32 kWh Energieeffizienzklasse (HDR): G (A - G) Energieverbrauch pro 1000 Stunden (HDR): 50 kWh Leistungsaufnahme im Ein-Zustand bei Standard-Dynamikumfang (SDR): 32 Watt Leistungsaufnahme im Ein-Zustand bei hohem Dynamikumfang (HDR): 50 Watt Leistungsaufnahme im Bereitschafts- und Aus-Zustand: 0,5 Watt Bildschirmdiagonale: 86,4 cm (34 Zoll) Bildschirmauflösung: 3.440 x 1.440 Pixel Typ: QLED-Monitor Farbe: Schwarz/Silber EAN: 4711121844874 Hersteller-Nr.: UM.CB3EE.D02 Serie: Vero CB3 Geeignet für: Business Bild Glaretyp: Entspiegelt Format: 21:9 Curved: Ja Technologie: LED Paneltechnik: IPS Funktionen: QHD/WQHD, HDR Ready, HDR10 Helligkeit: 300 cd/m2 Bildwiederholungsrate: 60 Hz Blickwinkel (5:1): Horizontal: 178 ° Vertikal: 178 ° Blickwinkel (10:1): Horizontal: 178 ° Vertikal: 178 ° Farben: 1.070 Millionen Reaktionszeit (GtG): 4 ms Kontrast (Statisch): 1.000 : 1 Frequenz: Vertikal: 48 - 60 Hz Horizontal: 30 - 130 kHz Anschlüsse HDMI-Eingang: 2x (HDMI-Version: 2.0) DisplayPort-Eingang: 1x (DisplayPort-Version: 1.2) Audio-Ausgang (3,5-mm): 1x USB: 3x USB-A, 1x USB-B, 1x USB-C Netzwerkschnittstelle (RJ 45): 1x Ergonomie Typ: Drehbar, Neigbar, Höhenverstellbar Drehbar: 178 ° Links, 178 ° Rechts Neigbar: 5 ° Vor, 35 ° Zurück Höhenverstellbar: 165 mm Stromversorgung Eco-Off: 0,3 Watt Netzteil: Integriert Lautsprecher Anzahl: 2 Gesamtleistung: 14 Watt Standards Video: 99% sRGB Wandhalterung VESA kompatibel: 100 x 100 mm Features KVM Switch USB-C 90W Ladeleistung 5MP Webcam Windows Hello Acer VisionCare Acer Display Widget Kensington-Schloss Hinweis Gesamthöhe Standfuß niedrige Position: 406 mm Zubehör Vorhanden: Schnellstartanleitung, Stromkabel, HDMI-Kabel, USB-Type-C-Kabel Nachhaltigkeit Umweltfreundliche Produktion (TCO) Effizienter Stromverbrauch (TCO) Abmessungen & Gewicht Breite: 81,76 cm Höhe: 57,1 cm Tiefe/Länge: 26,22 cm Gewicht: 8,9 kg EAN: 4711121844874 Hersteller-ArtNr.: UM.CB3EE.D02 Hersteller: ACER Informationen zur Produktsicherheit Hersteller Name: Acer Computer GmbH Adresse: Kornkamp 4, 22926 Ahrensburg, Germany Tel: 04102-488-0 E-Mail: support@acer.com Produktkennzeichen464,00 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Acer Vero Dock M32Dockingstation - Laptop-Stromnetzanschluss: USB-C, schnelle Power Delivery: 90 W, Eingangsports: 1× USB-C 4, 3× USB-C 3.2 Gen 1, 1× USB-A 2.0, 1× HDMI 2.0, 1× DisplayPort 1.4, Audio: Jack 3,5mm, Material: Plastik, Abmessungen: 2,48 × 8,2 × 18 cm (H×B×T), Gewicht: 0,232 kg Die wichtigsten Merkmale der Dockingstation Acer Vero Dock M32Acer Vero MST Dock M32 DockingstationPXE-BootMAC Address Pass-ThroughWOL (MS, S3, S4, S5) Host-Schnittstelle USB-CNetzteil 90 W ACPower De74490,00 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für ACER-Vero-CB343CUR-86
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.62,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Knipping, Andreas: Die Baureihe 86Die Baureihe 86 , 2025 ist es einhundert Jahre her, dass die mit Entwürfen zu schweren Schnellzug- und Güterzuglokomotiven befassten Gremien das Spektrum des Programms "Einheitslokomotiven" um Neukonstruktionen für Nebenbahnen erweiterten. Drei Lokomotivtypen wurden entwickelt. Die Baureihe 86 war für den Dienst im Mittelgebirge und vor Güterzügen bestimmt. Mit 776 Exemplaren übertraf die mittelschwere Tenderlok fast alle anderen Einheitslokomotiven. Nie wieder wurde in aller Welt eine Tenderlok in dieser Stückzahl gebaut. Auch wenn ihr Lauf im Gleisbogen immer wieder zu Problemen führte und die Vorratsbehälter etwas knapp bemessen waren, so erfüllte die 86 über vier Jahrzehnte die ihr zugedachten Aufgaben im Sauerland und im Bergischen Land, in Schlesien und im Taunus, im Weserbergland und in der Eifel, im Nordschwarzwald und auf der Schwäbischen Alb, im Allgäu und im gebirgigen Nordostbayern, in der Steiermark und in Kärnten, im Thüringer Wald und mit besonderer Verbreitung und Dauer im Erzgebirge. Der tagtägliche Einsatz der 86 ist eine für den Eisen bahnfreund und für den Heimatforscher lesenswerte Geschichte. Die echte Besonderheit des Abschieds der 86 ist die über eineinhalb Jahrzehnte erstreckte und manchmal fast im Monatstakt variierte Verzahnung in Sachsen zwischen planmäßiger Zugförderung, Heizlokdiensten, Nachnutzung auf einer Kohlenbahn und Sondereinsätzen für Eisenbahnfreunde. Solche Sondereinsätze von erhaltenen und betriebsfähig ertüchtigten 86ern gibt es noch heute - und es gab sie immer wieder in den nun schon 35 Jahren seit dem Erscheinen der Erstauflage dieses Buches. Andreas Knipping hat das Buch von 1987 und die Auflage von 2008 anhand vieler neuer Forschungsergebnisse vollständig überarbeitet. Das Werk dokumentiert in Wort, Tabelle und mit über 570 Abbildungen auf 400 Seiten den langen Lebensweg der Baureihe 86 und aktualisiert die Chronik des musealen Nachlebens der 13 erhalten gebliebenen 86er. , Dachträger & Querstangen > Transportsysteme , Erscheinungsjahr: 202412, Produktform: Leinen, Titel der Reihe: EK-Baureihenbibliothek##, Autoren: Knipping, Andreas, Seitenzahl/Blattzahl: 400, Abbildungen: 550 Abbildungen, Keyword: Baureihe; Dampflokomotive; Deutsche Bundesbahn; Deutsche Reichsbahn; Einheitslok; Eisenbahn; Güterzuglokomotive; Lokomotivbau; Lokomotive; Nahverkehr; Nebenbahn; Normalspur; Rangierlok; Schienenfahrzeuge; Verkehrsknoten; Züge, Fachschema: Eisenbahn / Einzelne Baureihen, Warengruppe: HC/Schienenfahrzeuge, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 297, Breite: 210, Höhe: 20, Gewicht: 2000, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,59,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wer ist Vero Cuoio Schuhe?
Vero Cuoio ist keine Person, sondern ein Qualitätssiegel für hochwertige Lederschuhe. Das Siegel "Vero Cuoio" bedeutet auf Italienisch "echtes Leder" und wird verwendet, um zu bestätigen, dass die Schuhe aus echtem Leder hergestellt wurden. Vero Cuoio Schuhe sind bekannt für ihre Langlebigkeit und ihre handwerkliche Verarbeitung. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.