Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für ADDAC-701-Rev2-VCO
Top-Angebote
Produkte zum Begriff ADDAC-701-Rev2-VCO:
-
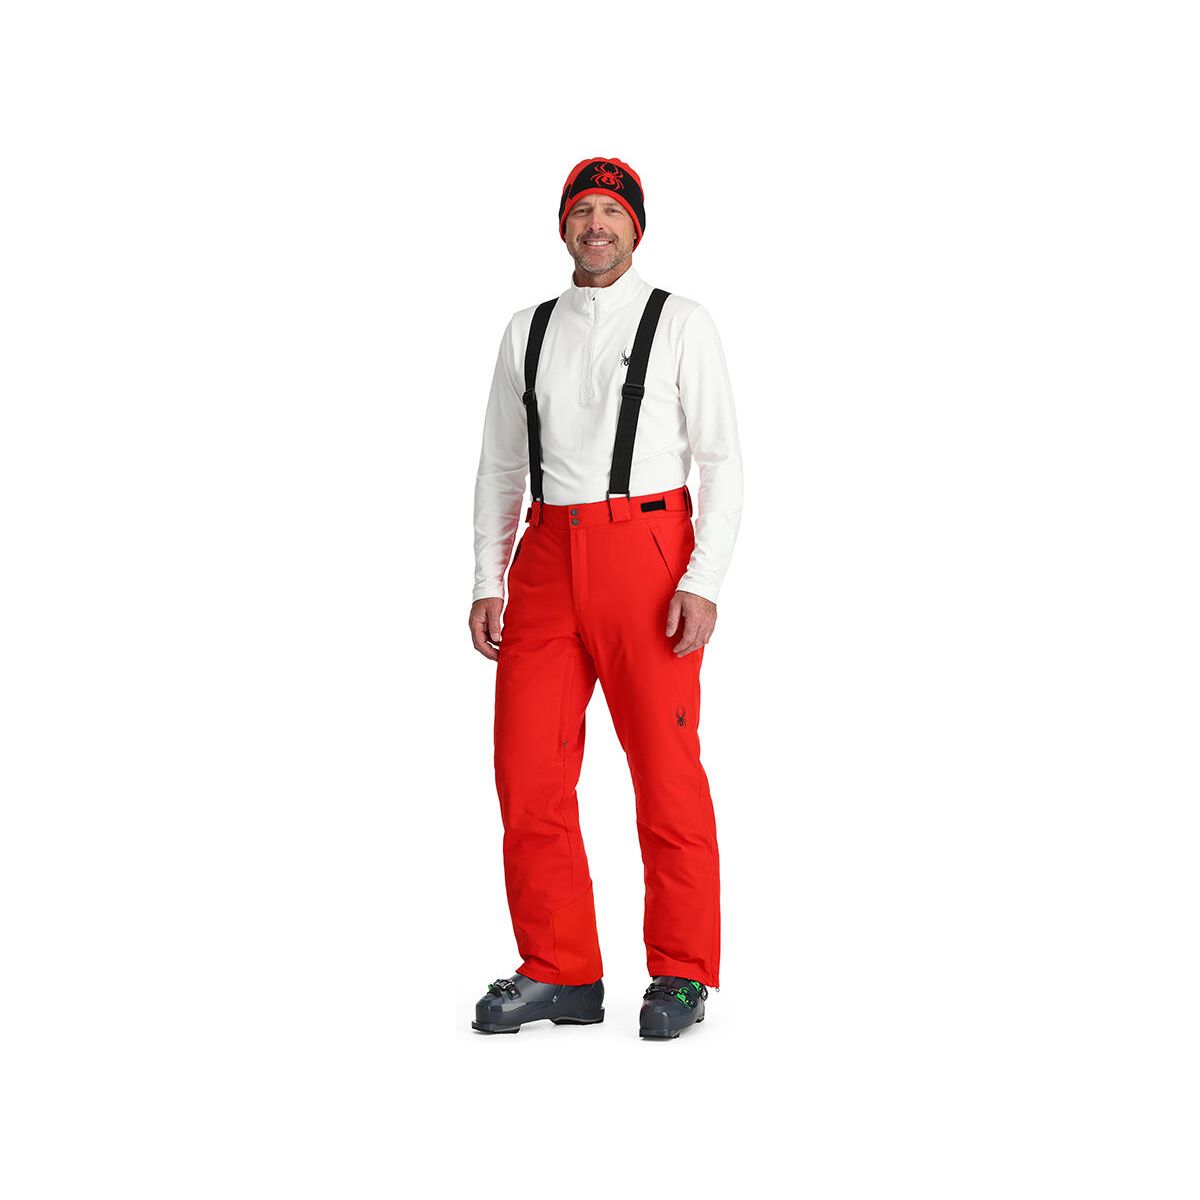
Spyder Boundary Pant volcano (VCO) S 38SA123300-VCO-SErleben Sie grenzenlosen Wintersportspaß mit der Boundary Pant von Spyder, die speziell für Freeski und Skitouren entwickelt wurde. Diese Hose kombiniert Funktionalität und Komfort durch ihr Exo Shield 10K aus recyceltem Polyester-Gewebe mit einem 10K/10K Laminat und einer dauerhaften wasserabweisenden Beschichtung. Die Exo Thermo Isolation mit 60g sorgt dafür, dass Sie bei kühlen Temperaturen warm bleiben, während die Belüftungsreißverschlüsse an den Oberschenkeln eine optimale Luftzirkulation gewährleisten. Die Boundary Pant ist mit vielen durchdachten Details ausgestattet, die Ihre Aktivitäten unterstützen. Dazu gehören abnehmbare und verstellbare Hosenträger, ein verstellbarer Stretch-Bund mit Gürtelschlaufen und YKK® Reißverschlüsse an den Hand- und Gesäßtaschen. Der verstärkte Saum schützt vor Verschleiß und die integrierten Schneegamaschen mit elastischem Grip-Saum verhindern das Eindringen von Schnee. Diese Hose wurde ohne den Einsatz von PFAS-Chemikalien hergestellt und bietet mit ihrer Fitted-Passform eine moderne Silhouette, die Bewegungsfreiheit nicht einschränkt. Mit einer Innennaht von 81,3 cm in Größe M und Reißverschlüssen an der unteren Beinseite ist die Boundary Pant die ideale Wahl für Herren, die auf der Suche nach einer hochfunktionalen Skihose sind. Produktdetails Gemacht für: Herren Optimal für: Freeski Wassersäule: 10000 mm Atmungsaktivität: 10000 g/m2/24h (MVTR) Features: Belüftungs-Reißverschluss Exo Shield 10K - Stretch recyceltes Polyester-Gewebe mit 10K/10K Laminat und DWR Exo Thermo Isolation (60g) Komponenten werden ohne PFAS-Chemikalien hergestellt Abnehmbare, verstellbare Hosenträger YKK® Reißverschlüsse an Handtaschen YKK® Reißverschluss an Gesäßtasche Oberschenkel-Belüftungssystem mit YKK® Reißverschlüssen Reißverschlüsse an der unteren Seite des Beins Verstellbare Stretch-Bund-Konstruktion mit Gürtelschlaufen Verschleißschutz durch Verstärkung des Saums Schneegamaschen mit elastischem Grip-Saum Innennaht Größe M: 81,3 cm Fit: Fitted Referenz : 38SA123300 BOUNDARY PANT Materialien: 55% RECYCLED POLYESTER / 45% POLYESTER227,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
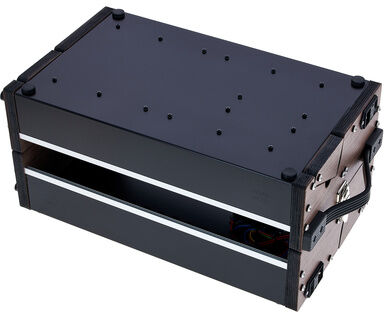
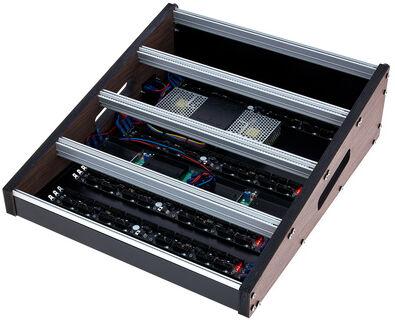
ADDAC 901PDADDAC 901PD; Transportables Eurorack Case; Gehäuse aus Aluminium und Holz-Seitenteile mit Wenge Furnier; Tragegriff; integrierter Tischständer; bestehend aus 2 Rahmen mit je 2 Reihen (2x 6 HE); Breite: 85 TE pro Reihe (340 TE gesamt); verfügbare Einbautiefe für Module: 6cm; 4 Busboards mit jeweils 14 Steckplätzen für Module; eingebautes Netzteil, maximale Stromabgabe pro Rahmen: +12V / 1500mA, -12V / 1500mA; +5V verfügbar, Abgriff von der +12V-Schiene; Abmessungen (geschlossen): 450 x 270 x 225mm (BxHxT); Gewicht: 4.5kg1079,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ADDAC 901TAMADDAC 901TAM; Eurorack Tabletop Case; Gehäuse aus Aluminium und Holz-Seitenteile mit Wenge Furnier; 4 Reihen / 12HE; Breite: 197 TE pro Reihe (788 TE gesamt); verfügbare Einbautiefe für Module: 7.5 - 10cm; 8 Busboards mit jeweils 19 Steckplätzen für Module; eingebautes Netzteil, maximale Stromabgabe: +12V / 10A, -12V / 10A; +5V verfügbar, Abgriff von der +12V-Schiene; Abmessungen (BxHxT): 1040 x 180 x 580mm; Gewicht: 9.2kg1899,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ADDAC 901TAADDAC 901TA; Eurorack Case; Gehäuse aus Aluminium und Holz-Seitenteile mit Wenge Furnier; 4 Reihen / 12HE; Breite: 85 TE pro Reihe (340 TE gesamt); verfügbare Einbautiefe für Module: 7.5 - 10cm; 4 Busboards mit jeweils 14 Steckplätzen für Module; eingebautes Netzteil, maximale Stromabgabe: +12V / 3000mA, -12V / 3000mA; +5V verfügbar, Abgriff von der +12V-Schiene; Abmessungen: 450 x 180 x 580mm (BxHxT)929,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff ADDAC-701-Rev2-VCO:
-
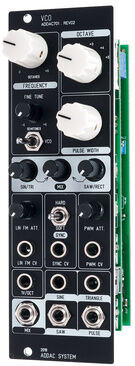
ADDAC 701 Rev2 VCOADDAC 701 Rev2 VCO; Eurorack Modul; analoger Oszillator auf CEM3340-Basis; Frequency/Tuning-Regler (Regelbereich: 6 Oktaven); Fine-Tune-Regler (Regelbereich: 12 Halbtöne); Oktavwahlschalter; Wahlschalter für LFO- oder VCO-Betrieb; einstellbare Pulsweite; Mix-Sektion zum mischen aller verfügbaren Wellenformen; PWM CV-Eingang mit Abschwächer; linearer FM-Eingang mit Abschwächer; Sync-Eingang (umschaltbar zwischen Hard- und Soft-Sync); 1V/Oct CV-Eingang; Ausgänge für Mix, Sinus, Dreieck, Sägezahn und Pulswelle; Strombedarf: 60mA (+12V) / 60mA (-12V); Breite: 8 TE; Tiefe: 35mm199,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Spyder Boundary Pant volcano (VCO) S 38SA123300-VCO-SErleben Sie grenzenlosen Wintersportspaß mit der Boundary Pant von Spyder, die speziell für Freeski und Skitouren entwickelt wurde. Diese Hose kombiniert Funktionalität und Komfort durch ihr Exo Shield 10K aus recyceltem Polyester-Gewebe mit einem 10K/10K Laminat und einer dauerhaften wasserabweisenden Beschichtung. Die Exo Thermo Isolation mit 60g sorgt dafür, dass Sie bei kühlen Temperaturen warm bleiben, während die Belüftungsreißverschlüsse an den Oberschenkeln eine optimale Luftzirkulation gewährleisten. Die Boundary Pant ist mit vielen durchdachten Details ausgestattet, die Ihre Aktivitäten unterstützen. Dazu gehören abnehmbare und verstellbare Hosenträger, ein verstellbarer Stretch-Bund mit Gürtelschlaufen und YKK® Reißverschlüsse an den Hand- und Gesäßtaschen. Der verstärkte Saum schützt vor Verschleiß und die integrierten Schneegamaschen mit elastischem Grip-Saum verhindern das Eindringen von Schnee. Diese Hose wurde ohne den Einsatz von PFAS-Chemikalien hergestellt und bietet mit ihrer Fitted-Passform eine moderne Silhouette, die Bewegungsfreiheit nicht einschränkt. Mit einer Innennaht von 81,3 cm in Größe M und Reißverschlüssen an der unteren Beinseite ist die Boundary Pant die ideale Wahl für Herren, die auf der Suche nach einer hochfunktionalen Skihose sind. Produktdetails Gemacht für: Herren Optimal für: Freeski Wassersäule: 10000 mm Atmungsaktivität: 10000 g/m2/24h (MVTR) Features: Belüftungs-Reißverschluss Exo Shield 10K - Stretch recyceltes Polyester-Gewebe mit 10K/10K Laminat und DWR Exo Thermo Isolation (60g) Komponenten werden ohne PFAS-Chemikalien hergestellt Abnehmbare, verstellbare Hosenträger YKK® Reißverschlüsse an Handtaschen YKK® Reißverschluss an Gesäßtasche Oberschenkel-Belüftungssystem mit YKK® Reißverschlüssen Reißverschlüsse an der unteren Seite des Beins Verstellbare Stretch-Bund-Konstruktion mit Gürtelschlaufen Verschleißschutz durch Verstärkung des Saums Schneegamaschen mit elastischem Grip-Saum Innennaht Größe M: 81,3 cm Fit: Fitted Referenz : 38SA123300 BOUNDARY PANT Materialien: 55% RECYCLED POLYESTER / 45% POLYESTER227,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ADDAC 901PDADDAC 901PD; Transportables Eurorack Case; Gehäuse aus Aluminium und Holz-Seitenteile mit Wenge Furnier; Tragegriff; integrierter Tischständer; bestehend aus 2 Rahmen mit je 2 Reihen (2x 6 HE); Breite: 85 TE pro Reihe (340 TE gesamt); verfügbare Einbautiefe für Module: 6cm; 4 Busboards mit jeweils 14 Steckplätzen für Module; eingebautes Netzteil, maximale Stromabgabe pro Rahmen: +12V / 1500mA, -12V / 1500mA; +5V verfügbar, Abgriff von der +12V-Schiene; Abmessungen (geschlossen): 450 x 270 x 225mm (BxHxT); Gewicht: 4.5kg1079,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für ADDAC-701-Rev2-VCO
-
ADDAC 901TAMADDAC 901TAM; Eurorack Tabletop Case; Gehäuse aus Aluminium und Holz-Seitenteile mit Wenge Furnier; 4 Reihen / 12HE; Breite: 197 TE pro Reihe (788 TE gesamt); verfügbare Einbautiefe für Module: 7.5 - 10cm; 8 Busboards mit jeweils 19 Steckplätzen für Module; eingebautes Netzteil, maximale Stromabgabe: +12V / 10A, -12V / 10A; +5V verfügbar, Abgriff von der +12V-Schiene; Abmessungen (BxHxT): 1040 x 180 x 580mm; Gewicht: 9.2kg1899,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ADDAC 901TAADDAC 901TA; Eurorack Case; Gehäuse aus Aluminium und Holz-Seitenteile mit Wenge Furnier; 4 Reihen / 12HE; Breite: 85 TE pro Reihe (340 TE gesamt); verfügbare Einbautiefe für Module: 7.5 - 10cm; 4 Busboards mit jeweils 14 Steckplätzen für Module; eingebautes Netzteil, maximale Stromabgabe: +12V / 3000mA, -12V / 3000mA; +5V verfügbar, Abgriff von der +12V-Schiene; Abmessungen: 450 x 180 x 580mm (BxHxT)929,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Befaco Octaves VCOBefaco Octaves VCO; Eurorack Modul; analoger additiver Oszillator; 6 Kanäle, je mit Rechteck-Wellenform, Level-Fader, CV-Eingang (VCA) und Einzelausgang; Kaskadierte Ausgänge erlauben die Erstellung beliebiger Submixe; Oktavwahlschalter und Tune-Regler; einstellbare Pulsweite mit CV-Eingang und Abschwächer; Hard-Sync Eingang; 2 Eingänge für Pitch-CV; Strombedarf: 110mA (+12V) / 84mA (-12V); Breite: 12 TE; Tiefe: 30 mm229,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.