Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für AIR-Music-Technology-Kuele
Top-Angebote
Produkte zum Begriff AIR-Music-Technology-Kuele:
-
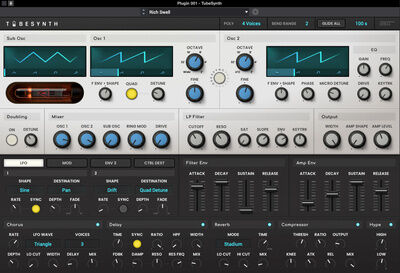
AIR Music Technology TubeSynthAIR Music Technology TubeSynth (ESD); virtuelles Synthesizer-Plugin; polyphoner Analogsynth mit weiterentwickelter Röhrensynthese-Engine; Oszillatorarchitektur mit Rauschen, Sägezahn, Rechteck, Puls und Dreieck; zwei Unison-Engines zur Klangverdichtung; Oszillator 2 mit EQ- und Drive-Parametern; Ringmodulation; stufenloses Tiefpassfilter mit Pre-/Post-Distortion; polyphones Glide/Portamento; Hüllkurven für Filter, Amp und Modulation; zwei LFOs mit Sine, Square, Saw Up/Down, Pump, S&H und Drift; integrierte Effekte: Chorus, Delay, Reverb, Kompressor, Hype EQ; ca. 300 Presets (Pads, Leads, Plucks, Bässe, Orgeln, FX)25,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
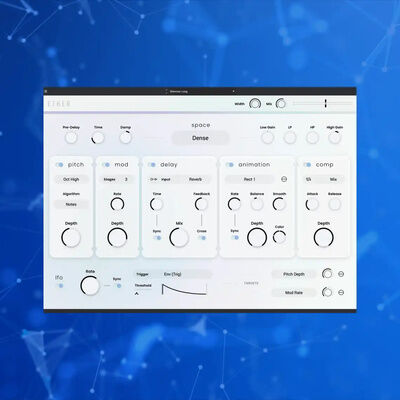
AIR Music Technology EtherAIR Music Technology Ether (ESD); Reverb-Plug-in; acht Raum-Algorithmen mit Pre-Delay, Reverb-Time und Dämpfung; Post-Reverb-Shaping mit EQ und Filter; fünf frei schaltbare Module: Pitch-Shifter, Modulation, Delay mit BPM-Sync und Cross-Feed, Animation für rhythmische Effekte, Kompressor; zusätzlich LFO/Envelope-Sektion; große Preset-Bibliothek; optimiert für Apple Silicon; erweiterte DAW-Kompatibilität; Mono-Effekt-Versionen; Preset-Change-Indikator; auch kompatibel mit allen AKAI MPC Standalone Modellen95,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
AIR Music Technology MellotronAIR Music Technology Mellotron (ESD); virtuelles Keyboard-Plugin; Emulation des legendären Tape-Sample-Instruments; sechs Tape-Sets mit originalen Flute-, Choir- und Strings-Samples in „Dirty“ und „Cleaned“ Versionen; Parameter: Formant, Age, Sample Start, Key-On/Key-Off Samples; 30 Factory-Presets; integrierte Effekte: Compressor, 4-Band-EQ, Spring Reverb, Delay, Flavor-Multi-Effekt für Lo-Fi-Bearbeitung; Preset-Change-Indikator145,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
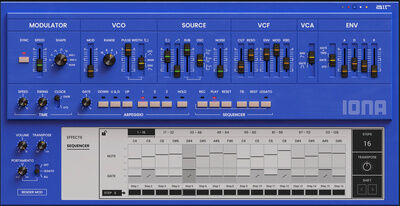
AIR Music Technology IonaAIR Music Tech Iona (ESD); Synthesizer-Plug-in; detailgetreue Nachbildung des Roland SH-101 mit erweitertem Funktionsumfang; Oszillator mit Pulse-, Sawtooth-, Sub- und Noise-Wellenformen; Pitch-Range- und Modulations-Kontrolle; Pulsweitenmodulation per LFO, Hüllkurve oder manuell; LFO mit 9 Wellenformen und BPM-Sync; klassischer Filter mit Cutoff, Resonance, Modulation durch Envelope, LFO oder Key-Tracking; ADSR-Filter-Hüllkurve (auch VCA-zuweisbar) mit 3-Wege-Trigger-Option; Portamento und frei belegbarer Bender; Arpeggiator und 128-Step-Pattern-Sequencer mit Transpose/Shift und grafischer Bearbeitung; FX-Sektion mit Lo-Fi, Delay, Reverb und 3-Band-EQ; über 100 Factory-Presets; fünf auswählbare Skins (Grau, Rot, Blau, Weiß, Gelb) speicherbar pro Preset; lauffähig auf AIR-Hardware und Software-Plattformen; auch kompatibel mit allen AKAI MPC Standalone Modellen129,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff AIR-Music-Technology-Kuele:
-
AIR Music Technology Kuele Transitions The RiserAIR Music Technology Kuele Transitions The Riser (ESD); Expansion Pack; 50 Patches für The Riser; Techniken: Downers, Reverse Patches, Instrumental Leads; alle Presets voll editierbar mit Sound-Generatoren & MIDI Steuerung27,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
AIR Music Technology Xpand2AIR Music Technology Xpand2 (ESD); virtueller multitmbraler Synthesizer; vier Parts mit zuweisbaren MIDI-Kanälen, Abspielparametern, Controllern, Arpeggiatoren etc.; flexible Klangerzeugung mit bis zu vier Stereo-Instrumenten und 64 Stimmen pro Part; bietet subtraktive- und FM-Synthese sowie Tonewheels und Sample-Playback; Smart Knobs ermöglichen intuitive Klanggestaltung; Easy Edit Knobs zur übergreifenden Steuerung von Patch-Parametern; zwei Effektprozessoren mit 50 editierbaren Effekt-Typen; über 2500 Presets in vielen verschiedenen Kategorien95,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
AIR Music Technology TubeSynthAIR Music Technology TubeSynth (ESD); virtuelles Synthesizer-Plugin; polyphoner Analogsynth mit weiterentwickelter Röhrensynthese-Engine; Oszillatorarchitektur mit Rauschen, Sägezahn, Rechteck, Puls und Dreieck; zwei Unison-Engines zur Klangverdichtung; Oszillator 2 mit EQ- und Drive-Parametern; Ringmodulation; stufenloses Tiefpassfilter mit Pre-/Post-Distortion; polyphones Glide/Portamento; Hüllkurven für Filter, Amp und Modulation; zwei LFOs mit Sine, Square, Saw Up/Down, Pump, S&H und Drift; integrierte Effekte: Chorus, Delay, Reverb, Kompressor, Hype EQ; ca. 300 Presets (Pads, Leads, Plucks, Bässe, Orgeln, FX)25,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
AIR Music Technology EtherAIR Music Technology Ether (ESD); Reverb-Plug-in; acht Raum-Algorithmen mit Pre-Delay, Reverb-Time und Dämpfung; Post-Reverb-Shaping mit EQ und Filter; fünf frei schaltbare Module: Pitch-Shifter, Modulation, Delay mit BPM-Sync und Cross-Feed, Animation für rhythmische Effekte, Kompressor; zusätzlich LFO/Envelope-Sektion; große Preset-Bibliothek; optimiert für Apple Silicon; erweiterte DAW-Kompatibilität; Mono-Effekt-Versionen; Preset-Change-Indikator; auch kompatibel mit allen AKAI MPC Standalone Modellen95,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für AIR-Music-Technology-Kuele
-
AIR Music Technology MellotronAIR Music Technology Mellotron (ESD); virtuelles Keyboard-Plugin; Emulation des legendären Tape-Sample-Instruments; sechs Tape-Sets mit originalen Flute-, Choir- und Strings-Samples in „Dirty“ und „Cleaned“ Versionen; Parameter: Formant, Age, Sample Start, Key-On/Key-Off Samples; 30 Factory-Presets; integrierte Effekte: Compressor, 4-Band-EQ, Spring Reverb, Delay, Flavor-Multi-Effekt für Lo-Fi-Bearbeitung; Preset-Change-Indikator145,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
AIR Music Technology IonaAIR Music Tech Iona (ESD); Synthesizer-Plug-in; detailgetreue Nachbildung des Roland SH-101 mit erweitertem Funktionsumfang; Oszillator mit Pulse-, Sawtooth-, Sub- und Noise-Wellenformen; Pitch-Range- und Modulations-Kontrolle; Pulsweitenmodulation per LFO, Hüllkurve oder manuell; LFO mit 9 Wellenformen und BPM-Sync; klassischer Filter mit Cutoff, Resonance, Modulation durch Envelope, LFO oder Key-Tracking; ADSR-Filter-Hüllkurve (auch VCA-zuweisbar) mit 3-Wege-Trigger-Option; Portamento und frei belegbarer Bender; Arpeggiator und 128-Step-Pattern-Sequencer mit Transpose/Shift und grafischer Bearbeitung; FX-Sektion mit Lo-Fi, Delay, Reverb und 3-Band-EQ; über 100 Factory-Presets; fünf auswählbare Skins (Grau, Rot, Blau, Weiß, Gelb) speicherbar pro Preset; lauffähig auf AIR-Hardware und Software-Plattformen; auch kompatibel mit allen AKAI MPC Standalone Modellen129,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
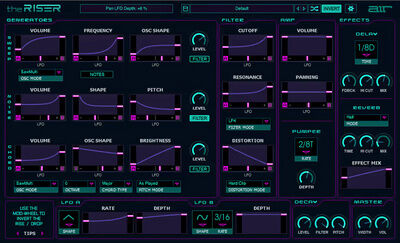
AIR Music Technology theRiserAIR Music Technology theRiser (ESD); virtuelles Transition-Designer-Instrument; synthesizer-basiertes Instrument zur Erstellung musikalischer Übergänge; optimiert für die Produktion elektronischer Musik, Filmmusik und Remixes; drei editierbare Oszillatoren Sweep, Noise und Chord; drei verschiedenen LFOs: Pumper, freischwingend und synchronisierbar; Pumper-LFO erzeugt pulsierende Klangbewegungen; Filter mit 23 verschiedenen Charakteristiken; Randomizer erstellt zufällige Klänge; Invert Mode erzeugt passende Patches durch Ändern der Übergangsrichtung; einstellbare Panorama-Bewegungen und Stereobreite; ergänzende Delay- und Halleffekte95,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
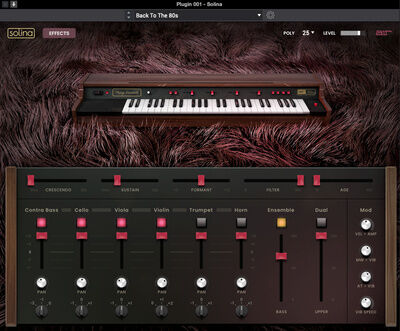
AIR Music Technology SolinaAIR Music Technology Solina (ESD); virtuelles Synthesizer-Plugin; Emulation des klassischen ARP/Solina String Ensemble; sechs Timbres (Kontrabass, Cello, Viola, Violine, Trompete, Horn) mit unabhängiger Lautstärke-, Panorama- und Pitch-Steuerung; Layer- und Split-Funktion; LFO für Vibrato-Effekte; Klangformung über Formant-, Filter- und Age-Parameter; integrierte Effekte: Chorus, Delay, Reverb, Kompressor, 4-Band-EQ, AIR Flavor (Lo-Fi/Distortion/Noise); 75 Factory-Presets145,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.