Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für ART-HeadAmp-6
Top-Angebote
Produkte zum Begriff ART-HeadAmp-6:
-
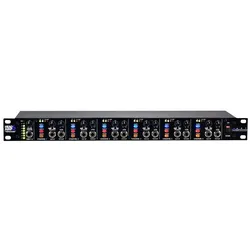
ART Headamp 6 ProART Headamp 6 Pro, 6-Kanal Kopfhörerverstärker, Bass- und Höhen separat einstellbar, 8-Segment LED-Ketten für jeden Kanal und Bus, XLR- und Klinkeneingänge 6.3mm symmetrisch, Kopfhörerausgänge Vorder- und Rückseitig, Aux-Input, 19", 1HE298,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ART HeadAMP 4ART Headamp 4, 4-Kanal Kopfhörerverstärker, Lautstärkeregler für jeden Kanal, 4 Stereo-Kopfhörerausgänge 6,3 mm Stereo- und 3,5 mm Stereo-Mini-klinke, Line-Eingang 6,3 mm Stereo- und 3,5 mm Stereo-Mini-Klinke, mit externem Netzteil89,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Swissonic Headamp 8Swissonic Headamp 8, 8-Kanal Kopfhörerverstärker, Anzeigen für Ein- und Ausgangspegel, Eingänge: 2x Main In 6,3 mm Klinke, Direct In pro Kanal 6,3 mm Klinke Stereo, Ausgänge: 2x Main Out 6.3 mm Klinke, Phones Out pro Kanal auf Vorder- und Rückseite (6,3 mm Klinke stereo), Schalter für Input-Auswahl und Stereo/Mono-Modus pro Kanal, 19", Einbautiefe 220mm, Abmessung 482 mm × 44 mm (1 HE)× 220 mm139,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gamegenic Magic: The Gathering Marvel Super Heroes Premium Art Sleeves - Galactus TokenOffiziell lizenziertes Gamegenic Zubehör für Magic: The Gathering Marvel Super Heroes. Hochwertige Verarbeitung, langlebige Materialien und ein ansprechendes Marvel-Design machen diesen Artikel zur idealen Wahl für Sammler und TCG-Spieler. Perfekt zum Schutz, Transport oder zur Präsentation von Karten und Zubehör.12,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff ART-HeadAmp-6:
-
ART Headamp 6ART Headamp 6, 6-Kanal-Kopfhörerverstärker, Sechs unabhängige Kopfhörerverstärker mit hoher Ausgangsleistung, gleichzeitige Nutzung von bis zu 18 Kopfhörern möglich, drei Kopfhörerausgänge in jedem Kanal, einer auf der Vorderseite, zwei auf der Rückseite, Stereo-Aux-Eingang in jedem Kanal (Vorderseite) zweifach nutzbarer Balance/Mix-Regler in jedem Kanal, mehrere Monitoreinstellungen in jedem Kanal wählbar: Stereo, Mono Links, Mono Rechts, Mono Links + Rechts, 4-Segment-LED-Pegelanzeige und Lautstärkeregler in jedem Kanal, Pegelregler und 8-Segment-LED-Pegelanzeige im Haupteingang, Direkteingang auf der Vorderseite, XLR- und Klinkeneingänge und -ausgänge (um mehrere Geräte zusammenzuschalten), 19" 1HE265,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ART HeadAmp 6 - KopfhörerverstärkerDer ART HeadAmp 6 ist ein 6-kanaliger Kopfhörerverstärker; der durch sechs Aux-Eingänge (einen pro Kanal) individuelle Mixe zu lässt. Jeder Ausgangskanal des ART HeadAmp 6 kann über einen Pan-Regler z.B. die Signale links und rechts bzw. Mix und Aux verschieden blenden. Jeder Kanal des ART HeadAmp 6 Pro verfügt dazu über einen Höhen- und Bassregler; um die Abhörsituation den persönlichen Vorlieben anzupassen. Die Ausgänge sind an Vorder - und Rückseite verfügbar und lassen sich somit auch leicht patchen bzw. in eine Patchbay integrieren. Für vielfältige Monitoringlösungen verfügt der ART HeadAmp 6 über Mono-; Mute R-; und Mute L-Schalter für jeden Kanal; so dass folgende Betriebsmodi zur Verfügung stehen: Stereo; Mono links; Mono rechts; Mono Both (links & rechts). Der ART HeadAmp 6 ist einfach zu bedienen und gleichzeitig ein äußerst hochwertiges Gerät mit einem hohen Nutzwert für Ihr Studio; zumal an ihm bis zu 18 Kopfhörer gleichzeitig betrieben werden können. ART HeadAmp 6:265,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ART Headamp 6 ProART Headamp 6 Pro, 6-Kanal Kopfhörerverstärker, Bass- und Höhen separat einstellbar, 8-Segment LED-Ketten für jeden Kanal und Bus, XLR- und Klinkeneingänge 6.3mm symmetrisch, Kopfhörerausgänge Vorder- und Rückseitig, Aux-Input, 19", 1HE298,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ART HeadAMP 4ART Headamp 4, 4-Kanal Kopfhörerverstärker, Lautstärkeregler für jeden Kanal, 4 Stereo-Kopfhörerausgänge 6,3 mm Stereo- und 3,5 mm Stereo-Mini-klinke, Line-Eingang 6,3 mm Stereo- und 3,5 mm Stereo-Mini-Klinke, mit externem Netzteil89,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für ART-HeadAmp-6
-
Swissonic Headamp 8Swissonic Headamp 8, 8-Kanal Kopfhörerverstärker, Anzeigen für Ein- und Ausgangspegel, Eingänge: 2x Main In 6,3 mm Klinke, Direct In pro Kanal 6,3 mm Klinke Stereo, Ausgänge: 2x Main Out 6.3 mm Klinke, Phones Out pro Kanal auf Vorder- und Rückseite (6,3 mm Klinke stereo), Schalter für Input-Auswahl und Stereo/Mono-Modus pro Kanal, 19", Einbautiefe 220mm, Abmessung 482 mm × 44 mm (1 HE)× 220 mm139,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gamegenic Magic: The Gathering Marvel Super Heroes Premium Art Sleeves - Galactus TokenOffiziell lizenziertes Gamegenic Zubehör für Magic: The Gathering Marvel Super Heroes. Hochwertige Verarbeitung, langlebige Materialien und ein ansprechendes Marvel-Design machen diesen Artikel zur idealen Wahl für Sammler und TCG-Spieler. Perfekt zum Schutz, Transport oder zur Präsentation von Karten und Zubehör.12,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Optimum Primo Credit Token Primo CREDIT-6 - Sechs MonateJedes Primo Kit enthält den ersten 6-Monate-Guthabentoken. Der 6-Monate-Guthabentoken erlaubt den Betrieb des Primo Systems über sechs Monate. Er bietet Flexibilität hinsichtlich der Bezahlung des Guthabens, denn während ruhigerer Zeiten können Sie den Kauf eines Primo Guthabentokens hinauszögern, bis Sie Ihr Primo System wieder benötigen. Der Upgrade-Guthabentoken ? Primo CREDIT-U ? bietet eine unbefristete Verwendung des Primo Systems mit einer einmaligen Zahlung.652,18 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.