Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für ASUS-Pen-SA203H-90XB07KN-MTO040
Top-Angebote
Produkte zum Begriff ASUS-Pen-SA203H-90XB07KN-MTO040:
-
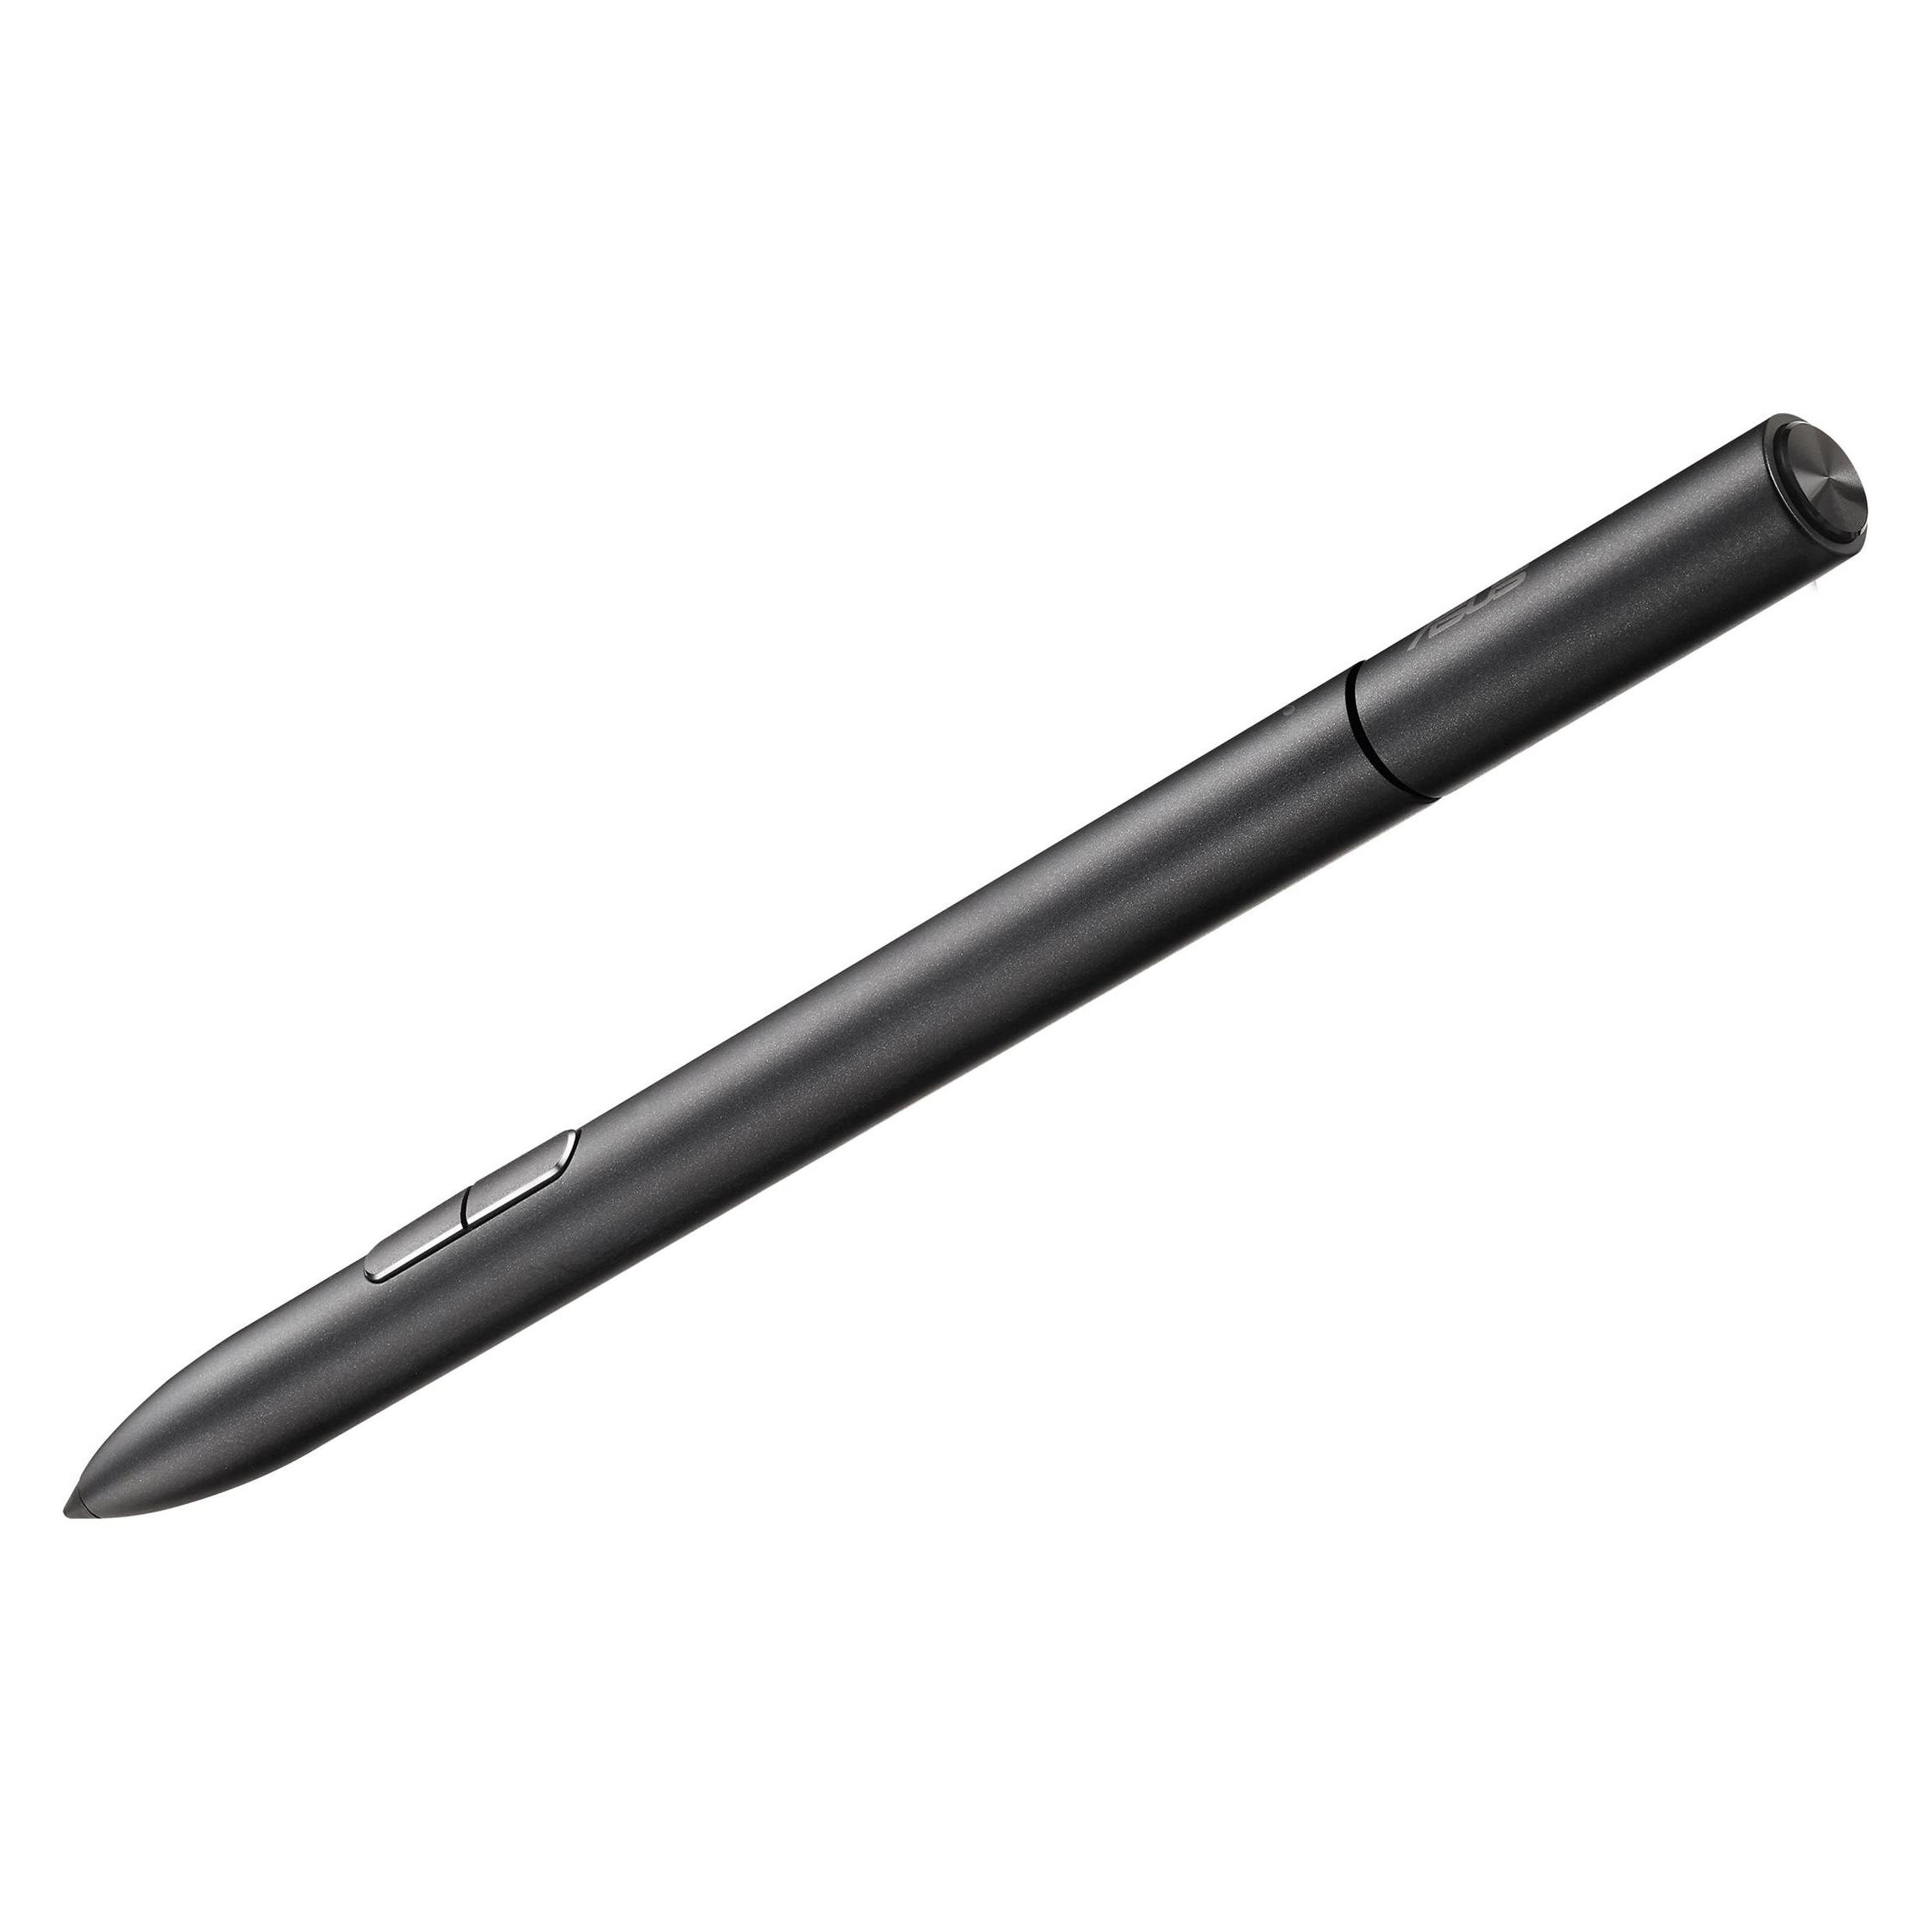
ASUS Pen SA203H, Stylus, SchwarzDer ASUS Pen 2.0 ist die perfekte Ergänzung für Ihre kompatiblen ASUS-Touchscreen-Geräte und ermöglicht es Ihnen, in jeder unterstützten App zu schreiben, zu zeichnen oder Markierungen hinzuzufügen. Die integrierte Microsoft Pen Protocol (MPP) 2.0-Technologie bietet eine extrem niedrige Latenzzeit und eine schnelle Reaktion, sodass der ASUS Pen 2.0 die feinsten Linien und breitesten Pinselstriche präzise und mühelos wiedergeben kann. Mit einer Druckempfindlichkeit von 4096 Stufen und einer Stiftspitzenkraft von 5-350 Gramm können Sie detaillierte Notizen oder Zeichnungen erstellen, die Ihre Gedanken präzise festhalten.71,78 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
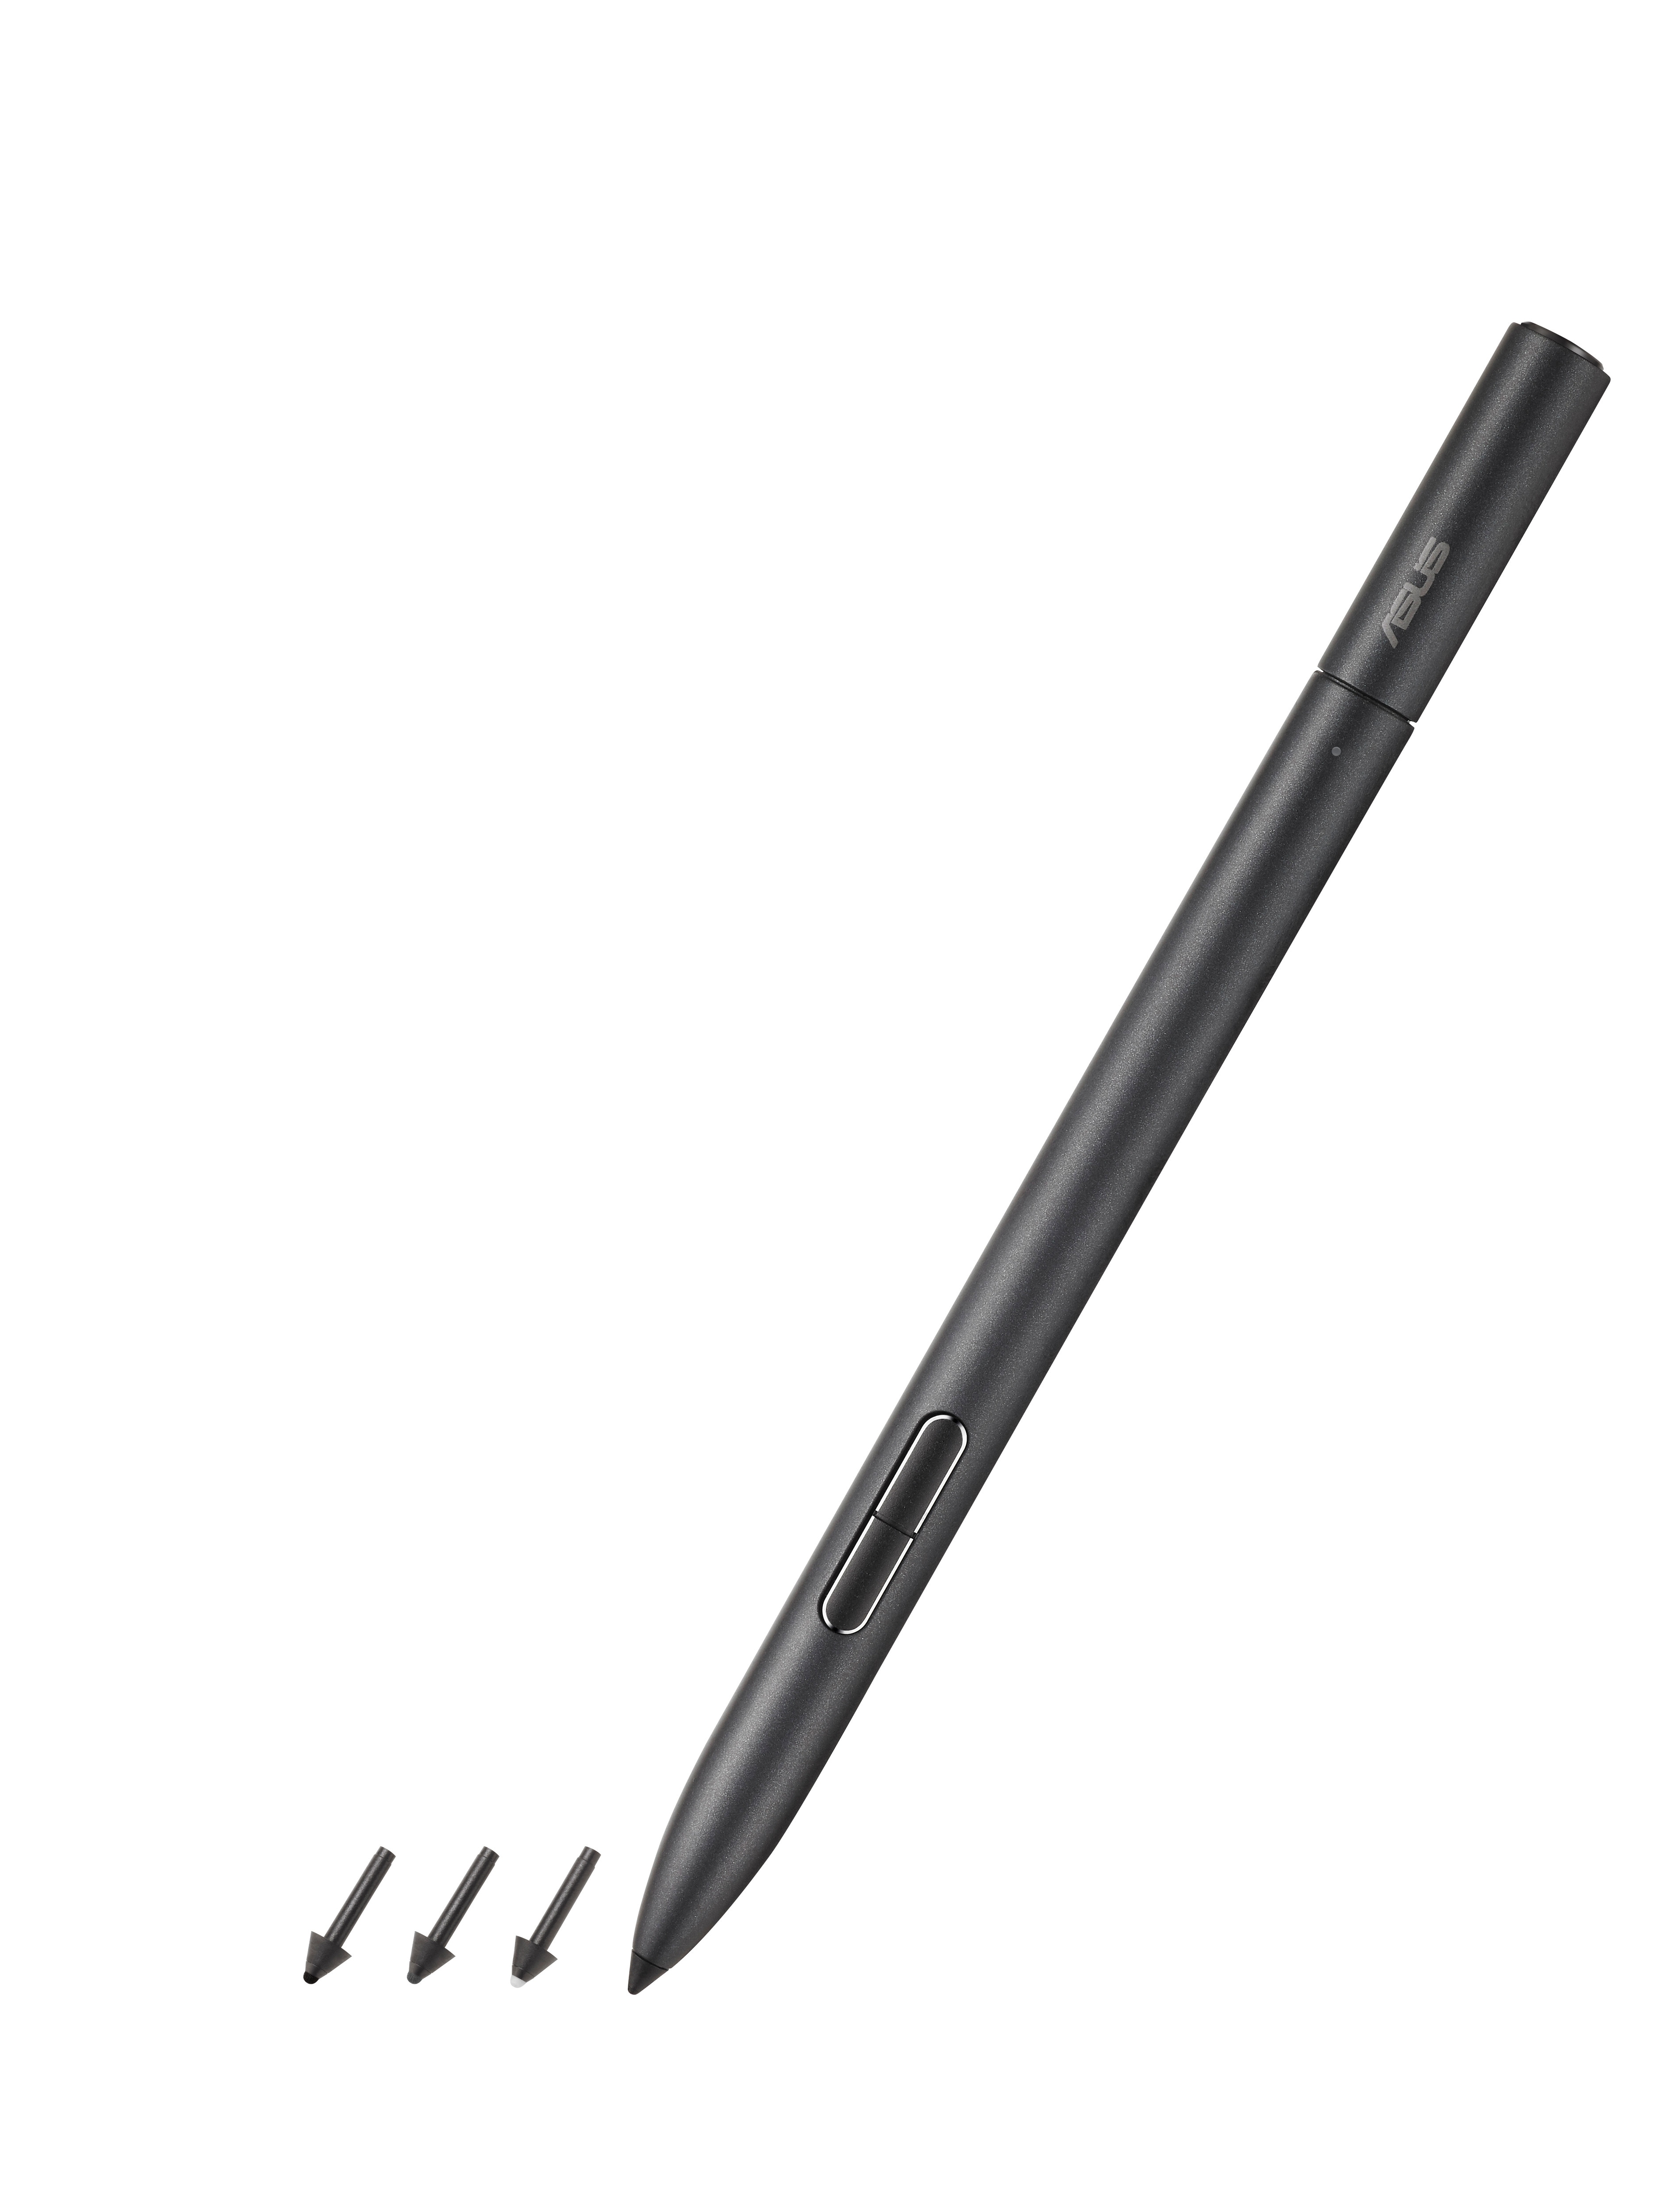
ASUS SA203H A03, StylusDer SA203H A03 von ASUS ist ein hochwertiger Stylus, der für präzises Zeichnen und Schreiben auf kompatiblen Geräten entwickelt wurde. Mit einem Gewicht von nur 16 Gramm und einer Länge von 16,5 Zentimetern liegt der Stift angenehm in der Hand und ermöglicht eine mühelose Handhabung. Der Stylus verfügt über drei Tasten, die eine benutzerfreundliche Bedienung bieten und die Funktionalität erweitern. Im Lieferumfang sind drei Ersatzspitzen enthalten, sodass die Nutzung über einen längeren Zeitraum gewährleistet ist. Der SA203H A03 unterstützt eine moderne Ladeinfrastruktur über einen USB-C Anschluss, was eine schnelle und unkomplizierte Aufladung ermöglicht. Zudem wird der Stylus mit einer Anleitung und einem Zugwerkzeug geliefert, um die Handhabung zu erleichtern. Der SA203H A03 ist nicht nur ein praktisches Werkzeug für kreative Anwendungen, sondern auch ein umweltbewusstes Produkt, das im Rahmen des RE100-Programms hergestellt wurde. Dieser Stylus ist ideal für alle, die Wert auf Präzision und Nachhaltigkeit legen.119,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff ASUS-Pen-SA203H-90XB07KN-MTO040:
-
ASUS Pen SA203H, Stylus, SchwarzDer ASUS Pen 2.0 ist die perfekte Ergänzung für Ihre kompatiblen ASUS-Touchscreen-Geräte und ermöglicht es Ihnen, in jeder unterstützten App zu schreiben, zu zeichnen oder Markierungen hinzuzufügen. Die integrierte Microsoft Pen Protocol (MPP) 2.0-Technologie bietet eine extrem niedrige Latenzzeit und eine schnelle Reaktion, sodass der ASUS Pen 2.0 die feinsten Linien und breitesten Pinselstriche präzise und mühelos wiedergeben kann. Mit einer Druckempfindlichkeit von 4096 Stufen und einer Stiftspitzenkraft von 5-350 Gramm können Sie detaillierte Notizen oder Zeichnungen erstellen, die Ihre Gedanken präzise festhalten.71,78 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für ASUS-Pen-SA203H-90XB07KN-MTO040
-
ASUS SA203H A03, StylusDer SA203H A03 von ASUS ist ein hochwertiger Stylus, der für präzises Zeichnen und Schreiben auf kompatiblen Geräten entwickelt wurde. Mit einem Gewicht von nur 16 Gramm und einer Länge von 16,5 Zentimetern liegt der Stift angenehm in der Hand und ermöglicht eine mühelose Handhabung. Der Stylus verfügt über drei Tasten, die eine benutzerfreundliche Bedienung bieten und die Funktionalität erweitern. Im Lieferumfang sind drei Ersatzspitzen enthalten, sodass die Nutzung über einen längeren Zeitraum gewährleistet ist. Der SA203H A03 unterstützt eine moderne Ladeinfrastruktur über einen USB-C Anschluss, was eine schnelle und unkomplizierte Aufladung ermöglicht. Zudem wird der Stylus mit einer Anleitung und einem Zugwerkzeug geliefert, um die Handhabung zu erleichtern. Der SA203H A03 ist nicht nur ein praktisches Werkzeug für kreative Anwendungen, sondern auch ein umweltbewusstes Produkt, das im Rahmen des RE100-Programms hergestellt wurde. Dieser Stylus ist ideal für alle, die Wert auf Präzision und Nachhaltigkeit legen.119,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Moleskine Kaweco Fountain Pen, Blue, Medium Nib, Blue InkMoleskine Kaweco Fountain Pen, Blue, Medium Nib, Blue Ink , Neustalgie für das Schreiben.Eine Stift-Kollektion, die an eine Zeit erinnert, als die Zukunft noch nicht geschrieben war. Die Moleskine x Kaweco Stifte versetzen Sie zurück in diese offene Zukunft und verbinden die Sehnsucht nach einer unbekannten Zeit mit der Begeisterung für die kreativen Möglichkeiten der Gegenwart. Alles beginnt mit einer Idee, die mit dem richtigen Stift auf Papier festgehalten wird - und zwar genau jetzt. EIGENSCHAFTEN Füller: vergoldete Feder Material: ABS wiederverwendbare Box aus Karton mit "in case of loss" Aufdruck auf der Innenseite , > , Erscheinungsjahr: 20230720, Fachschema: Non Books / Schreibwaren / Stifte, Warengruppe: NB/Sonstiges (Adreßbücher, Alben, Blankobooks), UNSPSC: 96081099, Warenverzeichnis für die Außenhandelsstatistik: 96081099, Sender’s product category: NONBO, Länge: 144, Breite: 57, Höhe: 29, Gewicht: 60, Produktform: NonBook, Genre: Importe,27,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Moleskine Kaweco Fountain Pen, Red, Medium Nib, Blue InkMoleskine Kaweco Fountain Pen, Red, Medium Nib, Blue Ink , Neustalgie für das Schreiben.Eine Stift-Kollektion, die an eine Zeit erinnert, als die Zukunft noch nicht geschrieben war. Die Moleskine x Kaweco Stifte versetzen Sie zurück in diese offene Zukunft und verbinden die Sehnsucht nach einer unbekannten Zeit mit der Begeisterung für die kreativen Möglichkeiten der Gegenwart. Alles beginnt mit einer Idee, die mit dem richtigen Stift auf Papier festgehalten wird - und zwar genau jetzt. EIGENSCHAFTEN Füller: vergoldete Feder Material: ABS wiederverwendbare Box aus Karton mit "in case of loss" Aufdruck auf der Innenseite , > , Erscheinungsjahr: 20220720, Produktform: NonBook, Fachschema: Non Books / Schreibwaren / Stifte, Warengruppe: NB/Sonstiges (Adreßbücher, Alben, Blankobooks), Text Sprache: eng, UNSPSC: 96081099, Warenverzeichnis für die Außenhandelsstatistik: 96081099, Sender’s product category: NONBO, Verlag: Moleskine Germany GmbH, Verlag: Moleskine Germany GmbH, Länge: 147, Breite: 56, Höhe: 29, Gewicht: 76, Produktform: NonBook, Genre: Importe, Genre: Importe, Herkunftsland: SLOWENIEN (SI), Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Lagerartikel,27,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.