Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie lautet der Remote Access Token für Minecraft?
Es gibt keinen standardmäßigen Remote Access Token für Minecraft. Der Zugriff auf einen Minecraft-Server erfolgt normalerweise über eine Kombination aus IP-Adresse und Port, sowie einem Benutzernamen und Passwort, um sich anzumelden. Wenn du einen spezifischen Remote Access Token für einen bestimmten Server benötigst, musst du dich an den Serveradministrator oder den Serverbetreiber wenden. **
Ähnliche Suchbegriffe für Adder-USB-access-module
Top-Angebote
Produkte zum Begriff Adder-USB-access-module:
-
Adder ADDERLink ipeps Dual Access, KVM SwitchEin leistungsstarkes und flexibles KVM-over-IP-Produkt. Mit dem AdderLink iPEPS haben Sie über das Internet oder das lokale Netzwerk Zugriff auf Ihren Server. Der AdderLink iPEPS verwendet die Real VNC-Software, die speziell für eine sichere und qualitativ hochwertige KVM-over-IP-Nutzung entwickelt wurde. Ein zusätzliches Netzteil ist erhältlich.829,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Adder SFP to CATx converter module, KVM SwitchDas SFP to CATx Converter-Modul von Adder ist ein hochentwickeltes Transceiver-Modul, das eine nahtlose Verbindung zwischen SFP-Schnittstellen und CATx-Kabeln ermöglicht. Dieses Modul ist ideal für Anwendungen, die eine flexible und zuverlässige Datenübertragung erfordern. Mit seiner SFP+ Schnittstelle bietet es eine hohe Bandbreite und unterstützt verschiedene Netzwerkgeschwindigkeiten, was es zu einer ausgezeichneten Wahl für moderne Netzwerkinfrastrukturen macht. Hergestellt im Vereinigten Königreich, gewährleistet das Modul eine hohe Qualität und Zuverlässigkeit. Der Lieferumfang umfasst das SFP to CATx Converter-Modul, das sofort einsatzbereit ist. Dieses Modul ist besonders nützlich in Umgebungen, in denen die Verwendung von CATx-Kabeln erforderlich ist, um die Reichweite und Flexibilität der Netzwerkverbindungen zu erhöhen. Es ist eine praktische Lösung für Netzwerkadministratoren, die eine kosteneffiziente Möglichkeit suchen, ihre Netzwerkinfrastruktur zu erweitern und zu optimieren.154,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
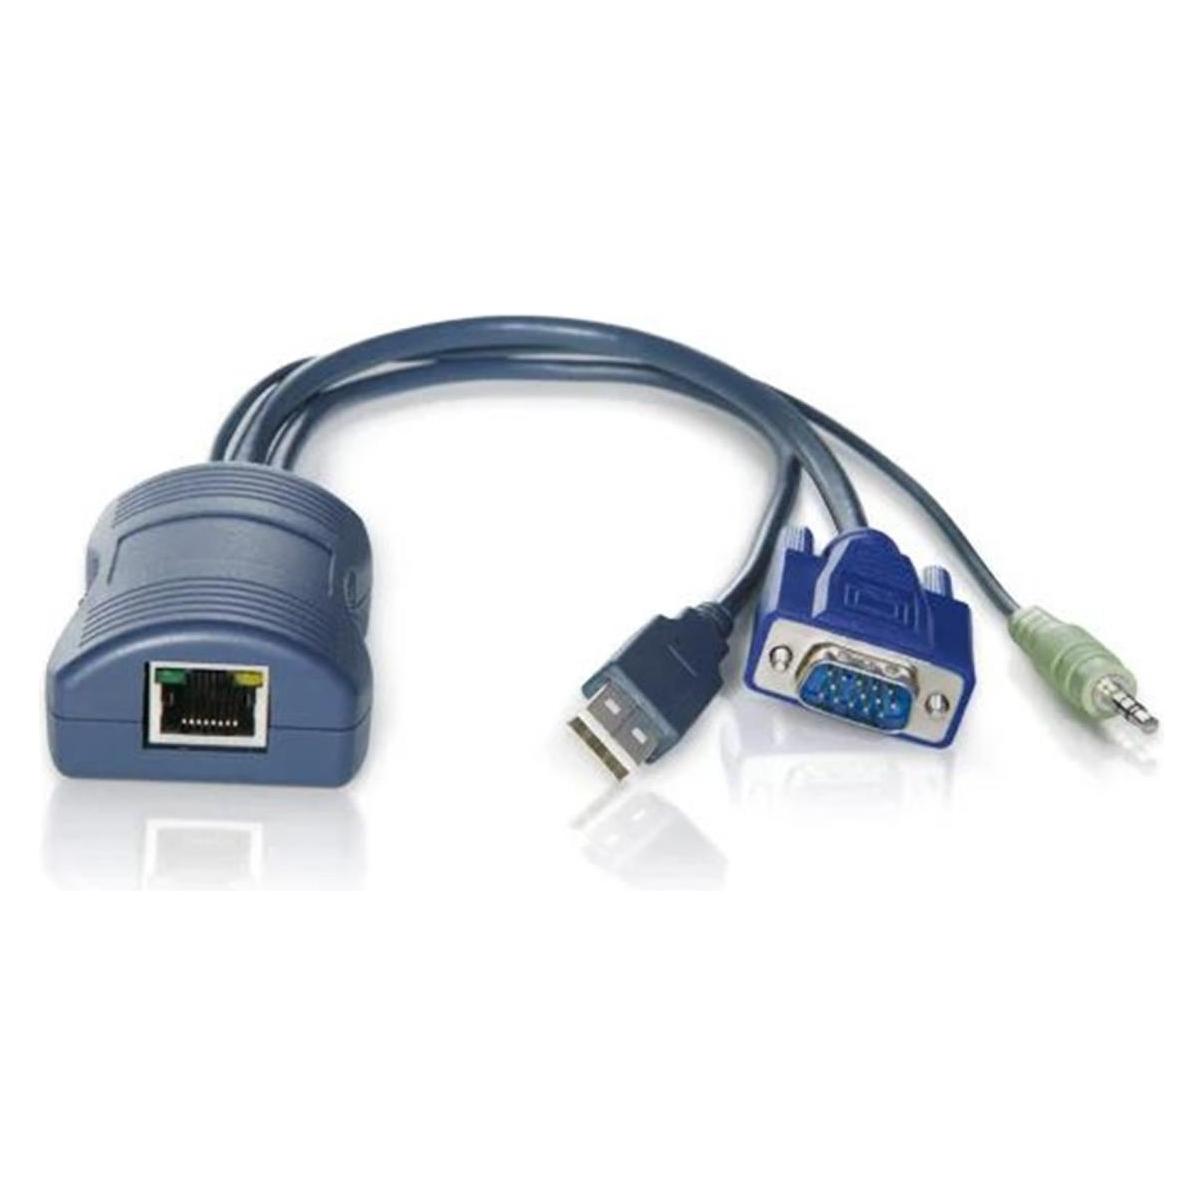
Adder Catx-Usb, KVM SwitchDieses Computermodul für die Adder AVX KVM-Switches ist ein Gerät, das zum Verbinden der Video- und USB-Ausgangsports des Computers mit einem Standard CAT5e-, CAT6– oder CAT7-Kabel verwendet wird. Das Adder CATx-USB CAM sitzt inline und benötigt keine zusätzliche Stromversorgung zum Betrieb. Das Gehäuse besteht aus einem robusten ABS-Material. Alle Adder CAMs verwenden die Adder Keep Alive-Technologie, um sicherzustellen, dass die Tastatur- und Maus-Verbindungen für den Computer weiterhin aktiv bleiben, auch wenn der jeweilige Kanal nicht ausgewählt ist. So wird sichergestellt, dass keine Verbindungsverzögerungen oder Probleme auftreten, wenn der Rechner ausgewählt wird.109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Adder-USB-access-module:
-
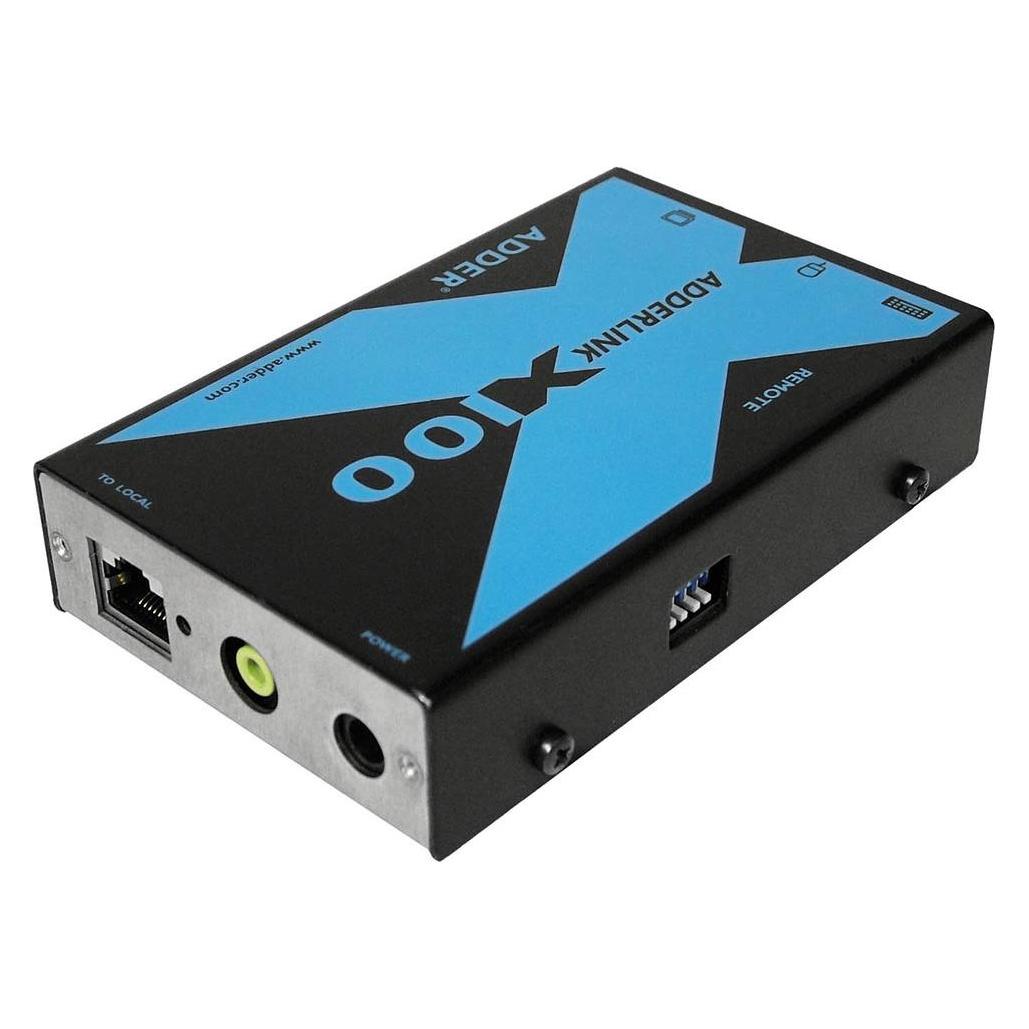
Adder USB access module, KVM Switch, SchwarzDas Adderlink CATX Computermodell CATX-USB ist eine professionelle Konnektivitätslösung zur Verbindung von Computersystemen mit CATx-basierter KVM-Switch-Infrastruktur oder Adderlink X Konsolenmodulen. Dieses Modul ermöglicht Fernzugriff und -steuerung verbundener Computer über Standard-CAT5e/6/7-Netzwerkkabel mit Übertragungsdistanzen bis zu 100 Metern. Es verfügt über USB-2.0-Anschlüsse für Peripheriegeräte und liefert hochwertige Videoauflösung bis zu 1920x1200 bei 60 Hz. Das kompakte Modul misst 120 mm in der Breite, 85 mm in der Tiefe und 25 mm in der Höhe bei einem Gewicht von 180 Gramm. Mit industriegerechten Komponenten konstruiert, arbeitet es im Temperaturbereich von 0°C bis 40°C und verfügt über ein robustes Metallgehäuse für Langlebigkeit in professionellen Umgebungen. Das Gerät unterstützt Plug-and-Play-Installation ohne zusätzliche Softwaretreiber und gewährleistet stabile Leistung über lange Betriebszeiträume. Es ist kompatibel mit verschiedenen Betriebssystemen wie Windows, Linux und macOS und integriert sich nahtlos in Adders umfangreiche Palette von KVM-Matrix-Switches und Erweiterungslösungen. Das Modul bietet zuverlässige Datenübertragung mit minimaler Latenz, was es für Kontrollräume, Broadcast-Umgebungen und Unternehmens-IT-Infrastrukturen geeignet macht, wo konsistenter Fernzugriff essenziell ist. Die Stromversorgung erfolgt entweder über den angeschlossenen KVM-Switch oder mittels mitgeliefertem externem Netzteil, was flexible Einsatzmöglichkeiten sicherstellt. Das Produkt unterstreicht Adders Ruf für professionelle Konnektivitätslösungen mit Fokus auf Signalintegrität und Betriebszuverlässigkeit.114,81 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Adder ADDERLink ipeps Dual Access, KVM SwitchEin leistungsstarkes und flexibles KVM-over-IP-Produkt. Mit dem AdderLink iPEPS haben Sie über das Internet oder das lokale Netzwerk Zugriff auf Ihren Server. Der AdderLink iPEPS verwendet die Real VNC-Software, die speziell für eine sichere und qualitativ hochwertige KVM-over-IP-Nutzung entwickelt wurde. Ein zusätzliches Netzteil ist erhältlich.829,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie lautet der Remote Access Token für Minecraft?
Es gibt keinen standardmäßigen Remote Access Token für Minecraft. Der Zugriff auf einen Minecraft-Server erfolgt normalerweise über eine Kombination aus IP-Adresse und Port, sowie einem Benutzernamen und Passwort, um sich anzumelden. Wenn du einen spezifischen Remote Access Token für einen bestimmten Server benötigst, musst du dich an den Serveradministrator oder den Serverbetreiber wenden. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Adder-USB-access-module
-
Adder SFP to CATx converter module, KVM SwitchDas SFP to CATx Converter-Modul von Adder ist ein hochentwickeltes Transceiver-Modul, das eine nahtlose Verbindung zwischen SFP-Schnittstellen und CATx-Kabeln ermöglicht. Dieses Modul ist ideal für Anwendungen, die eine flexible und zuverlässige Datenübertragung erfordern. Mit seiner SFP+ Schnittstelle bietet es eine hohe Bandbreite und unterstützt verschiedene Netzwerkgeschwindigkeiten, was es zu einer ausgezeichneten Wahl für moderne Netzwerkinfrastrukturen macht. Hergestellt im Vereinigten Königreich, gewährleistet das Modul eine hohe Qualität und Zuverlässigkeit. Der Lieferumfang umfasst das SFP to CATx Converter-Modul, das sofort einsatzbereit ist. Dieses Modul ist besonders nützlich in Umgebungen, in denen die Verwendung von CATx-Kabeln erforderlich ist, um die Reichweite und Flexibilität der Netzwerkverbindungen zu erhöhen. Es ist eine praktische Lösung für Netzwerkadministratoren, die eine kosteneffiziente Möglichkeit suchen, ihre Netzwerkinfrastruktur zu erweitern und zu optimieren.154,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Adder Catx-Usb, KVM SwitchDieses Computermodul für die Adder AVX KVM-Switches ist ein Gerät, das zum Verbinden der Video- und USB-Ausgangsports des Computers mit einem Standard CAT5e-, CAT6– oder CAT7-Kabel verwendet wird. Das Adder CATx-USB CAM sitzt inline und benötigt keine zusätzliche Stromversorgung zum Betrieb. Das Gehäuse besteht aus einem robusten ABS-Material. Alle Adder CAMs verwenden die Adder Keep Alive-Technologie, um sicherzustellen, dass die Tastatur- und Maus-Verbindungen für den Computer weiterhin aktiv bleiben, auch wenn der jeweilige Kanal nicht ausgewählt ist. So wird sichergestellt, dass keine Verbindungsverzögerungen oder Probleme auftreten, wenn der Rechner ausgewählt wird.109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.