Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
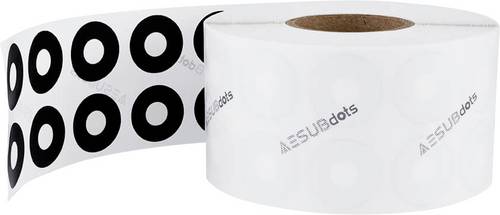
Ähnliche Suchbegriffe für Aesub-3D-Marker-AESUBdots
Top-Angebote
Produkte zum Begriff Aesub-3D-Marker-AESUBdots:
-
Aesub 3D Marker Marker Points AESUBdots - Targets white 5 mm Ø 5 mm / 6000 targets AESD005AESUBdots black&white sind Referenzpunkte, die besonders für optische Streifenlichtmessverfahren geeignet. Sie dienen zum Referenzieren von dreidimensionalen Objekten während der Digitalisierung. Die Punkte sind selbstklebend und haften ideal auf den selbstverflüchtigenden AESUB Sprays.85,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
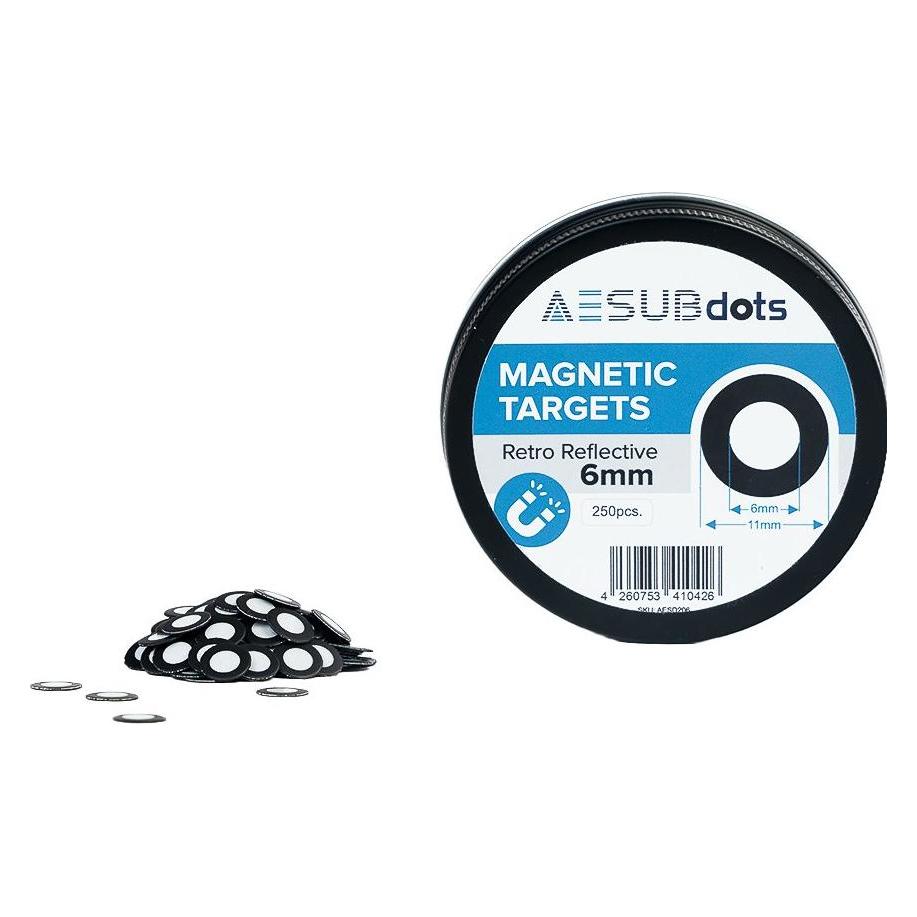
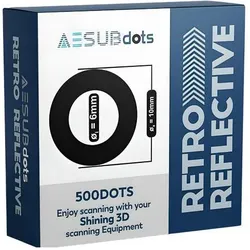
Aesub Aesubdots Einstar Retro Reflective, Drucker ZubehörDie Aesubdots Einstar Retro Reflective sind speziell entwickelte Referenzpunkte für 3D-Scanning-Anwendungen, die eine präzise und zuverlässige Messung ermöglichen. Diese Reflexionsmarker sind mit einer retroreflektierenden Beschichtung ausgestattet, die eine optimale Sichtbarkeit und Genauigkeit während des Scannens gewährleistet. Die Marker sind auf einer praktischen Rolle gewickelt und verfügen über eine Abreisperforation, die eine flexible Handhabung und Anpassung an verschiedene Projekte ermöglicht. Mit einer starken Klebefläche haften die Referenzpunkte sicher auf unterschiedlichen Oberflächen, was ihre Stabilität und Genauigkeit während des Scannens erhöht. Im Lieferumfang sind insgesamt 500 Stück enthalten, was eine umfangreiche Nutzung für verschiedene Anwendungen im Bereich 3D-Scanning ermöglicht. - Retroreflektierende Beschichtung für verbesserte Sichtbarkeit - Flexible Nutzung durch Abreisperforation alle 20 bis 30 cm - Starke Klebefläche für sicheren Halt auf verschiedenen Oberflächen - Lieferumfang umfasst 500 Stück für umfangreiche Anwendungen.37,68 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Aesub-3D-Marker-AESUBdots:
-
Aesub 3D Marker AESUBdots retro permanent Ø 6mm / 3000 targets AESD106AESUBdots retro permanent sind Referenzpunkte, die besonders für optische Messverfahren mittels Laserlicht geeignet sind. Sie dienen zum Referenzieren von dreidimensionalen Objekten während der Digitalisierung. Die Punkte sind selbstklebend und haften ideal auf den selbstverflüchtigenden AESUB Sprays. AESUBdots retro permanent gibt es in folgenden Innendurchmessern: 3 mm 6 mm und 12 mm.75,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Aesub 3D Marker AESUBdots retro easy remove Ø 3mm / 3000 targets AESD203AESUBdots retro easy remove sind Referenzpunkte mit leichter Klebekraft, die besonders für optische Messverfahren mittels Laserlicht geeignet sind. Sie dienen zum Referenzieren von dreidimensionalen Objekten während der Digitalisierung. Die Punkte sind selbstklebend und haften ideal auf den selbstverflüchtigenden AESUB Sprays und können leicht wieder entfernt werden. AESUBdots retro easy remove gibt es in folgenden Innendurchmessern: 3 mm und 6 mm.89,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Aesub 3D Marker Marker Points AESUBdots - Targets white 5 mm Ø 5 mm / 6000 targets AESD005AESUBdots black&white sind Referenzpunkte, die besonders für optische Streifenlichtmessverfahren geeignet. Sie dienen zum Referenzieren von dreidimensionalen Objekten während der Digitalisierung. Die Punkte sind selbstklebend und haften ideal auf den selbstverflüchtigenden AESUB Sprays.85,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Aesub-3D-Marker-AESUBdots
-
Aesub Aesubdots Einstar Retro Reflective, Drucker ZubehörDie Aesubdots Einstar Retro Reflective sind speziell entwickelte Referenzpunkte für 3D-Scanning-Anwendungen, die eine präzise und zuverlässige Messung ermöglichen. Diese Reflexionsmarker sind mit einer retroreflektierenden Beschichtung ausgestattet, die eine optimale Sichtbarkeit und Genauigkeit während des Scannens gewährleistet. Die Marker sind auf einer praktischen Rolle gewickelt und verfügen über eine Abreisperforation, die eine flexible Handhabung und Anpassung an verschiedene Projekte ermöglicht. Mit einer starken Klebefläche haften die Referenzpunkte sicher auf unterschiedlichen Oberflächen, was ihre Stabilität und Genauigkeit während des Scannens erhöht. Im Lieferumfang sind insgesamt 500 Stück enthalten, was eine umfangreiche Nutzung für verschiedene Anwendungen im Bereich 3D-Scanning ermöglicht. - Retroreflektierende Beschichtung für verbesserte Sichtbarkeit - Flexible Nutzung durch Abreisperforation alle 20 bis 30 cm - Starke Klebefläche für sicheren Halt auf verschiedenen Oberflächen - Lieferumfang umfasst 500 Stück für umfangreiche Anwendungen.37,68 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Marker, Eva: Step-TanzStep-Tanz , 70 Schrittkombinationen für Unterricht und Praxis , Zündspulen > Zünd- & Glühanlagen , Auflage: Neuauflage, Erscheinungsjahr: 200212, Produktform: Kartoniert, Autoren: Marker, Eva, Auflage/Ausgabe: Neuauflage, Seitenzahl/Blattzahl: 104, Abbildungen: mit Fotos und zahlreichen Illustrationen, Fachschema: Dancing~Tanz - Tanzen, Thema: Entdecken, Warengruppe: HC/Sport/Sonstige Sportarten, Fachkategorie: Tanz, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Noetzel Florian, Verlag: Noetzel Florian, Verlag: Noetzel, Florian, Länge: 211, Breite: 151, Höhe: 9, Gewicht: 160, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,21,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zeschel, Arne: Pragmatische Marker mit sagenPragmatische Marker mit sagen , Funktion - Verfestigung - Phonetik , Druckluftratschenschrauber > Druckluftwerkzeuge , Erscheinungsjahr: 20241125, Produktform: Kartoniert, Titel der Reihe: Studien zur Deutschen Sprache#87#, Autoren: Zeschel, Arne~Knöbl, Ralf~Fellert, Christiane~Müller, Nora~Brackhane, Fabian, Seitenzahl/Blattzahl: 300, Keyword: Diskursmarker; Interaktionale Linguistik; Phonetische Reduktion; Pragmatikalisierung; Verfestigung, Fachschema: Linguistik~Sprachwissenschaft, Fachkategorie: Sprachwissenschaft, Linguistik, Warengruppe: HC/Sprachwissenschaft/Allg. u. vergl. Sprachwiss., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 230, Breite: 155, Höhe: 35, Gewicht: 754, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik,118,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.