Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Afroton-Thelevi-Double-Ball-Rattle
Top-Angebote
Produkte zum Begriff Afroton-Thelevi-Double-Ball-Rattle:
-
Ball, Matthew: Das MetaverseDas Metaverse , Und wie es alles revolutionieren wird , Lenkkopflager > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20221020, Produktform: Kartoniert, Autoren: Ball, Matthew, Seitenzahl/Blattzahl: 328, Keyword: Blockchain; Hardware; Internet; Plattformen; Netzwerk, Fachschema: System (politisch, gesellschaftlich, wirtschaftlich)~Medienwirtschaft~Technologie~EDV / Theorie / Allgemeines~Business / Management~Management, Fachkategorie: Medien, Kommunikation, Unterhaltung und Informationsindustrie~Technologie, allgemein~Informationstechnik (IT), allgemeine Themen~Digitale Lebenswelten~Management und Managementtechniken, Thema: Optimieren, Warengruppe: HC/Wirtschaft/Management, Fachkategorie: Wirtschaftssysteme und -strukturen, Thema: Verstehen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Vahlen Franz GmbH, Verlag: Vahlen Franz GmbH, Verlag: Vahlen, Franz, GmbH, Verlag, Länge: 243, Breite: 162, Höhe: 23, Gewicht: 590, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 280529324,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Afroton-Thelevi-Double-Ball-Rattle:
-
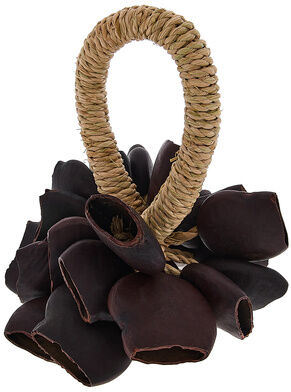
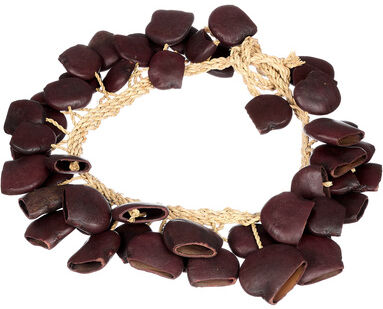
Afroton Thelevi Double-Ball RattleAfroton Thelevi Double-Ball Rattle; Doppelballrassel; zwei Samenkapseln verbunden durch eine Schnur; feine Füllung; einstellbare Seillänge; Klack-Geräusche und Rasselsound; sehr variabel und vielseitig einsetzbar; AT7568,50 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Ball, Matthew: Das MetaverseDas Metaverse , Und wie es alles revolutionieren wird , Lenkkopflager > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20221020, Produktform: Kartoniert, Autoren: Ball, Matthew, Seitenzahl/Blattzahl: 328, Keyword: Blockchain; Hardware; Internet; Plattformen; Netzwerk, Fachschema: System (politisch, gesellschaftlich, wirtschaftlich)~Medienwirtschaft~Technologie~EDV / Theorie / Allgemeines~Business / Management~Management, Fachkategorie: Medien, Kommunikation, Unterhaltung und Informationsindustrie~Technologie, allgemein~Informationstechnik (IT), allgemeine Themen~Digitale Lebenswelten~Management und Managementtechniken, Thema: Optimieren, Warengruppe: HC/Wirtschaft/Management, Fachkategorie: Wirtschaftssysteme und -strukturen, Thema: Verstehen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Vahlen Franz GmbH, Verlag: Vahlen Franz GmbH, Verlag: Vahlen, Franz, GmbH, Verlag, Länge: 243, Breite: 162, Höhe: 23, Gewicht: 590, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 280529324,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Afroton-Thelevi-Double-Ball-Rattle
-
Lorena Canals Hängespielzeug / Rattle Toy / Motorikspielzeug, Farbe: World BallDas Lorena Canals Hängespielzeug / Rattle Toy / Motorikspielzeug Fördert die kognitiven Fähigkeiten Eures BabysWir sind das 3er-Set Rattle Toy Sensorial Hangers von Lorena Canals. Wir sind süße und praktische Ergänzungen für das Kinderzimmer oder den Spielbereich Eures Babys. Wir wurden speziell entwickelt, um die Entwicklung der Sinne Eures Babys zu fördern und ihm gleichzeitig Spaß zu bereiten. Jeder Hänger in unserem Set hat ein anderes Design und enthält verschiedene sensorische Elemente, wie zum Beispiel knisternde Stoffe, rasselnde Elemente oder weiche Texturen. Diese unterschiedlichen Materialien und Geräusche helfen dabei, die Sinne Eures Babys zu stimulieren und seine kognitiven Fähigkeiten zu verbessern. Ihr könnt uns ganz einfach an Kinderbettchen, Spielbögen oder Kinderwagen befestigen, sodass wir immer in Reichweite Eures Babys sind. Wir sind sicher und kinderfreundlich gestaltet, ohne scharfe Kanten oder kleine Teile, die verschluckt werden könnten. Außerdem sind wir leicht zu reinigen. Ihr könnt uns bei Bedarf einfach in die Waschmaschine geben und anschließend lufttrocknen lassen. Dadurch bleiben wir hygienisch und sauber, egal wie oft wir von Eurem kleinen Schatz verwendet werden. Eigenschaften Süße und praktische Ergänzungen für das Kinderzimmer oder den Spielbereich des Babys Entwicklung der Sinne und Spaß für das Baby Jeder Hänger hat ein anderes Design und enthält sensorische Elemente Unterschiedliche Materialien und Geräusche stimulieren die Sinne und verbessern kognitive Fähigkeiten Einfach an Kinderbettchen, Spielbögen oder Kinderwagen zu befestigen Sicher und kinderfreundlich gestaltet, leicht zu reinigen Hergestellt aus 100% Bio-Baumwolle und recyceltem Polyester, enthalten Rassel und Papier im Inneren Künstlerisch handgefertigt in Indien, jedes Stück ist ein Unikat mit leichten Abweichungen Nicht-toxische Farben und entspricht allen Qualitäts- und Sicherheitsvorschriften (ISO 9001, ISO 14001 und ISO 45001) Flecken mit lauwarmem Wasser und milder Seife entfernen, dauerhafte Sonneneinstrahlung vermeiden Leichte Abweichungen in Farbe, Größe und Erscheinung aufgrund der handgefertigten Natur des Stücks Lieferumfang Lorena Canals Hängespielzeug Ohne Zubehör wie Spielbogen usw. Produktmerkmale Maße: Breite 11 cm x Länge 42 cm Gewicht: 0,3 kg39,00 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.