Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für After-Dinner-Amusements-Guess
Top-Angebote
Produkte zum Begriff After-Dinner-Amusements-Guess:
-
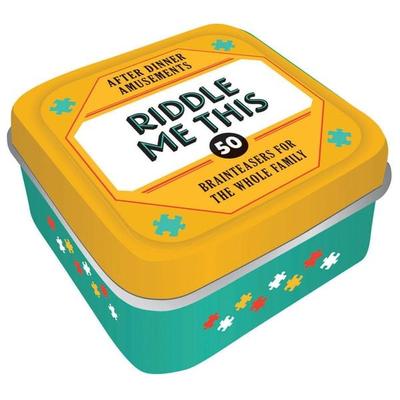
After Dinner Amusements: Riddle Me ThisWhat's The Perfect Boredom Buster For Any Occasion, Be It A Cozy Night At Home Or A Long Family Road Trip? A Riddle! And This Irresistible Little Tin Contains 50 Of Them. • Tin Box With Lift-off Lid: 2-1/4' X 2-1/4' X 1-1/4' • 51 Cards: 2' X 2' •...11,59 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
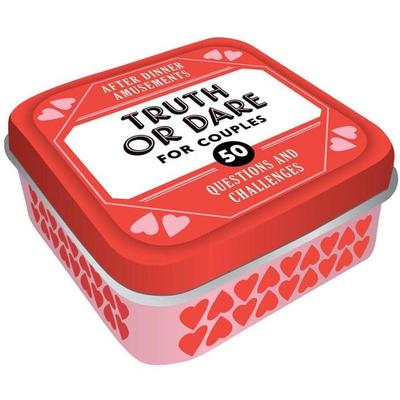
After Dinner Amusements: Truth or Dare for CouplesA Tiny Tin Filled With 50 Naughty Truths And 50 Risqué Dares For Couples To Have Some Fun After The Dinner Plates Are Cleared! Whether You've Been Together 50 Days Or 50 Years, This Fun And Frisky Couple's Game Is Perfect For Exploring Your...9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
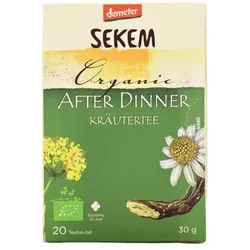
SEKEM After Dinner Kräutertee demeter (20Btl)Der Sekem After Dinner Kräutertee ist eine ausgewogene Kräutermischung aus Kamille, Süßholz, Fenchelsamen, Dillsamen, Anis, Kreuzkümmel und Majoran. Die sorgfältig abgestimmten Zutaten sorgen für ein aromatisches, angenehm würziges Geschmacksprofil mit feiner Tiefe. Dieser Kräutertee nach dem Essen ist der ideale Begleiter für entspannte Genussmomente und einen ruhigen Ausklang nach einer Mahlzeit.3,49 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Lohnen sich Guess-Schuhe?
Die Frage, ob sich Guess-Schuhe lohnen, hängt von verschiedenen Faktoren ab. Wenn du auf der Suche nach modischen Schuhen bist und bereit bist, etwas mehr Geld auszugeben, könnten Guess-Schuhe eine gute Wahl sein. Allerdings ist die Qualität und Haltbarkeit der Schuhe nicht immer mit dem Preis vereinbar, daher ist es wichtig, die Schuhe vor dem Kauf zu prüfen und zu überlegen, ob sie deinen Bedürfnissen entsprechen. **
Top-Angebote
Produkte zum Begriff After-Dinner-Amusements-Guess:
-
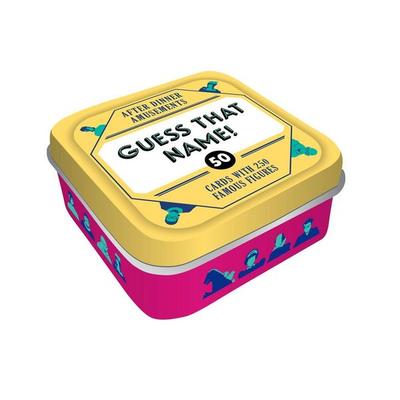
After Dinner Amusements: Guess That Name!Pull A Card And Try To Figure Out The Historical, Fictional, Or Celebrity Names Your Teammates Are Clueing You Into In This Fast-paced Guessing Game! Split The Players Into Teams Of Two. One Player Draws A Card And Holds It To Their Forehead Without...10,00 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
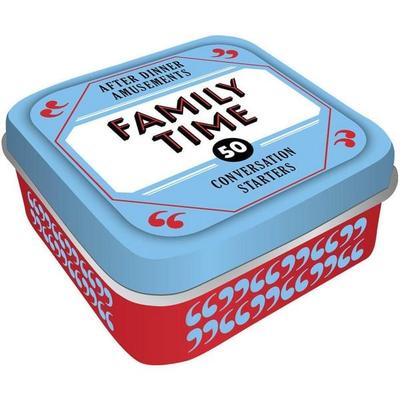
After Dinner Amusements: Family TimeA Take-anywhere Mini Tin Filled With Fifty Great Family Conversation Starters! Fifty Thoughtful And Playful Questions About The Past, Present, And Future Will Inspire Great Family Conversations. Couples Game Or Family Game: This Cute, Compact Tin Is...11,50 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
After Dinner Amusements: Riddle Me ThisWhat's The Perfect Boredom Buster For Any Occasion, Be It A Cozy Night At Home Or A Long Family Road Trip? A Riddle! And This Irresistible Little Tin Contains 50 Of Them. • Tin Box With Lift-off Lid: 2-1/4' X 2-1/4' X 1-1/4' • 51 Cards: 2' X 2' •...11,59 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für After-Dinner-Amusements-Guess
-
After Dinner Amusements: Truth or Dare for CouplesA Tiny Tin Filled With 50 Naughty Truths And 50 Risqué Dares For Couples To Have Some Fun After The Dinner Plates Are Cleared! Whether You've Been Together 50 Days Or 50 Years, This Fun And Frisky Couple's Game Is Perfect For Exploring Your...9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
SEKEM After Dinner Kräutertee demeter (20Btl)Der Sekem After Dinner Kräutertee ist eine ausgewogene Kräutermischung aus Kamille, Süßholz, Fenchelsamen, Dillsamen, Anis, Kreuzkümmel und Majoran. Die sorgfältig abgestimmten Zutaten sorgen für ein aromatisches, angenehm würziges Geschmacksprofil mit feiner Tiefe. Dieser Kräutertee nach dem Essen ist der ideale Begleiter für entspannte Genussmomente und einen ruhigen Ausklang nach einer Mahlzeit.3,49 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
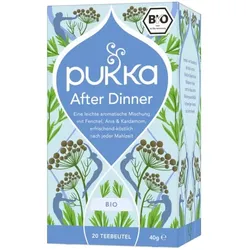
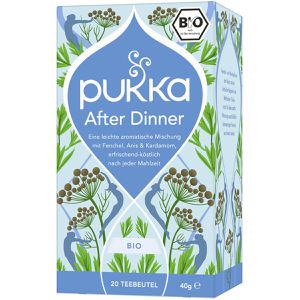
Pukka Tee After Dinner, BIO, Kräutertee, 40 g, 20 BeutelErfrischend-köstlich und leicht aromatische Mischung mit Fenchel, Anis und Kardamon Einzeln verpackte Aufgussbeutel mit hochwertiger Aromaschutzumhüllung 5-15 Minuten Ziehzeit Merkmale: Teesorte: Kräutertee Darreichungsform: Beutel Verpackungsart: Schachtel Aufgussart: heiß Zertifizierung: Bio Verpackung: Kleinpackung Lebensmittelinformationen: Besonderheit: Bio Inhalt: 40g, Zutaten: Anissamen (32,5%), Süßfenchelsamen (32,5%), Kardamomkapseln (15%), Süßholzwurzel, Koriandersamen, Kurkumawurzel. *aus kontrolliert ökologischer Erzeugung Aufbewahrungshinweise: Vor Wärme geschützt und trocken lagern. Lebensmittelunternehmer, in dessen Namen das Produkt vermarktet wird: Pukka Herbs Ltd Unilever Deutschland GmbH, Neue Burg 1, D-20457 Hamburg3,88 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Lohnen sich Guess-Schuhe?
Die Frage, ob sich Guess-Schuhe lohnen, hängt von verschiedenen Faktoren ab. Wenn du auf der Suche nach modischen Schuhen bist und bereit bist, etwas mehr Geld auszugeben, könnten Guess-Schuhe eine gute Wahl sein. Allerdings ist die Qualität und Haltbarkeit der Schuhe nicht immer mit dem Preis vereinbar, daher ist es wichtig, die Schuhe vor dem Kauf zu prüfen und zu überlegen, ob sie deinen Bedürfnissen entsprechen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.