Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie lautet der vollständige Name von Agnetha Fältskog, als sie Solosongs veröffentlichte?
Der vollständige Name von Agnetha Fältskog, als sie Solosongs veröffentlichte, lautet Agnetha Åse Fältskog. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Agnetha-Fältskog-Wie-ein
Top-Angebote
Produkte zum Begriff Agnetha-Fältskog-Wie-ein:
-
Ein Mädchen namens Willow,1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.12,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Trinken wie ein DichterTrinken wie ein Dichter , 99 Drinks mit Jane Austen, Ernest Hemingway & Co. , Nockenwellenverstellteile > Ventile & Ventilsteuerungsteile , Erscheinungsjahr: 20241019, Produktform: Leinen, Redaktion: Publishers, Apollo, Übersetzung: Ott, Johanna, Seitenzahl/Blattzahl: 224, Keyword: Alkohol; Alkoholismus; Anne Sexton; Barbuch; Barkeeper; Bartender; Besoffen; Cocktail; Cocktailbuch; Cocktails mixen; Die Leiden des jungen Werther; Drink; Drinking; Drinks; Ernest Hemingway; Faust I; Geschenk für Freund; Geschenk für Opa; Geschenk für Papa; Geschenkbuch; Haruki Murakami; Humor; Humorbuch; Jack Kerouac; Jack London; Jane Austen; Joseph Roth; Kater; Kein Alkohol ist auch keine Lösung; König Alkohol; Literarisch; Literatur; Literaturfans; Longdrink; Nathalie Stüben; Neuerscheinung; Neuerscheinung 2024; Neuerscheinung Sachbuch 2024; Neuerscheinungen; Nüchtern; Ohne Alkohol; Opium; Parodie; Rausch; Roxane Gay; Sachbuch; Salman Rushdie; Sloppy Joe's; Sylvia Plath; Trinken, Fachschema: Alkoholfrei~Feier / Party~Party~Geschenkband~Literaturwissenschaft, Fachkategorie: Belletristik: allgemein und literarisch~Gesellschaft und Kultur, allgemein~Essen und Trinken: Alkoholische Getränke~Essen und Trinken: Nicht-alkoholische Getränke~Humor~Partys, Etikette und Unterhaltung~Geschenkbücher~Literaturwissenschaft: Prosa, Erzählung, Roman, Autoren~Kochen und Rezepte allgemein, Warengruppe: HC/Geisteswissenschaften allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 220, Breite: 138, Höhe: 20, Gewicht: 10, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
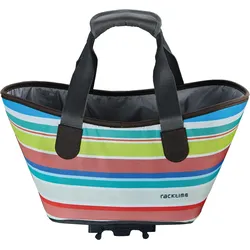
Racktime Fahrradtasche AgnethaEndlich mal eine Einkaufstasche, die auch ohne lästige Zurrgurte und Seemannsknoten-Diplom auf dem Gepäckträger bleibt: Mit einem Klick ist Agnetha sicher an Ihrem racktime-Systemträger befestigt. Die Tragegriffe lassen sich zusammenkletten und liegen angenehm in Ihrer Hand, während Ihre Einkäufe dank des integrierten Regenschutzes trocken liegen. Und Ihre Wertsachen sind in der innenliegenden Reißverschlusstasche sicher aufgehoben. Material Tasche/Korb: Polyester Maße (cm): 34 x 25,5 x 37 Volumen (l): 15 Befestigung Tasche/Korb: Snapit Tragfähigkeit Tasche/Korb (kg): 659,90 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Racktime Gepäckträgertasche Agnetha veggie1. Produktübersicht Die Racktime Agnetha 2.0 Gepäckträgertasche ist eine praktische Lösung für Radfahrer, die Wert auf Funktionalität und Stil legen. Mit einem Volumen von 15 Litern bietet sie ausreichend Platz für persönliche Gegenstände, Einkäufe oder andere Utensilien. Die Tasche ist mit einem Snapit-Adapter ausgestattet, der eine einfache und sichere Befestigung an kompatiblen Racktime-Systemträgern ermöglicht. Ihr wasserabweisendes Material und der integrierte Regenschutz gewährleisten, dass Ihre Inhalte auch bei wechselhaften Wetterbedingungen geschützt bleiben. 2. Technische Spezifikationen & Komponenten Hersteller: Racktime Modell: 251308 EAN: 4048174863157 Abmessungen: 34 cm x 25.5 cm x 37 cm Volumen: 15 Liter Material: 100% Polyester, wasserabweisend Gewicht: Ca. 500 Gramm Kompatibilität: Für Racktime-Systemträger (Snapit-Adapter enthalten) Farbe: Veggie (grün) 3. Prakti...29,41 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter


-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff Agnetha-Fältskog-Wie-ein:
-
Ein Mädchen namens Willow,1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.12,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Trinken wie ein DichterTrinken wie ein Dichter , 99 Drinks mit Jane Austen, Ernest Hemingway & Co. , Nockenwellenverstellteile > Ventile & Ventilsteuerungsteile , Erscheinungsjahr: 20241019, Produktform: Leinen, Redaktion: Publishers, Apollo, Übersetzung: Ott, Johanna, Seitenzahl/Blattzahl: 224, Keyword: Alkohol; Alkoholismus; Anne Sexton; Barbuch; Barkeeper; Bartender; Besoffen; Cocktail; Cocktailbuch; Cocktails mixen; Die Leiden des jungen Werther; Drink; Drinking; Drinks; Ernest Hemingway; Faust I; Geschenk für Freund; Geschenk für Opa; Geschenk für Papa; Geschenkbuch; Haruki Murakami; Humor; Humorbuch; Jack Kerouac; Jack London; Jane Austen; Joseph Roth; Kater; Kein Alkohol ist auch keine Lösung; König Alkohol; Literarisch; Literatur; Literaturfans; Longdrink; Nathalie Stüben; Neuerscheinung; Neuerscheinung 2024; Neuerscheinung Sachbuch 2024; Neuerscheinungen; Nüchtern; Ohne Alkohol; Opium; Parodie; Rausch; Roxane Gay; Sachbuch; Salman Rushdie; Sloppy Joe's; Sylvia Plath; Trinken, Fachschema: Alkoholfrei~Feier / Party~Party~Geschenkband~Literaturwissenschaft, Fachkategorie: Belletristik: allgemein und literarisch~Gesellschaft und Kultur, allgemein~Essen und Trinken: Alkoholische Getränke~Essen und Trinken: Nicht-alkoholische Getränke~Humor~Partys, Etikette und Unterhaltung~Geschenkbücher~Literaturwissenschaft: Prosa, Erzählung, Roman, Autoren~Kochen und Rezepte allgemein, Warengruppe: HC/Geisteswissenschaften allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 220, Breite: 138, Höhe: 20, Gewicht: 10, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie lautet der vollständige Name von Agnetha Fältskog, als sie Solosongs veröffentlichte?
Der vollständige Name von Agnetha Fältskog, als sie Solosongs veröffentlichte, lautet Agnetha Åse Fältskog. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Agnetha-Fältskog-Wie-ein
-
Racktime Fahrradtasche AgnethaEndlich mal eine Einkaufstasche, die auch ohne lästige Zurrgurte und Seemannsknoten-Diplom auf dem Gepäckträger bleibt: Mit einem Klick ist Agnetha sicher an Ihrem racktime-Systemträger befestigt. Die Tragegriffe lassen sich zusammenkletten und liegen angenehm in Ihrer Hand, während Ihre Einkäufe dank des integrierten Regenschutzes trocken liegen. Und Ihre Wertsachen sind in der innenliegenden Reißverschlusstasche sicher aufgehoben. Material Tasche/Korb: Polyester Maße (cm): 34 x 25,5 x 37 Volumen (l): 15 Befestigung Tasche/Korb: Snapit Tragfähigkeit Tasche/Korb (kg): 659,90 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Racktime Gepäckträgertasche Agnetha veggie1. Produktübersicht Die Racktime Agnetha 2.0 Gepäckträgertasche ist eine praktische Lösung für Radfahrer, die Wert auf Funktionalität und Stil legen. Mit einem Volumen von 15 Litern bietet sie ausreichend Platz für persönliche Gegenstände, Einkäufe oder andere Utensilien. Die Tasche ist mit einem Snapit-Adapter ausgestattet, der eine einfache und sichere Befestigung an kompatiblen Racktime-Systemträgern ermöglicht. Ihr wasserabweisendes Material und der integrierte Regenschutz gewährleisten, dass Ihre Inhalte auch bei wechselhaften Wetterbedingungen geschützt bleiben. 2. Technische Spezifikationen & Komponenten Hersteller: Racktime Modell: 251308 EAN: 4048174863157 Abmessungen: 34 cm x 25.5 cm x 37 cm Volumen: 15 Liter Material: 100% Polyester, wasserabweisend Gewicht: Ca. 500 Gramm Kompatibilität: Für Racktime-Systemträger (Snapit-Adapter enthalten) Farbe: Veggie (grün) 3. Prakti...29,41 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.