Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Air-El-Aire-Outside
Top-Angebote
Produkte zum Begriff Air-El-Aire-Outside:
-
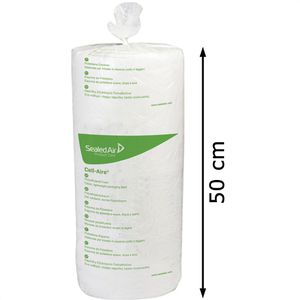
Sealed-Air Schaumfolie Cell-Aire, Rolle, Stärke 2mm, 50cm x 125mMerkmale: Ausführung: Rolle Stärke: 2 mm Länge: 125 m Breite: 50 cm weitere Produktinformationen: Material: Polyethylen Inhalt: 62.5m², Made in Germany sonstiges: lebensmittelecht, hochelastisch und -flexibel, rutschhemmend, staubfrei, kratzfest, isolierend, stoßdämpfend, wasserabweisend, geruchsneutral35,30 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.62,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
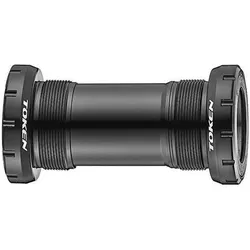
Token, TretlagerDas BSA 878SE Tretlager von Token ist eine hochwertige Komponente, die für Radfahrer entwickelt wurde, die Wert auf Leistung und Zuverlässigkeit legen. Mit einem BSA-Gewinde und einer Kompatibilität für Shimano-Achsen mit einem Durchmesser von 24 mm bietet dieses Tretlager eine optimale Verbindung zwischen Rahmen und Kurbel. Die gepressten Lagerschalen sorgen für eine verbesserte Stabilität und Langlebigkeit, während die Premium-Lager eine reibungslose und effiziente Kraftübertragung gewährleisten. Mit einem Gewicht von nur 98 g pro Set ist das BSA 878SE eine leichte, aber leistungsstarke Wahl für anspruchsvolle Radfahrer. Hergestellt in Frankreich vereint dieses Tretlager Qualität und Präzision, um den Anforderungen moderner Fahrräder gerecht zu werden. - Kompatibel mit BSA-Gewinde und Shimano-Achsen (Ø 24 mm) - Gepresste Lagerschalen für erhöhte Stabilität - Premium-Lager für reibungslose Kraftübertragung - Leichtgewichtige Konstruktion mit nur 98 g pro Set.48,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, VelowerkzeugDas BB29BSA/2 BSA Tretlagerwerkzeug ist ein präzises und robustes Werkzeug, das speziell für die Installation und Demontage von 12-Zahn-Lagern mit einem Aussendurchmesser von 46 mm entwickelt wurde. Es ist mit einem 1/2" Drehmomentschlüssel kompatibel, was eine exakte Anwendung des erforderlichen Drehmoments ermöglicht. Dieses Werkzeug ist ideal für Fachleute und Fahrradenthusiasten, die Wert auf Qualität und Zuverlässigkeit legen. Hergestellt in Frankreich, bietet das BB29BSA/2 BSA eine hohe Verarbeitungsqualität und Langlebigkeit. Die kompakte Bauweise mit einer Breite und Länge von jeweils 46 mm sorgt für eine einfache Handhabung und Lagerung. Das schwarze Design verleiht dem Werkzeug zudem eine ansprechende Optik.61,31 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie findest du den männlichen Namen Aire?
Als KI habe ich keine persönlichen Vorlieben oder Meinungen. Der Name Aire ist ungewöhnlich und könnte für manche Menschen interessant sein, da er nicht sehr verbreitet ist. Letztendlich hängt es jedoch von den individuellen Vorlieben und kulturellen Hintergründen ab, ob jemand den Namen Aire mag oder nicht. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Air-El-Aire-Outside:
-
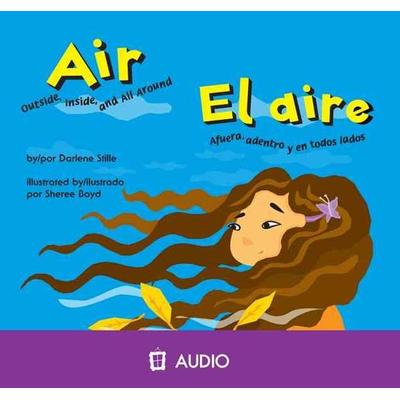
Air/El Aire: Outside, Inside, and All Around/Afuera, Adentro y En Todos Lados - Darlene Stille, CD, 9781404845367Air/el Aire: Outside, Inside, And All Around/afuera, Adentro Y En Todos Lados Von Darlene Stille, Capstone, 978-1-4048-4536-7, Sprecher:, Sprache: Englisch16,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sealed-Air Schaumfolie Cell-Aire, Rolle, Stärke 2mm, 50cm x 125mMerkmale: Ausführung: Rolle Stärke: 2 mm Länge: 125 m Breite: 50 cm weitere Produktinformationen: Material: Polyethylen Inhalt: 62.5m², Made in Germany sonstiges: lebensmittelecht, hochelastisch und -flexibel, rutschhemmend, staubfrei, kratzfest, isolierend, stoßdämpfend, wasserabweisend, geruchsneutral35,30 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.62,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Air-El-Aire-Outside
-
Token, TretlagerDas BSA 878SE Tretlager von Token ist eine hochwertige Komponente, die für Radfahrer entwickelt wurde, die Wert auf Leistung und Zuverlässigkeit legen. Mit einem BSA-Gewinde und einer Kompatibilität für Shimano-Achsen mit einem Durchmesser von 24 mm bietet dieses Tretlager eine optimale Verbindung zwischen Rahmen und Kurbel. Die gepressten Lagerschalen sorgen für eine verbesserte Stabilität und Langlebigkeit, während die Premium-Lager eine reibungslose und effiziente Kraftübertragung gewährleisten. Mit einem Gewicht von nur 98 g pro Set ist das BSA 878SE eine leichte, aber leistungsstarke Wahl für anspruchsvolle Radfahrer. Hergestellt in Frankreich vereint dieses Tretlager Qualität und Präzision, um den Anforderungen moderner Fahrräder gerecht zu werden. - Kompatibel mit BSA-Gewinde und Shimano-Achsen (Ø 24 mm) - Gepresste Lagerschalen für erhöhte Stabilität - Premium-Lager für reibungslose Kraftübertragung - Leichtgewichtige Konstruktion mit nur 98 g pro Set.48,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, VelowerkzeugDas BB29BSA/2 BSA Tretlagerwerkzeug ist ein präzises und robustes Werkzeug, das speziell für die Installation und Demontage von 12-Zahn-Lagern mit einem Aussendurchmesser von 46 mm entwickelt wurde. Es ist mit einem 1/2" Drehmomentschlüssel kompatibel, was eine exakte Anwendung des erforderlichen Drehmoments ermöglicht. Dieses Werkzeug ist ideal für Fachleute und Fahrradenthusiasten, die Wert auf Qualität und Zuverlässigkeit legen. Hergestellt in Frankreich, bietet das BB29BSA/2 BSA eine hohe Verarbeitungsqualität und Langlebigkeit. Die kompakte Bauweise mit einer Breite und Länge von jeweils 46 mm sorgt für eine einfache Handhabung und Lagerung. Das schwarze Design verleiht dem Werkzeug zudem eine ansprechende Optik.61,31 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schwab, Karolin: inside out - outside ininside out - outside in , Wenn es so etwas gibt, wie das ästhetische Überraschungsmoment einer Skulptur, dann wäre es hier, dass die äußere Form der inneren einen Raum eröffnet, den man so bislang nicht wahrgenommen hat. Die Arbeiten, die Karolin Schwab für "inside out | outside in" zusammengetragen hat, macht dies zu einer der vielleicht bemerkenswertesten jüngeren Entdeckungen im Bereich Land-Art. Denn die junge Berliner Künstlerin nutzt Landschaft als eine Art Framework für die Wahrnehmung von Fläche, Struktur und Raum. Ihre Arbeiten erscheinen auf den ersten Blick zunächst wie einzeln verstreute "land marks" einer imaginären Landkarte, die sich von der Ostsee über die Schweizer Alpen bis nach Virginia erstreckt. Schaut man jedoch genauer hin, ergeben sie eine faszinierende tour d'horizon, die elementare Fragen der Natur-Betrachtung reflektieren. Und dabei mitunter zu überraschenden Schlüssen kommt, wie diese kleine handschriftliche Notiz zeigt: Schwabs Arbeiten fesseln nicht nur durch die bestechend schlichte Form, sie tun es auch, weil sich dahinter eine intensive Auseinandersetzung mit physikalischen Gegebenheiten verbirgt, wie der räumlichen Auswirkung von "Zeit", dem Wahrnehmen von Form, und, selbstredend, der Bedeutung der Perspektive dafür. In einer ihrer früheren Arbeiten hat Karolin Schwab dazu ein Experiment des britischen Autors Edward Abbott zitiert, der diesen komplexen Zusammenhang anschaulich erläutert: "Place a penny on the middle of one of your tables in space, look down from the top of it. It will look like a circle. But then, draw back to the edge of the table, and gradually lower your head and thus your eye (...) and you will find the penny more and more oval; and at the least (...) a straight line. (aus: Edward Abbott, "Flatland", 1884) Schwab bezeichnete Abbotts Überlegung mal als Schlüsselerlebnis. Und es sieht so aus, als würde sie den spielerischen Umgang mit Perspektive auch jetzt wieder wie ein unsichtbarer, roter Faden fortsetzen. Was sie daran so fasziniert? Nun, darüber gibt eine andere Notiz Auskunft. Denn: "Other ways of seeing lead to other ways of knowing." "inside out | outside in" entpuppt sich so als gelungene Dekonstruktion des cartesianischen Raums und zugleich formgewordenen Gegenentwurf. Die lose eingestreuten Notizen und Gedankensplitter tun das Ihre dazu, die Plastiken aus dem Bild- in den Sprachraum zu verlängern. Nicht, dass die Arbeiten das gebraucht hätten. Dennoch. Missen möchte man sie auf keinen Fall. , Rück- & Bremsleuchten > Lichter & Leuchten , Erscheinungsjahr: 20250526, Autoren: Schwab, Karolin~Funken, Peter~Zahra, Miro, Seitenzahl/Blattzahl: 64, Abbildungen: 70, Keyword: Holz; Malerei; Metal; Skulptur; Zeichnung, Fachkategorie: Kunst: allgemeine Themen, Altersempfehlung / Lesealter: 18, ab Alter: 3, bis Alter: 99, Warengruppe: HC/Kunst/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 289, Breite: 221, Höhe: 11, Gewicht: 384, Produktform: Kartoniert,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Allende, Isabel: Trilogia el aguila y el jaguarTrilogia el aguila y el jaguar , Edición especial en formato estuche con la fantástica trilogía 'Las memorias del águila y el jaguar' integrada por La ciudad de las bestias, El reino del Dragón de Oro y El bosque de los pigmeos. De Isabel Allende. La ciudad de las bestiasAlexander Cold es un muchacho americano de quince años que parte al Amazonas con su abuela Kate, periodista especializada en viajes. La expedición se interna en la selva en busca de una extraña bestia gigantesca. Junto con su compañera de viaje, Nadia Santos, y un centenario chamán indígena, Alex conocerá un mundo sorprendente y juntos vivirán una gran aventura. -------El reino del Dragón de Oro La estatua del Dragón de Oro permanece oculta en un reino pequeño y misterioso, enclavado en la cordillera del Himalaya. Y según cuenta la leyenda, este magnífico objeto, un poderoso instrumento de apinación incrustado de piedras preciosas, preserva la paz de estas tierras. Una paz que ahora, por la codicia en el alma de los hombres, puede verse perturbada. En El Reino del Dragón de Oro, Isabel Allende nos invita a entrar en una doble aventura. Alexander Cold, su abuela Kate y Nadia Santos, los protagonistas de La Ciudad de las Bestias, han vuelto a reunirse. Viviremos con ellos sus peripecias y vicisitudes en la belleza desnuda, limpia, de las montañas y los valles del Himalaya en compañía de nuevos amigos. -------El bosque de los pigmeos Todos desconocen el destino de la tribu de pigmeos que habitaba aquel bosque de África ecuatorial. Nadie quiere arriesgarse a entrar en esa región donde los animales están siendo exterminados y dos misioneros acaban de desaparecer. La selva guarda sus secretos, aveces tan oscuros como el corazón de algunos hombres. , > , Erscheinungsjahr: 20230914, Produktform: Kartoniert, Autoren: Allende, Isabel, Fachschema: Argentinische Belletristik / Roman, Erzählung~Spanische Bücher, Warengruppe: TB/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 195, Breite: 129, Höhe: 52, Gewicht: 623, Produktform: Kartoniert, Genre: Importe, Seitenzahl: getr. pag.,41,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie findest du den männlichen Namen Aire?
Als KI habe ich keine persönlichen Vorlieben oder Meinungen. Der Name Aire ist ungewöhnlich und könnte für manche Menschen interessant sein, da er nicht sehr verbreitet ist. Letztendlich hängt es jedoch von den individuellen Vorlieben und kulturellen Hintergründen ab, ob jemand den Namen Aire mag oder nicht. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.