Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Al-bom-Odoevskogo
Top-Angebote
Produkte zum Begriff Al-bom-Odoevskogo:

-
Wie lautet der Titel des Liedes "Bom Bom"?
Der Titel des Liedes "Bom Bom" stammt von der britischen Sängerin Sam and the Womp. Es wurde im Jahr 2012 veröffentlicht und war ein großer Hit in Europa. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Was bedeutet Bom Bahia?
Was bedeutet Bom Bahia? Bom Bahia ist Portugiesisch und bedeutet "Gute Bucht" oder "Schöne Bucht". Es wird oft verwendet, um auf die Stadt Salvador da Bahia in Brasilien zu verweisen, die für ihre malerischen Buchten und Strände bekannt ist. Der Ausdruck kann auch allgemein verwendet werden, um auf eine schöne oder angenehme Bucht oder Küstenregion zu verweisen. Insgesamt drückt "Bom Bahia" eine positive und bewundernde Haltung gegenüber einer Bucht oder Küstenlandschaft aus. **
Was bedeutet "Cim Bom"?
"Cim Bom" ist eine umgangssprachliche Abkürzung für den türkischen Fußballverein Galatasaray Istanbul. Der Begriff stammt aus dem Türkischen und wird von den Fans des Vereins verwendet. Er steht für die Anfangsbuchstaben der Worte "Cimbom", was so viel wie "Feuerball" bedeutet. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff Al-bom-Odoevskogo:
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie lautet der Titel des Liedes "Bom Bom"?
Der Titel des Liedes "Bom Bom" stammt von der britischen Sängerin Sam and the Womp. Es wurde im Jahr 2012 veröffentlicht und war ein großer Hit in Europa. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Al-bom-Odoevskogo
-
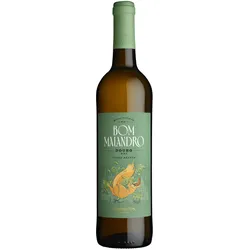
Bom Malandro Branco 2024Bom Malandro Branco is een frisse witte wijn uit de Douro in Portugal, gemaakt door Symington Family Estates. Deze blend van Portugese witte druivenrassen zoals Viosinho, Rabigato, Gouveio, Arinto en Códega do Larinho heeft aroma’s van citroen, limoen, groene appel, peer, witte perzik, grapefruit, bloesem en een lichte minerale toets. In de smaak is hij droog, sappig en verfrissend, met citrusfruit, wit fruit, levendige zuren en een zuivere afdronk. De vinificatie in roestvrijstalen tanks9,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
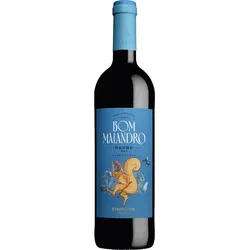
Bom Malandro Tinto 2022Bom Malandro Tinto is een fruitige rode wijn uit de Douro in Portugal, gemaakt door Symington Family Estates. Deze blend van Touriga Franca, Touriga Nacional, Tinta Roriz, Tinta Barroca en Alicante Bouschet heeft aroma’s van aardbei, rode kers, framboos, pruim, zwarte bes, florale tonen, peper, thee en pure chocolade. In de smaak is hij soepel, levendig en sappig, met rijp rood en donker fruit, frisse zuren, zachte tannines en een kruidige afdronk. De wijn rijpt deels op roestvrij staal en9,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Was bedeutet Bom Bahia?
Was bedeutet Bom Bahia? Bom Bahia ist Portugiesisch und bedeutet "Gute Bucht" oder "Schöne Bucht". Es wird oft verwendet, um auf die Stadt Salvador da Bahia in Brasilien zu verweisen, die für ihre malerischen Buchten und Strände bekannt ist. Der Ausdruck kann auch allgemein verwendet werden, um auf eine schöne oder angenehme Bucht oder Küstenregion zu verweisen. Insgesamt drückt "Bom Bahia" eine positive und bewundernde Haltung gegenüber einer Bucht oder Küstenlandschaft aus. **
-
Was bedeutet "Cim Bom"?
"Cim Bom" ist eine umgangssprachliche Abkürzung für den türkischen Fußballverein Galatasaray Istanbul. Der Begriff stammt aus dem Türkischen und wird von den Fans des Vereins verwendet. Er steht für die Anfangsbuchstaben der Worte "Cimbom", was so viel wie "Feuerball" bedeutet. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.