Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **


Ähnliche Suchbegriffe für All-Fours-Taschenbuch-von
Top-Angebote
Produkte zum Begriff All-Fours-Taschenbuch-von:
-
Freytag von Loringhoven, Arndt: Putins Angriff auf DeutschlandPutins Angriff auf Deutschland , Desinformation, Propaganda, Cyberattacken | Fake News aus Moskau: wie Russland unsere Demokratie angreift , Achsschenkel > Radaufhängung, Federung & Lenkung , Auflage: 2. Auflage, Erscheinungsjahr: 20240926, Produktform: Leinen, Autoren: Freytag von Loringhoven, Arndt~Erlenhorst, Leon, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 336, Themenüberschrift: POLITICAL SCIENCE / Intelligence & Espionage, Keyword: BND; Gefahrenabwehr; Sabotage; Sicherheitsarchitektur; Sicherheitspolitik; Spionage; Unterwanderung, Fachschema: Russland / Politik, Staat, Recht~Demokratie~Diplomatie - Diplomat~Agent~Geheimdienst~Geheimdienst / Spionage~Spion~Spionage - Spionageabwehr~Geopolitik~Konflikt (wirtschaftlich, politisch)~Bestechung~Korruption~Politik / Politikwissenschaft~Politikwissenschaft~Politologie~Militärgeschichte, Fachkategorie: Politisches System: Demokratie~Diplomatie~Spionage und Geheimdienste~Geopolitik~Bewaffnete Konflikte~Politische Korruption, Region: Deutschland~Russland, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Militärgeschichte: Nachkriegs-Konflikte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Econ Verlag, Verlag: Econ Verlag, Verlag: Econ-Verlag, Produktverfügbarkeit: 02, Länge: 220, Breite: 138, Höhe: 31, Gewicht: 445, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie funktioniert die Token-Validierung und welche Methoden werden verwendet, um die Sicherheit von Tokens zu gewährleisten?
Die Token-Validierung überprüft die Echtheit eines Tokens, indem es mit einem geheimen Schlüssel oder einem Algorithmus verifiziert wird. Häufig verwendete Methoden zur Sicherung von Tokens sind die Verwendung von Zeitstempeln, die Begrenzung der Gültigkeitsdauer und die Verschlüsselung der Token-Inhalte. Zusätzlich können auch IP-Adressen, User-Agent-Header und andere Sicherheitsmaßnahmen eingesetzt werden, um die Integrität der Tokens zu schützen. **
Top-Angebote
Produkte zum Begriff All-Fours-Taschenbuch-von:
-
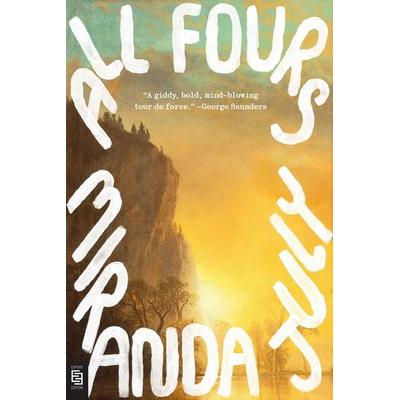
All Fours, Belletristik von Miranda July, July MirandaDie Bestsellerautorin der New York Times kehrt mit einem respektlosen, sexy, zärtlichen, humorvollen und überraschenden Roman über eine Frau zurück, die ihr Leben auf den Kopf stellt. "Ein offenes Buch über eine Midlife-Erweckung, das lustiger und menschlicher ist, als man es je erwartet.... Die Tapferkeit der Vierfüssler ist nichts weniger als fesselnd." - Vogue. "Eine respektlose und brillant berührende Geschichte von der Suche einer Frau nach Freiheit." - Oprah Daily. "Atmosphärisch, sexy und völlig unerwartet." - People Magazine. "Ein brillanter, sexy, lustiger, lächerlich unterhaltsamer Ur-Schrei einer Geschichte über das Erwachsenwerden in der Midlife-Crisis... Überwältigend, mit weit geöffneten Augen geschriebene Fiktion." - Booklist, mit STERN-Bewertung. Eine semi-bekannte Künstlerin kündigt ihren Plan an, quer durchs Land von LA nach NY zu fahren. Dreissig Minuten, nachdem sie ihren Mann und ihr Kind zu Hause gelassen hat, verlässt sie spontan die Autobahn, checkt in ein unauffälliges Motel ein und begibt sich auf eine völlig andere Reise. Miranda Julys zweiter Roman bestätigt das Genie ihres einzigartigen Ansatzes in der Fiktion. Mit Julys ironischem Ton, perfektem komödiantischen Timing, ungenierter Neugier auf menschliche Intimität und spürbarem Vergnügen daran, Grenzen zu überschreiten, erzählt All Fours die Geschichte von einer Frau auf der Suche nach einer neuen Art von Freiheit. Teil absurder Unterhaltung, Teil zärtliche Neuerfindung des sexuellen, romantischen und häuslichen Lebens einer fünfundvierzigjährigen Künstlerin, übertrifft All Fours die Erwartungen, während es unsere Überzeugungen über das Leben als Frau ausgräbt. Wieder einmal entführt July das Vertraute und verwandelt es in etwas Neues und aufregend, zutiefst Lebendiges.25,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Freytag von Loringhoven, Arndt: Putins Angriff auf DeutschlandPutins Angriff auf Deutschland , Desinformation, Propaganda, Cyberattacken | Fake News aus Moskau: wie Russland unsere Demokratie angreift , Achsschenkel > Radaufhängung, Federung & Lenkung , Auflage: 2. Auflage, Erscheinungsjahr: 20240926, Produktform: Leinen, Autoren: Freytag von Loringhoven, Arndt~Erlenhorst, Leon, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 336, Themenüberschrift: POLITICAL SCIENCE / Intelligence & Espionage, Keyword: BND; Gefahrenabwehr; Sabotage; Sicherheitsarchitektur; Sicherheitspolitik; Spionage; Unterwanderung, Fachschema: Russland / Politik, Staat, Recht~Demokratie~Diplomatie - Diplomat~Agent~Geheimdienst~Geheimdienst / Spionage~Spion~Spionage - Spionageabwehr~Geopolitik~Konflikt (wirtschaftlich, politisch)~Bestechung~Korruption~Politik / Politikwissenschaft~Politikwissenschaft~Politologie~Militärgeschichte, Fachkategorie: Politisches System: Demokratie~Diplomatie~Spionage und Geheimdienste~Geopolitik~Bewaffnete Konflikte~Politische Korruption, Region: Deutschland~Russland, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Militärgeschichte: Nachkriegs-Konflikte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Econ Verlag, Verlag: Econ Verlag, Verlag: Econ-Verlag, Produktverfügbarkeit: 02, Länge: 220, Breite: 138, Höhe: 31, Gewicht: 445, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Ähnliche Suchbegriffe für All-Fours-Taschenbuch-von
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie funktioniert die Token-Validierung und welche Methoden werden verwendet, um die Sicherheit von Tokens zu gewährleisten?
Die Token-Validierung überprüft die Echtheit eines Tokens, indem es mit einem geheimen Schlüssel oder einem Algorithmus verifiziert wird. Häufig verwendete Methoden zur Sicherung von Tokens sind die Verwendung von Zeitstempeln, die Begrenzung der Gültigkeitsdauer und die Verschlüsselung der Token-Inhalte. Zusätzlich können auch IP-Adressen, User-Agent-Header und andere Sicherheitsmaßnahmen eingesetzt werden, um die Integrität der Tokens zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.