Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Alles-ist-Windhauch
Top-Angebote
Produkte zum Begriff Alles-ist-Windhauch:
-
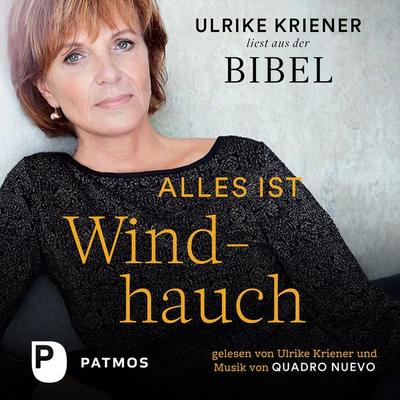
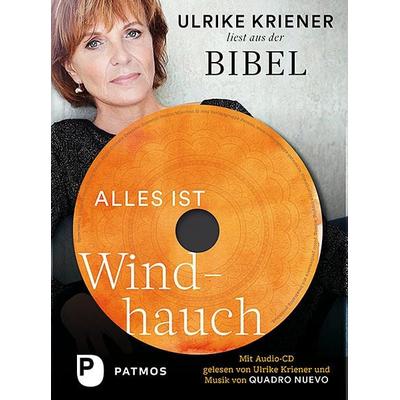
Kriener, Ulrike: Alles ist WindhauchAlles ist Windhauch , Ulrike Kriener liest aus der Bibel. Mit Audio-CD gelesen von Ulrike Kriener und Musik von Quadro Nuevo , Inspektionspakete & -kits > Motoren & Motorteile , Erscheinungsjahr: 20190401, Beilage: mit Audio-CD, Autoren: Kriener, Ulrike, Seitenzahl/Blattzahl: 112, Keyword: Kohelet; Prediger Salomo; Hörbuch; Glück; Sinn; Gottesbild; Existenzphilosophie; Oud, Fachschema: Bibel / Bibelkunde, Kommentar, Auslegung~Christentum / Gebet, Meditation, Spiritualität~Erinnerung / Religion, Kirche, Fachkategorie: Belletristik: religiös, spirituell~Autobiografien: Religion und Spirituelles, Interesse Alter: Bezug zu Christen und christlichen Gruppen, Warengruppe: HC/Religion/Theologie/Christentum, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 199, Breite: 156, Höhe: 18, Gewicht: 363, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Es ist alles Windhauch, Fachbücher von Meinolf BrüserMeinolf Brüsers Buch klärt in einem musikhistorischen Krimi das Geschehen um die Entstehung der abbrechenden Fuge und die posthume Drucklegung der »Kunst der Fuge« auf. Das Ergebnis ist von allem, was zur »Kunst der Fuge« bislang geschrieben wurde, grundsätzlich verschieden und neu. Es berührt kultur- und kunsthistorische, aber auch theologie- und philosophiegeschichtliche Probleme. Die Dinge lagen anders, als es der Eindruck vermittelte. Die abbrechende Fuge birgt ein Geheimnis, das bislang nicht erkannt wurde, das aber von Bach zum Erkennen bestimmt war und das einen Einblick gibt in sein Denken und Selbstverständnis am Ende seines Lebens. Bis in das Jahr 1749 arbeitete Bach an der posthum 1751 veröffentlichten »Kunst der Fuge«. Seit jeher gibt diese Sammlung von Fugen und Kanons Rätsel auf, und zwar vor allem hinsichtlich der letzten, abbrechenden Fuge, von der unklar ist, warum sie abbricht und wie sie weitergehen könnte. Viele Komponisten haben die Fuge »vollendet« und viele dieser Versuche sind im Druck erschienen oder durch Aufnahmen und Konzerte lebendig. Das grosse Interesse an diesen Fragen ist auch biographisch begründet, denn die Notiz Carl Philipp Emanuel Bachs auf dem berühmten fünften Blatt des Autographs bekundet einen Zusammenhang mit Bachs Tod: »Über dieser Fuge, wo der Name B A C H im Contragsubject angebracht worden, ist der Verfasser gestorben«.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Warum gibt es einen "unexpected token", obwohl alles richtig ist?
Ein "unexpected token" Fehler tritt auf, wenn der Code einen unerwarteten Ausdruck oder ein unerwartetes Zeichen enthält, das nicht Teil der Syntax ist. Dies kann auf einen Tippfehler, eine fehlende Klammer oder ein vergessenes Semikolon hinweisen. Überprüfen Sie den Code sorgfältig, um den Fehler zu finden und zu beheben. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Alles-ist-Windhauch:
-
Bärenreiter Es ist alles WindhauchBärenreiter Es ist alles Windhauch – Bach und das Geheimnis der "Kunst der Fuge": Sachbuch über Johann Sebastian Bachs "Kunst der Fuge", von Meinolf Brüser, ISBN 9783761826546, BVK04038, 192 Seiten, in deutscher Sprache39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kriener, Ulrike: Alles ist WindhauchAlles ist Windhauch , Ulrike Kriener liest aus der Bibel. Mit Audio-CD gelesen von Ulrike Kriener und Musik von Quadro Nuevo , Inspektionspakete & -kits > Motoren & Motorteile , Erscheinungsjahr: 20190401, Beilage: mit Audio-CD, Autoren: Kriener, Ulrike, Seitenzahl/Blattzahl: 112, Keyword: Kohelet; Prediger Salomo; Hörbuch; Glück; Sinn; Gottesbild; Existenzphilosophie; Oud, Fachschema: Bibel / Bibelkunde, Kommentar, Auslegung~Christentum / Gebet, Meditation, Spiritualität~Erinnerung / Religion, Kirche, Fachkategorie: Belletristik: religiös, spirituell~Autobiografien: Religion und Spirituelles, Interesse Alter: Bezug zu Christen und christlichen Gruppen, Warengruppe: HC/Religion/Theologie/Christentum, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 199, Breite: 156, Höhe: 18, Gewicht: 363, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Alles-ist-Windhauch
-
Es ist alles Windhauch, Fachbücher von Meinolf BrüserMeinolf Brüsers Buch klärt in einem musikhistorischen Krimi das Geschehen um die Entstehung der abbrechenden Fuge und die posthume Drucklegung der »Kunst der Fuge« auf. Das Ergebnis ist von allem, was zur »Kunst der Fuge« bislang geschrieben wurde, grundsätzlich verschieden und neu. Es berührt kultur- und kunsthistorische, aber auch theologie- und philosophiegeschichtliche Probleme. Die Dinge lagen anders, als es der Eindruck vermittelte. Die abbrechende Fuge birgt ein Geheimnis, das bislang nicht erkannt wurde, das aber von Bach zum Erkennen bestimmt war und das einen Einblick gibt in sein Denken und Selbstverständnis am Ende seines Lebens. Bis in das Jahr 1749 arbeitete Bach an der posthum 1751 veröffentlichten »Kunst der Fuge«. Seit jeher gibt diese Sammlung von Fugen und Kanons Rätsel auf, und zwar vor allem hinsichtlich der letzten, abbrechenden Fuge, von der unklar ist, warum sie abbricht und wie sie weitergehen könnte. Viele Komponisten haben die Fuge »vollendet« und viele dieser Versuche sind im Druck erschienen oder durch Aufnahmen und Konzerte lebendig. Das grosse Interesse an diesen Fragen ist auch biographisch begründet, denn die Notiz Carl Philipp Emanuel Bachs auf dem berühmten fünften Blatt des Autographs bekundet einen Zusammenhang mit Bachs Tod: »Über dieser Fuge, wo der Name B A C H im Contragsubject angebracht worden, ist der Verfasser gestorben«.39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Windhauch - BadeschaumEinfach eintauchen in sanften Schaum und traditionelle Pflanzengeheimnisse. Tief durchatmen im Duft eines Windhauchs mit Eukalyptus. Badeschaum Windhauch belebt und schenkt gleichzeitig Wärme. Frei von Silikon/Paraffin, synthetischen Farb- und Duftstoffen. Für üppigen, genussreichen Schaum ein bis zwei Verschlusskappen in das laufende Badewasser geben.15,15 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Warum gibt es einen "unexpected token", obwohl alles richtig ist?
Ein "unexpected token" Fehler tritt auf, wenn der Code einen unerwarteten Ausdruck oder ein unerwartetes Zeichen enthält, das nicht Teil der Syntax ist. Dies kann auf einen Tippfehler, eine fehlende Klammer oder ein vergessenes Semikolon hinweisen. Überprüfen Sie den Code sorgfältig, um den Fehler zu finden und zu beheben. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.