Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Allos-Entspannung-Tee
Top-Angebote
Produkte zum Begriff Allos-Entspannung-Tee:
-
Tibetische EntspannungTibetische Entspannung , Kum Nye Massage und Bewegung , Batterien > Autoelektrik , Auflage: 2. Auflage, Erscheinungsjahr: 201712, Produktform: Leinen, Beilage: Audio-CD, Auflage: 17002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 144, Abbildungen: mehr als 200 Fotos, Keyword: Atem; Entspannung; Yoga, Fachschema: Entspannung (körperlich, geistig)~Massage~Yoga~Lifestyle, Fachkategorie: Massage~Körper und Geist: Meditation und Visualisierung~Lifestyle, Hobbys und Freizeit, Warengruppe: HC/Entspannung/Yoga/Meditation/Autogenes Training, Fachkategorie: Yoga, Thema: Orientieren, Sekunden: 71, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Dharma Publ.Deutschland, Verlag: Dharma Publ.Deutschland, Verlag: Dharma Publishing, Länge: 289, Breite: 238, Höhe: 17, Gewicht: 936, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger EAN: 9783928758253, Herkunftsland: BULGARIEN (BG), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,34,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
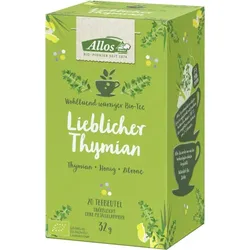
Allos Lieblicher Thymian Tee bio (20Btl)Lieblicher Thymian Tee - Mediterranes Aroma in der Tasse. So kräftig wild wie die Wellen des Mittelmeeres. Mit Honig und Zitrone verfeinert, werden nicht nur die Geschmacksknospen verwöhnt. Adieu Frosch im Hals!3,79 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Allos-Entspannung-Tee:
-
Allos Entspannung Tee - Kamille, Hanf, Lavendel bio (20Btl)Entspannung Tee - Ferien für die Seele. Ein perfekt ausbalancierter Tee der pure Gelassenheit verströmt. Die entspannende Kraft von Kamille, Hanf & Lavendel fegt die Sorgen des Alltags fort. Einfach Füße hochlegen, Tee genießen und der Rest kommt von allein.3,79 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Allos Sommer Minze Tee bioMit Allos Tee ein Stück Natur genießen! Wir lieben es, unvergessliche Momente mit ganz besonderen Tees zu verbinden. Vor allem, wenn sie mit Natürlichkeit und Qualität gefüllt sind. Allos hat deshalb gleich zwölf leckere Tees kreiert und dafür englische Expertise mit über 30 Jahren Leidenschaft für Bio-Produkte zusammengebracht. Die perfekte (Tee)-Mischung! Ob für den perfekten Start in den Tag, in gemütlicher Runde oder als Auszeit nur für dich: Die abwechslungsreichen Allos Tee-Mischungen bringen Leben in die Tasse und füllen sie mit kleinen Erlebnissen. Sie sind natürlich lecker. Sie schaffen Platz für Entspannung und Ruhe. Sie erfrischen und beleben. Entdecke für jeden Moment den passenden Tee und lass jede Tee-Zeit zu etwas ganz Besonderem werden! Alle zwölf Sorten präsentieren sich natürlich in bester Bio-Qualität, mit sorgfältig ausgewählten, hochwertigen Zutaten – ohne Aromen. Auch die Teebeutel überzeugen mit Natürlichkeit – ungebleicht und ohne Metallklammer. Das ist echter Teegenuss!3,79 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Tibetische EntspannungTibetische Entspannung , Kum Nye Massage und Bewegung , Batterien > Autoelektrik , Auflage: 2. Auflage, Erscheinungsjahr: 201712, Produktform: Leinen, Beilage: Audio-CD, Auflage: 17002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 144, Abbildungen: mehr als 200 Fotos, Keyword: Atem; Entspannung; Yoga, Fachschema: Entspannung (körperlich, geistig)~Massage~Yoga~Lifestyle, Fachkategorie: Massage~Körper und Geist: Meditation und Visualisierung~Lifestyle, Hobbys und Freizeit, Warengruppe: HC/Entspannung/Yoga/Meditation/Autogenes Training, Fachkategorie: Yoga, Thema: Orientieren, Sekunden: 71, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Dharma Publ.Deutschland, Verlag: Dharma Publ.Deutschland, Verlag: Dharma Publishing, Länge: 289, Breite: 238, Höhe: 17, Gewicht: 936, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger EAN: 9783928758253, Herkunftsland: BULGARIEN (BG), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,34,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Allos-Entspannung-Tee
-
Allos Lieblicher Thymian Tee bio (20Btl)Lieblicher Thymian Tee - Mediterranes Aroma in der Tasse. So kräftig wild wie die Wellen des Mittelmeeres. Mit Honig und Zitrone verfeinert, werden nicht nur die Geschmacksknospen verwöhnt. Adieu Frosch im Hals!3,79 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
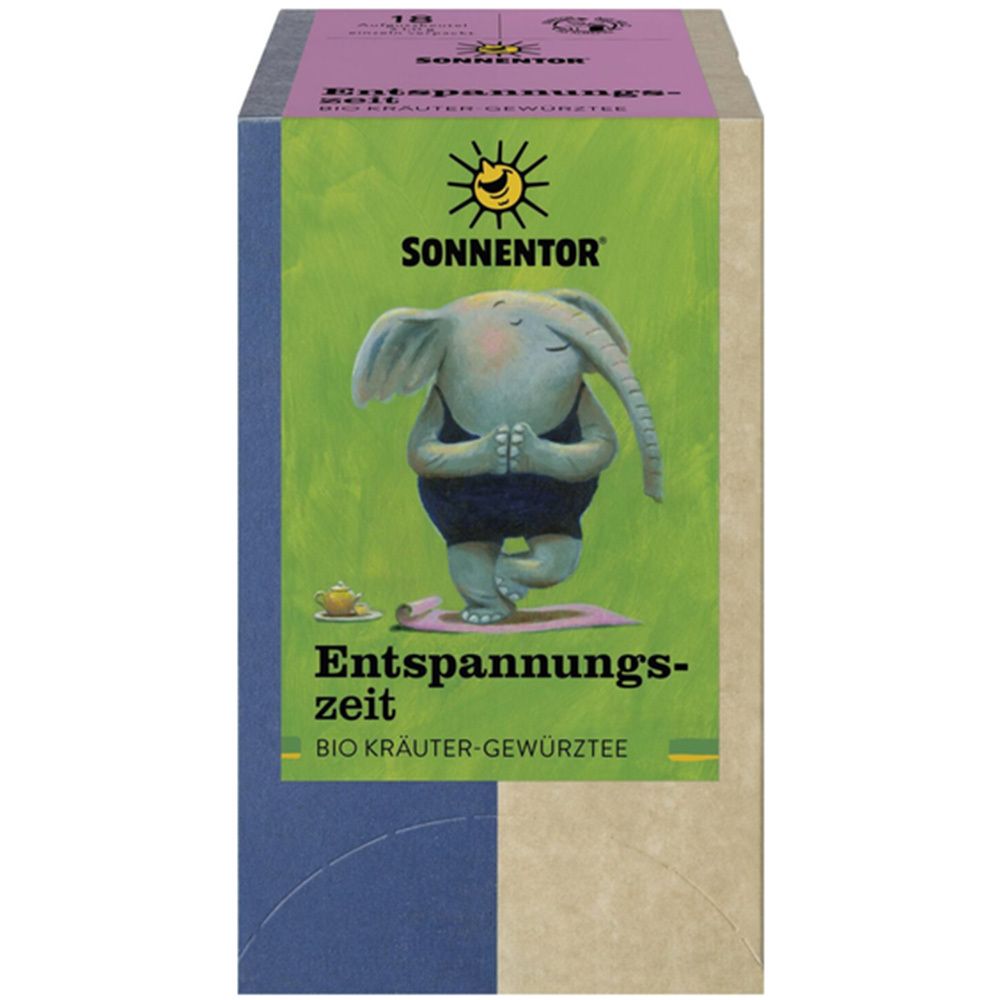
Sonnentor TEE Entspannung 18 St TeeSONNENTOR Entspannungszeit Zutaten: Zitronenmelisse, Lavendel, Salbei, Fenchel, Petersilie Verwendungshinweis: Ziehzeit in Minuten: 5-10 / Wassertemperatur in °C: 100 Aufbewahrungshinweis: Vor Wärme geschützt und trocken lagern. Inhalt: 18 Doppelkammerbeutel à 1 g Herstellerdaten: SONNENTOR Kräuterhandels GMBH Sprögnitz 10 3910 Österreich4,29 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Allos Süße Träume Tee bio (20Btl)Mit Allos Tee ein Stück Natur genießen! Wir lieben es, unvergessliche Momente mit ganz besonderen Tees zu verbinden. Vor allem, wenn sie mit Natürlichkeit und Qualität gefüllt sind. Allos hat deshalb gleich zwölf leckere Tees kreiert und dafür englische Expertise mit über 30 Jahren Leidenschaft für Bio-Produkte zusammengebracht. Die perfekte (Tee)-Mischung! Ob für den perfekten Start in den Tag, in gemütlicher Runde oder als Auszeit nur für dich: Die abwechslungsreichen Allos Tee-Mischungen bringen Leben in die Tasse und füllen sie mit kleinen Erlebnissen. Sie sind natürlich lecker. Sie schaffen Platz für Entspannung und Ruhe. Sie erfrischen und beleben. Entdecke für jeden Moment den passenden Tee und lass jede Tee-Zeit zu etwas ganz Besonderem werden! Alle zwölf Sorten präsentieren sich natürlich in bester Bio-Qualität, mit sorgfältig ausgewählten, hochwertigen Zutaten – ohne Aromen. Auch die Teebeutel überzeugen mit Natürlichkeit – ungebleicht und ohne Metallklammer. Das ist echter Teegenuss!3,79 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.