Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
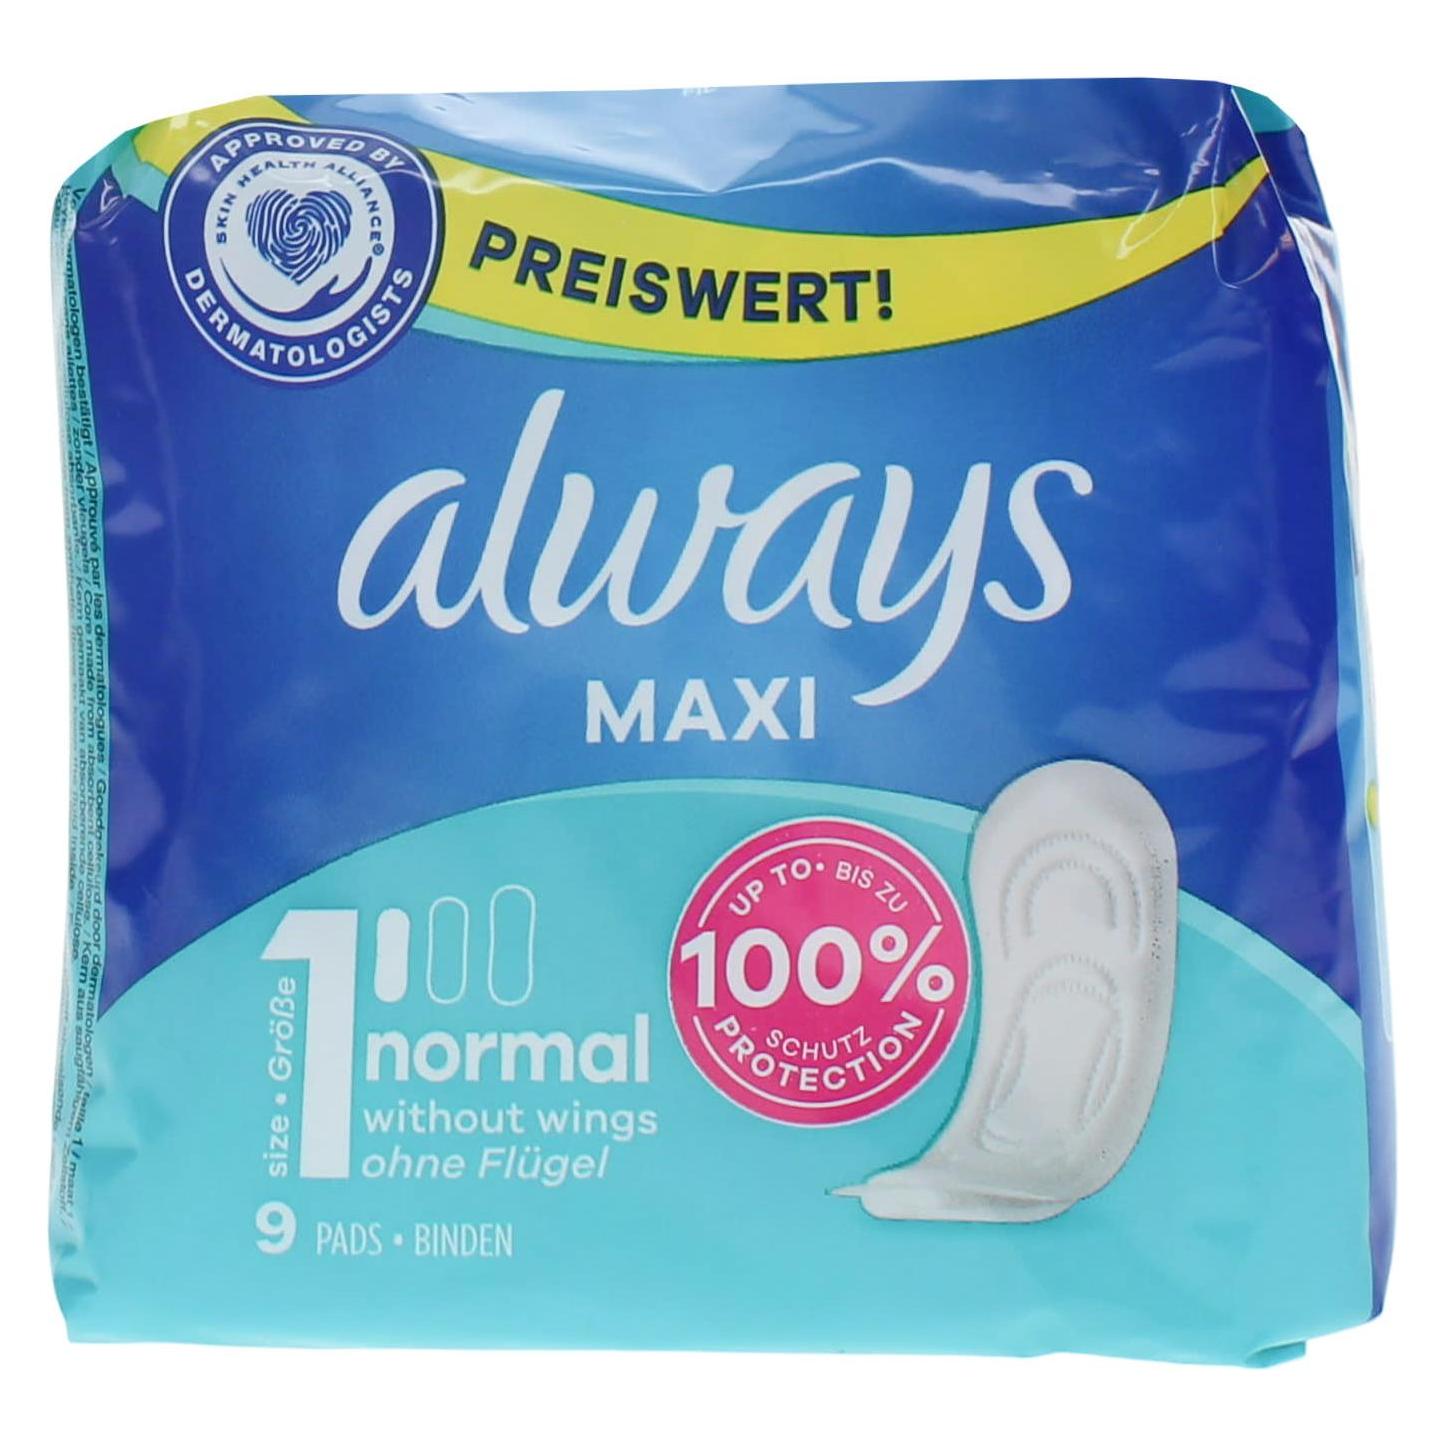
Welche ist besser, Always Ultra oder Always Maxi?
Die Entscheidung zwischen Always Ultra und Always Maxi hängt von persönlichen Vorlieben und Bedürfnissen ab. Always Ultra bietet eine dünnere und flexiblere Passform, während Always Maxi eine dickere Polsterung für zusätzlichen Schutz bietet. Wenn du eine leichtere Periode hast und diskreten Schutz bevorzugst, könnte Always Ultra die bessere Wahl sein. Wenn du jedoch eine stärkere Periode hast und mehr Saugfähigkeit benötigst, könnte Always Maxi die geeignetere Option sein. Es ist wichtig, beide Produkte auszuprobieren, um herauszufinden, welches für dich am besten geeignet ist. **
Können Always Ultra oder Maxi mehr aufnehmen?
Always Ultra und Maxi sind beide Binden, die für eine hohe Saugfähigkeit entwickelt wurden. Die Always Ultra Binden haben jedoch eine dünnere und flexiblere Struktur, die es ihnen ermöglicht, mehr Flüssigkeit aufzunehmen und gleichzeitig ein trockenes Gefühl auf der Haut zu bieten. Die Always Maxi Binden sind etwas dicker und bieten daher eine etwas höhere Saugfähigkeit, sind aber möglicherweise weniger diskret und bequem zu tragen. Letztendlich hängt die Wahl zwischen den beiden von den individuellen Bedürfnissen und Vorlieben ab. **
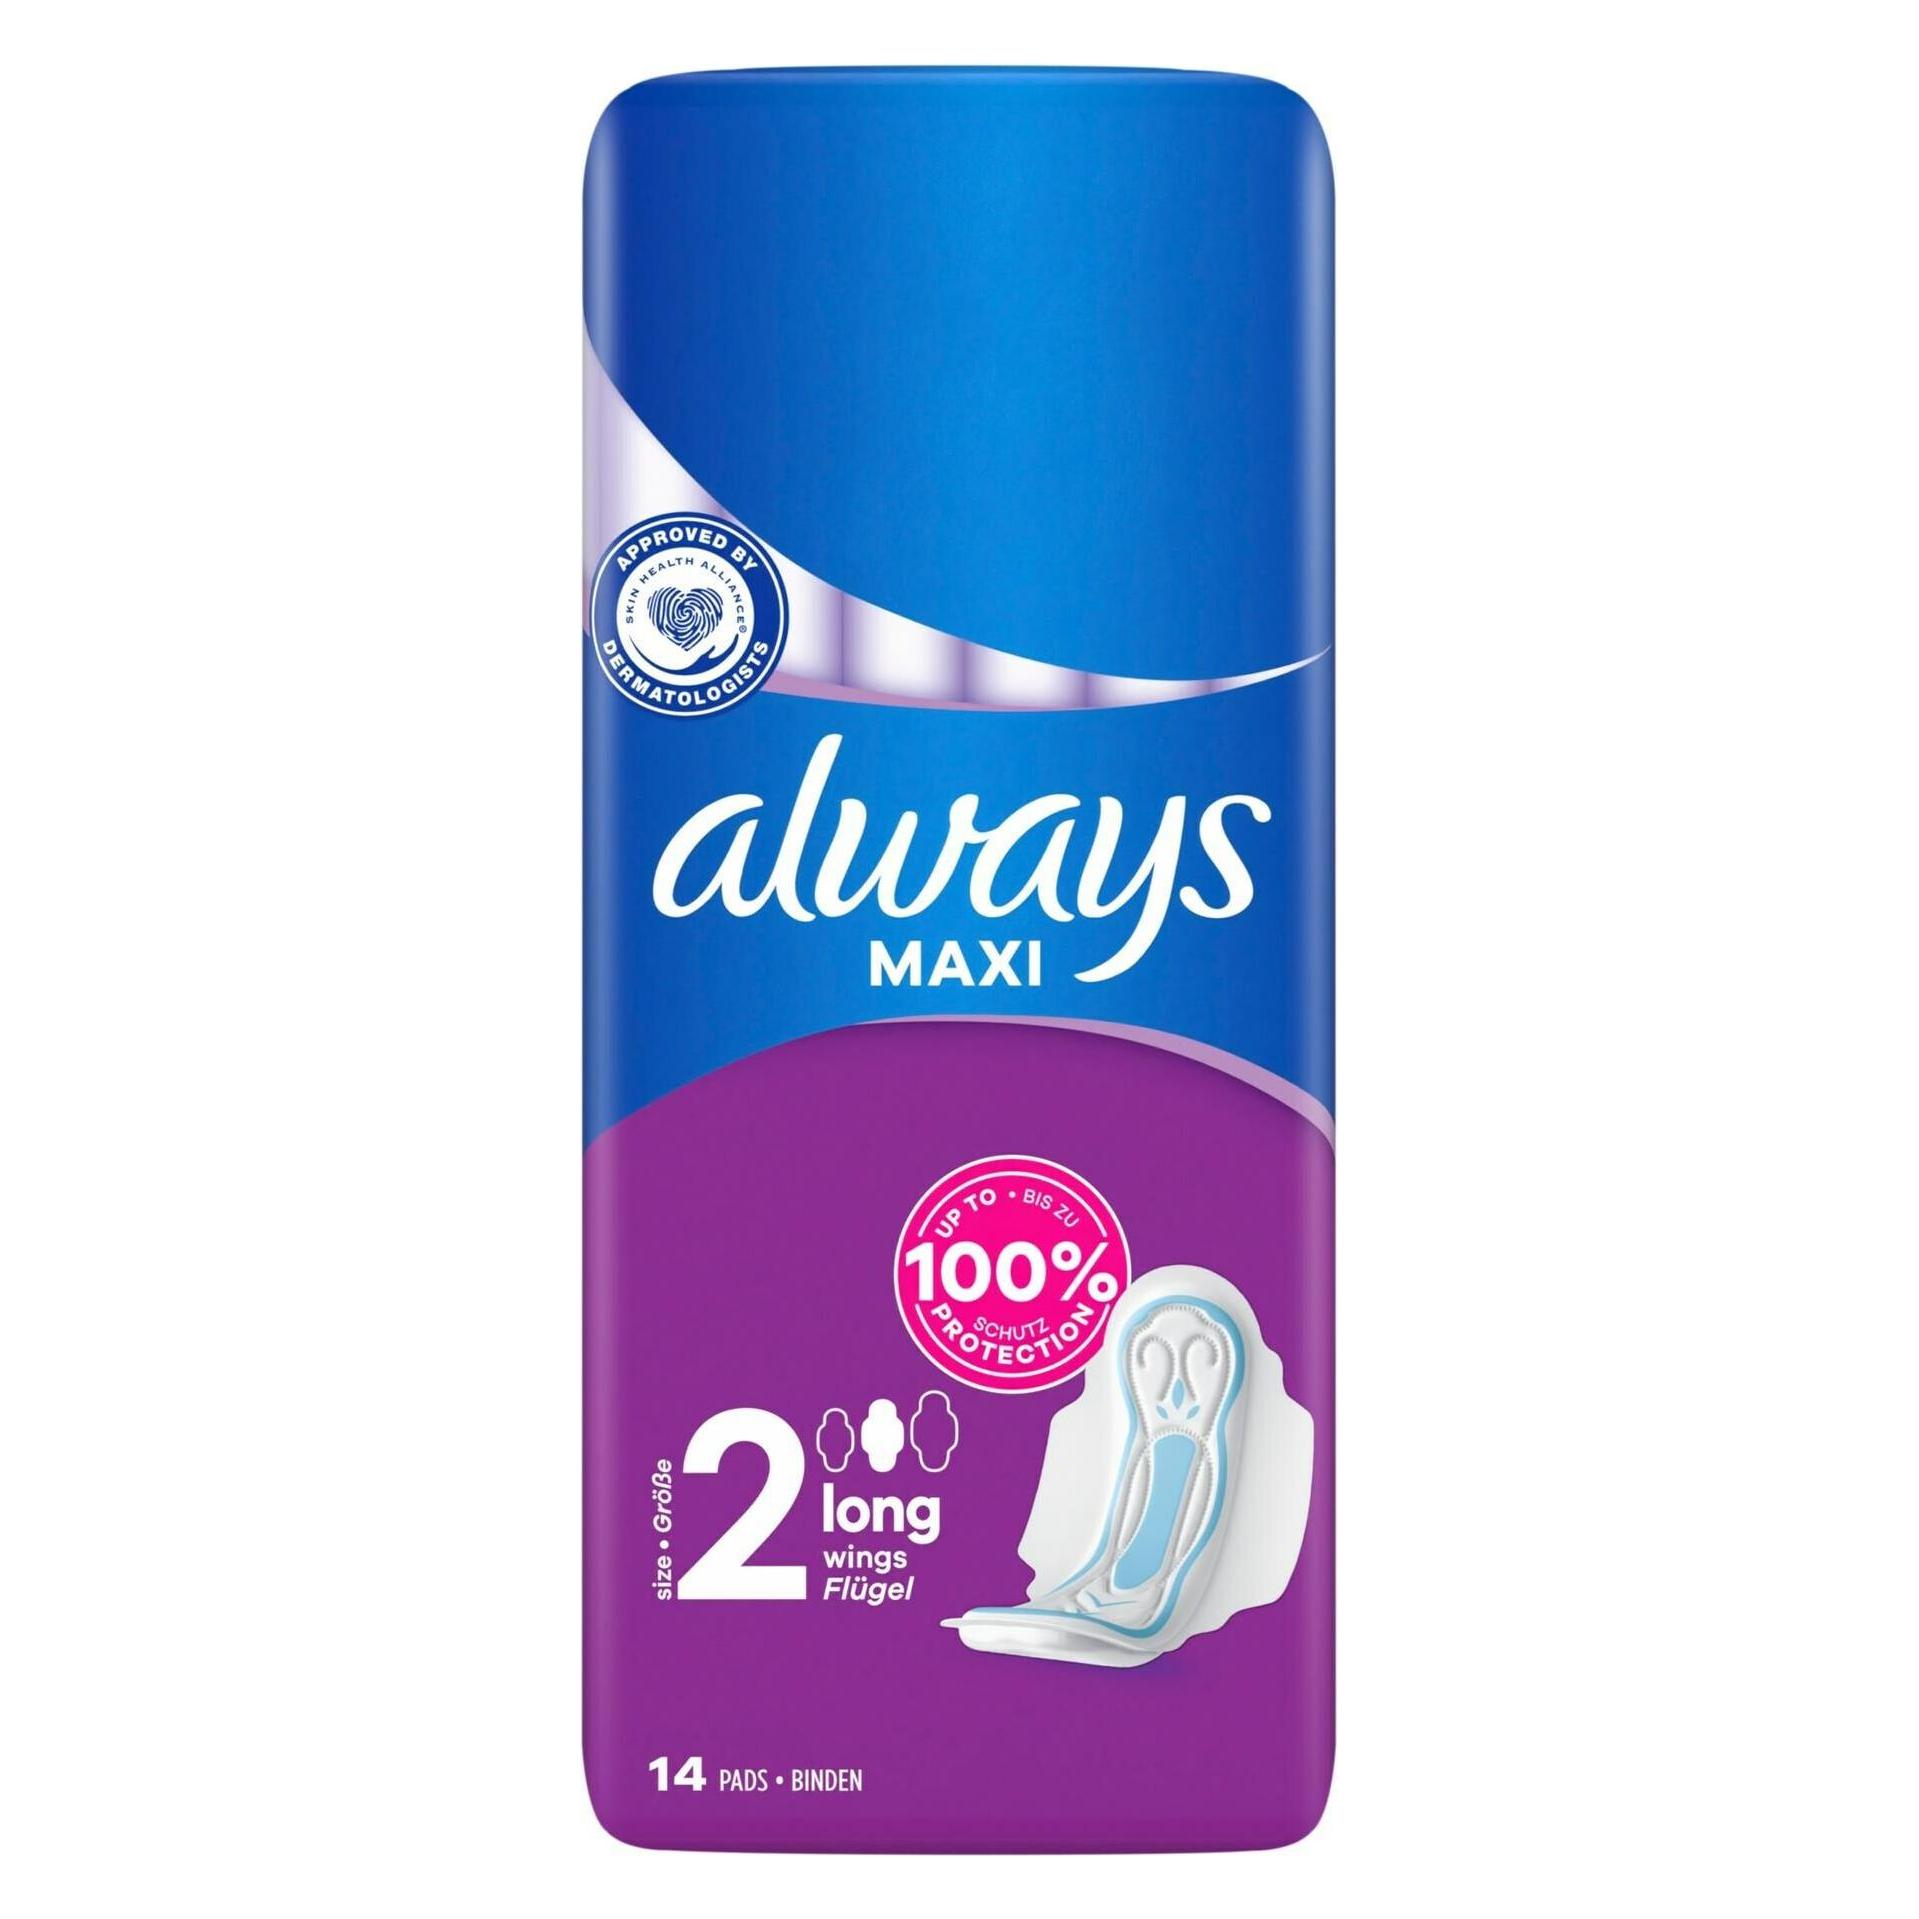
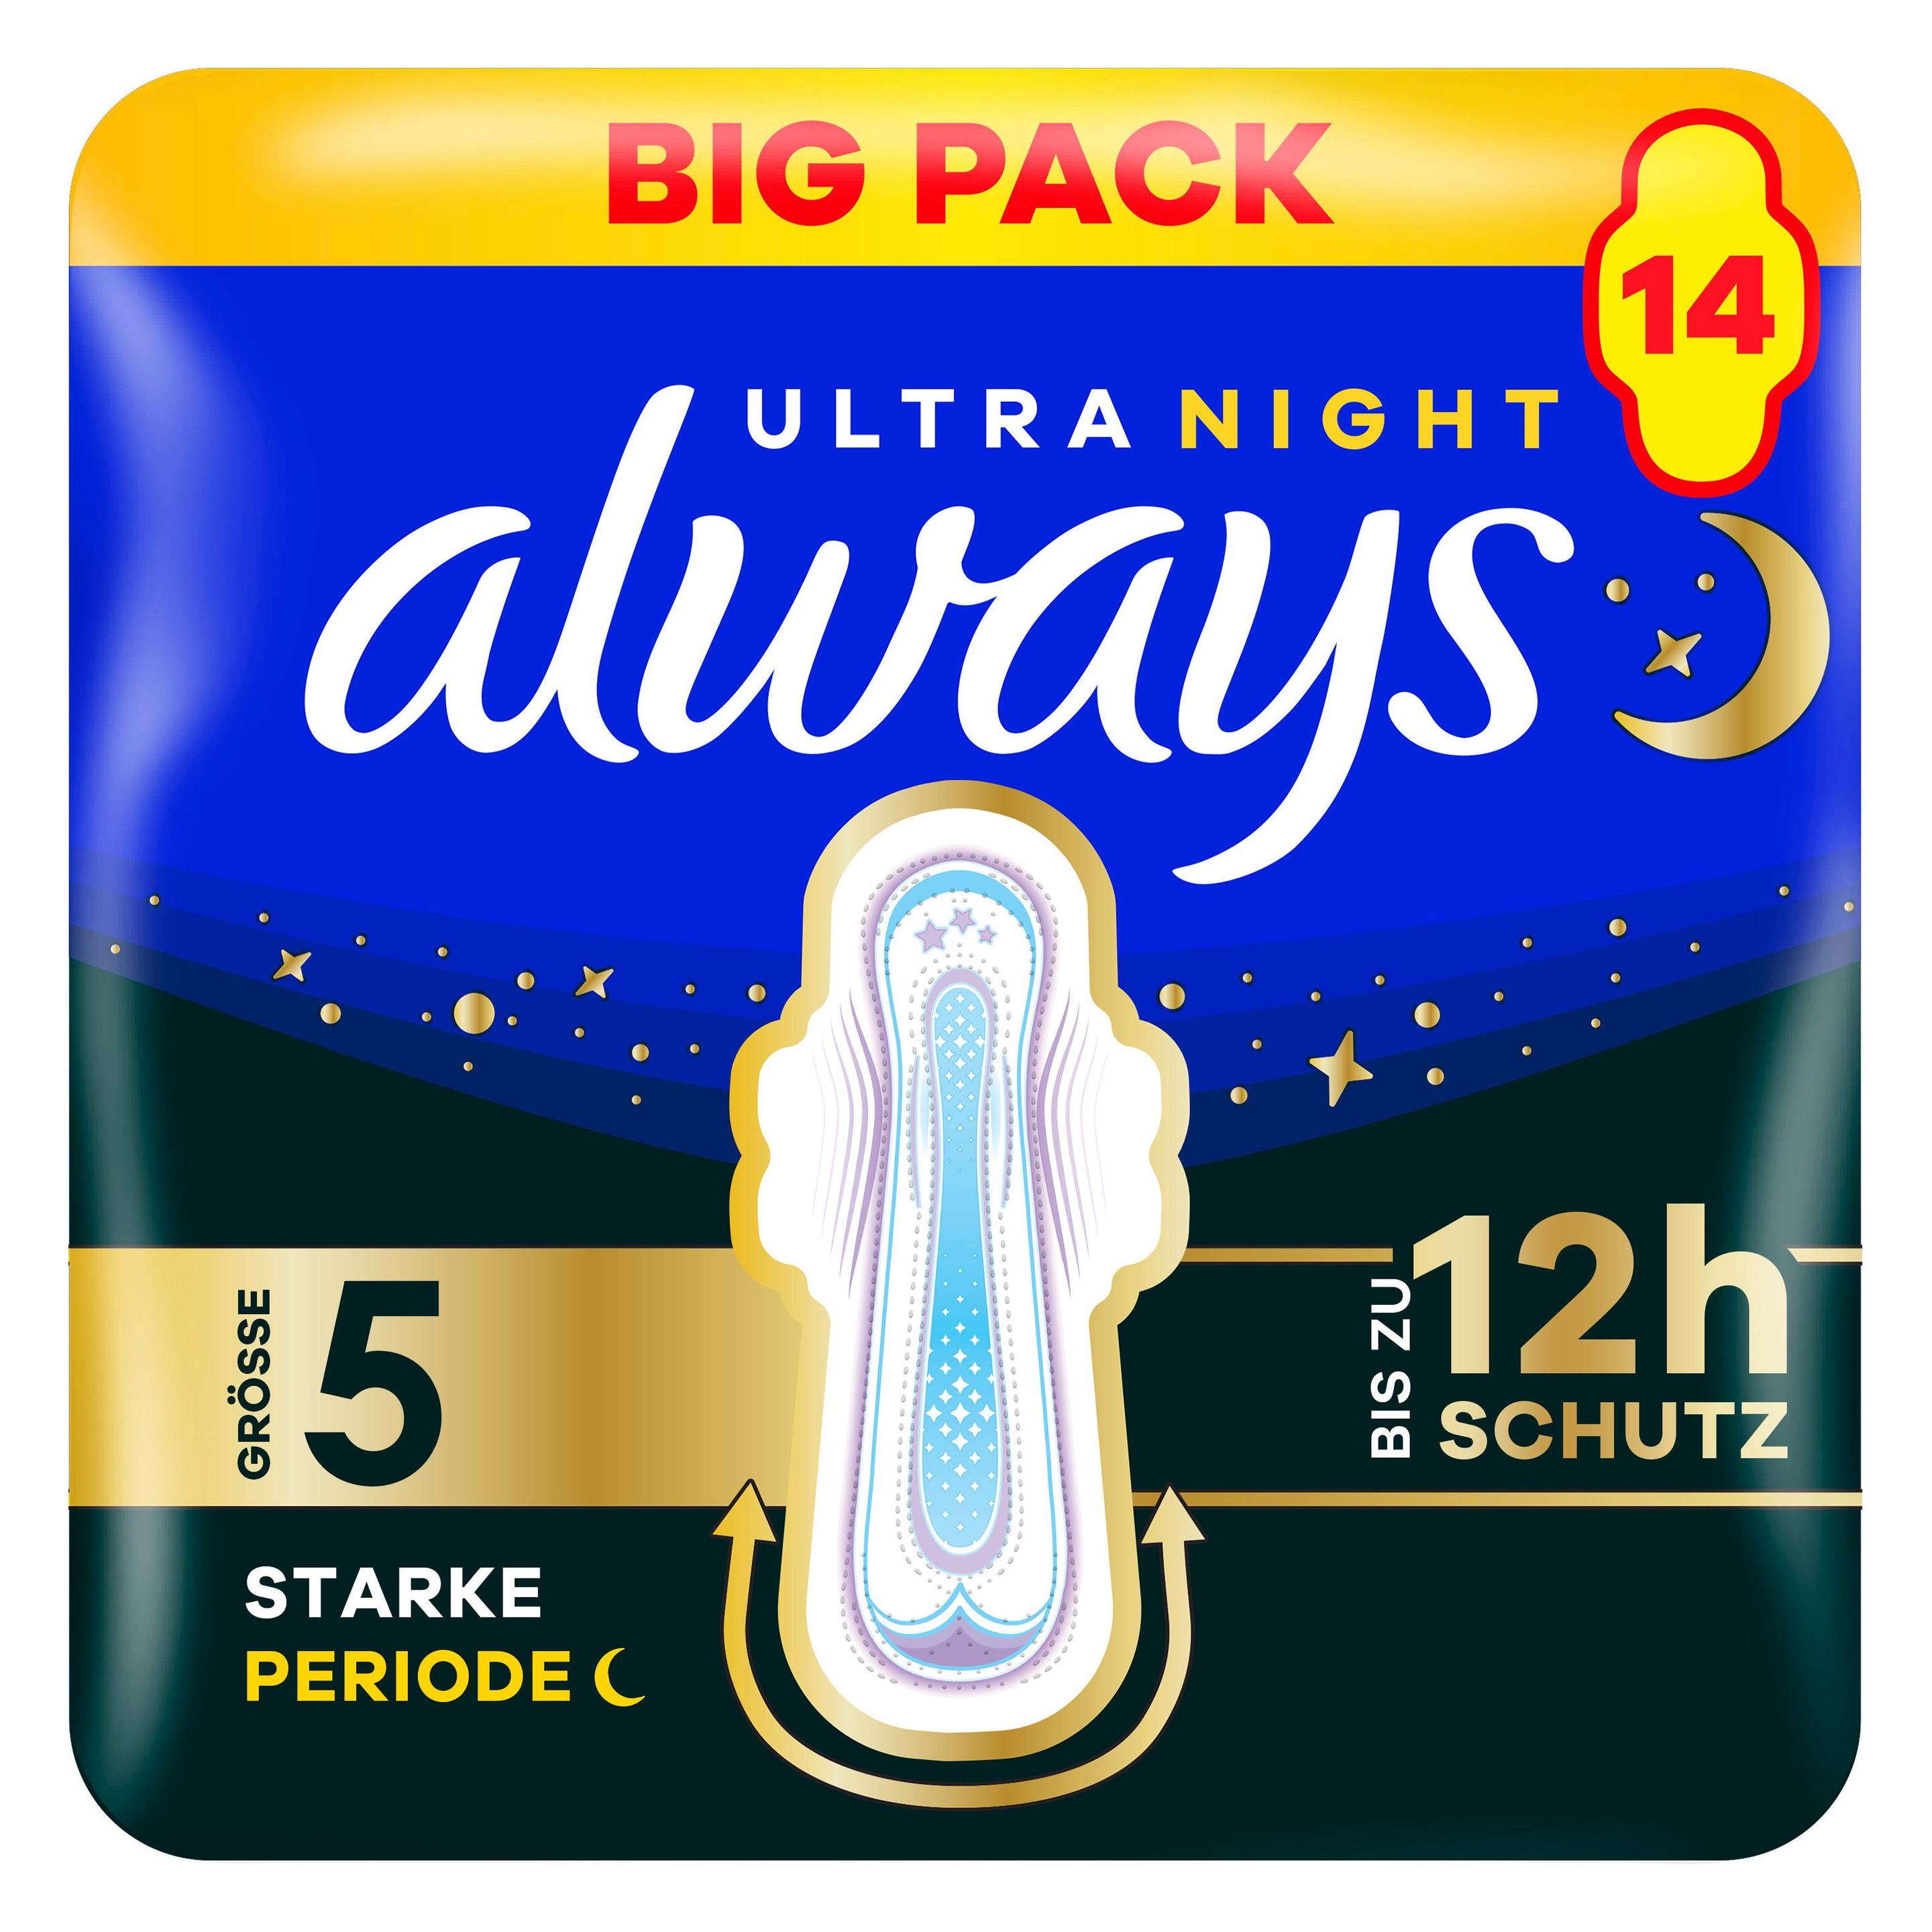
Ähnliche Suchbegriffe für Always-Maxi-14x-970875
Top-Angebote
Produkte zum Begriff Always-Maxi-14x-970875:
-
6x Bolsius, Kerzen, Maxi Teelichte (14x)Maxi-Teelichte 14er Pack Lassen Sie eine brennende Kerze niemals unbeaufsichtigt. Stellen Sie die Kerze nie in die Nähe von Gardinen oder anderen entflammbaren Objekten. Es handelt sich um offenes Feuer, daher ist immer besondere Vorsicht geboten. Von Kindern und Haustieren fernhalten. Platzieren Sie die Kerze auf einem nicht entflammbaren Untersetzer oder Kerzenhalter. Halten Sie die Kerzen mindestens 10 cm voneinander entfernt. Nicht in Zugluft brennen. Nicht in der Nähe einer Wärmequelle aufstellen. Stellen Sie die Kerze aufrecht. Die Kerze nie ausblasen, sondern mit einem Kerzenlöscher löschen. Das flüssige Wachs frei von Streichhölzern und Verschmutzungen halten. Verwenden Sie niemals Flüssigkeit zum Löschen. Nicht berühren, kann heiss sein. Nicht in Wärmeeinheiten oder Stövchen verwenden. Inhaltsmenge: 6 Stück pro Packung.59,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
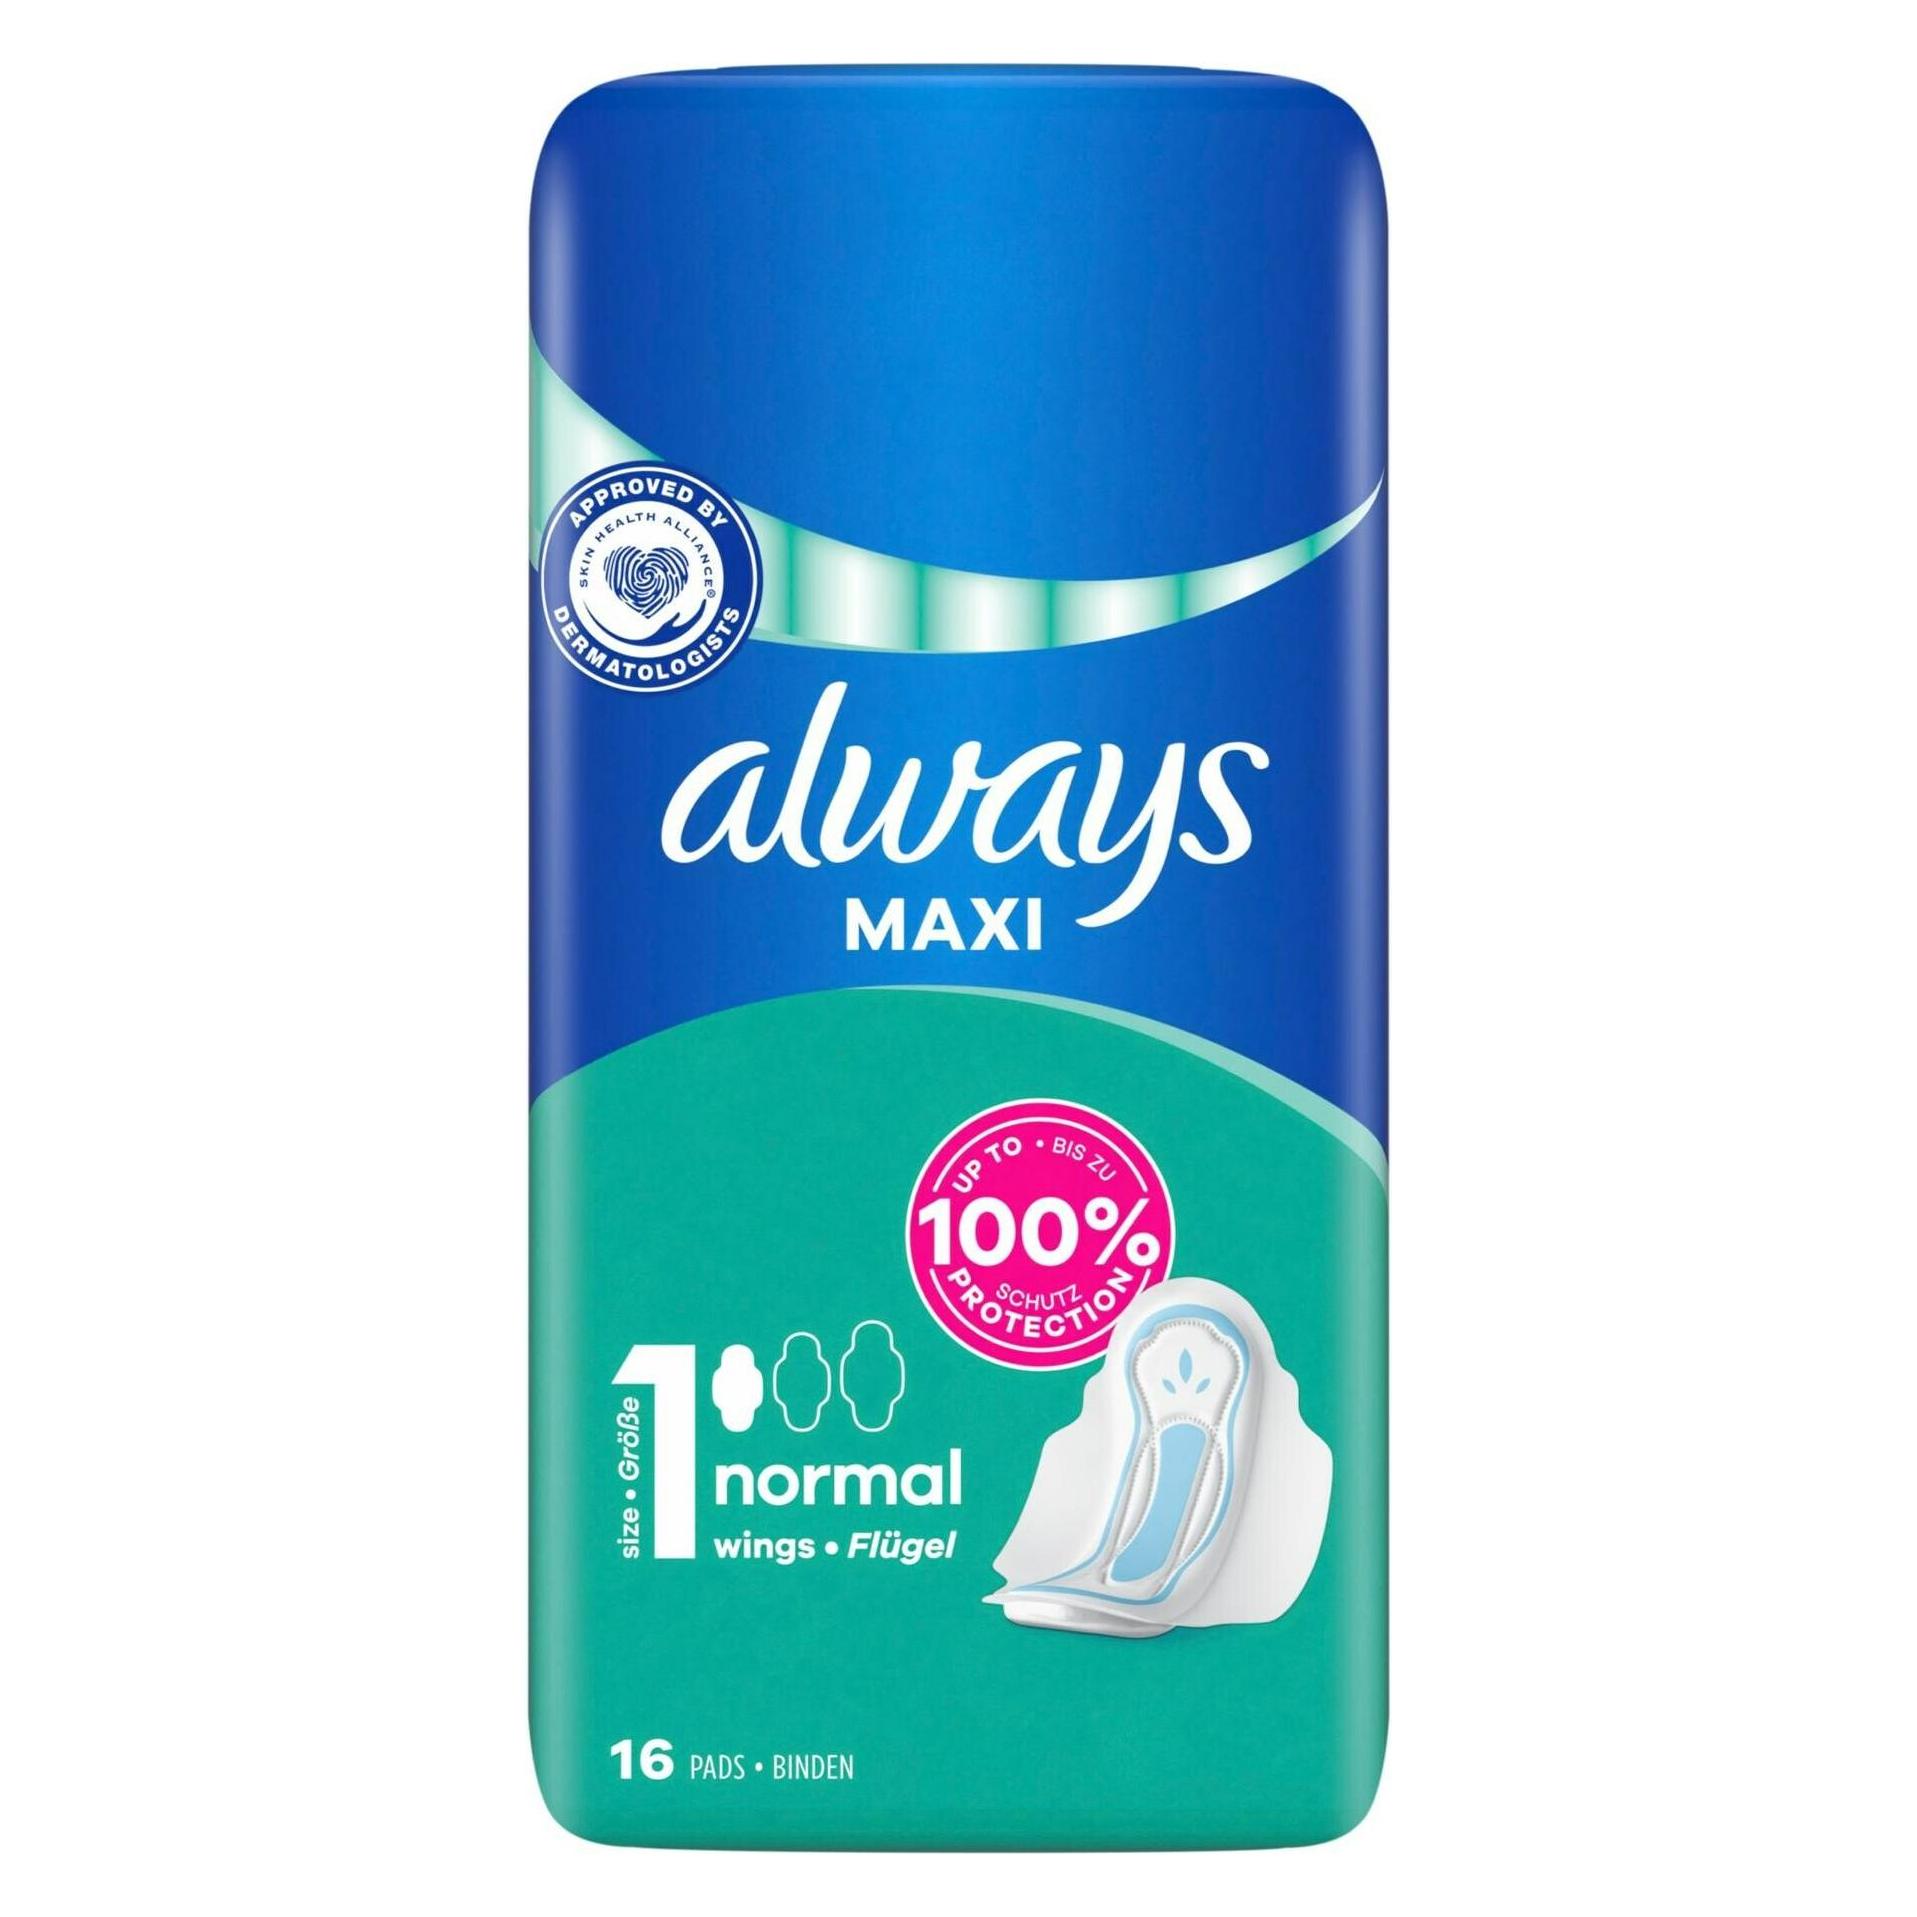
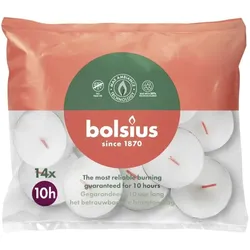
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Was ist 14x?
14x ist das Ergebnis der Multiplikation von 14 mit einer beliebigen Zahl x. Es handelt sich um ein mathematisches Produkt, das durch die Multiplikation von 14 mit einer Variablen dargestellt wird. Das Ergebnis hängt davon ab, welchen Wert x hat. Man kann 14x als eine algebraische Ausdruck betrachten, der für verschiedene Werte von x unterschiedliche Ergebnisse liefert. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff Always-Maxi-14x-970875:
-
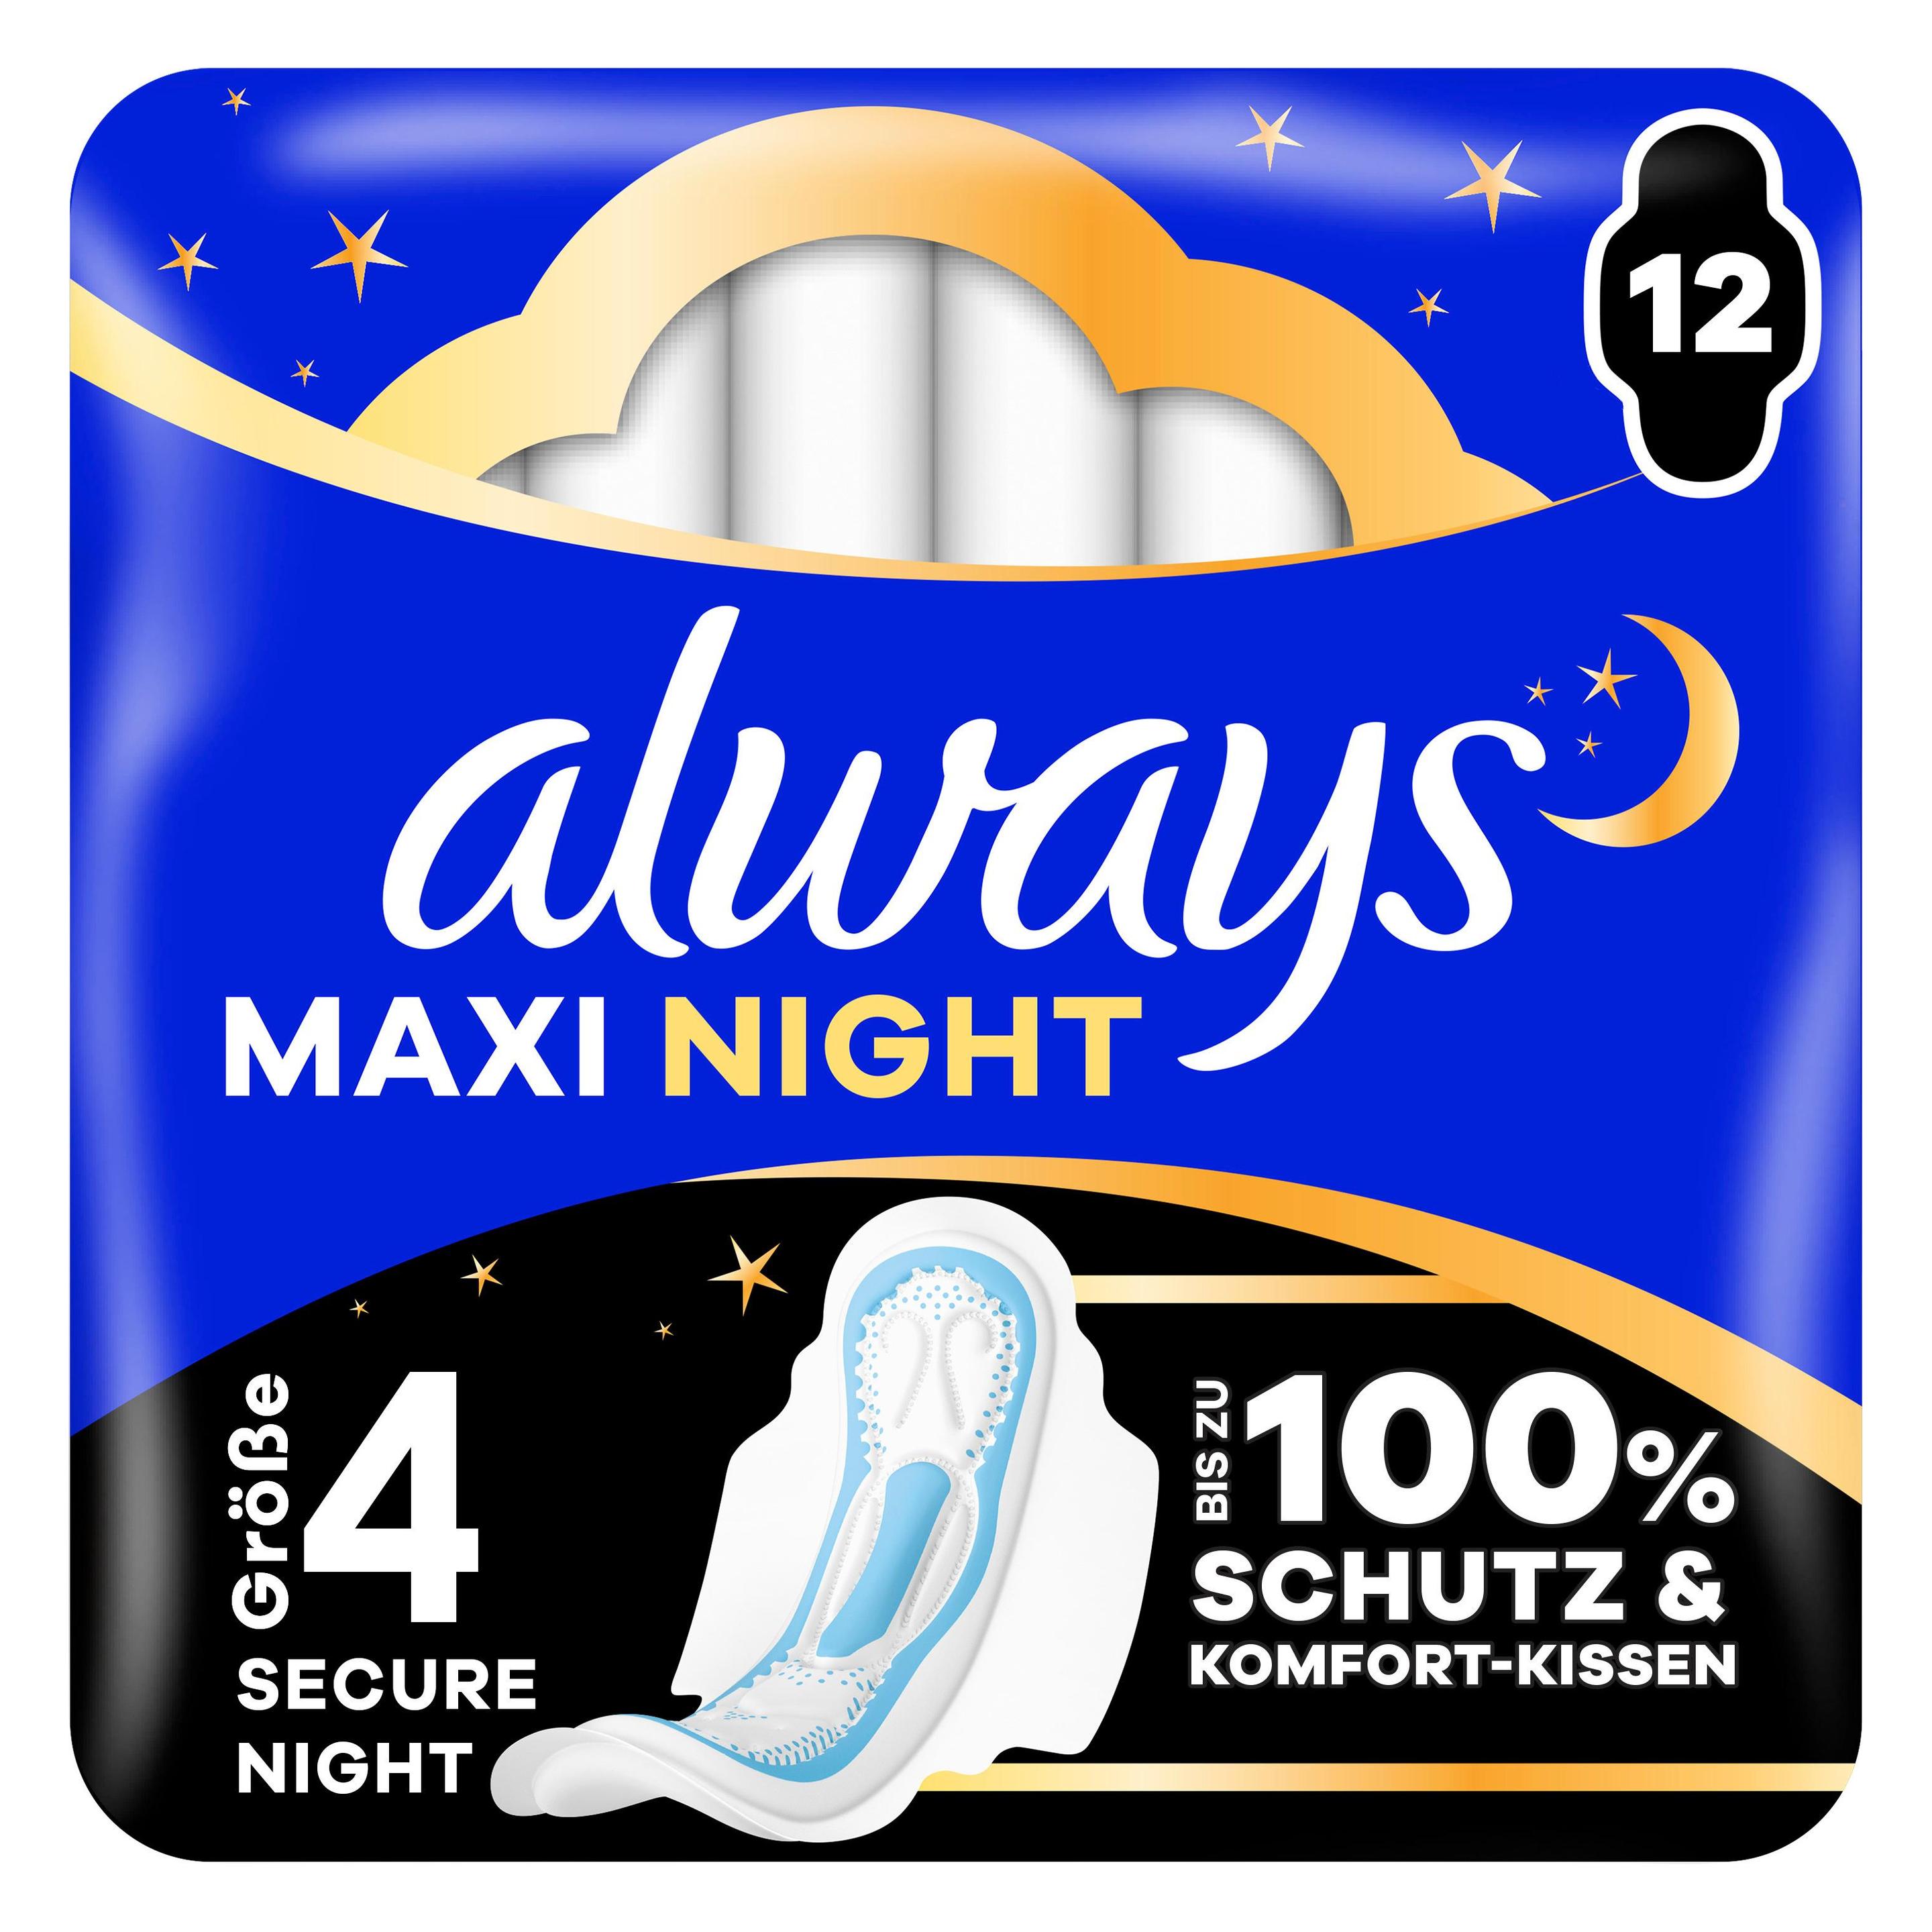
Welche ist besser, Always Ultra oder Always Maxi?
Die Entscheidung zwischen Always Ultra und Always Maxi hängt von persönlichen Vorlieben und Bedürfnissen ab. Always Ultra bietet eine dünnere und flexiblere Passform, während Always Maxi eine dickere Polsterung für zusätzlichen Schutz bietet. Wenn du eine leichtere Periode hast und diskreten Schutz bevorzugst, könnte Always Ultra die bessere Wahl sein. Wenn du jedoch eine stärkere Periode hast und mehr Saugfähigkeit benötigst, könnte Always Maxi die geeignetere Option sein. Es ist wichtig, beide Produkte auszuprobieren, um herauszufinden, welches für dich am besten geeignet ist. **
-
Können Always Ultra oder Maxi mehr aufnehmen?
Always Ultra und Maxi sind beide Binden, die für eine hohe Saugfähigkeit entwickelt wurden. Die Always Ultra Binden haben jedoch eine dünnere und flexiblere Struktur, die es ihnen ermöglicht, mehr Flüssigkeit aufzunehmen und gleichzeitig ein trockenes Gefühl auf der Haut zu bieten. Die Always Maxi Binden sind etwas dicker und bieten daher eine etwas höhere Saugfähigkeit, sind aber möglicherweise weniger diskret und bequem zu tragen. Letztendlich hängt die Wahl zwischen den beiden von den individuellen Bedürfnissen und Vorlieben ab. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Always-Maxi-14x-970875
-
6x Bolsius, Kerzen, Maxi Teelichte (14x)Maxi-Teelichte 14er Pack Lassen Sie eine brennende Kerze niemals unbeaufsichtigt. Stellen Sie die Kerze nie in die Nähe von Gardinen oder anderen entflammbaren Objekten. Es handelt sich um offenes Feuer, daher ist immer besondere Vorsicht geboten. Von Kindern und Haustieren fernhalten. Platzieren Sie die Kerze auf einem nicht entflammbaren Untersetzer oder Kerzenhalter. Halten Sie die Kerzen mindestens 10 cm voneinander entfernt. Nicht in Zugluft brennen. Nicht in der Nähe einer Wärmequelle aufstellen. Stellen Sie die Kerze aufrecht. Die Kerze nie ausblasen, sondern mit einem Kerzenlöscher löschen. Das flüssige Wachs frei von Streichhölzern und Verschmutzungen halten. Verwenden Sie niemals Flüssigkeit zum Löschen. Nicht berühren, kann heiss sein. Nicht in Wärmeeinheiten oder Stövchen verwenden. Inhaltsmenge: 6 Stück pro Packung.59,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Was ist 14x?
14x ist das Ergebnis der Multiplikation von 14 mit einer beliebigen Zahl x. Es handelt sich um ein mathematisches Produkt, das durch die Multiplikation von 14 mit einer Variablen dargestellt wird. Das Ergebnis hängt davon ab, welchen Wert x hat. Man kann 14x als eine algebraische Ausdruck betrachten, der für verschiedene Werte von x unterschiedliche Ergebnisse liefert. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.