Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie gut sind amecke Säfte?
Wie gut Amecke Säfte sind, hängt von verschiedenen Faktoren ab. Generell sind Amecke Säfte bekannt für ihre hohe Qualität und den natürlichen Geschmack. Sie werden aus ausgewählten Früchten hergestellt und enthalten keine künstlichen Zusatzstoffe. Zudem sind Amecke Säfte in verschiedenen Sorten erhältlich, sodass für jeden Geschmack etwas dabei ist. Kundenbewertungen und Tests können auch Aufschluss darüber geben, wie gut Amecke Säfte tatsächlich sind. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Amecke-Sanfte-Säfte-Multivitamin
Top-Angebote
Produkte zum Begriff Amecke-Sanfte-Säfte-Multivitamin:
-
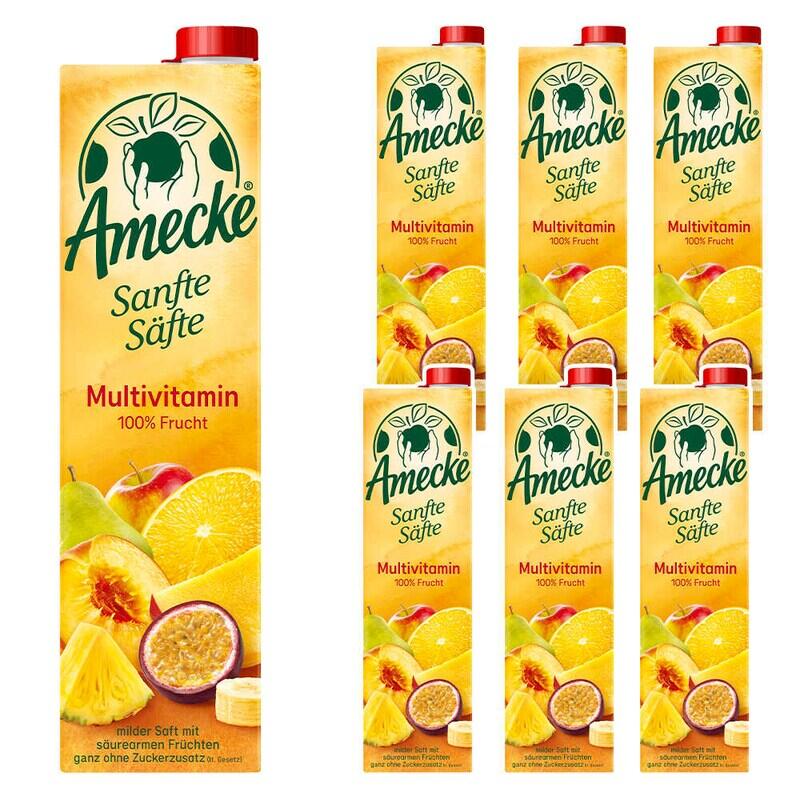
Amecke 6er-Pack Fruchtsaft »Sanfte Säfte Multivitamin« 1 Liter6er-Pack Fruchtsaft »Sanfte Säfte Multivitamin« 1 Liter, Geschmacksrichtung: Multivitamin, Inhalt pro Pack: 6 Stück, portionsweise verpackt: Nein, Inhalt (ml): 1000 ml, Lebensmittel/Getränke/Saft16,85 €*Versand: 6,30 €Sichere Weiterleitung zum Anbieter

-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Ist 1 Liter Amecke Orangensaft ungesund?
Ein Liter Amecke Orangensaft enthält etwa 100 Gramm Zucker, was einem sehr hohen Zuckergehalt entspricht. Der übermäßige Konsum von zuckerhaltigen Getränken kann zu Gewichtszunahme, Karies und anderen gesundheitlichen Problemen führen. Es wird empfohlen, den Konsum von zuckerhaltigen Getränken zu begrenzen und stattdessen Wasser oder ungesüßten Tee zu trinken. **
Top-Angebote
Produkte zum Begriff Amecke-Sanfte-Säfte-Multivitamin:
-
Amecke 6er-Pack Fruchtsaft »Sanfte Säfte Multivitamin« 1 Liter6er-Pack Fruchtsaft »Sanfte Säfte Multivitamin« 1 Liter, Geschmacksrichtung: Multivitamin, Inhalt pro Pack: 6 Stück, portionsweise verpackt: Nein, Inhalt (ml): 1000 ml, Lebensmittel/Getränke/Saft16,85 €*Versand: 6,30 €Sichere Weiterleitung zum Anbieter
-
Wie gut sind amecke Säfte?
Wie gut Amecke Säfte sind, hängt von verschiedenen Faktoren ab. Generell sind Amecke Säfte bekannt für ihre hohe Qualität und den natürlichen Geschmack. Sie werden aus ausgewählten Früchten hergestellt und enthalten keine künstlichen Zusatzstoffe. Zudem sind Amecke Säfte in verschiedenen Sorten erhältlich, sodass für jeden Geschmack etwas dabei ist. Kundenbewertungen und Tests können auch Aufschluss darüber geben, wie gut Amecke Säfte tatsächlich sind. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Amecke-Sanfte-Säfte-Multivitamin
-
Sanfte Stadterneuerung RevisitedSanfte Stadterneuerung Revisited , Wiener Handlungsstrategien für den Bestand , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20241216, Produktform: Kartoniert, Redaktion: Kirsch-Soriano da Silva, Katharina~Lehner, Judith M.~Güntner, Simon A., Seitenzahl/Blattzahl: 208, Abbildungen: 75 farbige und s/w Abbildungen, Themenüberschrift: ARCHITECTURE / Individual Architects & Firms / General, Keyword: Area management; Bestandstransformation; Conversion; Gebietsbetreuung; Participation; Partizipation; Renovation; Research Center for New Social Housing; Sanierung; Stock transformation; Umbau; Vienna; Wien, Fachschema: Architekt - Baumeister~Architektur / Architekt~Bauberuf / Architekt~Stadtplanung~Architektur / Geschichte, Regionen~Schicht (soziologisch)~Stadt~Soziologie / Bevölkerung, Siedlung, Stadt~Nachhaltigkeit~Sustainable Development, Fachkategorie: Einzelne Architekten und Architekturbüros~Geschichte der Architektur~Soziale Schichten~Städte, Stadtgemeinden~Nachhaltigkeit~Stadt- und Gemeindeplanung, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 260, Breite: 200, Höhe: 18, Gewicht: 521, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik,42,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sim, David: Sanfte StadtSanfte Stadt , Planungsideen für den urbanen Alltag , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20221003, Produktform: Kartoniert, Autoren: Sim, David, Seitenzahl/Blattzahl: 256, Abbildungen: zahlreiche farbige Abbildungen, Themenüberschrift: ARCHITECTURE / Urban & Land Use Planning, Keyword: Smart City; Gleichgewicht; Jan Gehl; Vielfalt; Kiez; Quartier; Städte für Menschen; städtische Nachbarschaft; Kiez verschönern; Stadtplanung; Nachhaltigkeit; Komfort; Zukunft; Besser leben in der Stadt; urban planning; urban life; human scale; neighborhood; density; diversity; proximity; accessibility; Gehl; cities; environmental ressources; future cities; sustainability, Fachschema: Stadtplanung~Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur, Fachkategorie: Architekturtheorie~Architektur: berufliche Praxis~Architektur: Ferienhäuser und Hütten, Thema: Verstehen, Warengruppe: HC/Architektur, Fachkategorie: Stadtplanung und Architektur, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Jovis Verlag GmbH, Verlag: Jovis Verlag GmbH, Verlag: JOVIS Verlag, Länge: 264, Breite: 201, Höhe: 27, Gewicht: 972, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Alternatives Format EAN: 9783868597912, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0050, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,42,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Ist 1 Liter Amecke Orangensaft ungesund?
Ein Liter Amecke Orangensaft enthält etwa 100 Gramm Zucker, was einem sehr hohen Zuckergehalt entspricht. Der übermäßige Konsum von zuckerhaltigen Getränken kann zu Gewichtszunahme, Karies und anderen gesundheitlichen Problemen führen. Es wird empfohlen, den Konsum von zuckerhaltigen Getränken zu begrenzen und stattdessen Wasser oder ungesüßten Tee zu trinken. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.