Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Amiel-Vincent-Halloween-Kochbuch
Top-Angebote
Produkte zum Begriff Amiel-Vincent-Halloween-Kochbuch:
-
Amiel, Vincent: Halloween-KochbuchHalloween-Kochbuch , Schaurig-schöne Gruselrezepte , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20200915, Produktform: Leinen, Beilage: ., Autoren: Amiel, Vincent, Seitenzahl/Blattzahl: 86, Keyword: Aperitif; Cocktails; Dessert; Dracula; Drinks; Essen; Fantasy; Feier; Fingerfood; Frankenstein; Geist; Gespenst; Grusel; Halloween; Herbst; Hexe; Horror; Jack O'Lantern; Kochbuch; Kostümparty; Magie; Monster; Mumie; Nachtisch; Party; Partyessen; Phantastik; Rezept; Rezeptbuch; Rezepte; Samhain; Schauer; Spinne; Splatter; Süßes oder Saures; Trick or treat; Vampir; Vincent Amiel; Werwolf; Winter; Zubereitung; backen; dunkle Jahreszeit; kochen; schaurig, Fachschema: Horror / Romane, Erzählungen, Heftromane~Kochen / Partyrezepte (allgemein)~Partyrezepte, Fachkategorie: Kochen für Feste, Warengruppe: HC/Themenkochbücher, Fachkategorie: Klassische Horror- und Geistergeschichten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Zauberfeder GmbH, Verlag: Zauberfeder GmbH, Verlag: Zauberfeder GmbH, Länge: 218, Breite: 207, Höhe: 12, Gewicht: 407, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
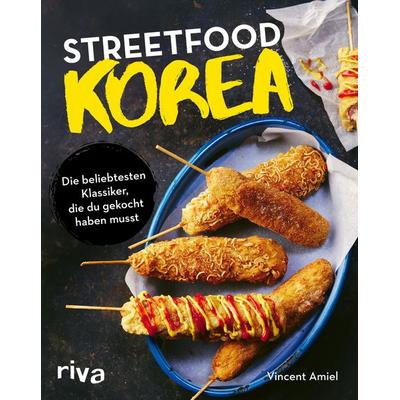
Amiel, Vincent: Streetfood: KoreaStreetfood: Korea , Die beliebtesten Klassiker, die du gekocht haben musst , Weitere Zündverteilerteile > Zünd- & Glühanlagen , Erscheinungsjahr: 20231121, Produktform: Kartoniert, Autoren: Amiel, Vincent, Übersetzung: Krabbe, Wiebke, Seitenzahl/Blattzahl: 160, Themenüberschrift: COOKING / Courses & Dishes / General, Keyword: Gimbap; Hotteok; Tteokbokki; asiatisch; bulgogi; dessert; essen; fisch; fischsoße; gewürze; gochujang; international; japanisch; jjajangmyeon; kimchi; kochen; nudeln; reis; rezeptbuch; rezepte; rezeptideen; sesam; snacks; soja; suppe; tofu; trend; umami, Fachkategorie: Kochen: Rezepte und Anleitungen, Region: Korea, Warengruppe: HC/Länderküchen, Fachkategorie: Street food, Thema: Entdecken, Text Sprache: ger, Originalsprache: fre, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: riva Verlag, Verlag: riva Verlag, Verlag: riva Verlag, Verlag: riva Verlag, Produktverfügbarkeit: 02, Länge: 240, Breite: 190, Höhe: 14, Gewicht: 452, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, eBook EAN: 9783745323900 9783745323917, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 293830120,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Initial 2019 - Mas AmielEin herrlicher Wein voller Eleganz, der viel Frische bietet und mit Aromen von Himbeere, Veilchen und Pfirsich verführt. Durch eine kontrollierte Auswahl von 17 Parzellen, die vor der Hitze der Sonnenstrahlen geschützt sind, ist der Maury Sec Initial ein wahresFrischekonzentrat vom Weingut Mas Amiel ist. Dieser Rotwein bewahrt seine Schönheit und Eleganz durch seine Rundheit, seine Aromen reifer roter Früchte und seine extremen Präzision. Wenn Sie Languedoc-Roussillon-Weine mit Charakter mögen, rein und ehrlich, aber dennoch immer saftig, ist dieser trockene Maury Sie genau das Richtige für Sie. Auf jeden Fall hat er unsere Weinexperten bei der Verkostung total verführt!18,37 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Vincent oder Viktor?
Beide Namen haben ihre eigenen Besonderheiten und Bedeutungen. Vincent ist ein klassischer Name mit französischen Wurzeln, der "der Siegende" bedeutet. Viktor hingegen stammt aus dem Lateinischen und bedeutet "der Sieger". Letztendlich hängt die Wahl zwischen Vincent und Viktor von persönlichen Vorlieben und Assoziationen ab. **
Top-Angebote
Produkte zum Begriff Amiel-Vincent-Halloween-Kochbuch:
-
Amiel, Vincent: Halloween-KochbuchHalloween-Kochbuch , Schaurig-schöne Gruselrezepte , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20200915, Produktform: Leinen, Beilage: ., Autoren: Amiel, Vincent, Seitenzahl/Blattzahl: 86, Keyword: Aperitif; Cocktails; Dessert; Dracula; Drinks; Essen; Fantasy; Feier; Fingerfood; Frankenstein; Geist; Gespenst; Grusel; Halloween; Herbst; Hexe; Horror; Jack O'Lantern; Kochbuch; Kostümparty; Magie; Monster; Mumie; Nachtisch; Party; Partyessen; Phantastik; Rezept; Rezeptbuch; Rezepte; Samhain; Schauer; Spinne; Splatter; Süßes oder Saures; Trick or treat; Vampir; Vincent Amiel; Werwolf; Winter; Zubereitung; backen; dunkle Jahreszeit; kochen; schaurig, Fachschema: Horror / Romane, Erzählungen, Heftromane~Kochen / Partyrezepte (allgemein)~Partyrezepte, Fachkategorie: Kochen für Feste, Warengruppe: HC/Themenkochbücher, Fachkategorie: Klassische Horror- und Geistergeschichten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Zauberfeder GmbH, Verlag: Zauberfeder GmbH, Verlag: Zauberfeder GmbH, Länge: 218, Breite: 207, Höhe: 12, Gewicht: 407, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Amiel-Vincent-Halloween-Kochbuch
-
Amiel, Vincent: Streetfood: KoreaStreetfood: Korea , Die beliebtesten Klassiker, die du gekocht haben musst , Weitere Zündverteilerteile > Zünd- & Glühanlagen , Erscheinungsjahr: 20231121, Produktform: Kartoniert, Autoren: Amiel, Vincent, Übersetzung: Krabbe, Wiebke, Seitenzahl/Blattzahl: 160, Themenüberschrift: COOKING / Courses & Dishes / General, Keyword: Gimbap; Hotteok; Tteokbokki; asiatisch; bulgogi; dessert; essen; fisch; fischsoße; gewürze; gochujang; international; japanisch; jjajangmyeon; kimchi; kochen; nudeln; reis; rezeptbuch; rezepte; rezeptideen; sesam; snacks; soja; suppe; tofu; trend; umami, Fachkategorie: Kochen: Rezepte und Anleitungen, Region: Korea, Warengruppe: HC/Länderküchen, Fachkategorie: Street food, Thema: Entdecken, Text Sprache: ger, Originalsprache: fre, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: riva Verlag, Verlag: riva Verlag, Verlag: riva Verlag, Verlag: riva Verlag, Produktverfügbarkeit: 02, Länge: 240, Breite: 190, Höhe: 14, Gewicht: 452, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, eBook EAN: 9783745323900 9783745323917, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 293830120,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Initial 2019 - Mas AmielEin herrlicher Wein voller Eleganz, der viel Frische bietet und mit Aromen von Himbeere, Veilchen und Pfirsich verführt. Durch eine kontrollierte Auswahl von 17 Parzellen, die vor der Hitze der Sonnenstrahlen geschützt sind, ist der Maury Sec Initial ein wahresFrischekonzentrat vom Weingut Mas Amiel ist. Dieser Rotwein bewahrt seine Schönheit und Eleganz durch seine Rundheit, seine Aromen reifer roter Früchte und seine extremen Präzision. Wenn Sie Languedoc-Roussillon-Weine mit Charakter mögen, rein und ehrlich, aber dennoch immer saftig, ist dieser trockene Maury Sie genau das Richtige für Sie. Auf jeden Fall hat er unsere Weinexperten bei der Verkostung total verführt!18,37 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Vintage 2023 - Mas AmielDiese Flaggschiff-Cuvée des Weingutes Mas Amiel ist unter den Weinen des Roussillon ein Kultwein und eine Ikone geworden! Dieser Maury ist konzentrierte Frucht und Frische, umhüllt von ziselierter und höchster Finesse. Fleischig, frisch und fruchtig, passt er perfekt zu roten Früchten oder Schokoladendesserts. Ein sicherer Wert!23,32 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Jahrgang 1980 - Mas AmielTauchen Sie mit diesem Jahrgang 1980, der zur Legende gehört, ein in das mythenumrankte und zweihundertjährige Universum des Weinguts Mas Amiel. Als echtes Aushängeschild des Savoir-Faire im Languedoc lässt Sie diese vierzig Jahre alte Cuvée in ein Universum eintauchen, in dem Ihnen alles süßer erscheint. Mit einer Nase aus intensiven Noten von Schokolade, Mokka, Lakritze, Pfefferminz und einem opulenten und warmherzigen Mund, der Sie durch seine frische und kräftige Attack überraschen wird, bietet dieser Maury Gelegenheit, die Weinkenner unter Ihren Freunden zu einem gemeinsamen Abend im Zeichen dieser großartigen Appellation zu versammeln.99,25 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Vincent oder Viktor?
Beide Namen haben ihre eigenen Besonderheiten und Bedeutungen. Vincent ist ein klassischer Name mit französischen Wurzeln, der "der Siegende" bedeutet. Viktor hingegen stammt aus dem Lateinischen und bedeutet "der Sieger". Letztendlich hängt die Wahl zwischen Vincent und Viktor von persönlichen Vorlieben und Assoziationen ab. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.