Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Amilano-Eimer-Geness-Set
Top-Angebote
Produkte zum Begriff Amilano-Eimer-Geness-Set:
-
Amilano Aroma-Set mit Duftschale und Himalaya-SalzErleben Sie die wohltuende Wirkung von Himalayasalz! Dieses Set besteht aus hochwertigen Salzsteinen und einer Aromaschale, die gemeinsam für ein gesundes Raumklima und eine entspannende Atmosphäre sorgen. Vorteile: Luftreinigung: Neutralisiert Schadstoffe und verbessert die Luftqualität. Wohltuende Wirkung: Fördert Entspannung und Stressabbau. Atemwegsgesundheit: Hilft bei Allergien und Atemwegsbeschwerden. Ideal für Wellness: Perfekt für Saunen, Meditation und Wohnräume. Im Set enthalten: Natürliche Himalayasalzstücke Schale für ätherische Öle oder Duftstoffe48,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Eimer, David: Lonely Planet ThailandLonely Planet Thailand , Plan the Trip of a Lifetime | Detailed Itineraries & Maps | Insider Tips | Covers Bangkok, Phuket & the Andaman Coast, Chiang Mai Province and more , > , Auflage: 19. Auflage, Erscheinungsjahr: 20240430, Produktform: Kartoniert, Titel der Reihe: Lonely Planet Travel Guide##, Autoren: Eimer, David~Bensema, Amy~Nualkhair, Chawadee~Stuart, Aydan~Tun-Atiruj, Choltanutkun, Auflage: 24019, Auflage/Ausgabe: 19. Auflage, Seitenzahl/Blattzahl: 600, Abbildungen: 150 Maps, Themenüberschrift: TRAVEL / Asia / Southeast, Keyword: thailand travel guide;thailand travel book;thailand trip;travel books 2024;travel guides 2024;southeast asia travel guide;bangkok travel guide;bangkok trip planner;family travel guide thailand;travel planner;trip planner;travel guide planner;travel planner checklist;travel gift guide;bucket list travel;bucket list planner;gift for travel lover;dk eyewitness thailand;dk eyewitness top 10;thailand best beaches;thailand planning map;thailand solo girl guide;insight guides;rough guide, Fachschema: Englische Bücher / Reise / Asien~Thailand / Reiseführer, Kunstreiseführer, Region: Thailand, Warengruppe: HC/Reiseführer/Kunstreiseführer/Asien, Fachkategorie: Reiseführer, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Lonely Planet, Verlag: Lonely Planet, Länge: 195, Breite: 128, Höhe: 28, Gewicht: 506, Produktform: Kartoniert, Genre: Importe, Genre: Importe,22,91 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Amilano Premium Schornstein Set Wanddurchfuhrung Ø 120 mmSchritt-für-Schritt-Montageanleitung für das Schornstein-SetWanddurchführung mit oberem seitlichem AnschlussWichtig vor der Montage . Die Montage des Schornsteins muss gemäß den örtlichen Brandschutzvorschriften (Feuerungsverordnung) und den Anweisungen des Ofenherstellers erfolgen. . Vor der Inbetriebnahme muss die Anlage vom Schornsteinfeger abgenommen werden. . Die Mindestabstände zu brennbaren Materialien sind zwingend einzuhalten.1. Anschluss an den Ofen (Start des Schornsteins) . Abgasstutzen des Ofens: Ø115 mm oder Ø120 mm. . Ein Adapter 115 120 mm ist im Lieferumfang enthalten. . Bei Ø120 mm wird kein Adapter benötigt. . Bei Ø115 mm wird zuerst der Adapter montiert. . Am Ofenausgang wird ein einwandiges Rauchrohr P1 (0,25 m) montiert. . Alle Verbindungen werden in Rauchgasrichtung ("nach dem Rauch") ausgeführt. 2. Richtungsänderung zur Wand (einwandiger Bereich) . Montage eines einwandigen 90°-Bogens E1 mit Reinigungsöffnung. . Die Reinigungsöffnung muss nach der Montage zugä714,00 €*Versand: 9,00 €Sichere Weiterleitung zum Anbieter
-
Amilano Lüftungsschieber, ZederLüftungsschieber bietet eine bequeme und funktionale Lösung für das erforderliche Belüftungsloch. Sie sind aus langlebigem Holz und Sperrholz hergestellt, die der Hitze und Feuchtigkeit einer Sauna widerstehen, ohne sich zu verbiegen. Größe: 368 x 124 x 18 mm25,00 €*Versand: 7,09 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Amilano-Eimer-Geness-Set:
-
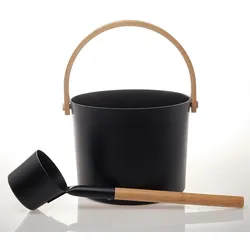
Amilano Eimer Geness Set 5lFarbigen aluminium Eimer und Schöpfkelle für Sauna von Sauflex sind aus eloxiertem Aluminium und wärmebehandelt Bambus gefertigt. Die Eimer behält seine ansprechende Aussehen mit der richtigen Pflege für eine lange Zeit. Nach dem Saunieren müssen Sie aus der Eimer das Wasser wegwerfen. Lassen Sie die Eimer in heißen und feuchten Sauna nicht. Falls notwendig, reinigen Sie die Oberfläche mit einem weichen Schwamm oder Bürste und mit einer schwachen Seifenlösung. Eimer Volumen: 5l Eimer Höhe: 35cm Eimer Durchmesser: 20cm Schöpfkelle Länge: 43cm Material: Aluminium, Bambusgriff40,95 €*Versand: 7,09 €Sichere Weiterleitung zum Anbieter
-
Amilano Aroma-Set mit Duftschale und Himalaya-SalzErleben Sie die wohltuende Wirkung von Himalayasalz! Dieses Set besteht aus hochwertigen Salzsteinen und einer Aromaschale, die gemeinsam für ein gesundes Raumklima und eine entspannende Atmosphäre sorgen. Vorteile: Luftreinigung: Neutralisiert Schadstoffe und verbessert die Luftqualität. Wohltuende Wirkung: Fördert Entspannung und Stressabbau. Atemwegsgesundheit: Hilft bei Allergien und Atemwegsbeschwerden. Ideal für Wellness: Perfekt für Saunen, Meditation und Wohnräume. Im Set enthalten: Natürliche Himalayasalzstücke Schale für ätherische Öle oder Duftstoffe48,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Eimer, David: Lonely Planet ThailandLonely Planet Thailand , Plan the Trip of a Lifetime | Detailed Itineraries & Maps | Insider Tips | Covers Bangkok, Phuket & the Andaman Coast, Chiang Mai Province and more , > , Auflage: 19. Auflage, Erscheinungsjahr: 20240430, Produktform: Kartoniert, Titel der Reihe: Lonely Planet Travel Guide##, Autoren: Eimer, David~Bensema, Amy~Nualkhair, Chawadee~Stuart, Aydan~Tun-Atiruj, Choltanutkun, Auflage: 24019, Auflage/Ausgabe: 19. Auflage, Seitenzahl/Blattzahl: 600, Abbildungen: 150 Maps, Themenüberschrift: TRAVEL / Asia / Southeast, Keyword: thailand travel guide;thailand travel book;thailand trip;travel books 2024;travel guides 2024;southeast asia travel guide;bangkok travel guide;bangkok trip planner;family travel guide thailand;travel planner;trip planner;travel guide planner;travel planner checklist;travel gift guide;bucket list travel;bucket list planner;gift for travel lover;dk eyewitness thailand;dk eyewitness top 10;thailand best beaches;thailand planning map;thailand solo girl guide;insight guides;rough guide, Fachschema: Englische Bücher / Reise / Asien~Thailand / Reiseführer, Kunstreiseführer, Region: Thailand, Warengruppe: HC/Reiseführer/Kunstreiseführer/Asien, Fachkategorie: Reiseführer, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Lonely Planet, Verlag: Lonely Planet, Länge: 195, Breite: 128, Höhe: 28, Gewicht: 506, Produktform: Kartoniert, Genre: Importe, Genre: Importe,22,91 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Amilano-Eimer-Geness-Set
-
Amilano Premium Schornstein Set Wanddurchfuhrung Ø 120 mmSchritt-für-Schritt-Montageanleitung für das Schornstein-SetWanddurchführung mit oberem seitlichem AnschlussWichtig vor der Montage . Die Montage des Schornsteins muss gemäß den örtlichen Brandschutzvorschriften (Feuerungsverordnung) und den Anweisungen des Ofenherstellers erfolgen. . Vor der Inbetriebnahme muss die Anlage vom Schornsteinfeger abgenommen werden. . Die Mindestabstände zu brennbaren Materialien sind zwingend einzuhalten.1. Anschluss an den Ofen (Start des Schornsteins) . Abgasstutzen des Ofens: Ø115 mm oder Ø120 mm. . Ein Adapter 115 120 mm ist im Lieferumfang enthalten. . Bei Ø120 mm wird kein Adapter benötigt. . Bei Ø115 mm wird zuerst der Adapter montiert. . Am Ofenausgang wird ein einwandiges Rauchrohr P1 (0,25 m) montiert. . Alle Verbindungen werden in Rauchgasrichtung ("nach dem Rauch") ausgeführt. 2. Richtungsänderung zur Wand (einwandiger Bereich) . Montage eines einwandigen 90°-Bogens E1 mit Reinigungsöffnung. . Die Reinigungsöffnung muss nach der Montage zugä714,00 €*Versand: 9,00 €Sichere Weiterleitung zum Anbieter
-
Amilano Lüftungsschieber, ZederLüftungsschieber bietet eine bequeme und funktionale Lösung für das erforderliche Belüftungsloch. Sie sind aus langlebigem Holz und Sperrholz hergestellt, die der Hitze und Feuchtigkeit einer Sauna widerstehen, ohne sich zu verbiegen. Größe: 368 x 124 x 18 mm25,00 €*Versand: 7,09 €Sichere Weiterleitung zum Anbieter
-
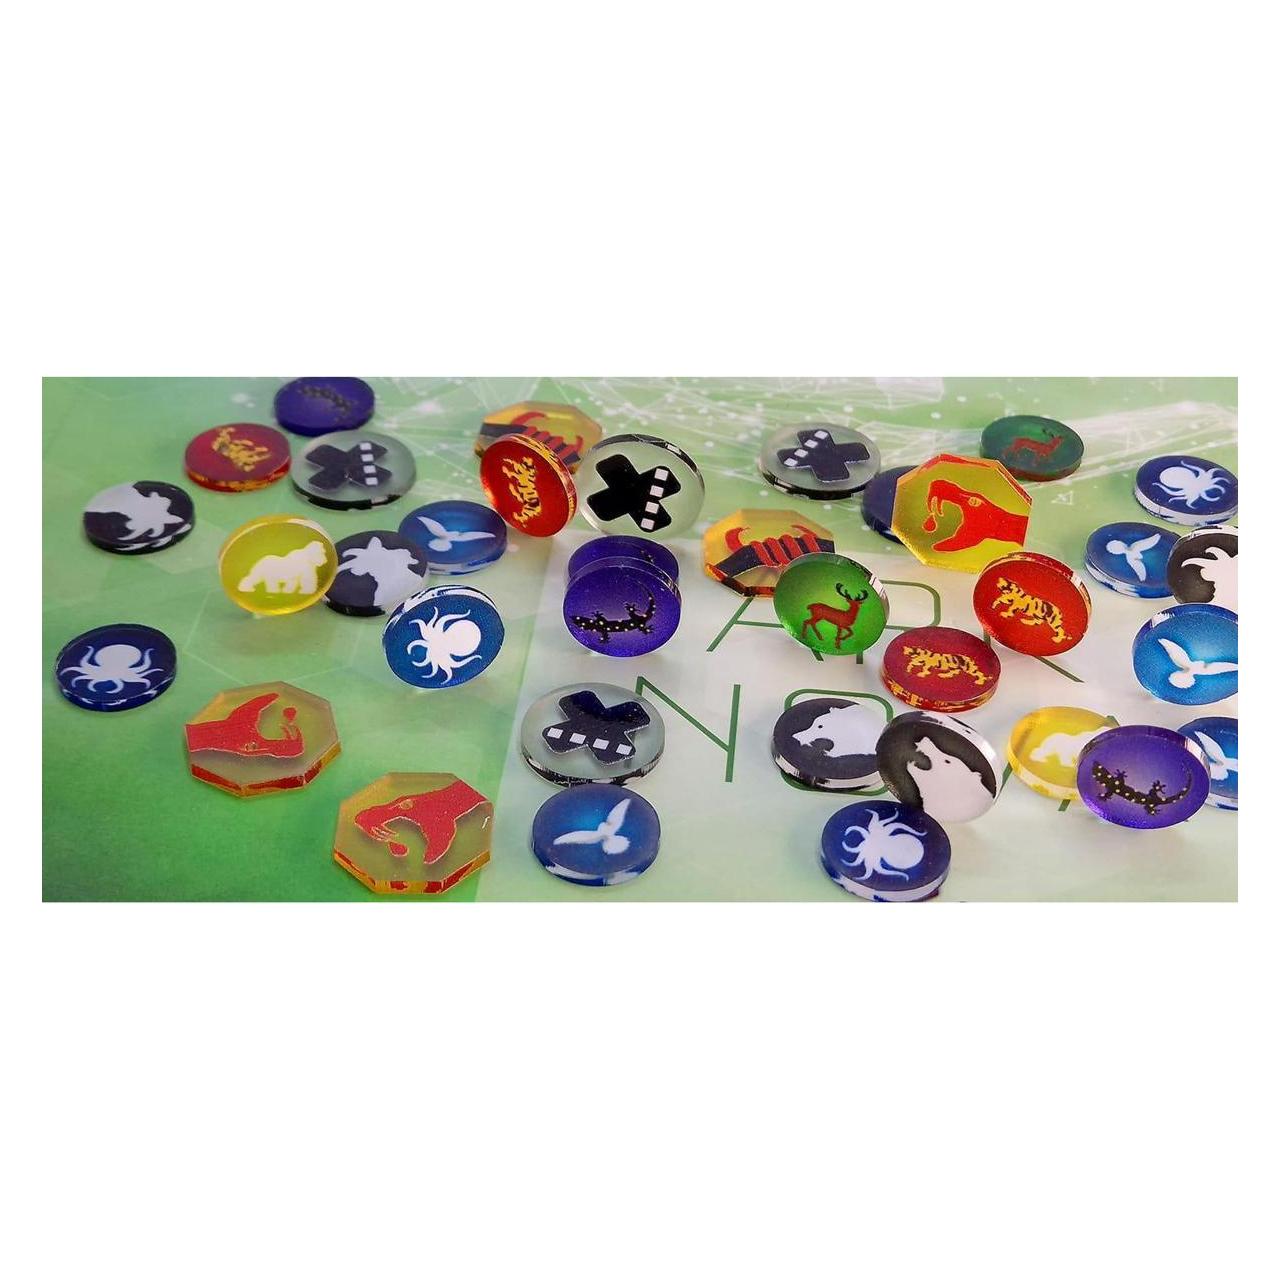
POLANDGAMES Token and Markers - Ark Nova Token Set 297228Unsere Acrylplättchen sorgen für ein viel intensiveres Erlebnis bei Ihren Lieblingsbrettspielen. Machen Sie Ihre Komponenten unzerstörbar! 1 x Token and Markers - Ark Nova Token Set Anleitung in: Typ: Marker und Token, Zubehör, Rollenspiel16,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.