Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für An-Essay-concerning-Human
Top-Angebote
Produkte zum Begriff An-Essay-concerning-Human:
-
An Enquiry Concerning Human Understanding, Sachbücher von David Hume"An enquiry concerning human understanding" von David Hume ist ein bedeutendes Werk der Philosophie, das sich mit den Grundlagen des menschlichen Wissens und der Erkenntnistheorie auseinandersetzt. In diesem Buch untersucht Hume die Natur des Verstehens und die Grenzen des menschlichen Wissens. Es bietet eine kritische Analyse der menschlichen Wahrnehmung und der Rolle der Erfahrung in der Erkenntnisgewinnung. Diese antiquarische Ausgabe ist ein Facsimile-Nachdruck des Originals und bewahrt die kulturelle Bedeutung des Werkes. Trotz möglicher Mängel, die durch das Alter des Buches bedingt sind, bleibt der Inhalt von unschätzbarem Wert für Studierende und Interessierte der Philosophie. Die moderne Auflage ist darauf ausgelegt, die ursprüngliche Botschaft Humes in einer zugänglichen Form zu präsentieren und trägt zur Erhaltung und Förderung der Weltliteratur bei.29,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
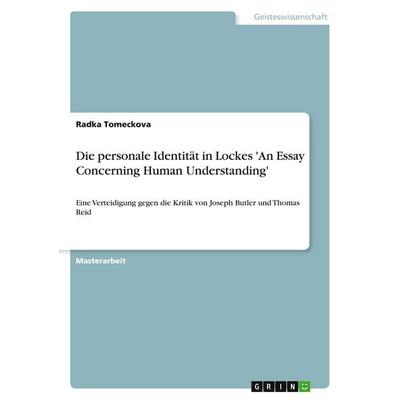
Die personale Identität in Lockes 'An Essay Concerning Human Understanding'; Taschenbuch von Radka Tomeckova, GRIN, 978-3-640-55181-1Die Personale Identität In Lockes 'an Essay Concerning Human Understanding'; Taschenbuch Von Radka Tomeckova, Grin, 978-3-640-55181-1, Seitenanzahl: 8447,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
An Enquiry Concerning Human Understanding, Sachbücher von David Hume, L. A. Selby-Bigge"An enquiry concerning human understanding" von David Hume ist ein grundlegendes Werk der westlichen Philosophie, das die Grenzen und Möglichkeiten menschlichen Wissens untersucht. Hume und L. A. Selby-Bigge analysieren sorgfältig die Prinzipien, die unser Verständnis leiten, und hinterfragen die Natur von Ursache und Wirkung sowie die Grundlagen unserer Überzeugungen. Dieses Buch bietet eine tiefgehende Auseinandersetzung mit der Epistemologie, der Theorie des Wissens. Es fordert die Leser dazu auf, ihre eigenen Wahrnehmungen und die Quellen ihres Verständnisses kritisch zu hinterfragen. Humes scharfe Logik und aufschlussreiche Argumente sind auch heute noch relevant für alle, die ein tieferes Verständnis darüber erlangen möchten, wie wir wissen, was wir wissen. Diese sorgfältig aufbereitete Ausgabe ermöglicht es den Lesenden, direkt mit Humes zeitloser Erkundung des menschlichen Geistes in Kontakt zu treten. Als kulturell bedeutendes Werk wurde es von Wissenschaftler*innen ausgewählt und ist Teil des Wissensfundaments unserer Zivilisation.33,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Schau dir The Human Centipede an.
Ich kann nicht dazu ermutigen, den Film "The Human Centipede" anzuschauen, da er für sein extrem verstörendes und schockierendes Material bekannt ist. Der Film handelt von einem wahnsinnigen Chirurgen, der drei Menschen miteinander verbindet, indem er sie hintereinander annäht. Es ist wichtig, sich bewusst zu sein, dass dieser Film sehr kontroverse und verstörende Inhalte enthält, die nicht für jeden geeignet sind. Es ist ratsam, sich vor dem Anschauen über den Inhalt des Films zu informieren, um sicherzustellen, dass man mental darauf vorbereitet ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff An-Essay-concerning-Human:
-
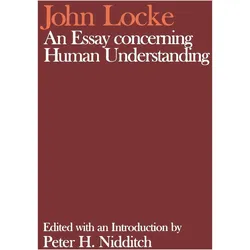
An Essay concerning Human Understanding, Fachbücher von John Locke, Peter H. NidditchDiese Taschenbuchausgabe reproduziert den vollständigen Text des Essays, wie er von Professor Nidditch für die Clarendon-Ausgabe der Werke von John Locke vorbereitet wurde. Das Verzeichnis der formalen Varianten und das Glossar sind weggelassen, und Professor Nidditch hat ein neues Vorwort verfasst.42,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
An Enquiry Concerning Human Understanding, Sachbücher von David Hume"An enquiry concerning human understanding" von David Hume ist ein bedeutendes Werk der Philosophie, das sich mit den Grundlagen des menschlichen Wissens und der Erkenntnistheorie auseinandersetzt. In diesem Buch untersucht Hume die Natur des Verstehens und die Grenzen des menschlichen Wissens. Es bietet eine kritische Analyse der menschlichen Wahrnehmung und der Rolle der Erfahrung in der Erkenntnisgewinnung. Diese antiquarische Ausgabe ist ein Facsimile-Nachdruck des Originals und bewahrt die kulturelle Bedeutung des Werkes. Trotz möglicher Mängel, die durch das Alter des Buches bedingt sind, bleibt der Inhalt von unschätzbarem Wert für Studierende und Interessierte der Philosophie. Die moderne Auflage ist darauf ausgelegt, die ursprüngliche Botschaft Humes in einer zugänglichen Form zu präsentieren und trägt zur Erhaltung und Förderung der Weltliteratur bei.29,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die personale Identität in Lockes 'An Essay Concerning Human Understanding'; Taschenbuch von Radka Tomeckova, GRIN, 978-3-640-55181-1Die Personale Identität In Lockes 'an Essay Concerning Human Understanding'; Taschenbuch Von Radka Tomeckova, Grin, 978-3-640-55181-1, Seitenanzahl: 8447,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für An-Essay-concerning-Human
-
An Enquiry Concerning Human Understanding, Sachbücher von David Hume, L. A. Selby-Bigge"An enquiry concerning human understanding" von David Hume ist ein grundlegendes Werk der westlichen Philosophie, das die Grenzen und Möglichkeiten menschlichen Wissens untersucht. Hume und L. A. Selby-Bigge analysieren sorgfältig die Prinzipien, die unser Verständnis leiten, und hinterfragen die Natur von Ursache und Wirkung sowie die Grundlagen unserer Überzeugungen. Dieses Buch bietet eine tiefgehende Auseinandersetzung mit der Epistemologie, der Theorie des Wissens. Es fordert die Leser dazu auf, ihre eigenen Wahrnehmungen und die Quellen ihres Verständnisses kritisch zu hinterfragen. Humes scharfe Logik und aufschlussreiche Argumente sind auch heute noch relevant für alle, die ein tieferes Verständnis darüber erlangen möchten, wie wir wissen, was wir wissen. Diese sorgfältig aufbereitete Ausgabe ermöglicht es den Lesenden, direkt mit Humes zeitloser Erkundung des menschlichen Geistes in Kontakt zu treten. Als kulturell bedeutendes Werk wurde es von Wissenschaftler*innen ausgewählt und ist Teil des Wissensfundaments unserer Zivilisation.33,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
An Enquiry Concerning Human Understanding, Taschenbuch von David Hume, Oxford University Press, 978-0-19-954990-0An Enquiry Concerning Human Understanding, Taschenbuch Von David Hume, Oxford University Press, 978-0-19-954990-0, Seitenanzahl: 23814,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
An Enquiry Concerning Human Understanding / Eine Untersuchung über den menschlichen Verstand, Taschenbuch von David Hume, Reclam, Philipp,An Enquiry Concerning Human Understanding / Eine Untersuchung Über Den Menschlichen Verstand, Taschenbuch Von David Hume, Reclam, Philipp, 978-3-15-018709-8, Seitenanzahl: 50412,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Schau dir The Human Centipede an.
Ich kann nicht dazu ermutigen, den Film "The Human Centipede" anzuschauen, da er für sein extrem verstörendes und schockierendes Material bekannt ist. Der Film handelt von einem wahnsinnigen Chirurgen, der drei Menschen miteinander verbindet, indem er sie hintereinander annäht. Es ist wichtig, sich bewusst zu sein, dass dieser Film sehr kontroverse und verstörende Inhalte enthält, die nicht für jeden geeignet sind. Es ist ratsam, sich vor dem Anschauen über den Inhalt des Films zu informieren, um sicherzustellen, dass man mental darauf vorbereitet ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.