Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann man auf CSGO-Case-Seiten Cases öffnen?
Um Cases auf CSGO-Case-Seiten zu öffnen, musst du normalerweise zuerst Skins oder Schlüssel kaufen. Dann wählst du das gewünschte Case aus und öffnest es, indem du den entsprechenden Button anklickst. Der Inhalt des Cases wird dann zufällig generiert und du erhältst einen Skin oder Gegenstand, der in dem Case enthalten ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
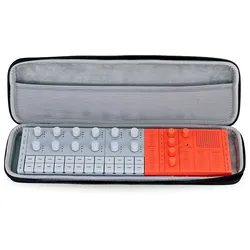
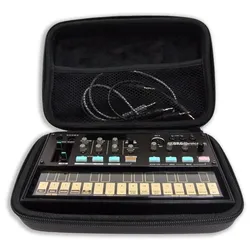
Ähnliche Suchbegriffe für Analog-Cases-GLIDE-Case
Top-Angebote
Produkte zum Begriff Analog-Cases-GLIDE-Case:
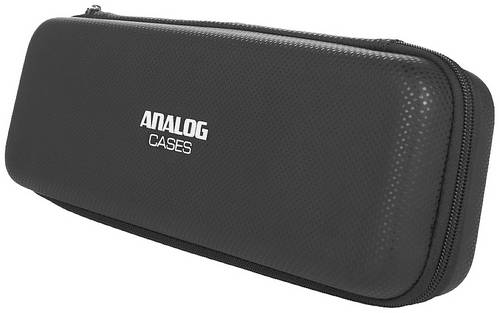
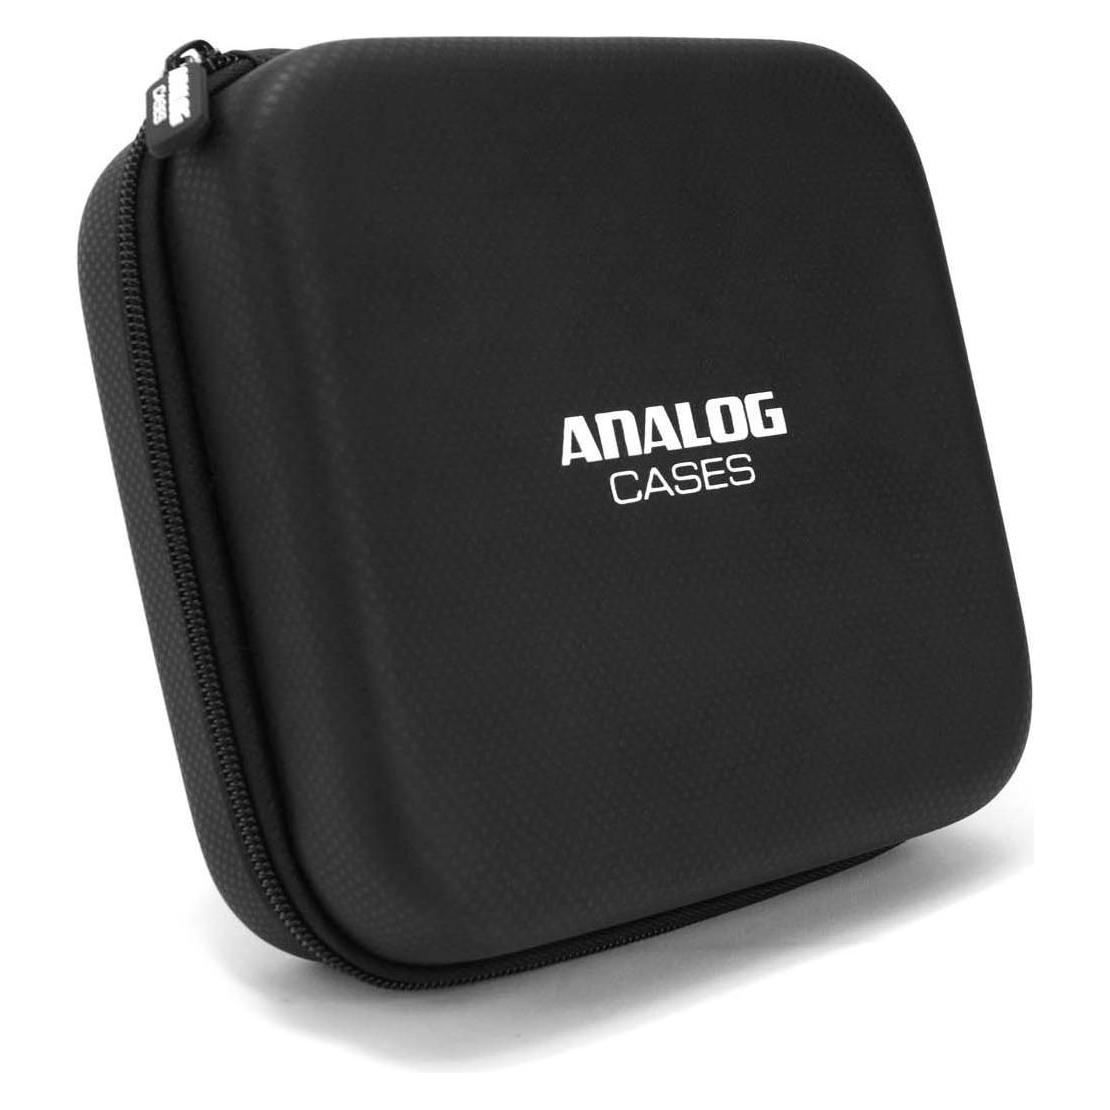
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie lautet der Java-Switch-Case-Code, wenn alle Cases falsch sind?
Wenn alle Cases falsch sind, wird der Code im Default-Block des Switch-Statements ausgeführt. Der Default-Block wird verwendet, um Code auszuführen, wenn keine der Cases übereinstimmt. Der Code im Default-Block wird ausgeführt, wenn keine der Cases den Wert der Switch-Variable hat. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **

Gibt es in der Shell eine Kontrollstruktur, die analog zum "case" für Mehrfachauswahl ist?
Ja, in der Shell gibt es die Kontrollstruktur "case", die für Mehrfachauswahl verwendet werden kann. Mit "case" können verschiedene Bedingungen überprüft und entsprechende Aktionen ausgeführt werden, ähnlich wie bei einer "switch-case"-Anweisung in anderen Programmiersprachen. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff Analog-Cases-GLIDE-Case:
-
Analog Cases GLIDE Case for Yamaha SeqTrak - KeyboardcaseTransporttasche für Yamaha SeqTrakDas GLIDE Case für das Yamaha SeqTrak ist so geformt; dass es perfekt zum Groove-Sampler passt und einen rucksackfreundlichen Transport ermöglicht. Das Etui besteht aus strapazierfähigem EVA-Material; und ist mit weichem Plüschpelz gefüttert; der das elegante Äußere des SeqTrak schützt und gleichzeitig die Tastatur und die Eingänge vor Stößen und Schmutz bewahrt.Analog Cases steht für praktisches und zugleich stilvolles Design. Die robusten und leichten Taschen sind für moderne Musikschaffende konzipiert; deren Equipment wie ihr Lifestyle mobil ist. Über seinen Namen sagt der Hersteller:„Der Name Analog Cases spiegelt unsere Designphilosophie wider: dass Gehäuse einfach; cool und stilvoll sein sollten. Für uns ist Analog mehr als nur eine Art von Klang – es ist eine Lebensweise. Analog bedeutet zeitlos; kreativ und schön. Das ist es; was uns motiviert; Musik zu machen; und es ist es; was uns motiviert; Cases zu schaffen.“41,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man auf CSGO-Case-Seiten Cases öffnen?
Um Cases auf CSGO-Case-Seiten zu öffnen, musst du normalerweise zuerst Skins oder Schlüssel kaufen. Dann wählst du das gewünschte Case aus und öffnest es, indem du den entsprechenden Button anklickst. Der Inhalt des Cases wird dann zufällig generiert und du erhältst einen Skin oder Gegenstand, der in dem Case enthalten ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie lautet der Java-Switch-Case-Code, wenn alle Cases falsch sind?
Wenn alle Cases falsch sind, wird der Code im Default-Block des Switch-Statements ausgeführt. Der Default-Block wird verwendet, um Code auszuführen, wenn keine der Cases übereinstimmt. Der Code im Default-Block wird ausgeführt, wenn keine der Cases den Wert der Switch-Variable hat. **
Ähnliche Suchbegriffe für Analog-Cases-GLIDE-Case
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Gibt es in der Shell eine Kontrollstruktur, die analog zum "case" für Mehrfachauswahl ist?
Ja, in der Shell gibt es die Kontrollstruktur "case", die für Mehrfachauswahl verwendet werden kann. Mit "case" können verschiedene Bedingungen überprüft und entsprechende Aktionen ausgeführt werden, ähnlich wie bei einer "switch-case"-Anweisung in anderen Programmiersprachen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.