Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

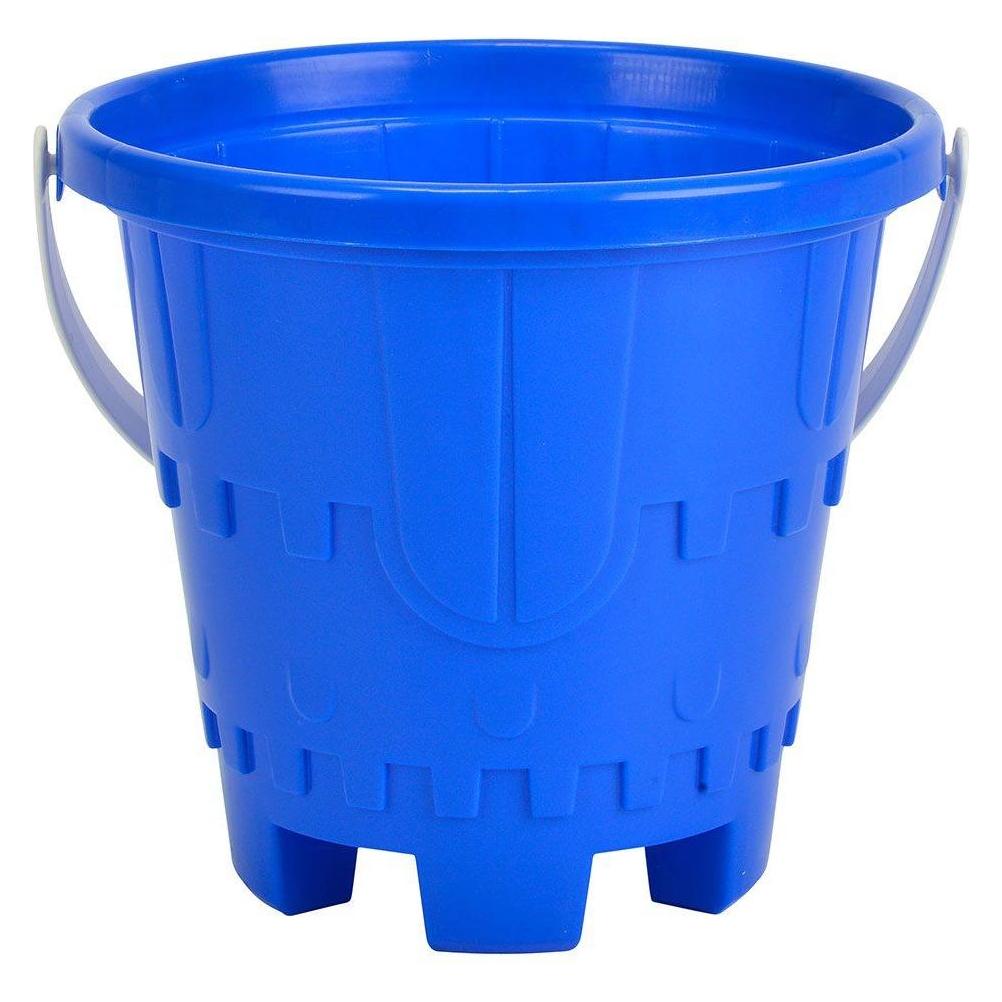
Ähnliche Suchbegriffe für Androni-Glitter-Burg-Eimer-20638881
Top-Angebote
Produkte zum Begriff Androni-Glitter-Burg-Eimer-20638881:
-
Burg AltenaBurg Altena , Umbau, Kontroversen und Nutzung nach 1900 , Sport-Vergaser > Kraftstoffversorgung , Erscheinungsjahr: 202502, Redaktion: Bookmeyer, Heye~Krull, Lena, Seitenzahl/Blattzahl: 192, Fachschema: Sauerland, Warengruppe: HC/Geschichte/Regionalgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 239, Breite: 165, Höhe: 13, Gewicht: 462, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Was sind die Unterschiede zwischen Glitter Force und Glitter Force Doki Doki?
Glitter Force und Glitter Force Doki Doki sind zwei verschiedene Staffeln der gleichen Anime-Serie. Glitter Force ist die erste Staffel, während Glitter Force Doki Doki die zweite Staffel ist. Die Handlung und die Charaktere unterscheiden sich zwischen den beiden Staffeln, aber sie teilen sich das gleiche Konzept von Mädchen, die magische Kräfte nutzen, um das Böse zu bekämpfen. **
Ist Glitter Force ein Anime?
Ja, Glitter Force ist ein Anime. Es handelt sich um eine amerikanische Adaption der japanischen Anime-Serie "Smile PreCure!". Die Serie wurde für den westlichen Markt angepasst und in englischer Sprache synchronisiert. **
Top-Angebote
Produkte zum Begriff Androni-Glitter-Burg-Eimer-20638881:
-
Burg AltenaBurg Altena , Umbau, Kontroversen und Nutzung nach 1900 , Sport-Vergaser > Kraftstoffversorgung , Erscheinungsjahr: 202502, Redaktion: Bookmeyer, Heye~Krull, Lena, Seitenzahl/Blattzahl: 192, Fachschema: Sauerland, Warengruppe: HC/Geschichte/Regionalgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 239, Breite: 165, Höhe: 13, Gewicht: 462, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Androni-Glitter-Burg-Eimer-20638881
-
Androni Blox EimerFür kleine und grosse Baumeister: Egal ob Haus, Flugzeug, Schiff oder kleine Tierchen, mit den Bausteinen von Blox lässt sich jedes Bauvorhaben spielend umsetzen. Hier kann man grenzenlose Kreativität erleben. Voll kompatibel: Die Steine von Simba eignen sich ideal als Grundbausteine und lassen sich mit den Systemen anderer Hersteller ganz einfach kombinieren. Schnell aufgeräumt: Durch den praktischen Eimer sind die Bausteine für Kinder im Nu wieder aufgeräumt und verstaut. In dem Eimer befinden sich 700 bunte 8er Bausteine. Speichelfester Kunststoff, keine scharfen Kanten oder Spitzen, einfache Druckpunkte mit guter Klemmkraft und die aussergewöhnliche Qualität sorgen für bedenkenlosen Spielspass.49,05 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Androni Bausteine im EimerBausteine 100 Teile im Eimer 100 verschiedene Bausteine im Eimer. Kompatibel mit allen bekannten und gängigen Kleinkind-Bausteinen. Enthält grüne, gelbe, rote und blaue Steine. Der Deckel ist eine tolle Basis. Details: - Kompatibel mit bekannten Bausteinen - Der Deckel ist eine gute Basisplatte - 100 Stück - Ab 18 Monate.29,99 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was sind die Unterschiede zwischen Glitter Force und Glitter Force Doki Doki?
Glitter Force und Glitter Force Doki Doki sind zwei verschiedene Staffeln der gleichen Anime-Serie. Glitter Force ist die erste Staffel, während Glitter Force Doki Doki die zweite Staffel ist. Die Handlung und die Charaktere unterscheiden sich zwischen den beiden Staffeln, aber sie teilen sich das gleiche Konzept von Mädchen, die magische Kräfte nutzen, um das Böse zu bekämpfen. **
-
Ist Glitter Force ein Anime?
Ja, Glitter Force ist ein Anime. Es handelt sich um eine amerikanische Adaption der japanischen Anime-Serie "Smile PreCure!". Die Serie wurde für den westlichen Markt angepasst und in englischer Sprache synchronisiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.