Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Anker-Prime-25W-Autohalterung
Top-Angebote
Produkte zum Begriff Anker-Prime-25W-Autohalterung:
-
Prime, Ranchor: Bhagavad-GitaBhagavad-Gita , Liebe, Wahrheit, Karma und Yoga im Licht zeitloser Weisheit , Motordeckel > Motoren & Motorteile , Auflage: leicht überarbeitete Auflage, Erscheinungsjahr: 20230523, Produktform: Kartoniert, Autoren: Prime, Ranchor~Arx, Guido von, Edition: NED, Auflage: 23003, Auflage/Ausgabe: leicht überarbeitete Auflage, Seitenzahl/Blattzahl: 203, Abbildungen: *mehr als 160 Farbfotos *Aufwändig gestaltet mit zahlreichen Farbfotos, die den kulturellen Background des Gelesenen unmittelbar erfahrbar machen, Keyword: Bhagavad-Gita; Erleuchtung; Freiheit; Freude; Glaube; Glück; Hinduismus; Hingabe; Karma; Krishna; Liebe; Meditation; Orientierung; Philosophie; Religion; Seele; Spiritualität; Veden; Verständnis; Wahrheit; Weisheit; Yoga; indische Weisheit; zeitlose Weisheit, Fachschema: Bhagavad-Gita~Hinduismus, Fachkategorie: Andere Weltreligionen, Warengruppe: HC/Nichtchristliche Religionen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 236, Breite: 171, Höhe: 17, Gewicht: 570, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
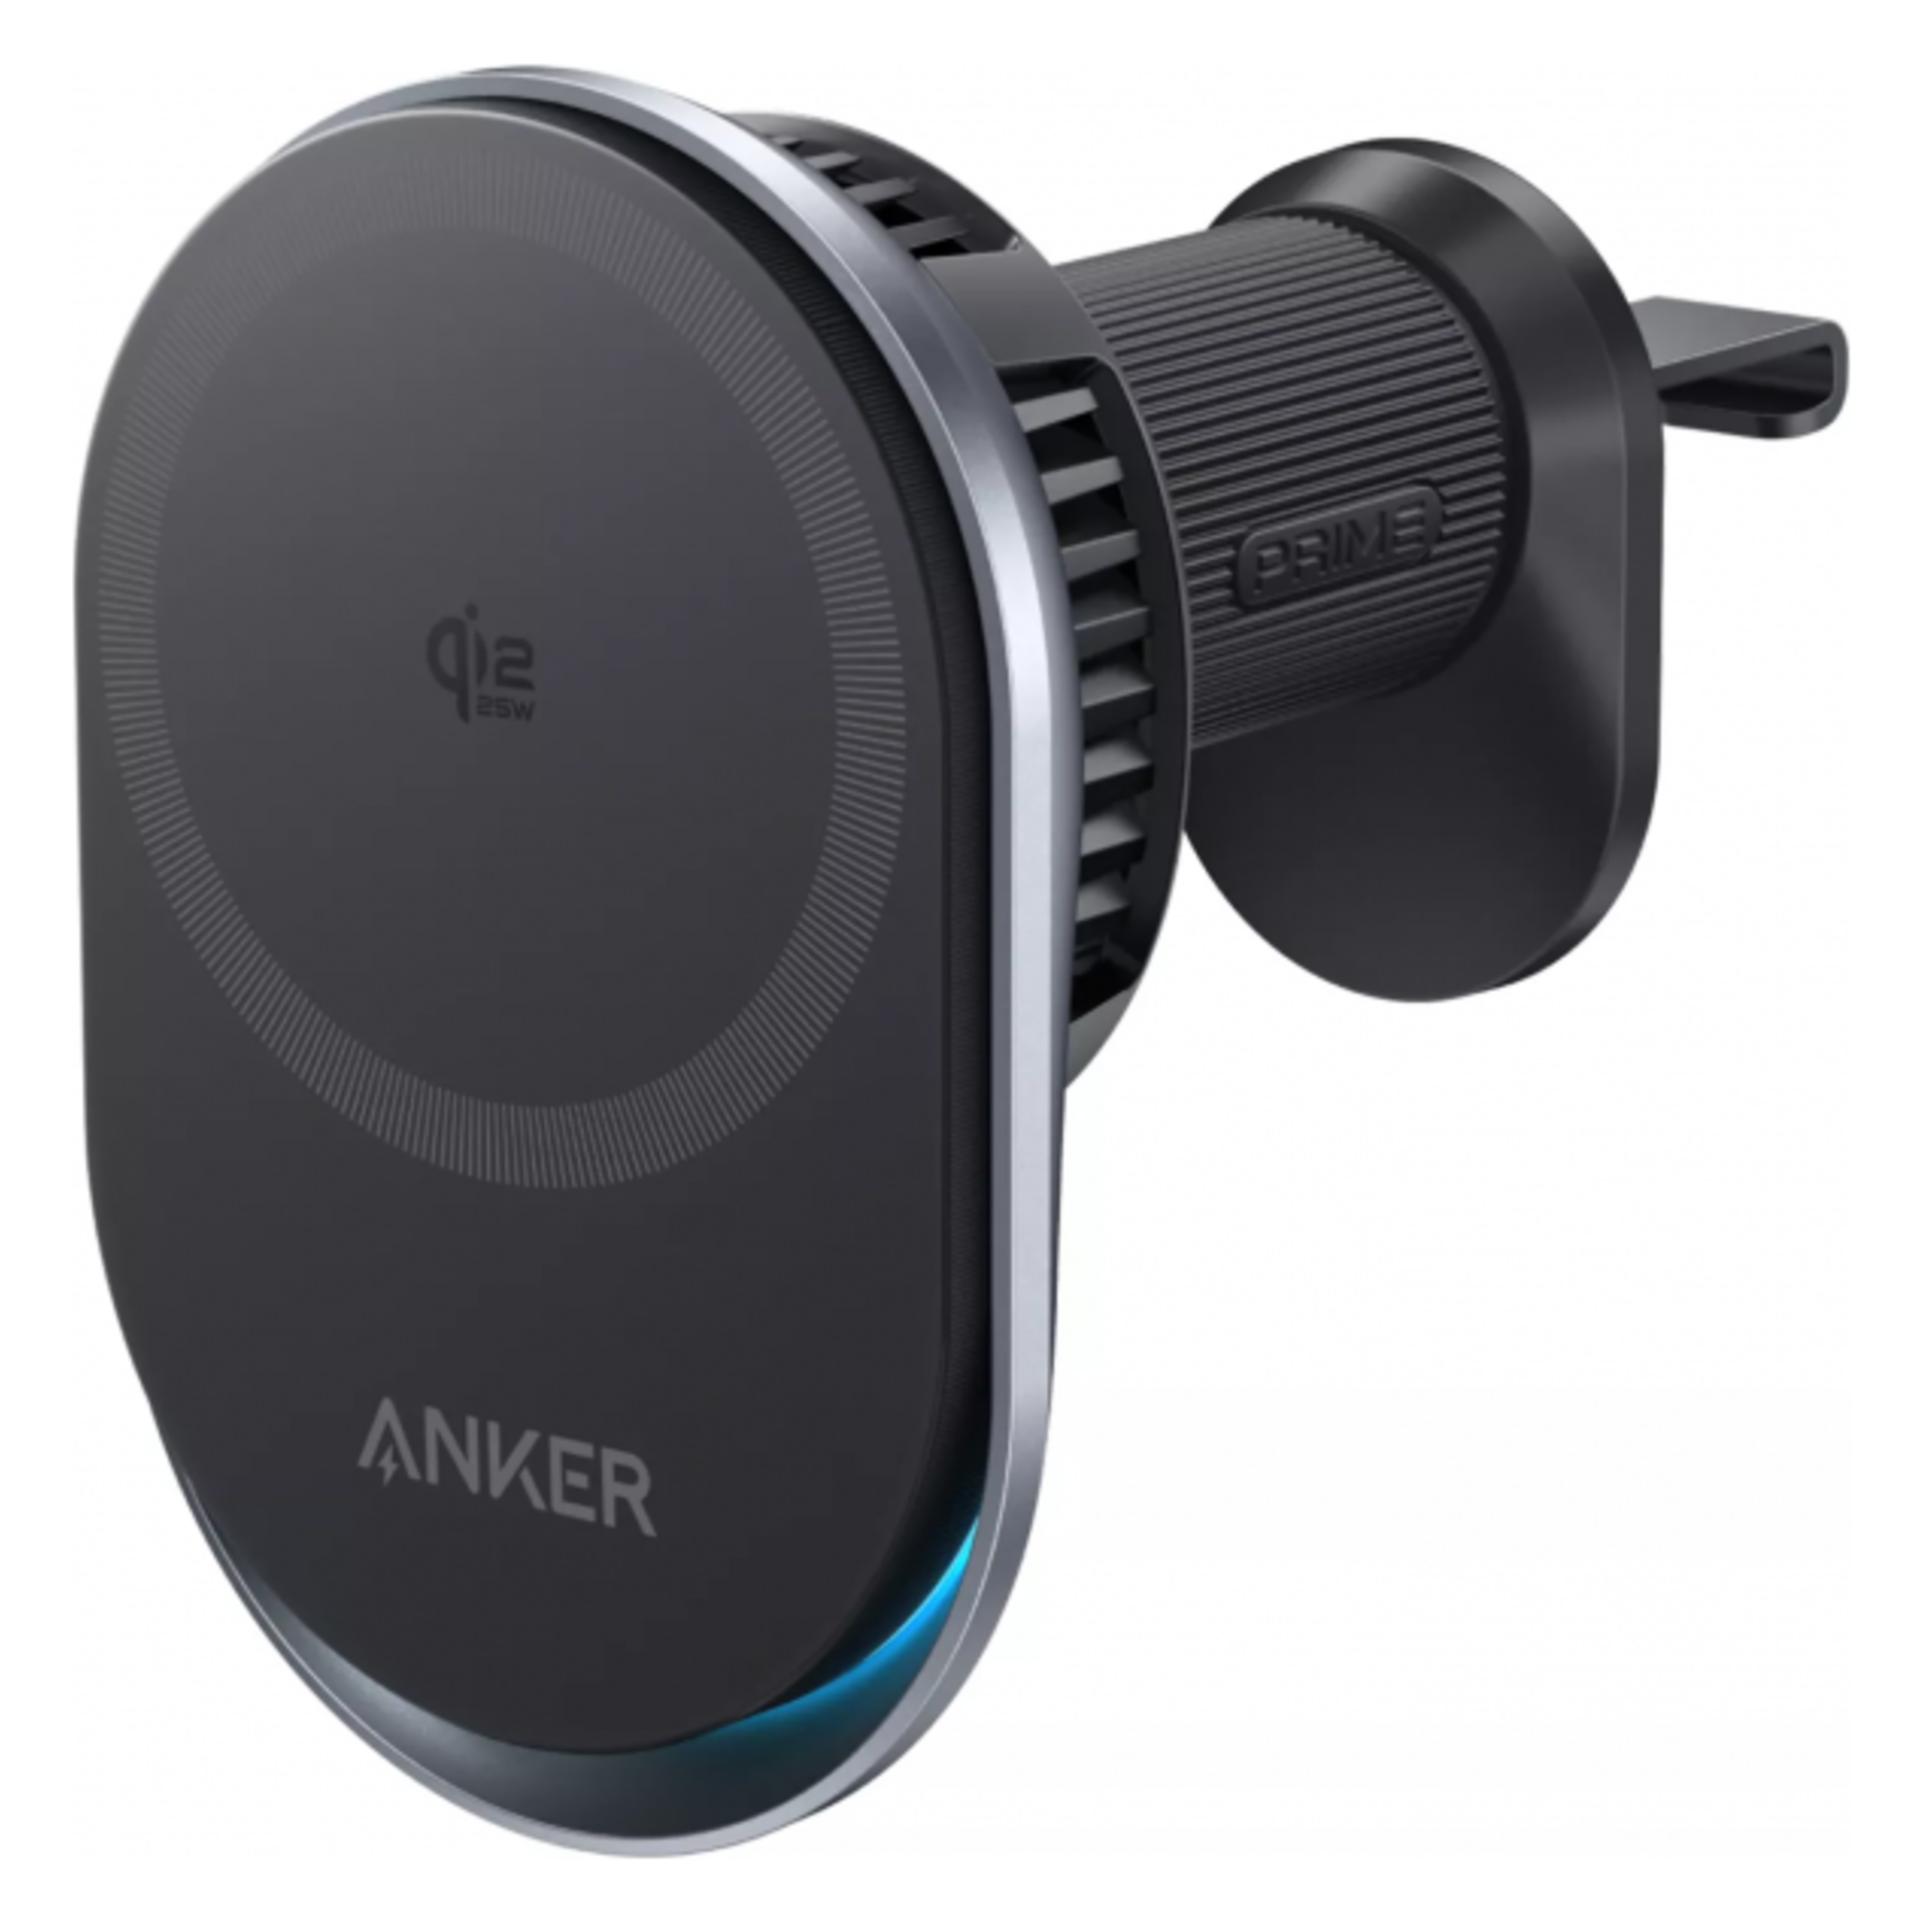
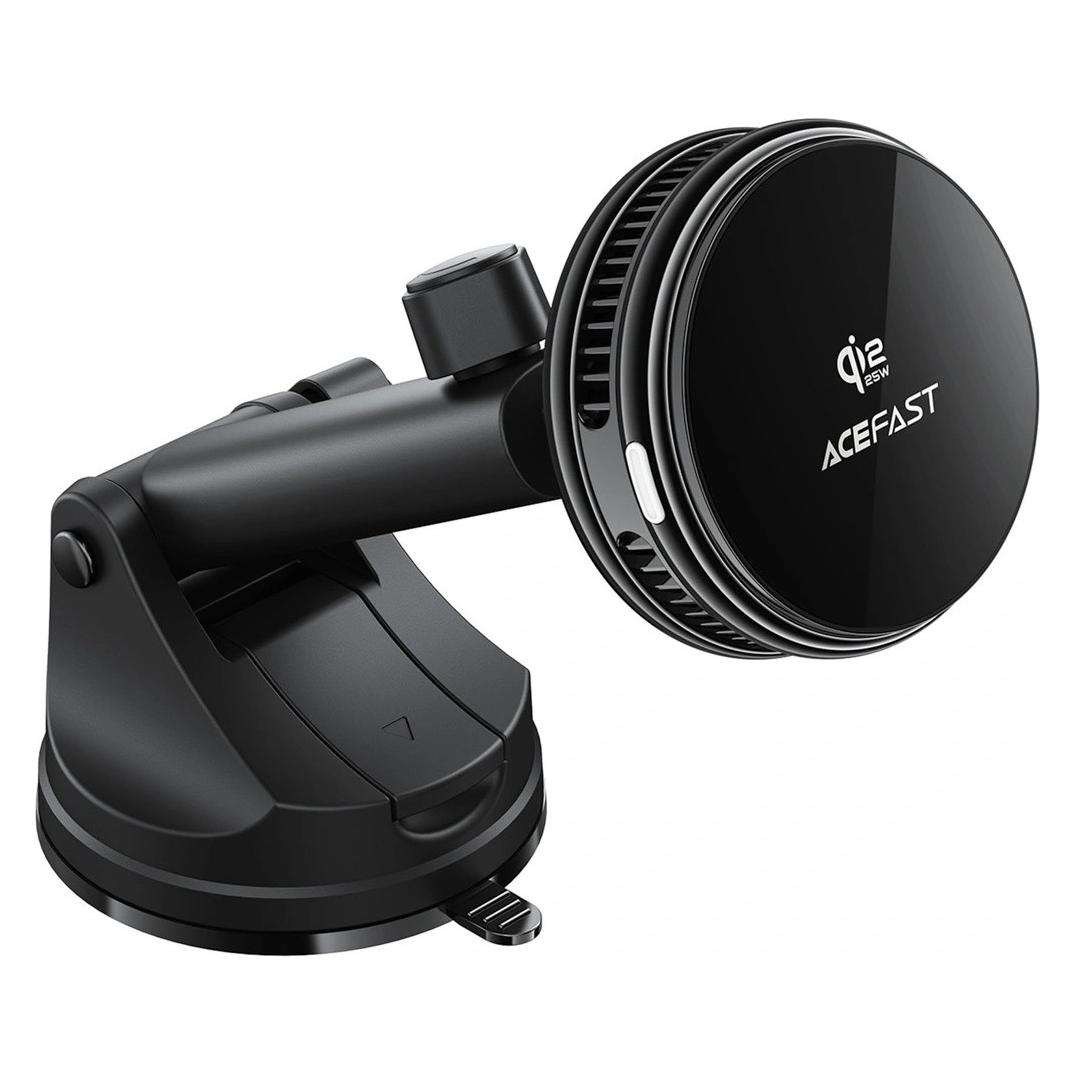
Anker Prime Car Mount Qi2 25W Charger, Auto Adapter, Schwarz25W ultra-schnelles Laden ohne Kabel. Lade ein iPhone 17 Pro in nur 22 Minuten auf 50 % – schneller als übliches 25W kabelloses Laden dank TEC-Aktivkühlung. Laden wie mit Kabel – bis zu 6× schneller als übliche 5W Ladegeräte. Die Leistung kann variieren. TEC-Aktive Kühlung in Luft- und Raumfahrtqualität. Dank der TEC-Aktivkühlung bleibt dein Smartphone beim Laden unter 32 °C – für ein sichereres und effizienteres Ladeerlebnis, das den Akkuverschleiss verringert. Die tatsächliche Leistung kann variieren. Perfekter Blickwinkel. Wechsle mühelos zwischen Hoch- und Querformat und justiere den Betrachtungswinkel präzise mit einer Neigung von ±32 °. So bleibt alles sichtbar und unverdeckt – für eine reibungslose Navigation ohne Ablenkung. Fester Halt auf jeder Strasse. Eine extrem starke Magnetkraft von 13N und eine sichere Hakenhalterung für die Lüftung sorgen für stabilen Halt – auch bei Erschütterungen und Kurven. In 8 unebenen Strassenszenarien getestet: Dein Smartphone hält sicher.74,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Anker-Prime-25W-Autohalterung:
-
Anker Prime 25W Autohalterung mit Qi Wireless Charging SchwarzHandy-Halter - für Autos, Qi/MagSafe-Aufladung, mechanisch, fürs Lüftungsgitter, positionierbar, mit Zertifizierung Qi2-Zertifizierung, Ausstattung: Ladekabel und Adapter, Farbe: schwarz, Gewicht: 149 g Sie möchten sicher reisen und gleichzeitig Ihr Handy aufladen, die Navigation nutzen oder freihändig telefonieren? Dann werden Sie die Handyhalterung von Anker nützlich finden. Die Montage ist fürs Lü88,59 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Anker Prime 3in1 25W schwarzKabelloses Ladegerät - magnetisch mit Qi2 (MagSafe-kompatibel), mit Schnellladefunktion, Leistung: 25 W, 3 Ausgänge (1× 25 W, 1× 5 W, 1× 5 W), Eingang USB-C, Unterspannungs- und Überspannungsschutz, mit Ladeanzeige, mit 1,5m Kabel, Kabelstecker: USB-C, für Android und iPhone, drahtloser Standard: Qi2.0 Möchten Sie Ihr Mobiltelefon kabellos aufladen? Dann eignet sich für Sie das kabellose Ladegerät von Anker. Es ist geeignet für Android und iPhone Handys. Sie schätzen bestimmt die MagSafe-Funktion. D169,59 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Prime, Ranchor: Bhagavad-GitaBhagavad-Gita , Liebe, Wahrheit, Karma und Yoga im Licht zeitloser Weisheit , Motordeckel > Motoren & Motorteile , Auflage: leicht überarbeitete Auflage, Erscheinungsjahr: 20230523, Produktform: Kartoniert, Autoren: Prime, Ranchor~Arx, Guido von, Edition: NED, Auflage: 23003, Auflage/Ausgabe: leicht überarbeitete Auflage, Seitenzahl/Blattzahl: 203, Abbildungen: *mehr als 160 Farbfotos *Aufwändig gestaltet mit zahlreichen Farbfotos, die den kulturellen Background des Gelesenen unmittelbar erfahrbar machen, Keyword: Bhagavad-Gita; Erleuchtung; Freiheit; Freude; Glaube; Glück; Hinduismus; Hingabe; Karma; Krishna; Liebe; Meditation; Orientierung; Philosophie; Religion; Seele; Spiritualität; Veden; Verständnis; Wahrheit; Weisheit; Yoga; indische Weisheit; zeitlose Weisheit, Fachschema: Bhagavad-Gita~Hinduismus, Fachkategorie: Andere Weltreligionen, Warengruppe: HC/Nichtchristliche Religionen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 236, Breite: 171, Höhe: 17, Gewicht: 570, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Anker-Prime-25W-Autohalterung
-
Anker Prime Car Mount Qi2 25W Charger, Auto Adapter, Schwarz25W ultra-schnelles Laden ohne Kabel. Lade ein iPhone 17 Pro in nur 22 Minuten auf 50 % – schneller als übliches 25W kabelloses Laden dank TEC-Aktivkühlung. Laden wie mit Kabel – bis zu 6× schneller als übliche 5W Ladegeräte. Die Leistung kann variieren. TEC-Aktive Kühlung in Luft- und Raumfahrtqualität. Dank der TEC-Aktivkühlung bleibt dein Smartphone beim Laden unter 32 °C – für ein sichereres und effizienteres Ladeerlebnis, das den Akkuverschleiss verringert. Die tatsächliche Leistung kann variieren. Perfekter Blickwinkel. Wechsle mühelos zwischen Hoch- und Querformat und justiere den Betrachtungswinkel präzise mit einer Neigung von ±32 °. So bleibt alles sichtbar und unverdeckt – für eine reibungslose Navigation ohne Ablenkung. Fester Halt auf jeder Strasse. Eine extrem starke Magnetkraft von 13N und eine sichere Hakenhalterung für die Lüftung sorgen für stabilen Halt – auch bei Erschütterungen und Kurven. In 8 unebenen Strassenszenarien getestet: Dein Smartphone hält sicher.74,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
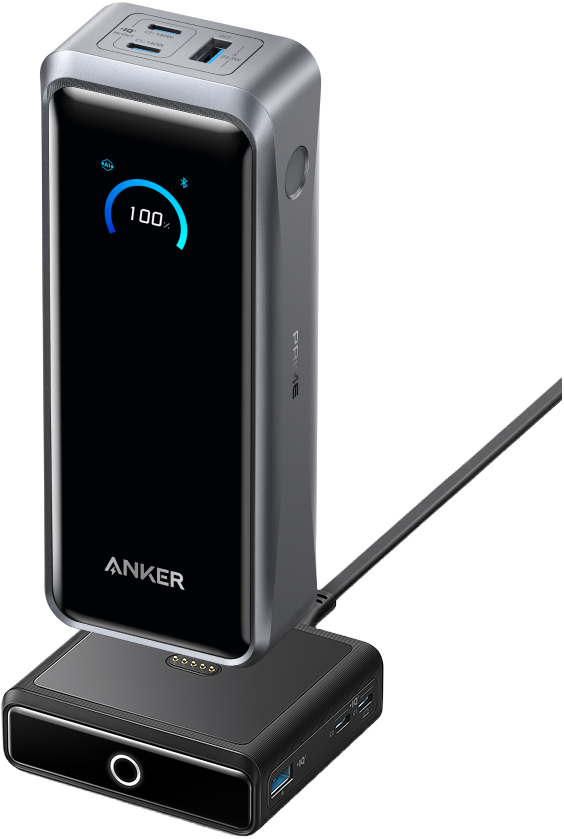
eufy Anker Prime Powerbank (26K, 300W) + Anker 100W Ladestation für Anker Prime PowerbankUltimative Power für unterwegs: Mit bis zu 300W Gesamtleistung versorgt die Anker Prime Powerbank zwei USB-C und einen USB-A Port gleichzeitig – damit zwei MacBook Pro ohne Geschwindigkeitseinbußen laufen. Lade ein MacBook Pro (M4) in nur XX Minuten auf 50% oder ein iPhone 16 Pro blitzschnell. Superschnelles Laden: Bis zu 140W High-Speed für deine Laptops mit einem 5A Kabel. Lade ein MacBook Pro (M4 Pro) in nur 27 Minuten und ein iPhone 16 Pro in nur 26 Minuten auf 50%. Rasant aufgeladen: Ankers erste Powerbank mit 250W Max-Eingang über beide USB-C Ports – schneller wieder einsatzbereit als je zuvor. Perfekt, wenn wenig Zeit bleibt und du maximale Leistung brauchst. Enorme Energie, jederzeit bereit: Mit 26250mAh (99,75Wh) TSA-zugelassener Kapazität lädt sie dein MacBook Pro (M4) bis zu 0,8 Mal – Power, die dich überall begleitet. Intelligent und komfortabel: Smartes Display und App-Steuerung liefern dir volle Kontrolle über Ladeleistung und Status – einfach anpassen und im Blick behalten. Das bekommst du: Anker Prime Powerbank (26K, 300 W), USB-C auf USB-C-Kabel, praktische Reisetasche, Willkommensguide, 24-monatige Garantie und unser freundlicher Kundenservice179,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.