Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Anti-Karies-Lutschpresslinge
Top-Angebote
Produkte zum Begriff Anti-Karies-Lutschpresslinge:
-
Anti-Claim-ManagementAnti-Claim-Management , Zeit und Kosten sparen: Nachtragsforderungen wirksam verhindern! In Zeiten großer Kostensensibilität am Bau gibt das Handbuch Auftraggeber:innen geeignete Werkzeuge an die Hand, um rechtzeitig präventive oder reaktive Maßnahmen bei der Nachtragsregulierung zu ergreifen. Die Autoren erläutern, wie die nachtragsgegenständlichen Themen »Kosten« und »Termine« bei der Projektrealisierung erfolgreich systematisch berücksichtigt werden können. Ihre Vorteile: neue obergerichtliche Entscheidungen und aktuelle Literatur wurden eingearbeitet Unterteilung der Handlungsvorschläge in präventive, proaktive und reaktive Maßnahmen baubetriebliche und baurechtliche Aspekte werden gleichermaßen berücksichtigt interdisziplinäres Autorenteam aus langjährig erfahrenen baubetrieblichen Sachverständigen und Fachanwälten für Bau- und Architektenrecht arbeitet »Hand in Hand« praxisnahe, verständliche Darstellung Aus dem Inhalt: Vergabestrategie Auswahl der Vertragspartner:innen Gestaltung von Planer- und Bauverträgen Angebotsprüfung Projektorganisation Dokumentation Störungsmanagement Anordnungsmanagement Sach- und Bauzeitnachtragsprüfung Konfliktmanagement Forderungsmanagement/Regressierung BIM, Lean Construction, Partnering Herausgeber: Prof. Dr.-Ing. Thomas Sindermann , öffentlich bestellter und vereidigter Sachverständiger für Baupreisermittlung und Abrechnung im Hoch- und Ingenieurbau sowie Bauablaufstörungen, Köln, Lehrtätigkeiten an der RWTH Aachen University und Ruhr-Universität Bochum. Dr. jur. Gerolf Sonntag , Fachanwalt für Bau- und Architektenrecht, Partner am Standort Mönchengladbach von Kapellmann und Partner Rechtsanwälte mbB, Lehrbeauftragter für Strategisches Vertragsmanagement an der Technischen Universität Dortmund. Dr.-Ing. Alexander Knopp , Geschäftsführer der Prof. Schiffers Bauconsult GmbH & Co. KG, Lehrbeauftragter an der RWTH Aachen für Claim Management. Autoren: Dr. Andreas Berger , Fachanwalt für Bau- und Architektenrecht, Mönchengladbach; Dr. Mathias Finke , Fachanwalt für Bau- und Architektenrecht, Hamburg; Dr. Tom Giesen , Rechtsanwalt, Mönchengladbach; Dr. Thomas Jelitte , Düsseldorf; Dr.-Ing. Alexander Knopp , Düsseldorf; Prof. Dr. Christian Lührmann , Fachanwalt für Bau- und Architektenrecht, Frankfurt; Dr. Harald Pott , Fachanwalt für Bau- und Architektenrecht, Berlin; Prof. Dr.-Ing. Thomas Sindermann , Köln; Dr. Tobias Schneider , Fachanwalt für Bau- und Architektenrecht, München; Dr.-Ing. Markus Zobel , Köln. Aus den Besprechungen zur Vorauflage: »Die Autoren geben dem Leser Werkzeuge an die Hand, oft mit Beispielen unterlegt, die sofort den Praxisbezug ermöglichen. Schematische Darstellungen fassen Wichtiges zusammen. Das Werk besticht durch Übersichtlichkeit, Struktur und Verständlichkeit«. RAin Dr. Barbara Schellenberg, Limburg, in Bauwirtschaft 2020, 112 , Montageteile, Halterungen & Befestigungen > Beleuchtung , Auflage: 2. Auflage, Erscheinungsjahr: 20240417, Produktform: Leinen, Autoren: Knopp, Alexander~Sindermann, Thomas~Sonntag, Gerolf, Redaktion: Sindermann, Thomas~Sonntag, Gerolf~Knopp, Alexander, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 400, Keyword: Architektenrecht; Baurecht; Nachtragsforderungen; Nachtragsmanagement; Projektrealisierung, Fachschema: Abgabe - Abgabenordnung - AO~Architekt / Bauplanung~Bauplanung~Bauwirtschaft / Bauplanung~Bau / Baurecht~Baurecht - Bundesbaurecht~Steuergesetz~Steuerrecht - Steuergesetz~Privatrecht~Zivilgesetz~Zivilrecht, Fachkategorie: Zivilrecht, Privatrecht, allgemein~Öffentliches Recht, Warengruppe: HC/Öffentliches Recht, Fachkategorie: Baurecht, Recht für Ingenieure, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Werner Verlag, Verlag: Werner Verlag, Verlag: Werner Verlag, Länge: 213, Breite: 152, Höhe: 28, Gewicht: 614, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Anti-Karies-Lutschpresslinge:
-
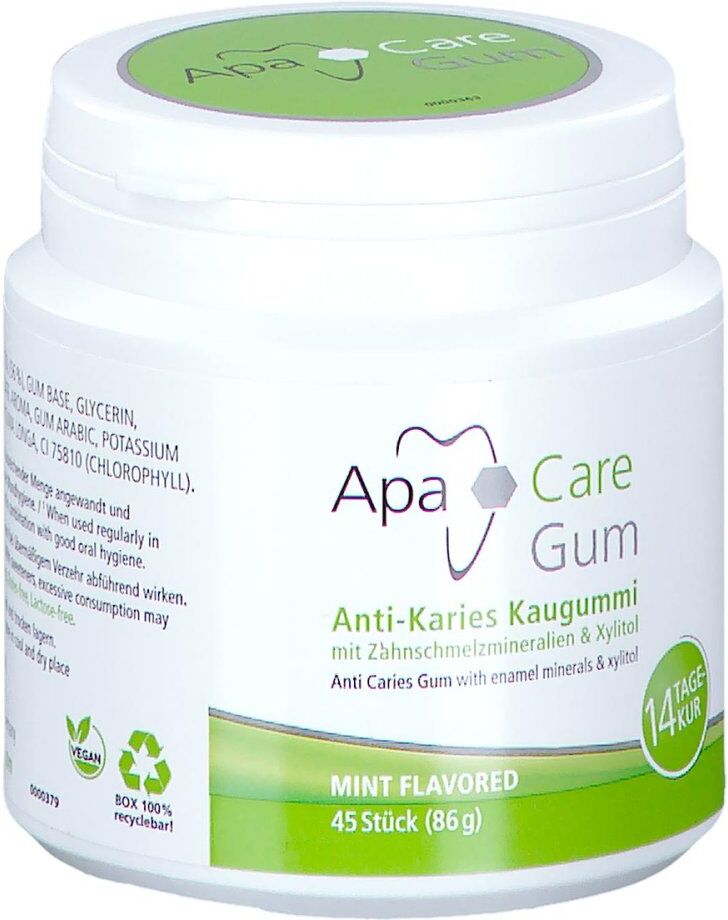
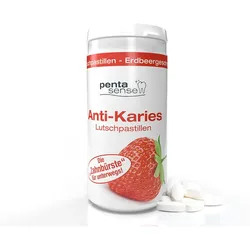
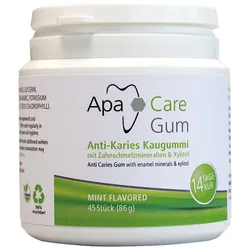
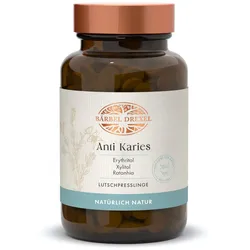
Anti Karies LutschpresslingeZur täglichen Unterstützung der Zahnhygiene, auch unterwegs. Können helfen, den Zahnbelag zu reduzieren und das Zahnfleisch zu unterstützen. Ergänzen die Zahnpflege nach den Mahlzeiten optimal. Sorgen mit Menthol für einen frischen Atem.33,12 €*Versand: 2,90 €Sichere Weiterleitung zum Anbieter
-
Anti-Claim-ManagementAnti-Claim-Management , Zeit und Kosten sparen: Nachtragsforderungen wirksam verhindern! In Zeiten großer Kostensensibilität am Bau gibt das Handbuch Auftraggeber:innen geeignete Werkzeuge an die Hand, um rechtzeitig präventive oder reaktive Maßnahmen bei der Nachtragsregulierung zu ergreifen. Die Autoren erläutern, wie die nachtragsgegenständlichen Themen »Kosten« und »Termine« bei der Projektrealisierung erfolgreich systematisch berücksichtigt werden können. Ihre Vorteile: neue obergerichtliche Entscheidungen und aktuelle Literatur wurden eingearbeitet Unterteilung der Handlungsvorschläge in präventive, proaktive und reaktive Maßnahmen baubetriebliche und baurechtliche Aspekte werden gleichermaßen berücksichtigt interdisziplinäres Autorenteam aus langjährig erfahrenen baubetrieblichen Sachverständigen und Fachanwälten für Bau- und Architektenrecht arbeitet »Hand in Hand« praxisnahe, verständliche Darstellung Aus dem Inhalt: Vergabestrategie Auswahl der Vertragspartner:innen Gestaltung von Planer- und Bauverträgen Angebotsprüfung Projektorganisation Dokumentation Störungsmanagement Anordnungsmanagement Sach- und Bauzeitnachtragsprüfung Konfliktmanagement Forderungsmanagement/Regressierung BIM, Lean Construction, Partnering Herausgeber: Prof. Dr.-Ing. Thomas Sindermann , öffentlich bestellter und vereidigter Sachverständiger für Baupreisermittlung und Abrechnung im Hoch- und Ingenieurbau sowie Bauablaufstörungen, Köln, Lehrtätigkeiten an der RWTH Aachen University und Ruhr-Universität Bochum. Dr. jur. Gerolf Sonntag , Fachanwalt für Bau- und Architektenrecht, Partner am Standort Mönchengladbach von Kapellmann und Partner Rechtsanwälte mbB, Lehrbeauftragter für Strategisches Vertragsmanagement an der Technischen Universität Dortmund. Dr.-Ing. Alexander Knopp , Geschäftsführer der Prof. Schiffers Bauconsult GmbH & Co. KG, Lehrbeauftragter an der RWTH Aachen für Claim Management. Autoren: Dr. Andreas Berger , Fachanwalt für Bau- und Architektenrecht, Mönchengladbach; Dr. Mathias Finke , Fachanwalt für Bau- und Architektenrecht, Hamburg; Dr. Tom Giesen , Rechtsanwalt, Mönchengladbach; Dr. Thomas Jelitte , Düsseldorf; Dr.-Ing. Alexander Knopp , Düsseldorf; Prof. Dr. Christian Lührmann , Fachanwalt für Bau- und Architektenrecht, Frankfurt; Dr. Harald Pott , Fachanwalt für Bau- und Architektenrecht, Berlin; Prof. Dr.-Ing. Thomas Sindermann , Köln; Dr. Tobias Schneider , Fachanwalt für Bau- und Architektenrecht, München; Dr.-Ing. Markus Zobel , Köln. Aus den Besprechungen zur Vorauflage: »Die Autoren geben dem Leser Werkzeuge an die Hand, oft mit Beispielen unterlegt, die sofort den Praxisbezug ermöglichen. Schematische Darstellungen fassen Wichtiges zusammen. Das Werk besticht durch Übersichtlichkeit, Struktur und Verständlichkeit«. RAin Dr. Barbara Schellenberg, Limburg, in Bauwirtschaft 2020, 112 , Montageteile, Halterungen & Befestigungen > Beleuchtung , Auflage: 2. Auflage, Erscheinungsjahr: 20240417, Produktform: Leinen, Autoren: Knopp, Alexander~Sindermann, Thomas~Sonntag, Gerolf, Redaktion: Sindermann, Thomas~Sonntag, Gerolf~Knopp, Alexander, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 400, Keyword: Architektenrecht; Baurecht; Nachtragsforderungen; Nachtragsmanagement; Projektrealisierung, Fachschema: Abgabe - Abgabenordnung - AO~Architekt / Bauplanung~Bauplanung~Bauwirtschaft / Bauplanung~Bau / Baurecht~Baurecht - Bundesbaurecht~Steuergesetz~Steuerrecht - Steuergesetz~Privatrecht~Zivilgesetz~Zivilrecht, Fachkategorie: Zivilrecht, Privatrecht, allgemein~Öffentliches Recht, Warengruppe: HC/Öffentliches Recht, Fachkategorie: Baurecht, Recht für Ingenieure, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Werner Verlag, Verlag: Werner Verlag, Verlag: Werner Verlag, Länge: 213, Breite: 152, Höhe: 28, Gewicht: 614, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Anti-Karies-Lutschpresslinge
-
Anti Karies LutschpresslingeZur täglichen Unterstützung der Zahnhygiene, auch unterwegs. Können helfen, den Zahnbelag zu reduzieren und das Zahnfleisch zu unterstützen. Ergänzen die Zahnpflege nach den Mahlzeiten optimal. Sorgen mit Menthol für einen frischen Atem.12,99 €*Versand: 2,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.