Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Anything-Can-Happen-in
Top-Angebote
Produkte zum Begriff Anything-Can-Happen-in:
-
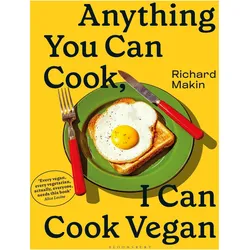
Anything You Can Cook, I Can Cook Vegan, Ratgeber von Richard MakinImagine a world with limitless vegan options; a place where anything and everything can be made vegan. Mac 'n cheese? Proper English fry up? Decadent ice cream sundae? Imagine no more - you can find them all here! Anything You Can Cook, I Can Cook Vegan is a guide to truly creative plant-based cooking with zero sacrifices. With over 100 innovative recipes, along with tips, techniques and ingredient guides, this book will teach you how to feel more confident than ever in a plant-based kitchen. With cleverly marked difficulty levels, recipes range from quick, school-night classics to fun weekend baking projects. You'll learn to make delicious meat alternatives and proper, grateable vegan cheeses, and find out just how versatile tofu can be. Richard Makin packs each recipe with genius vegan "hacks" to help everyone from novice cooks to plant-based pros. This book shows just how exciting vegan cooking can be, and you'll soon wonder how you ever coped without it.27,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
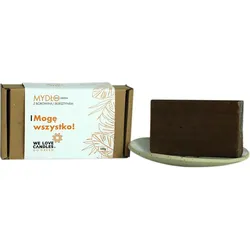
Seife Go Green - I can do anything|Mog? wszystko!Die Seife kombiniert die Eigenschaften von Heilschlamm und Bernstein. Infolgedessen kümmert sie sich umfassend um die Bedürfnisse der Haut, die unter ihrer Pflege erneuert und gereinigt wird. Schwarzes Gold, das als Heilschlamm bezeichnet wird, ist ein ausgezeichneter Conditioner für die Haut. Es wirkt entgiftend und erneuernd. Die Wirkung des Heilschlamms wird durch Bernstein verstärkt, ein echter Wundertäter. Nach der Bernsteinbehandlung wird die Haut strahlend. Sie ist straff, genährt, regeneriert und belastbar. Wir nannten unsere Seife "Ich kann alles!" weil sie tatsächlich alles kann: sie wird reinigen, erneuern und Glanz verleihen. Dank dessen werden Sie auch das Gefühl haben, dass Sie so viel tun können! Indikation: Umfassend gepflegte Haut. Wirkung: reinigt und erneuert. Herstellungsverfahren: Heiß-Methode. Warum lohnt es sich, vegane Naturseife zu kaufen? • Es ist ein Produkt im Einklang mit trend - Sie verbrauchen und hinterlassen keinen Müll. • Beim Herstellen von dem Produkt leiden Tiere und die Umwelt nicht. • Der Nährstoffreichtum nährt die Haut und geht genau auf ihre Bedürfnisse ein. • Sie ist effizient und spart Ihr Geld damit. • Sie ist Natur in ihrer reinen Form, 100% Pflanzen. • Die nach der Heiß-Methode hergestellten Seifen sind völlig natürliche Seifen ohne chemische Zusätze. • Die heiß hergestellten Seifen enthalten Palmöl aus RSPO-zertifizierten Plantagen. • Die nach der Kalt-Methode hergestellten Seifen sind Pflegeseifen ohne chemische Zusätze. • Die kalt gemachte Seifen enthalten das kostbare Babassuöl. • Sie sind dermatologisch getestet. • Sie enthalten Duftzusammensetzungen auf Basis natürlicher ätherischer Öle.6,63 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Does it happen or does it happen?
It depends on the context of what "it" refers to. Without further information, it is difficult to determine if "it" happens or not. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Anything-Can-Happen-in:
-
Anything You Can Cook, I Can Cook Vegan, Ratgeber von Richard MakinImagine a world with limitless vegan options; a place where anything and everything can be made vegan. Mac 'n cheese? Proper English fry up? Decadent ice cream sundae? Imagine no more - you can find them all here! Anything You Can Cook, I Can Cook Vegan is a guide to truly creative plant-based cooking with zero sacrifices. With over 100 innovative recipes, along with tips, techniques and ingredient guides, this book will teach you how to feel more confident than ever in a plant-based kitchen. With cleverly marked difficulty levels, recipes range from quick, school-night classics to fun weekend baking projects. You'll learn to make delicious meat alternatives and proper, grateable vegan cheeses, and find out just how versatile tofu can be. Richard Makin packs each recipe with genius vegan "hacks" to help everyone from novice cooks to plant-based pros. This book shows just how exciting vegan cooking can be, and you'll soon wonder how you ever coped without it.27,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seife Go Green - I can do anything|Mog? wszystko!Die Seife kombiniert die Eigenschaften von Heilschlamm und Bernstein. Infolgedessen kümmert sie sich umfassend um die Bedürfnisse der Haut, die unter ihrer Pflege erneuert und gereinigt wird. Schwarzes Gold, das als Heilschlamm bezeichnet wird, ist ein ausgezeichneter Conditioner für die Haut. Es wirkt entgiftend und erneuernd. Die Wirkung des Heilschlamms wird durch Bernstein verstärkt, ein echter Wundertäter. Nach der Bernsteinbehandlung wird die Haut strahlend. Sie ist straff, genährt, regeneriert und belastbar. Wir nannten unsere Seife "Ich kann alles!" weil sie tatsächlich alles kann: sie wird reinigen, erneuern und Glanz verleihen. Dank dessen werden Sie auch das Gefühl haben, dass Sie so viel tun können! Indikation: Umfassend gepflegte Haut. Wirkung: reinigt und erneuert. Herstellungsverfahren: Heiß-Methode. Warum lohnt es sich, vegane Naturseife zu kaufen? • Es ist ein Produkt im Einklang mit trend - Sie verbrauchen und hinterlassen keinen Müll. • Beim Herstellen von dem Produkt leiden Tiere und die Umwelt nicht. • Der Nährstoffreichtum nährt die Haut und geht genau auf ihre Bedürfnisse ein. • Sie ist effizient und spart Ihr Geld damit. • Sie ist Natur in ihrer reinen Form, 100% Pflanzen. • Die nach der Heiß-Methode hergestellten Seifen sind völlig natürliche Seifen ohne chemische Zusätze. • Die heiß hergestellten Seifen enthalten Palmöl aus RSPO-zertifizierten Plantagen. • Die nach der Kalt-Methode hergestellten Seifen sind Pflegeseifen ohne chemische Zusätze. • Die kalt gemachte Seifen enthalten das kostbare Babassuöl. • Sie sind dermatologisch getestet. • Sie enthalten Duftzusammensetzungen auf Basis natürlicher ätherischer Öle.6,63 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Does it happen or does it happen?
It depends on the context of what "it" refers to. Without further information, it is difficult to determine if "it" happens or not. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Anything-Can-Happen-in
-
Mattel HRG45 - Barbie - You can be anything - Astronautin, Puppe mit ZubehörDieses Astronautinnen-Set ist Teil einer Modepuppen-Kollektion anlässlich des 65-jährigen Jubiläums der Barbie-Puppe, bei der beliebte Berufe im Mittelpunkt stehen. Die Barbie-Puppe trägt einen Raumfahrtanzug mit charakteristischen pinken Akzenten. Dazu g20,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Mattel HRG48 - Barbie - You can be anything - Kunsttherapeutin, Puppen mit ZubehörDas Barbie „You can be anything“ Kunsttherapeutin Spielset inspiriert Kinder dazu, die Welt der kreativen Berufe zu entdecken und Empathie spielerisch zu erleben. In der Rolle der Kunsttherapeutin zeigt Barbie, wie Kreativität, Zuhören und Einfühlungsverm26,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.